🛡️ Executive Summary
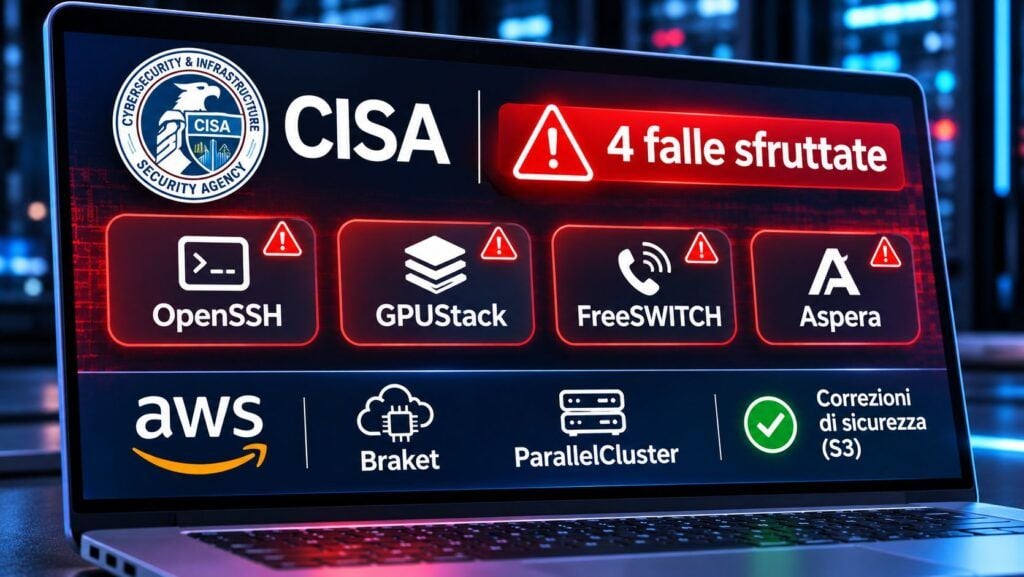
- CISA conferma lo sfruttamento attivo di quattro vulnerabilità. OpenSSH, GPUStack, FreeSWITCH e IBM Aspera Faspex entrano nel catalogo KEV con scadenza federale del 12 novembre 2026.
- SSHole espone configurazioni Linux specifiche al bypass dell’autenticazione. GPUStack permette accessi amministrativi non autorizzati, mentre FreeSWITCH e Aspera presentano problemi di esecuzione dei comandi e privilegi.
- AWS corregge tre vulnerabilità in Amazon Braket e ParallelCluster. Due problemi consentono scrittura arbitraria di file e uno può provocare esecuzione di codice, purché l’aggressore disponga di specifici permessi S3.
La CISA inserisce quattro nuove vulnerabilità sfruttate attivamente nel catalogo Known Exploited Vulnerabilities (KEV), coinvolgendo OpenSSH, GPUStack, SignalWire FreeSWITCH e IBM Aspera Faspex. L’aggiornamento del 9 novembre 2026 arriva mentre Amazon Web Services pubblica due bollettini di sicurezza relativi a tre ulteriori vulnerabilità nelle librerie Amazon Braket e nello strumento AWS ParallelCluster CLI. I problemi riguardano superfici tecnologiche differenti, dai server Linux alle piattaforme AI, dalle infrastrutture di comunicazione ai sistemi di calcolo quantistico e HPC. La distinzione fondamentale riguarda lo stato della minaccia: per le quattro vulnerabilità CISA esistono evidenze di sfruttamento reale, mentre per le tre CVE AWS i bollettini descrivono rischi tecnici e correzioni disponibili senza dichiarare campagne di sfruttamento attivo. Gli amministratori devono quindi stabilire priorità differenti, valutando sia l’esposizione dei servizi sia le autorizzazioni effettivamente disponibili agli eventuali aggressori.
Cosa leggere
CISA inserisce OpenSSH, GPUStack, FreeSWITCH e Aspera nel catalogo KEV
Il comunicato ufficiale CISA del 9 novembre conferma l’aggiunta di CVE-2026-102895, CVE-2026-116779, CVE-2026-123158 e CVE-2026-123218 al catalogo delle vulnerabilità già sfruttate. Per le agenzie federali civili statunitensi viene indicata la scadenza del 12 novembre 2026, nell’ambito della direttiva BOD 26-04 che richiede di dare priorità ai sistemi maggiormente esposti e di verificare eventuali compromissioni precedenti alla correzione. Il catalogo KEV non identifica automaticamente i responsabili degli attacchi, ma rappresenta un’indicazione operativa basata su evidenze di sfruttamento.
- CVE-2026-102895 GPUStack Improper Authentication Vulnerability
- CVE-2026-116779 SignalWire FreeSwitch Code Injection Vulnerability
- CVE-2026-123158 OpenBSD OpenSSH Unexpected Status Code or Return Value Vulnerability
- CVE-2026-123218 IBM Aspera Faspex Incorrect Authorization Vulnerability
La vulnerabilità CVE-2026-123158, conosciuta come SSHole e classificata con punteggio CVSS 8.1, interessa OpenSSH su Linux in specifiche configurazioni che utilizzano musl libc senza PAM. Il problema coinvolge le versioni precedenti a OpenSSH 10.6p2 e può consentire il bypass dell’autenticazione. Non è quindi corretto sostenere che tutte le installazioni OpenSSH siano indistintamente vulnerabili. Secondo le ricostruzioni tecniche, dal 6 novembre sono stati osservati tentativi di sfruttamento, compresi accessi finalizzati alla raccolta di credenziali, alla modifica delle chiavi SSH autorizzate e all’installazione di strumenti di controllo remoto. Il rischio richiama i precedenti problemi di sicurezza OpenSSH analizzati da Matrice Digitale, ma interessa un percorso di autenticazione differente.
GPUStack, FreeSWITCH e IBM Aspera espongono privilegi e comandi remoti
La vulnerabilità CVE-2026-102895, classificata CVSS 9.8, riguarda GPUStack, piattaforma open source utilizzata per amministrare risorse GPU e distribuire modelli di intelligenza artificiale. Una verifica insufficiente dell’identità può consentire a un aggressore non autenticato di ottenere accesso amministrativo, modificare utenti e modelli, creare chiavi API persistenti e sottrarre segreti relativi a worker e provider cloud. Il difetto può inoltre aprire la strada all’esecuzione di codice attraverso le funzionalità di gestione dei backend di inferenza. La vulnerabilità era stata corretta nel luglio 2026, ma il suo ingresso nel KEV conferma che la disponibilità della patch non ha impedito successivi tentativi di compromissione.
Le altre due falle interessano servizi infrastrutturali differenti. CVE-2026-116779, anch’essa con CVSS 9.8, riguarda SignalWire FreeSWITCH e consente, attraverso una vulnerabilità di code injection, la divulgazione di configurazioni e credenziali, la manipolazione delle chiamate e l’esecuzione di comandi. CVE-2026-123218, classificata CVSS 9.8, interessa invece IBM Aspera Faspex e può permettere a un utente autenticato di aggirare i controlli di autorizzazione, ottenendo privilegi superiori. I prodotti coinvolti devono essere aggiornati secondo gli advisory dei rispettivi fornitori, verificando successivamente account, configurazioni e accessi anomali. La necessità di un controllo successivo alla patch era già emersa nell’analisi delle vulnerabilità BeyondTrust e Fortinet inserite nel KEV.
Amazon Braket SDK permette scrittura arbitraria ed esecuzione di codice
Il bollettino AWS 2026-175 documenta due vulnerabilità che coinvolgono gli strumenti Python utilizzati per eseguire attività quantistiche e processi ibridi attraverso Amazon Braket. La prima, CVE-2026-124034, interessa il download dei dati di input dei job ibridi locali. Un utente remoto autenticato che disponga dei permessi di scrittura sul bucket S3 utilizzato per gli input può costruire chiavi oggetto capaci di provocare una scrittura al di fuori della directory prevista. I file vengono creati con i privilegi dell’utente che esegue il processo. Sono interessate le versioni amazon-braket-sdk dalla 1.10.0 fino alle precedenti alla 1.127.7, che contiene la correzione.
La seconda vulnerabilità, CVE-2026-124035, riguarda Amazon Braket Schemas, libreria utilizzata per interpretare i risultati dei processi quantistici. Un aggressore con accesso in scrittura alla posizione S3 dei risultati può preparare un documento malevolo che, durante l’elaborazione, provoca esecuzione arbitraria di codice sulla macchina che recupera i risultati. AWS precisa che si tratta di una correzione successiva a quella relativa a CVE-2026-9291. Le versioni interessate sono comprese tra 1.17.0 e quelle precedenti alla 1.32.2. Le misure raccomandate comprendono l’aggiornamento di entrambe le librerie e la limitazione delle autorizzazioni S3 ai soli soggetti attendibili. Il rischio non implica una compromissione generalizzata di Amazon Braket, ma riguarda i sistemi che utilizzano componenti vulnerabili e bucket accessibili a utenti non sufficientemente controllati.
AWS ParallelCluster espone i file locali attraverso l’esportazione dei log
Il secondo documento, AWS Security Bulletin 2026-174, riguarda CVE-2026-124033 nella AWS ParallelCluster CLI, strumento open source distribuito tramite PyPI per creare e amministrare cluster destinati al calcolo ad alte prestazioni. Il problema interessa i comandi export-cluster-logs ed export-image-logs: un utente autenticato con accesso in scrittura al bucket S3 utilizzato per esportare i log può introdurre nomi di oggetti opportunamente costruiti che provocano un relative path traversal. Durante il recupero dei log, il programma può scrivere file al di fuori della directory prevista, utilizzando i privilegi dell’utente che esegue il comando.
Sono interessate le versioni aws-parallelcluster dalla 3.0.0 fino alle precedenti alla 3.16.0. AWS ha corretto il problema nella versione 3.16.0 e raccomanda di verificare anche eventuali derivazioni del codice. La mitigazione immediata consiste nel limitare la scrittura sui bucket utilizzati per l’esportazione dei log. Il meccanismo richiama un problema già emerso nell’approfondimento sulle vulnerabilità AWS relative all’accesso e all’integrità dei dati S3: un bucket non deve essere considerato automaticamente attendibile soltanto perché appartiene all’infrastruttura cloud aziendale.
Le quattro falle CISA richiedono priorità rispetto alle tre CVE AWS
Il nuovo ciclo di avvisi distingue chiaramente vulnerabilità già utilizzate dagli aggressori e problemi per i quali il produttore ha pubblicato una correzione preventiva. OpenSSH, GPUStack, FreeSWITCH e IBM Aspera Faspex richiedono interventi prioritari negli ambienti vulnerabili, soprattutto quando i servizi risultano raggiungibili da Internet. Per Braket e ParallelCluster è invece essenziale verificare le versioni installate, restringere i permessi S3 e aggiornare le librerie prima che eventuali attaccanti possano sfruttare le condizioni descritte. L’approccio coincide con il modello esaminato nella guida al catalogo CISA KEV e alla gestione operativa delle vulnerabilità.
La priorità difensiva non può essere determinata soltanto dal numero CVSS, perché deve considerare lo sfruttamento accertato, l’esposizione dei sistemi e i privilegi necessari. I quattro problemi CISA impongono una verifica urgente anche degli eventuali accessi precedenti alla patch. Le tre vulnerabilità AWS dimostrano invece quanto le autorizzazioni sui bucket S3 possano diventare un punto di passaggio verso la scrittura di file e l’esecuzione di codice. In entrambi gli scenari, aggiornare il software è indispensabile, ma la protezione effettiva dipende anche dalla corretta configurazione delle identità, dei permessi e delle superfici accessibili.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.