🛡️ Executive Summary
- Microsoft corregge 1.235 vulnerabilità, 66 delle quali critiche. Il Patch Tuesday di novembre interessa Windows, Office, Edge, Active Directory e numerosi componenti aziendali.
- Outlook presenta uno zero-day già sfruttato. CVE-2026-124194 permette di sottrarre informazioni di autenticazione NTLM attraverso file malevoli aperti dalle vittime.
- Windows 11 e Windows 10 ricevono aggiornamenti cumulativi. Arrivano KB5132061, KB5131087 e KB5131096, insieme a novità per File Explorer, ripristino del sistema e sicurezza.
Microsoft chiude 1.235 vulnerabilità nel Patch Tuesday del 10 novembre 2026, intervenendo su un numero eccezionalmente elevato di problemi di sicurezza distribuiti tra Windows, Office, Edge e servizi enterprise. La notizia più importante riguarda CVE-2026-124194, uno zero-day di Microsoft Outlook già sfruttato per sottrarre informazioni di autenticazione NTLM. Tra le vulnerabilità corrette figurano 66 falle classificate Critical, comprese 48 di esecuzione remota di codice. Il rilascio arriva dopo le 1.411 vulnerabilità corrette a ottobre, confermando un volume di aggiornamenti che rende sempre più complicata la gestione delle patch nelle aziende. Parallelamente Microsoft distribuisce gli aggiornamenti KB5132061 e KB5131087 per Windows 11 e KB5131096 per Windows 10, introducendo miglioramenti alla sicurezza e nuove funzionalità. La priorità resta lo zero-day Outlook, ma i pacchetti comprendono anche correzioni per componenti esposti nelle reti aziendali.
Cosa leggere
Outlook sotto attacco: CVE-2026-124194 espone le credenziali NTLM
La vulnerabilità CVE-2026-124194 riguarda Microsoft Outlook ed è classificata come problema di spoofing, ma il suo impatto concreto consiste nella possibile divulgazione delle informazioni di autenticazione. Un aggressore non autenticato può inviare un file di messaggio appositamente costruito e convincere la vittima ad aprirlo. Outlook può così stabilire una connessione verso una risorsa di rete controllata dall’attaccante senza mostrare il consueto avviso relativo ai contenuti esterni. Durante il collegamento, Windows può trasmettere dati di autenticazione NTLMv2, che potrebbero essere utilizzati per impersonare l’utente o tentare di recuperare le credenziali attraverso attacchi offline. Microsoft conferma che lo sfruttamento richiede interazione dell’utente e connettività di rete: non si tratta quindi di un attacco completamente automatico.
Il problema riporta al centro le debolezze di NTLM, protocollo di autenticazione legacy ancora presente in molte infrastrutture Windows. L’esposizione di un hash non equivale automaticamente alla disponibilità della password in chiaro, ma può facilitare attacchi successivi, soprattutto quando le protezioni aziendali consentono autenticazioni verso destinazioni non attendibili. La vicenda richiama i precedenti attacchi Outlook capaci di sottrarre credenziali NTLM e il piano Microsoft per disabilitare progressivamente NTLM. La correzione è disponibile attraverso gli aggiornamenti del Microsoft Security Update Guide.
Patch Tuesday di novembre: 536 escalation di privilegi e 296 RCE
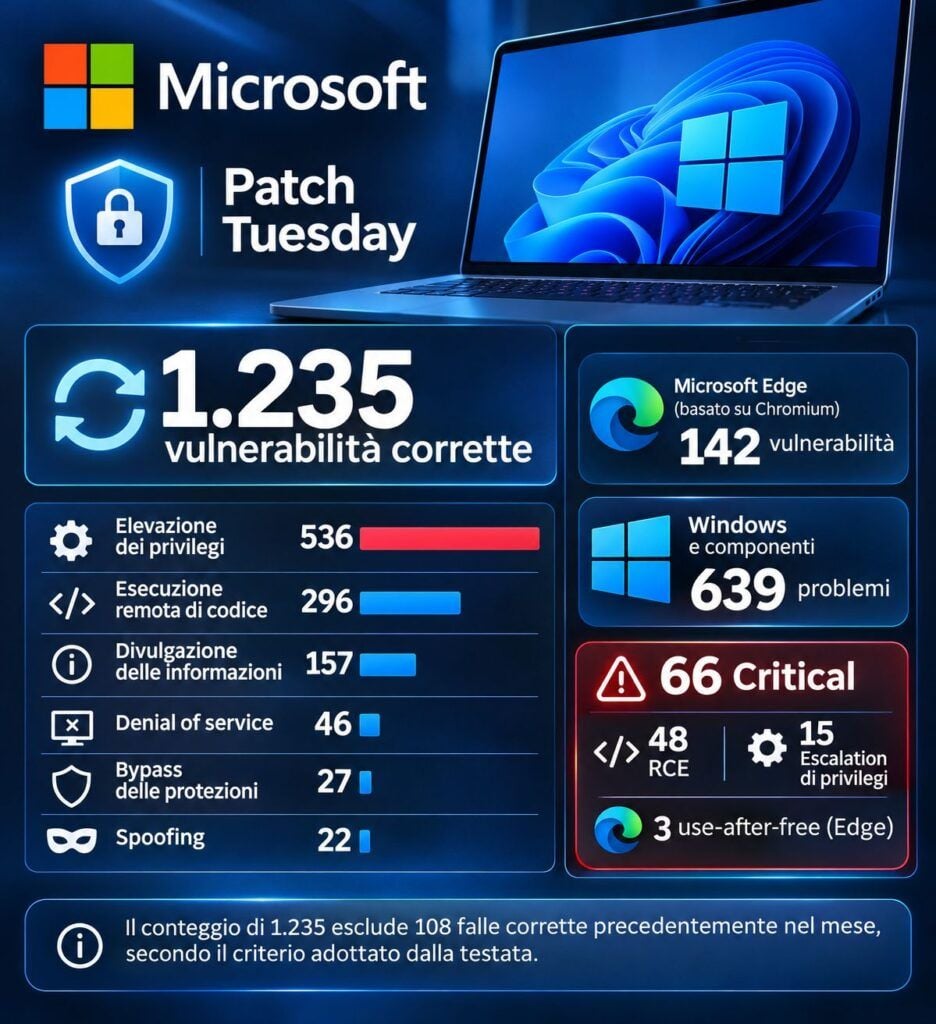
Il rilascio comprende 536 vulnerabilità di elevazione dei privilegi, 296 di esecuzione remota di codice, 157 di divulgazione delle informazioni, 46 di denial of service, 27 di bypass delle protezioni e 22 di spoofing. A queste si aggiungono 142 vulnerabilità relative a Microsoft Edge basato su Chromium. Circa 639 problemi interessano direttamente Windows e i suoi componenti. Le 66 vulnerabilità Critical includono 48 RCE e 15 escalation di privilegi, oltre a tre problemi use-after-free di Edge. Il conteggio di 1.235 esclude 108 falle corrette precedentemente nel mese, secondo il criterio adottato dalla testata.
La distribuzione delle vulnerabilità coinvolge Active Directory, Exchange Server, SQL Server, Hyper-V, Remote Desktop, Microsoft Defender e numerosi driver Windows. Per le aziende, la quantità delle correzioni impone una selezione basata sull’effettiva esposizione dei servizi, sui privilegi necessari per sfruttare i difetti e sull’esistenza di attacchi confermati. Il confronto con il Patch Tuesday di ottobre 2026, che aveva superato le 1.400 vulnerabilità, mostra quanto la superficie di sicurezza dell’ecosistema Microsoft continui ad ampliarsi.
Windows 11, KB5132061 rinnova File Explorer e la gestione del desktop
Microsoft distribuisce KB5132061 per Windows 11 24H2, 25H2 e 26H2, nelle edizioni supportate, mentre KB5131087 riguarda Windows 11 23H2. L’aggiornamento ufficiale KB5132061 porta le build 26100.9974, 26200.9974 e 26300.9974. Tra le novità più visibili compare il menu contestuale personalizzabile di File Explorer, che permette di scegliere quali comandi visualizzare, spostare le estensioni delle applicazioni nei sottomenu e ripristinare i comandi Taglia, Copia, Incolla ed Elimina come normali voci testuali. Migliorano inoltre la visualizzazione dei risultati di ricerca e la barra degli indirizzi, che supporta il carattere ~ per raggiungere rapidamente la cartella personale dell’utente.
L’aggiornamento rinnova anche AutoPlay, introduce miglioramenti alla barra delle applicazioni e raggruppa meglio i controlli di privacy relativi a fotocamera, microfono e posizione. Arrivano inoltre nuove funzioni di accessibilità: Magnifier consente livelli di ingrandimento differenti per ciascun monitor, mentre Narrator migliora la lettura delle espressioni matematiche nelle applicazioni compatibili. Alcune funzionalità vengono distribuite gradualmente e potrebbero non essere immediatamente disponibili su tutti i dispositivi. Per Windows 11 23H2 Enterprise ed Education, Microsoft segnala inoltre che KB5131087 rappresenta l’ultimo aggiornamento mensile di sicurezza, rendendo necessario il passaggio a una versione supportata.
Cloud rebuild arriva nel ripristino di Windows 11 e migliora la sicurezza
Una delle novità più rilevanti riguarda Cloud rebuild, che permette di reinstallare Windows 11 utilizzando un’immagine del sistema e i driver scaricati da Windows Update, anche quando il computer non riesce ad avviarsi normalmente. La procedura viene integrata nell’ambiente di ripristino WinRE e può comprendere la cancellazione dei dati presenti sull’unità. Gli amministratori IT possono inoltre configurare e avviare il ripristino da remoto attraverso gli strumenti di gestione supportati. È il passaggio dalla sperimentazione alla disponibilità attraverso gli aggiornamenti ordinari di una tecnologia già anticipata nell’approfondimento su Cloud rebuild e il ripristino remoto di Windows 11.
Sul versante della sicurezza, Microsoft amplia l’abilitazione di Memory Integrity (HVCI) sui dispositivi compatibili, migliora il supporto alle reti IPv6-only attraverso CLAT e introduce un avviso sul futuro ritiro delle operazioni DPAPI che utilizzano prompt interattivi, previsto per aprile 2027. Vengono aggiornate anche le funzionalità di recupero delle impostazioni e il supporto a Unicode 17.0. Gli interventi confermano una maggiore attenzione alla manutenzione del sistema, alla protezione della memoria e alla possibilità di recuperare una postazione senza ricorrere necessariamente a supporti USB esterni.
Windows 10 riceve KB5131096 attraverso il programma ESU
Per Windows 10 arriva KB5131096, disponibile per le installazioni ammesse al programma Extended Security Updates (ESU) e per le edizioni LTSC supportate. L’avviso ufficiale Microsoft indica il passaggio alla build 19045.7846 per Windows 10 22H2 e 19044.7846 per Windows 10 Enterprise LTSC 2021. Il pacchetto non introduce nuove funzioni rilevanti, ma comprende le correzioni di sicurezza e risolve problemi relativi all’aggiunta di stampanti pubblicate in Active Directory, alla configurazione delle policy Remote Desktop attraverso Intune e alle connessioni di controllo remoto verso alcune versioni di Windows Server.
Microsoft rafforza inoltre la verifica delle firme degli script PowerShell, applicando controlli più rigorosi sulla codifica dei file. Gli script firmati contenenti sequenze UTF-8 non valide potrebbero richiedere una nuova codifica e firma. La documentazione Microsoft continua a riportare alcune anomalie dei dispositivi USB Audio Class 1.0 come parzialmente risolte, nonostante le segnalazioni giornalistiche sulla chiusura dei problemi audio. Per utenti e aziende il punto operativo resta chiaro: aggiornare immediatamente Outlook e i sistemi Windows supportati, verificando l’effettiva installazione delle patch e la copertura ESU delle macchine Windows 10. Con uno zero-day già sfruttato e centinaia di vulnerabilità nei componenti enterprise, rinviare gli aggiornamenti significa mantenere aperte superfici di attacco già documentate.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.