🛡️ Executive Summary
- N-able sospende N-central Hosted nelle Americhe, in Europa e nell’area Asia-Pacifico. Il 9 novembre 2026 il produttore interviene dopo la pubblicazione di 33 presunte vulnerabilità zero-day.
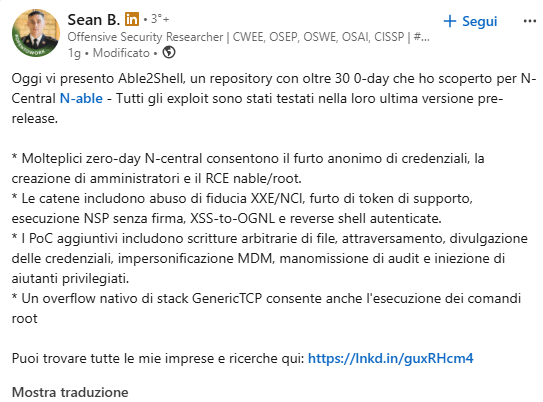
- Il ricercatore Sean Bales pubblica Able2Shell su GitHub. Le catene dimostrate comprendono esecuzione remota senza autenticazione, creazione di account amministrativi e acquisizione dei privilegi root.
- N-able prepara un hotfix e raccomanda agli amministratori on-premises di spegnere temporaneamente i server. L’azienda dichiara di non aver rilevato sfruttamenti attivi delle nuove vulnerabilità né accessi non autorizzati ai dati.
N-able ha disattivato precauzionalmente gli ambienti cloud N-central in tutto il mondo dopo che il ricercatore di sicurezza Sean Bales ha pubblicato 33 presunte vulnerabilità zero-day, accompagnate da exploit dimostrativi capaci di compromettere i server di amministrazione remota. La decisione arriva il 9 novembre 2026, poche ore dopo la diffusione del progetto Able2Shell, che documenta problemi di autenticazione, divulgazione delle credenziali, scrittura arbitraria di file ed esecuzione remota di codice. Le debolezze interessano N-central, piattaforma Remote Monitoring and Management utilizzata dai Managed Service Provider per gestire dispositivi e infrastrutture di numerosi clienti. Il produttore ha invitato anche gli amministratori delle installazioni on-premises a scollegare temporaneamente i server, mentre sviluppa una correzione. Al momento delle comunicazioni ufficiali del 9 novembre, non risultavano evidenze di sfruttamento attivo delle nuove falle, ma la disponibilità pubblica degli exploit rende particolarmente delicata la finestra precedente alla distribuzione dell’hotfix.
Cosa leggere
Able2Shell pubblica 33 vulnerabilità e diverse catene di compromissione
Il progetto Able2Shell pubblicato su GitHub contiene il rapporto tecnico e i proof-of-concept sviluppati da Sean Bales. Il ricercatore dichiara di avere eseguito le verifiche su N-central Appliance 2026.4.0.31, una versione preliminare del prodotto, e ritiene che molte delle vulnerabilità interessino anche release precedenti. Questa precisazione è fondamentale: la presenza di 33 problemi documentati dal ricercatore non equivale alla convalida indipendente di tutte le vulnerabilità su ogni versione distribuita ai clienti. Bales presenta risultati di test, output e dimostrazioni, mentre il produttore conferma la necessità di intervenire senza avere ancora pubblicato una valutazione definitiva di ciascuna debolezza. Le categorie comprendono authentication bypass, XML External Entity (XXE), cross-site scripting (XSS), directory traversal, divulgazione di credenziali, scrittura arbitraria di file e privilege escalation. Alcuni problemi diventano particolarmente pericolosi quando vengono concatenati, perché consentono di trasformare un accesso iniziale limitato in una compromissione completa dell’appliance.
Una catena XXE permette accesso amministrativo ed esecuzione remota
La dimostrazione più critica riguarda una vulnerabilità XXE nella funzione di importazione dei servizi. Secondo la documentazione Able2Shell, il sistema elabora contenuti XML esterni prima di completare alcune verifiche di sessione. L’attaccante può sfruttare questo comportamento per raggiungere componenti interni, compromettere il contesto di autenticazione locale ed eseguire codice con i privilegi dell’utente di servizio nable. La catena permette inoltre di creare un account Default Administrator con credenziali controllate dall’aggressore, fornendo accesso alla console di gestione. Altri percorsi descritti nel repository sfruttano metadati malevoli visualizzati da un amministratore oppure funzioni di sistema che eseguono operazioni privilegiate.
Alcune combinazioni consentirebbero il passaggio dall’utente applicativo a root, il livello di privilegio più elevato del sistema operativo. Il repository presenta anche dimostrazioni di alterazione dei registri di controllo remoto e problemi nella separazione tra apparecchiature appartenenti a clienti differenti. Una compromissione di N-central è particolarmente grave perché il server non gestisce soltanto se stesso, ma può disporre delle autorizzazioni necessarie per amministrare numerosi endpoint collegati.
N-able spegne gli ambienti hosted e prepara un hotfix
Nella comunicazione pubblicata attraverso la pagina ufficiale dello stato dei servizi, N-able conferma di avere sospeso N-central Hosted nelle regioni Americas, Europe e Asia-Pacific. L’intervento impedisce temporaneamente l’utilizzo degli ambienti N-central classic, mentre il personale tecnico verifica i componenti e prepara le correzioni. La società chiede contemporaneamente ai clienti che utilizzano server N-central on-premises di mantenerli offline fino a nuove indicazioni. La decisione è eccezionale perché comporta l’interruzione volontaria di un servizio fondamentale per l’amministrazione IT, ma mira a ridurre il rischio di compromettere infrastrutture collegate a numerosi clienti.
N-able precisa che i servizi Ecoverse accessibili attraverso N-able Login rimangono disponibili, compresi Asset View, Patching, Vulnerability Management e altre funzionalità supportate. L’azienda dichiara inoltre di non avere individuato sfruttamenti attivi delle vulnerabilità Able2Shell né accessi non autorizzati ai dati. Al momento dell’ultimo aggiornamento verificato del 9 novembre, l’hotfix risultava ancora in preparazione e validazione, senza una data definitiva di ripristino.
Sean Bales accusa N-able di avere ignorato precedenti segnalazioni
La vicenda presenta anche una controversia sulla gestione della disclosure. Sean Bales avrebbe scelto di pubblicare direttamente gli exploit senza preavvisare N-able perché precedenti segnalazioni relative a un altro prodotto dell’azienda sarebbero rimaste senza risposta adeguata. Il ricercatore sostiene di avere comunicato, cinque o sei mesi prima, due vulnerabilità RCE e un problema di escalation dei privilegi, inviando successivamente ulteriori richieste di aggiornamento. Afferma inoltre di non avere ricevuto compensi attraverso il programma bug bounty.
Queste affermazioni rappresentano la versione del ricercatore, non un accertamento indipendente sulle procedure aziendali. N-able ha definito la pubblicazione delle vulnerabilità non responsabile e, secondo quanto riferito, i suoi vertici hanno contattato Bales chiedendogli di rimuovere il repository e collaborare alla risoluzione. Il caso solleva un problema concreto: pubblicare exploit funzionanti prima della disponibilità delle patch espone gli utenti, mentre una gestione inefficace delle segnalazioni può compromettere la fiducia dei ricercatori nei produttori.
N-central era già stata colpita da exploit nel 2026
L’emergenza non arriva su una piattaforma priva di precedenti. A settembre, N-able aveva distribuito Hotfix 4 per correggere CVE-2026-86218, vulnerabilità di esecuzione remota del codice con punteggio CVSS 10.0. L’episodio era stato ricostruito nell’analisi sulla RCE critica di N-central e sulle comunicazioni contrastanti relative allo sfruttamento. Già ad agosto, inoltre, Microsoft aveva collegato il gruppo Storm-1175 a intrusioni nelle infrastrutture N-central, seguite dalla distribuzione del ransomware StormEncryptor. Il precedente è descritto nell’approfondimento sulle campagne Storm-1175 contro i server RMM.
Le nuove vulnerabilità Able2Shell devono essere mantenute distinte da quelle precedenti: non esistono elementi pubblici che dimostrino che gli attacchi di agosto e settembre abbiano utilizzato i problemi appena divulgati. La continuità degli incidenti evidenzia però una superficie particolarmente sensibile. Come già osservato negli attacchi che utilizzano MSP360 e ScreenConnect per ottenere persistenza, i sistemi RMM rappresentano obiettivi strategici perché concentrano funzionalità di amministrazione legittime su numerosi dispositivi.
Gli MSP devono isolare N-central e verificare gli accessi privilegiati
Per gli amministratori, la priorità è rispettare l’indicazione di N-able di mantenere offline le installazioni on-premises, monitorando le comunicazioni ufficiali per conoscere la disponibilità delle correzioni e le condizioni di riattivazione. Occorre inoltre conservare i registri disponibili, verificare eventuali account amministrativi sconosciuti, controllare modifiche sospette alle configurazioni e riesaminare le credenziali accessibili attraverso il sistema di gestione. La presenza di un exploit pubblico non dimostra automaticamente una compromissione, ma rende necessaria una verifica più rigorosa. Able2Shell mostra quanto una piattaforma di amministrazione remota possa diventare un punto di rischio sistemico. Il problema non riguarda soltanto la singola vulnerabilità, ma la concentrazione di privilegi e relazioni di fiducia in un servizio capace di controllare intere infrastrutture. Lo spegnimento globale deciso da N-able rappresenta una misura di contenimento straordinaria, adottata mentre il produttore lavora per impedire che una divulgazione pubblica si trasformi in una campagna di compromissioni reali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.