📌 In sintesi
- Turla compromette due organizzazioni governative attraverso Microsoft Exchange. ESET individua il toolkit Cereal in Kazakistan e Romania, dove il malware era configurato per intercettare corrispondenza con indirizzi della NATO e dell’Unione europea.
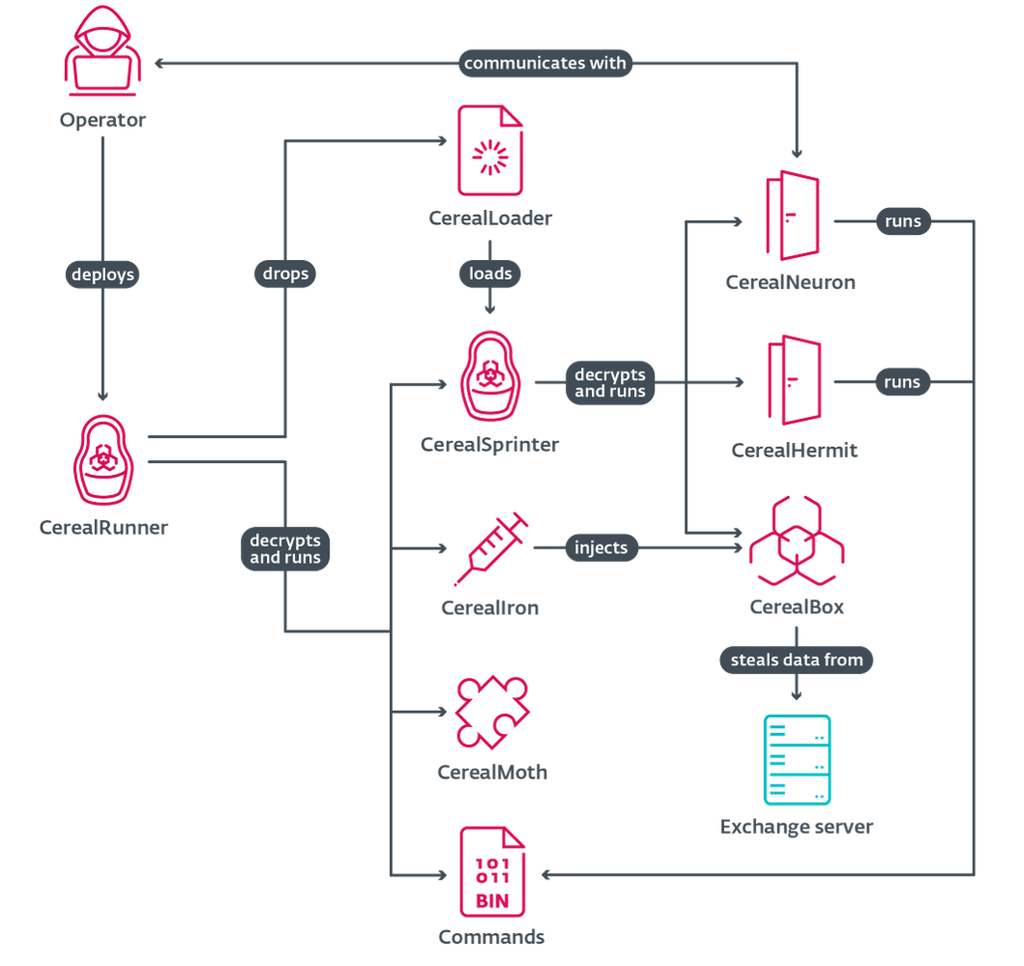
- CerealBox intercetta le email senza interromperne la consegna. Il componente malevolo viene iniettato nel processo EdgeTransport.exe e modifica il comportamento degli agenti di trasporto già caricati in memoria, evitando di registrare nuove estensioni.
- Il server compromesso diventa anche l’infrastruttura di comando e controllo. La backdoor CerealNeuron riceve richieste cifrate attraverso percorsi che imitano i servizi Exchange, senza utilizzare server C2 esterni identificabili.
- ESET attribuisce Cereal a Turla con alta confidenza. Il gruppo è considerato collegato al servizio di sicurezza federale russo FSB. Il metodo utilizzato per ottenere l’accesso iniziale ai server non è stato identificato.
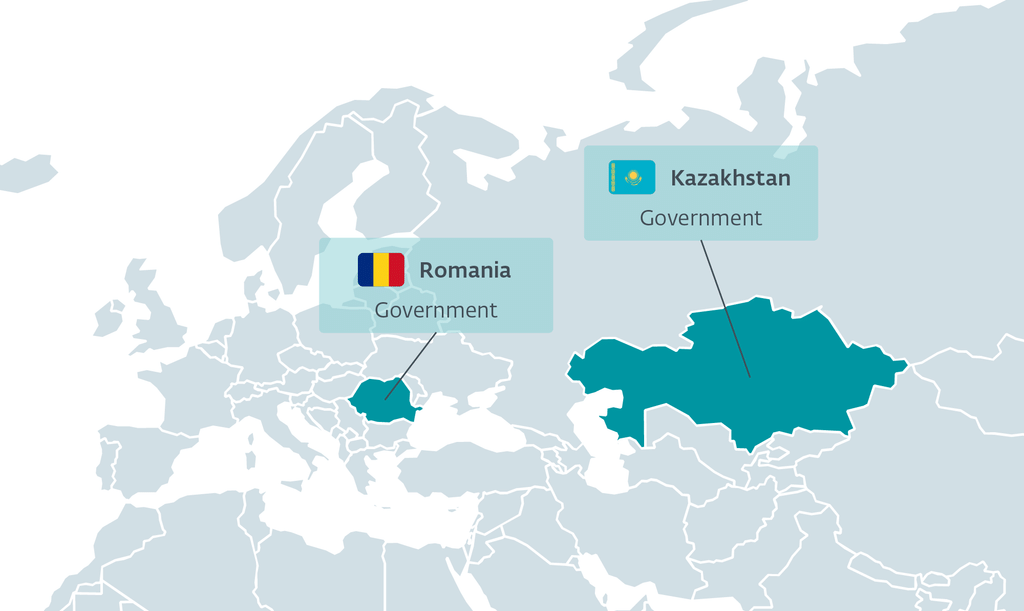
Il gruppo di cyberspionaggio russo Turla ha utilizzato un nuovo arsenale malware per trasformare server Microsoft Exchange di organizzazioni governative in strumenti di intercettazione delle comunicazioni istituzionali. La scoperta, pubblicata il 10 novembre 2026 da ESET Research, riguarda due amministrazioni in Kazakistan e Romania, dove i ricercatori hanno individuato un toolkit denominato Cereal, progettato per acquisire selettivamente messaggi di posta elettronica senza alterarne il normale recapito. Nel caso rumeno, il sistema era configurato per individuare corrispondenza con indirizzi della NATO e dell’Unione europea. L’operazione introduce un elemento particolarmente sofisticato: gli aggressori non utilizzano un’infrastruttura esterna riconoscibile di comando e controllo, ma sfruttano direttamente il server Exchange della vittima.
Cosa leggere
ESET scopre Cereal in Kazakistan e Romania: nel mirino le comunicazioni istituzionali
L’indagine, condotta dal ricercatore Matías Porolli e descritta nel rapporto tecnico originale di ESET Research, ricostruisce due compromissioni avvenute alla fine del 2025. Il primo rilevamento risale al 28 novembre 2025, quando i ricercatori identificano componenti malware precedentemente sconosciuti su un server Exchange appartenente a un’organizzazione governativa kazaka. L’analisi successiva permette di individuare lo stesso toolkit presso un’amministrazione rumena, compromessa il 23 dicembre 2025. La configurazione osservata in Romania contiene criteri di selezione relativi a messaggi inviati o ricevuti da indirizzi istituzionali della NATO e dell’Unione europea. Non significa che i sistemi informatici delle due organizzazioni internazionali siano stati compromessi direttamente: il bersaglio documentato è il server di posta governativo utilizzato per comunicare con esse.
La scelta degli obiettivi è coerente con le attività storiche di Turla, conosciuto anche come Snake e Secret Blizzard, gruppo attivo almeno dal 2004 e comunemente associato all’intelligence russa. Secondo ESET, circa il 70% dei Paesi interessati dalle attività di Turla dal 2022 appartiene all’area delle ex repubbliche sovietiche o degli Stati europei un tempo vicini all’Unione Sovietica. La presenza del malware in Romania e Kazakistan si inserisce quindi in una geografia già documentata, che comprende istituzioni diplomatiche, amministrazioni governative e organizzazioni strategiche. Il precedente utilizzo di malware contro obiettivi europei era emerso anche nell’analisi delle backdoor LunarWeb e LunarMail impiegate da Turla.
CerealBox intercetta le email dentro Exchange senza registrare nuovi agenti
Il componente centrale dell’operazione è CerealBox, progettato per acquisire i messaggi direttamente nella pipeline di trasporto di Microsoft Exchange. Normalmente, la piattaforma utilizza i cosiddetti transport agent per eseguire operazioni legittime sui messaggi, come controlli antispam e applicazione delle regole di elaborazione. Un agente malevolo registrato attraverso le procedure ordinarie lascerebbe tuttavia tracce nella configurazione del server. CerealBox evita questo problema: viene iniettato nel processo EdgeTransport.exe, individua gli agenti già presenti e modifica in memoria i riferimenti alle funzioni che gestiscono gli eventi del flusso email. Il codice malevolo viene eseguito prima della funzione originale, alla quale restituisce poi il controllo. La conseguenza è che le email continuano a essere recapitate regolarmente, mentre una parte del traffico può essere ispezionata e acquisita senza l’apparizione di un nuovo agente nella configurazione.
La raccolta non riguarda indiscriminatamente tutta la corrispondenza. CerealBox applica filtri che considerano indirizzi dei mittenti e dei destinatari, parti dell’oggetto, nomi degli allegati e presenza di documenti nei formati DOC, DOCX e PDF. I messaggi che soddisfano le condizioni vengono compressi, cifrati e conservati temporaneamente su disco, in attesa del recupero da parte degli operatori. Questo sistema rivela una strategia di spionaggio selettivo, nella quale l’obiettivo non è interrompere il servizio ma isolare comunicazioni ad alto valore informativo. ESET considera particolarmente innovativo l’utilizzo delle strutture interne di Exchange per intercettare il flusso dei messaggi senza installare un transport agent riconoscibile.
CerealNeuron trasforma il server della vittima in un centro di comando invisibile
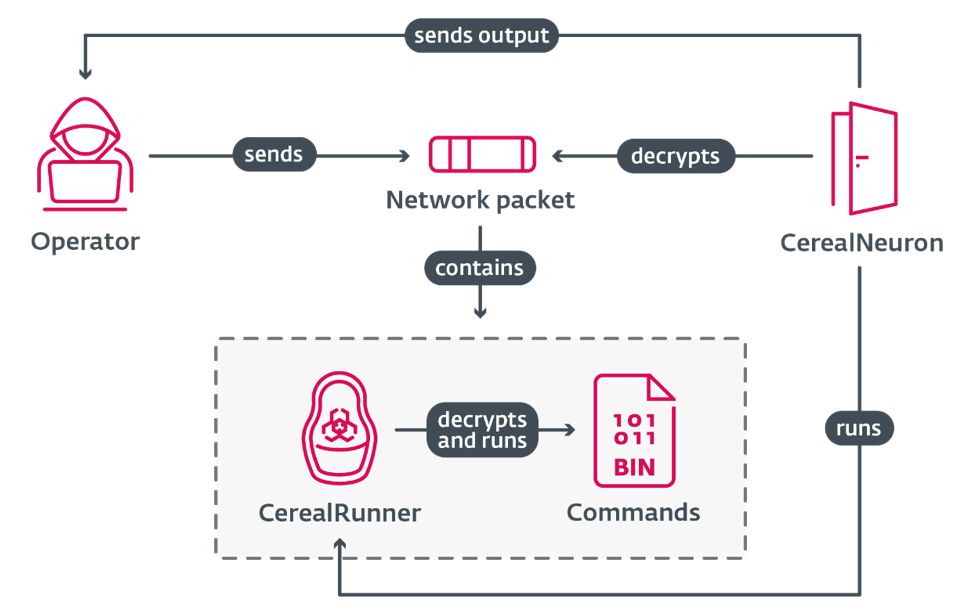
La seconda innovazione riguarda CerealNeuron, la backdoor passiva che permette agli operatori di impartire istruzioni al sistema compromesso. A differenza dei malware che stabiliscono periodicamente connessioni verso un dominio controllato dagli aggressori, CerealNeuron attende richieste HTTPS in ingresso sul server Exchange. I percorsi utilizzati imitano quelli dei servizi Outlook Web Access, Autodiscover e ActiveSync, rendendo il traffico più difficile da distinguere dalle normali comunicazioni della piattaforma. Quando riceve una richiesta valida, il malware verifica le informazioni di integrità, decifra il contenuto ed esegue il programma trasmesso. Le richieste non riconosciute vengono invece gestite attraverso risposte che assomigliano ai normali errori di Exchange. ESET non ha individuato un’infrastruttura C2 esterna, né è riuscita a identificare gli indirizzi IP utilizzati dagli operatori per raggiungere i sistemi.
La piattaforma dispone anche di CerealHermit, una variante priva di funzionalità di rete che legge istruzioni da file cifrati presenti sul disco. Questo secondo meccanismo può offrire un percorso alternativo di esecuzione quando il canale di comunicazione di CerealNeuron non è disponibile. I comandi vengono distribuiti attraverso CerealRunner, che incorpora piccoli programmi .NET destinati a funzioni specifiche: interrogare Active Directory, eseguire query WMI, recuperare messaggi, raccogliere informazioni sulle connessioni e accedere ai LSA Secrets, nei quali Windows conserva credenziali e altri dati sensibili. La struttura modulare richiama la capacità di Turla di sviluppare infrastrutture resilienti già osservata con Kazuar, descritta nell’analisi della botnet peer-to-peer di Secret Blizzard.
Le tecniche .NET nascondono il malware nei processi legittimi di Windows
L’architettura Cereal comprende anche un meccanismo di caricamento particolarmente sofisticato. CerealLoader è il componente che compare sul disco come file .NET riconoscibile, mentre gran parte degli altri moduli viene conservata in contenitori cifrati ed eseguita in memoria. Il loader sfrutta la funzionalità VTable Fixups per avviare codice nativo prima della normale esecuzione gestita dal runtime .NET. Un’analisi limitata alle istruzioni del programma gestito può quindi restituire l’impressione che il file non compia alcuna attività significativa. Gli operatori utilizzano inoltre tecniche di DLL hijacking, collocando componenti malevoli sotto nomi riconducibili a librerie di Windows, come ncobjapi.dll e wbemcomn.dll, nella directory associata a Windows Management Instrumentation.
ESET documenta anche l’abuso della .NET native image cache, che normalmente conserva versioni precompilate delle librerie per accelerarne il caricamento. Inserendo file malevoli con nomi che imitano componenti Microsoft Exchange, gli aggressori possono provocarne l’esecuzione durante le operazioni legittime del servizio. Sono tecniche differenti, ma coordinate per raggiungere il medesimo obiettivo: ridurre la presenza di file sospetti, mantenere i processi apparentemente funzionanti e rendere più difficile ricostruire la catena di compromissione. L’investimento tecnico distingue Cereal dalle comuni campagne di raccolta credenziali e lo avvicina alle piattaforme di cyberspionaggio progettate per permanere a lungo negli ambienti compromessi.
L’attribuzione a Turla e il rapporto con l’intelligence russa
ESET attribuisce Cereal a Turla con un livello di confidenza elevato, sulla base dell’impiego contemporaneo di un componente già associato pubblicamente al gruppo e di somiglianze concettuali con precedenti famiglie malware. L’associazione di Turla al FSB russo, e in particolare all’ecosistema operativo storicamente ricondotto al Centro 16, è sostenuta da precedenti analisi e operazioni delle autorità occidentali. Nel 2023, per esempio, gli Stati Uniti hanno disarticolato parte dell’infrastruttura del malware Snake attraverso l’operazione MEDUSA, già ricostruita nell’approfondimento sull’intervento dell’FBI contro la rete di spionaggio attribuita a Turla. La nuova ricerca non costituisce però una conferma indipendente dell’identità delle singole persone coinvolte nell’operazione Cereal.
L’attribuzione acquista maggiore significato se considerata insieme alle collaborazioni operative documentate tra Turla e Gamaredon. Nel 2025 ESET aveva osservato attività nelle quali strumenti di Gamaredon contribuivano a preparare l’accesso per payload riconducibili a Turla, come illustrato nell’analisi dell’alleanza operativa fra i due gruppi collegati al FSB. Nel caso Cereal, tuttavia, ESET non identifica il vettore iniziale della compromissione. Non esistono quindi elementi sufficienti per affermare che l’accesso ai due server Exchange sia stato ottenuto attraverso phishing, una specifica vulnerabilità o l’intervento di Gamaredon. Distinguere i precedenti storici dalle evidenze della nuova indagine è indispensabile per non attribuire alla campagna tecniche che non sono state documentate.
Come individuare Cereal e perché il rischio riguarda anche Exchange aziendali
La ricerca indica diversi elementi utili alle attività di threat hunting sugli ambienti Microsoft Exchange. Gli amministratori dovrebbero verificare la presenza di librerie sospette nelle directory di sistema interessate da WMI, controllare i file presenti nella .NET native image cache e ricercare comportamenti anomali del processo EdgeTransport.exe, soprattutto caricamenti di moduli inattesi e modifiche delle strutture in memoria. Anche le richieste web verso percorsi insoliti che imitano i servizi Exchange possono rappresentare indicatori da approfondire. ESET ha pubblicato gli indicatori di compromissione nel proprio repository ufficiale GitHub. Un singolo percorso o nome di file non dimostra necessariamente una compromissione: l’analisi richiede correlazione fra log, integrità dei componenti e comportamento dei processi.
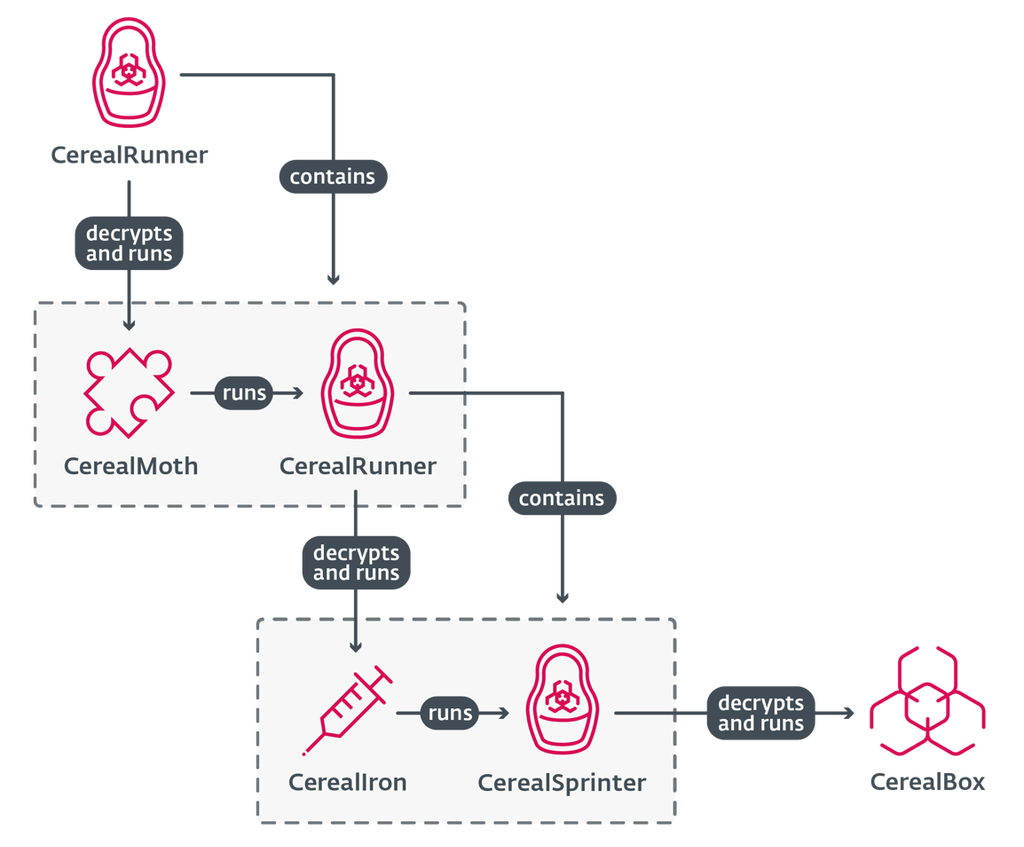
Il caso Cereal dimostra soprattutto perché aggiornare Exchange non equivale automaticamente a escludere una compromissione già presente. ESET non associa la campagna a una specifica CVE e non ha individuato il metodo di accesso iniziale. La necessità di proteggere i server esposti resta comunque rilevante, come dimostrano le precedenti analisi sulle migliaia di installazioni Microsoft Exchange vulnerabili e raggiungibili via Internet. In presenza di un sospetto fondato, occorre preservare gli elementi forensi, verificare eventuali accessi non autorizzati e valutare il possibile furto di credenziali e documenti. Turla mostra una volta di più che lo spionaggio informatico avanzato non deve necessariamente produrre interruzioni di servizio o traffico di rete evidente. Nel caso Cereal, il server continua a consegnare email mentre può essere utilizzato per selezionare documenti e ricevere comandi. La scoperta di ESET non dimostra la compromissione dei sistemi NATO o UE, ma documenta un tentativo tecnicamente sofisticato di acquisire comunicazioni con quelle istituzioni attraverso organizzazioni governative terze. È proprio questa capacità di trasformare un’infrastruttura ordinaria in un punto di raccolta invisibile a rendere Cereal una minaccia significativa per la sicurezza delle comunicazioni istituzionali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.