🛡️ Executive Summary
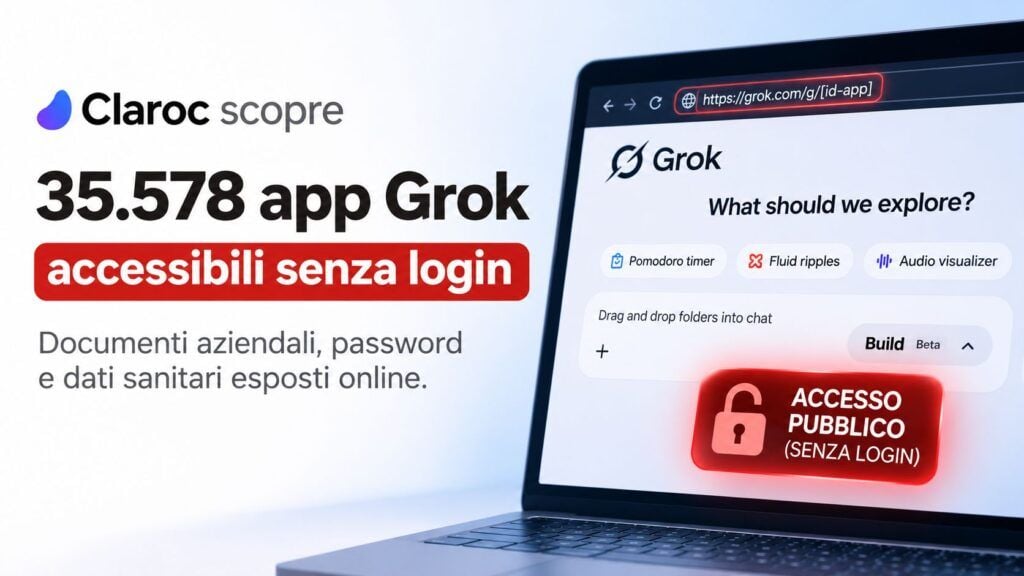
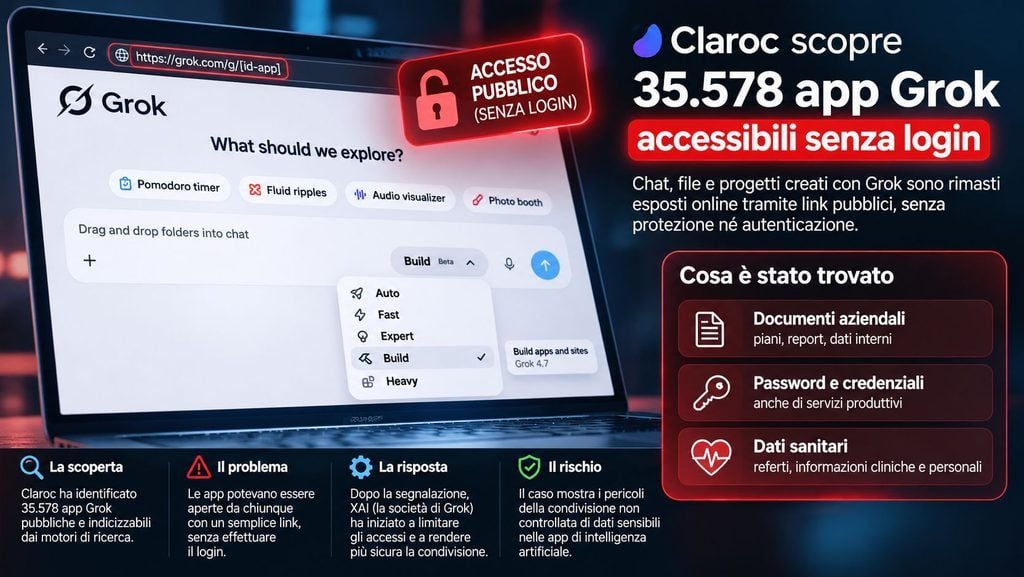
- 35.578 applicazioni create con Grok risultavano accessibili senza autenticazione, pari al 94,7% delle app ancora online esaminate da Claroc Research.
- Documenti aziendali, informazioni sanitarie e password in chiaro erano presenti in applicazioni pubbliche, comprese 24 realizzate da dipendenti di SpaceXSI e X.
- Il problema riguarda configurazioni di accesso e autorizzazioni insufficienti: i ricercatori hanno dimostrato sui propri progetti che un utente estraneo poteva anche modificare o cancellare informazioni.
Grok permette di costruire applicazioni in pochi minuti, ma una ricerca di Claroc Research mostra quanto facilmente questi strumenti possano trasformarsi in archivi pubblici di informazioni riservate. I ricercatori hanno individuato 35.578 applicazioni accessibili senza autenticazione, comprendenti documentazione aziendale, elenchi del personale, dati sanitari e credenziali. Tra i contenuti identificati figurano anche materiali interni di SpaceXSI, società precedentemente denominata xAI, e X, compresi documenti contrassegnati come confidenziali. La ricerca, pubblicata il 10 novembre 2026, non dimostra una compromissione generalizzata dei sistemi Grok né un abuso criminale delle informazioni, ma documenta una criticità concreta: applicazioni generate attraverso l’intelligenza artificiale possono essere pubblicate con controlli insufficienti, rendendo accessibili dati che i loro creatori potrebbero considerare riservati.
Cosa leggere
GhostShares: come sono state individuate oltre 35.000 applicazioni pubbliche
La ricerca GhostShares 2 pubblicata da Claroc Research descrive un’indagine condotta sulle applicazioni create attraverso la modalità Build di Grok e pubblicate su indirizzi del dominio grok.me. Il gruppo ha verificato 43.551 indirizzi, identificando 37.571 applicazioni ancora online. Di queste, 35.578 erano raggiungibili senza effettuare l’accesso, mentre soltanto 1.993 restituivano una risposta HTTP 401, compatibile con restrizioni riservate al proprietario o agli utenti invitati. La percentuale del 94,7% riguarda le applicazioni online del campione, non tutte quelle create attraverso Grok. La maggioranza consisteva in giochi, calcolatori e semplici pagine web, ma una parte conservava informazioni aziendali o personali.
Secondo le stime dei ricercatori, circa un’applicazione aperta su dieci presentava materiali sensibili o interni, mentre una quota prossima al 2% conteneva informazioni considerate particolarmente critiche. Il fenomeno conferma un rischio già emerso con le oltre 2.000 applicazioni vibe-coded contenenti dati sensibili, individuate in una precedente ricognizione dell’ecosistema dello sviluppo assistito dall’AI.
Leggi anche: Malware npm e NuGet colpiscono la supply chain mentre esplodono le app vibe-coded
Il problema dei DNS: un collegamento difficile da indovinare non è necessariamente segreto
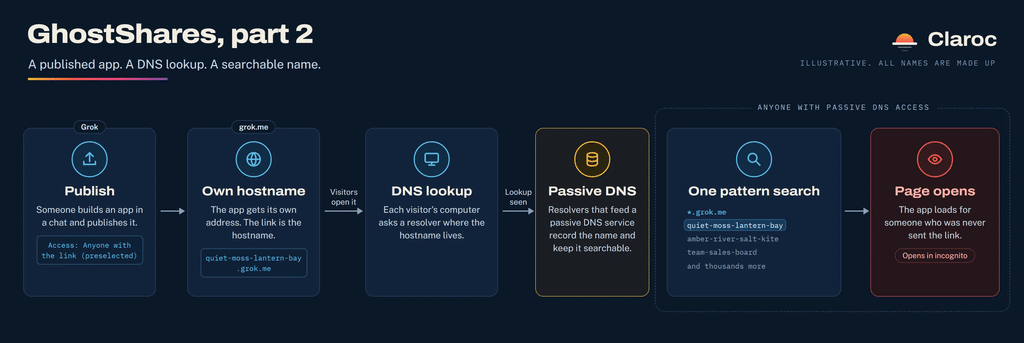
La caratteristica tecnica più importante riguarda il modo in cui Grok pubblica le applicazioni su hostname individuali, assegnando a ciascun progetto un indirizzo riconoscibile all’interno del dominio grok.me. Sebbene i nomi possano contenere sequenze casuali difficili da indovinare, diventano individuabili attraverso servizi commerciali di passive DNS, che raccolgono e indicizzano le interrogazioni effettuate dai resolver. Quando un utente visita un’applicazione, il relativo hostname può quindi comparire in questi archivi, consentendo di ricostruire elenchi di applicazioni senza conoscere preventivamente i collegamenti condivisi dai proprietari.
Claroc ha utilizzato proprio questa modalità di scoperta, senza dichiarare di aver violato sistemi di autenticazione. La differenza tra segretezza dell’indirizzo e protezione effettiva dell’applicazione è sostanziale: chiunque può conoscere un URL senza avere il diritto di accedere ai dati che contiene. Una configurazione che permette l’accesso a chi possiede il collegamento non costituisce un sistema di autorizzazione aziendale. La distinzione richiama il problema della separazione tra permessi e capacità operative degli agenti AI, perché l’identificazione di una risorsa non dovrebbe comportare automaticamente il diritto di consultarne o modificarne il contenuto.
Dai documenti di SpaceXSI alle cartelle cliniche: quali dati erano esposti
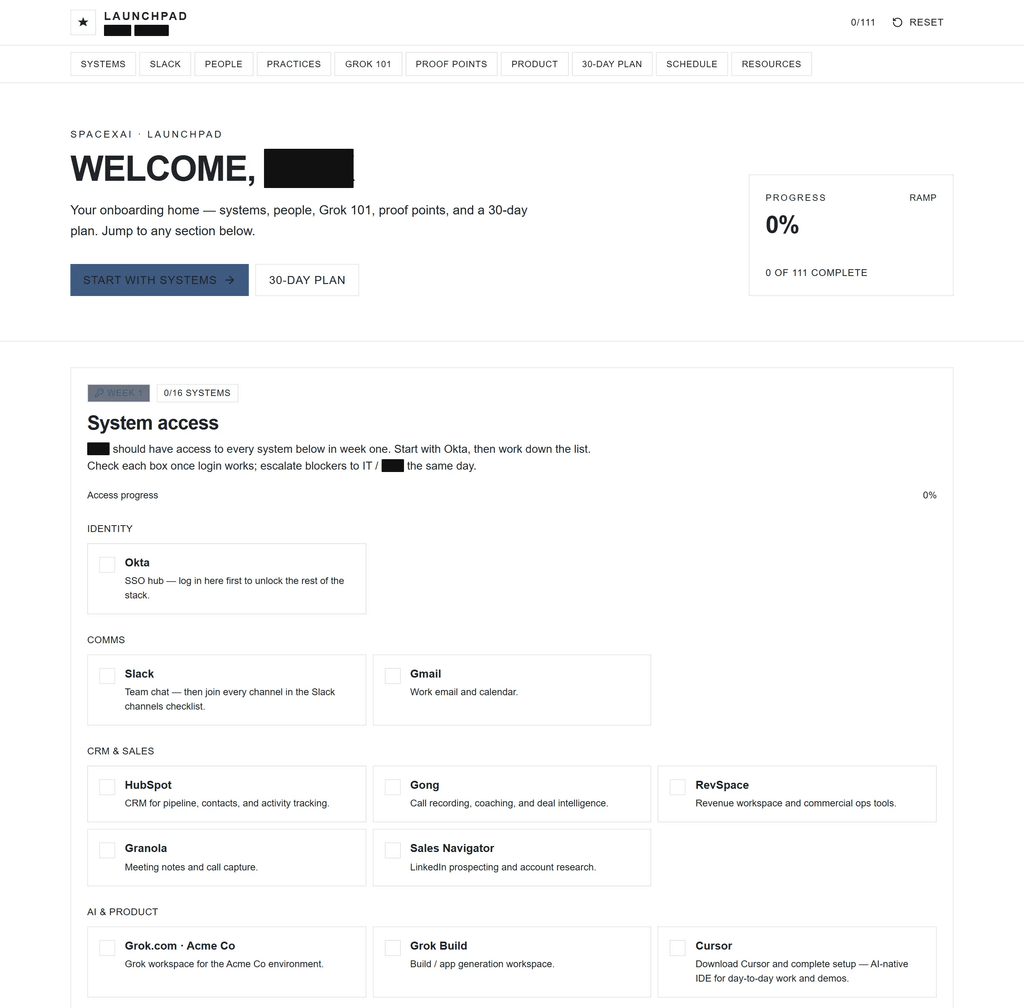
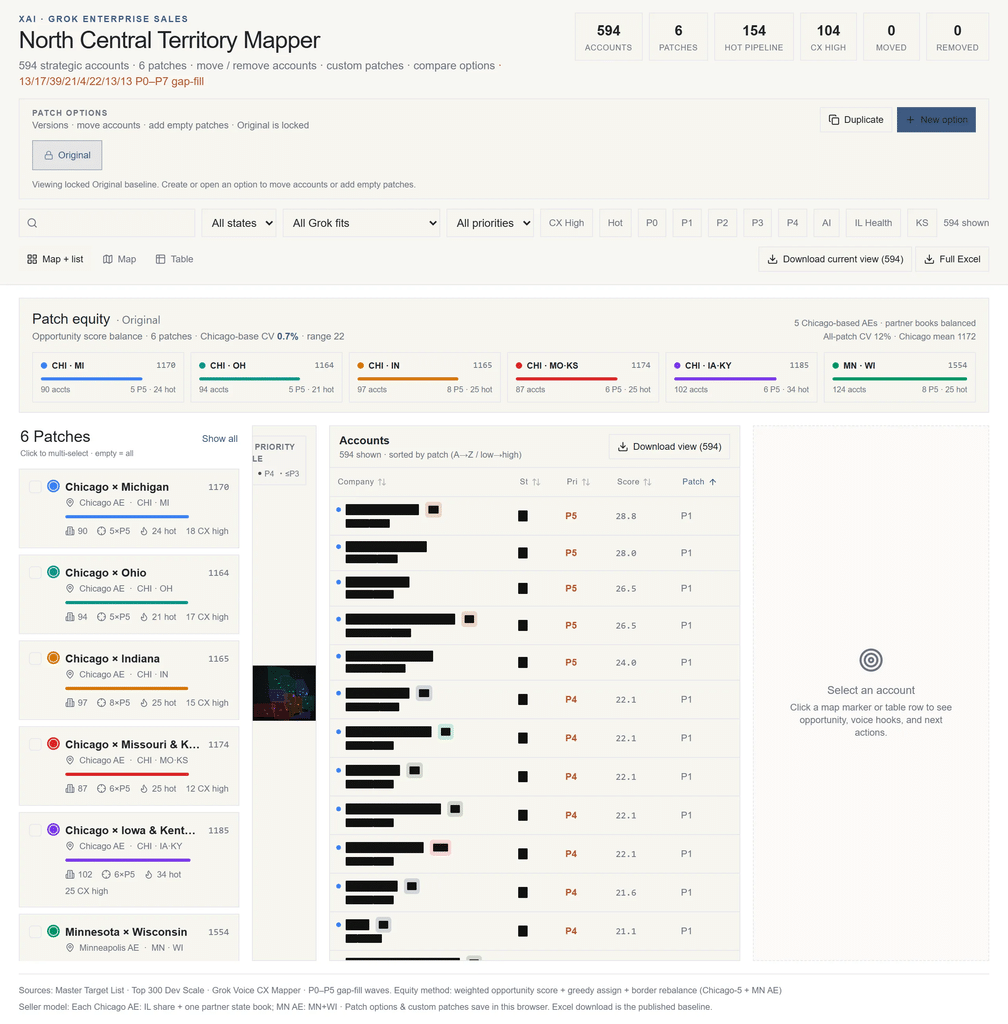
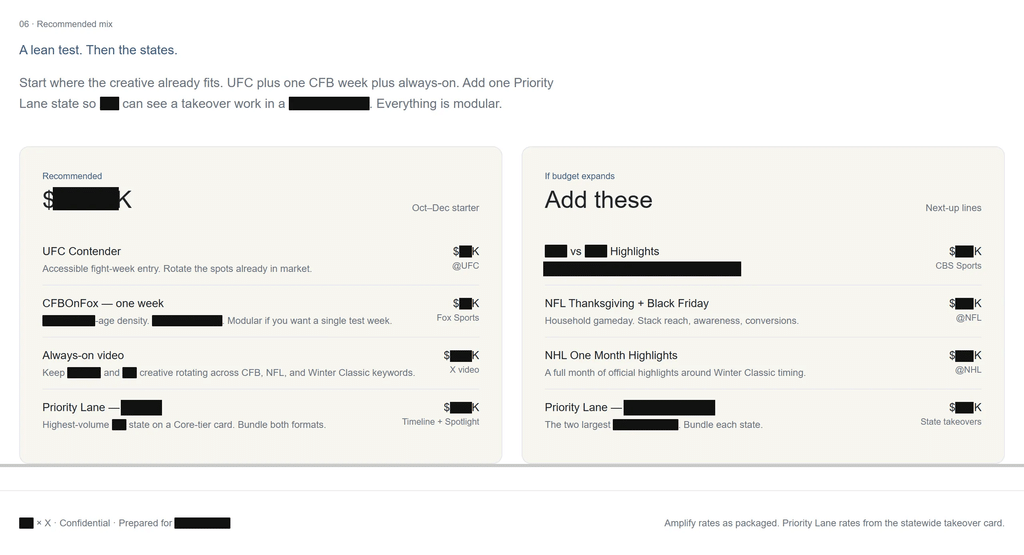
Tra le applicazioni accessibili, 24 erano state realizzate da dipendenti di SpaceXSI e X. Claroc riferisce di aver individuato un piano confidenziale di inserimento di un nuovo dipendente, una mappa commerciale contenente 594 account strategici, proposte pubblicitarie, documentazione sulle campagne e materiali destinati all’uso interno. Una proposta commerciale indirizzata a un’agenzia federale statunitense riportava espressamente una classificazione di riservatezza. La ricognizione ha inoltre identificato informazioni attribuibili ad altre 30 organizzazioni, delle quali 26 con oltre mille dipendenti e sei appartenenti alla classifica Fortune 500.
I casi più delicati comprendono un elenco consultabile di oltre 3.500 lavoratori ospedalieri, informazioni cliniche relative a un paziente in terapia intensiva, dati identificativi di equipaggi e personale operativo, oltre a una tabella aziendale il cui codice conteneva 18 account con password in chiaro. La presenza di queste informazioni non dimostra che qualcuno le abbia già sottratte o utilizzate illecitamente. Evidenzia tuttavia quanto il rischio aumenti quando applicazioni nate per esigenze operative vengono trasformate in servizi raggiungibili da Internet senza adeguate verifiche. Una dinamica differente, ma collegata alla debolezza dei controlli nello sviluppo assistito dall’AI, era emersa nel caso METR, dove una dashboard esposta aveva consentito il furto di una chiave API.
I test dimostrano che il login può non impedire modifiche e cancellazioni
Claroc ha costruito due applicazioni di prova, utilizzando esclusivamente dati fittizi per verificare le impostazioni proposte da Grok. Nel primo caso, un semplice elenco di contatti è stato pubblicato senza autenticazione: un visitatore anonimo poteva aggiungere informazioni visibili agli accessi successivi. Nel secondo, l’assistente ha creato autonomamente un sistema di login per una piccola squadra commerciale, integrando l’accesso attraverso Google e X.
Il controllo delle autorizzazioni presentava però un errore logico: l’utente veniva aggiunto alla squadra prima di verificare se ne facesse realmente parte. Un account Google esterno, mai invitato dal proprietario, è riuscito così a leggere, modificare e cancellare record. I ricercatori precisano di non aver effettuato analoghe operazioni sulle applicazioni appartenenti ad altri soggetti. La dimostrazione riguarda pertanto il comportam
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.