📌 In sintesi
- Nvidia trasferisce OpenShell alla CNCF. Il runtime open source per la sicurezza degli agenti AI entra nella fase Sandbox della fondazione, con governance comunitaria e indipendente dal singolo produttore.
- Le autorizzazioni vengono applicate fuori dal modello AI. OpenShell utilizza sandbox, controlli sulle credenziali e policy basate su Cedar per limitare accessi a file, reti e strumenti aziendali.
- Arrivano nuovi strumenti per Kubernetes. Nvidia collabora con Google su Agent Substrate e presenta Kubernetes Engine, Kubernetes Recipes e Snapshot per gestire gli agenti e accelerare l’inferenza.
Nvidia trasferisce OpenShell alla Cloud Native Computing Foundation (CNCF), affidando alla comunità open source il progetto destinato a controllare e proteggere gli agenti di intelligenza artificiale. L’annuncio arriva il 10 novembre 2026 durante KubeCon + CloudNativeCon North America e rappresenta un passaggio importante: OpenShell non sarà più governato esclusivamente da Nvidia, ma entrerà nell’ecosistema della Linux Foundation come progetto CNCF Sandbox. La novità riguarda imprese, sviluppatori e amministratori di sistemi che utilizzano agenti AI capaci di accedere autonomamente a documenti, reti e applicazioni. Nvidia presenta inoltre nuovi componenti per Kubernetes e rafforza la collaborazione con Google, puntando a rendere gli agenti più controllabili e le infrastrutture meno costose da gestire.
Cosa leggere
OpenShell entra nella CNCF e passa sotto governance comunitaria
OpenShell è un runtime open source progettato per eseguire agenti AI all’interno di ambienti controllati, impedendo che possano utilizzare liberamente risorse e autorizzazioni. Il suo ingresso nella CNCF Sandbox trasferisce la governance a una comunità che comprende sviluppatori e aziende differenti, con l’obiettivo di rendere verificabili le regole di sicurezza. Nvidia continuerà a contribuire al progetto, ma non ne controllerà autonomamente le decisioni. Secondo il comunicato ufficiale Nvidia, il progetto viene già utilizzato da centinaia di organizzazioni.
Il cambiamento riguarda principalmente chi decide come sviluppare e controllare il software, non il debutto di una tecnologia completamente nuova. OpenShell era stato presentato nei mesi precedenti insieme alle iniziative open source Nvidia, come documentato nell’approfondimento su OpenShell, Nemotron e le tecnologie Nvidia per Kubernetes. La CNCF conferma che il codice verrà trasferito nell’organizzazione GitHub indipendente ai-openshell, mentre ingegneri di Nvidia, Red Hat, Docker e Canonical continueranno a partecipare allo sviluppo.
Le regole di sicurezza vengono applicate fuori dagli agenti AI
Il problema affrontato da OpenShell è semplice: un agente AI può ricevere istruzioni per compiere operazioni legittime, ma anche essere manipolato attraverso contenuti malevoli. Quando dispone di accesso a file aziendali, credenziali e servizi cloud, una decisione sbagliata può trasformarsi in una violazione di sicurezza. OpenShell interviene separando il modello dalle autorizzazioni operative. Un gateway gestisce le richieste, un supervisore applica le policy e gli ambienti isolati limitano le azioni eseguibili, mentre le credenziali possono essere fornite attraverso componenti controllati senza esporle direttamente all’agente.
La novità annunciata dalla CNCF riguarda anche l’adozione di Cedar come linguaggio per le policy, così da definire regole verificabili anziché affidarsi a semplici istruzioni testuali rivolte al modello. L’approccio prosegue la strategia descritta nell’articolo su Nvidia e la sicurezza degli agenti AI applicata fuori dal modello. Il vantaggio è mantenere un confine operativo anche quando il sistema AI interpreta male una richiesta. Non significa però rendere impossibili gli attacchi: isolamento, configurazione delle autorizzazioni e controllo delle integrazioni rimangono elementi decisivi.
Nvidia e Google collaborano per eseguire agenti su Kubernetes
La seconda novità riguarda Agent Substrate, progetto originato da Google e accolto nella CNCF Sandbox. Il framework permette di eseguire agenti AI su Kubernetes conservandone lo stato anche quando un’attività viene sospesa. Invece di mantenere continuamente attive risorse dedicate, gli ambienti possono essere fermati e riavviati quando necessario, riducendo l’occupazione dei sistemi di calcolo. Nvidia contribuisce all’integrazione con Nvidia Dynamo, dedicato all’inferenza, e KAI Scheduler, utilizzato per distribuire le risorse tra carichi di lavoro differenti.
Nvidia e Google stanno inoltre lavorando all’integrazione tra Agent Substrate e OpenShell, combinando esecuzione degli agenti, isolamento e controllo delle autorizzazioni. La collaborazione è significativa perché le due aziende competono sul mercato delle infrastrutture AI, ma condividono l’interesse per strumenti interoperabili. Google aveva già presentato il proprio approccio agli ambienti isolati nell’articolo su Agent Compute Engine, le microVM e le TPU per gli agenti AI. Il progetto congiunto non elimina le differenze tra le piattaforme, ma punta a ridurre la dipendenza da implementazioni incompatibili.
Kubernetes Engine e Snapshot accelerano le infrastrutture AI
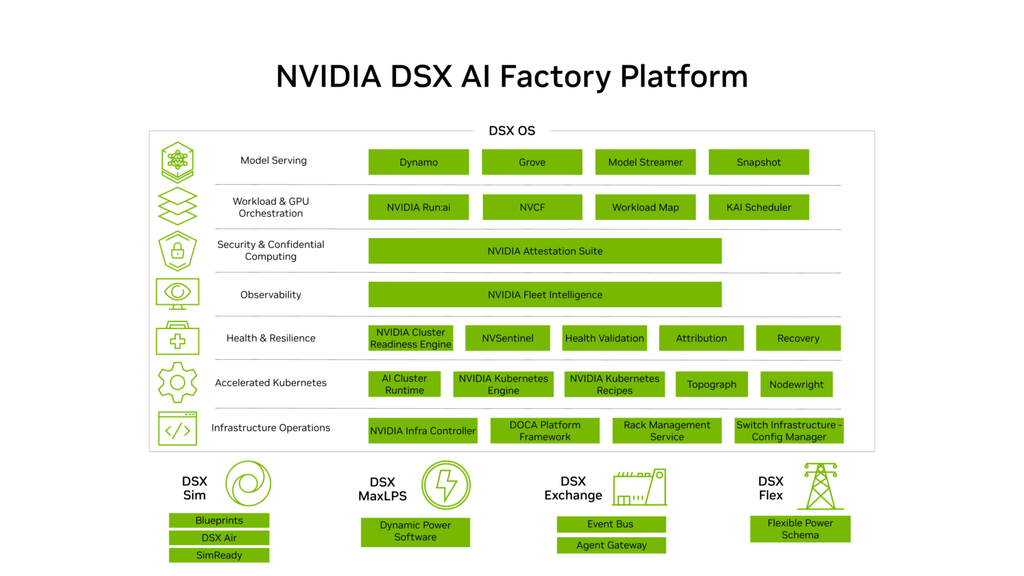
Nvidia presenta anche tre componenti della piattaforma DSX AI Factory. Nvidia Kubernetes Engine (NVKE) e Nvidia Kubernetes Recipes (NVKR), disponibili in anteprima pubblica, forniscono strumenti open source per distribuire e amministrare cluster Kubernetes destinati alle GPU. Le soluzioni automatizzano parte della gestione dell’infrastruttura e utilizzano immagini software firmate e associate a versioni precise. L’obiettivo è semplificare il lavoro degli operatori cloud, che devono aggiornare e ampliare grandi sistemi senza compromettere la stabilità delle applicazioni.
Nvidia Snapshot interviene invece sui tempi di avvio dei modelli AI. Ripristinando istanze precedentemente salvate, evita di caricare nuovamente pesi e componenti necessari all’inferenza. Nei test comunicati da Nvidia, Crusoe ha ridotto il tempo di disponibilità di un carico da circa otto minuti a 31 secondi, mentre Saturn Cloud ha ottenuto avvii compresi tra sei e 34 secondi in scenari precedentemente misurati in minuti. Sono risultati ottenuti in ambienti specifici, non prestazioni garantite per ogni infrastruttura.
Per le imprese italiane conta il controllo degli agenti, non soltanto la potenza
La decisione di affidare OpenShell alla CNCF assume rilevanza anche per le organizzazioni italiane che adottano servizi cloud e agenti AI. Gestire le autorizzazioni indipendentemente dal modello utilizzato permette di progettare sistemi nei quali l’accesso ai dati aziendali non dipenda esclusivamente dal comportamento di un assistente generativo. La governance open source offre inoltre maggiore possibilità di verificare il codice, proporre modifiche e integrare strumenti di sicurezza già presenti nelle infrastrutture.
Continua con: AWS corregge due falle in EKS e Firecracker: a rischio l’isolamento delle risorse cloud.
Il trasferimento non equivale comunque a una certificazione di sicurezza definitiva: OpenShell è ancora un progetto Sandbox, fase iniziale del percorso CNCF, e dovrà dimostrare maturità tecnica, affidabilità e qualità delle procedure di rilascio. La novità industriale è che Nvidia sceglie di condividere il governo di un componente strategico mentre continua a sviluppare hardware e piattaforme proprietarie. Per chi adotta agenti AI il principio rimane essenziale: la capacità di eseguire un’azione non deve coincidere automaticamente con il permesso di compierla.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.