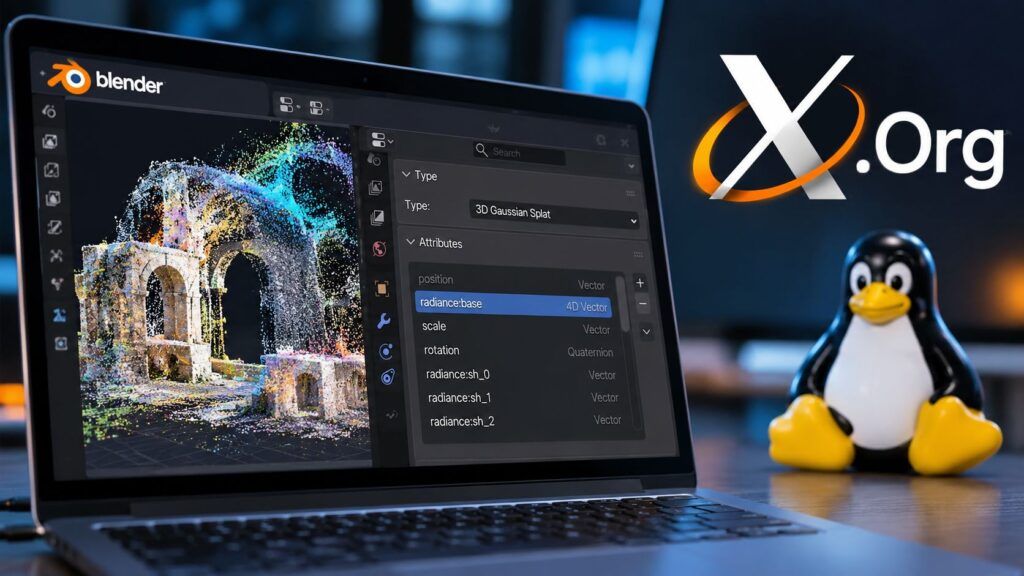
🐧 Novità principali
- X.Org corregge otto vulnerabilità di sicurezza. Le versioni xorg-server 21.1.26 e Xwayland 24.1.15 risolvono problemi di memoria, overflow e validazione degli input.
- Blender 5.3 introduce il supporto nativo ai Gaussian Splats 3D. Le scene ricostruite da immagini possono essere elaborate con Geometry Nodes e renderizzate con Cycles ed EEVEE.
- Vulkan diventa il backend grafico predefinito di Blender su Linux. Arrivano inoltre DLSS 4.5, miglioramenti al rendering e nuovi strumenti di montaggio video.
X.Org e Blender pubblicano il 10 novembre 2026 due aggiornamenti importanti per l’ecosistema Linux, intervenendo rispettivamente sulla sicurezza del sistema grafico e sulle capacità di produzione tridimensionale. Il progetto X.Org corregge otto vulnerabilità attraverso xorg-server 21.1.26 e Xwayland 24.1.15, eliminando errori di gestione della memoria, overflow e controlli insufficienti nelle richieste dei client. Contemporaneamente Blender 5.3 introduce il supporto nativo ai Gaussian Splats 3D, rende Vulkan il backend grafico predefinito su Linux e integra il sistema di denoising NVIDIA DLSS 4.5. Le novità coinvolgono quindi due componenti profondamente differenti: da una parte la sicurezza dell’infrastruttura che permette alle applicazioni di visualizzare finestre e contenuti, dall’altra l’evoluzione degli strumenti open source per grafica, animazione e rendering professionale.
Cosa leggere
X.Org chiude otto CVE con xorg-server 21.1.26 e Xwayland 24.1.15
Il bollettino ufficiale di sicurezza X.Org, pubblicato da Olivier Fourdan di Red Hat, descrive otto vulnerabilità che interessano le versioni precedenti a xorg-server 21.1.26 e Xwayland 24.1.15. I difetti riguardano diversi percorsi di elaborazione degli input, compresi i dati dei monitor, la memoria condivisa, la simulazione degli eventi di input e le estensioni per la gestione delle risorse. CVE-2026-109091 interessa la lettura dei descrittori EDID DS_RANGES: un monitor malevolo o dati EDID manipolati possono superare i limiti degli array destinati alle frequenze orizzontali e verticali, provocando corruzione della memoria o crash del server grafico. CVE-2026-109092 riguarda invece XvShmPutImage, dove un calcolo errato dei limiti della memoria condivisa può consentire letture o scritture fuori dai buffer previsti.
Un’altra vulnerabilità, CVE-2026-109093, colpisce XTestFakeInput e permette di superare i limiti di un array sullo stack durante l’elaborazione dei valori associati agli eventi di input. Due problemi nell’estensione XRes, identificati come CVE-2026-109904 e CVE-2026-109094, riguardano overflow aritmetici nelle dimensioni delle richieste e assumono particolare rilevanza sulle architetture a 32 bit. Le conseguenze documentate comprendono crash, accessi oltre i limiti della memoria e potenziale elaborazione di dati non previsti. Le nuove correzioni seguono quelle già distribuite nell’aggiornamento X.Org e Xwayland di ottobre, quando erano state affrontate altre vulnerabilità del server grafico.
Le vulnerabilità Xv espongono il server grafico a errori di memoria
Le ultime tre CVE interessano le funzioni di gestione delle immagini dell’estensione XVideo. CVE-2026-109095 deriva dall’utilizzo di interi a 32 bit nel calcolo delle dimensioni delle immagini NV12 e YV12 attraverso glamor: valori particolarmente elevati possono produrre overflow e consentire richieste con dati insufficienti, provocando letture fuori dai limiti. CVE-2026-109096 riguarda l’accettazione di dimensioni negative durante le richieste XvPutImage, mentre CVE-2026-109903 corregge la restituzione di dimensioni non valide attraverso XvQueryImageAttributes. In quest’ultimo caso il client può ricevere un valore errato e utilizzare buffer di dimensioni inappropriate.
Il comunicato di rilascio di xorg-server 21.1.26 conferma l’integrazione delle otto correzioni, insieme a ulteriori interventi sulla gestione degli eventi XInput, sulla tastiera XKB e sulla compilazione per sistemi x86 a 32 bit. Anche Xwayland 24.1.15 include le correzioni indicate nell’advisory. Il comunicato non dichiara lo sfruttamento attivo delle vulnerabilità, né assegna automaticamente a tutte la stessa possibilità di attacco remoto. Gli amministratori devono verificare le versioni installate e distribuire i pacchetti corretti attraverso i repository delle rispettive distribuzioni.
Xwayland resta importante anche nei desktop Linux basati su Wayland
La pubblicazione delle correzioni coinvolge anche Xwayland, il componente che permette alle applicazioni progettate per X11 di funzionare nelle moderne sessioni Wayland. Il passaggio a Wayland non elimina quindi ogni dipendenza dal codice X.Org, perché numerosi programmi continuano a utilizzare il protocollo precedente attraverso uno strato di compatibilità. La differenza architetturale è approfondita nella guida al funzionamento di Wayland e al superamento di X11, che descrive come i compositori moderni gestiscano finestre, input e accesso alle risorse grafiche. Aggiornare Xwayland è importante anche sui computer che non utilizzano più una sessione Xorg tradizionale. Le correzioni non rappresentano un nuovo cambio di protocollo, ma la manutenzione di un componente ancora necessario alla compatibilità applicativa. La presenza di vulnerabilità simili in più versioni del server grafico conferma quanto sia delicata l’elaborazione di dati provenienti da client, dispositivi e formati multimediali. I precedenti erano già emersi con le correzioni di sicurezza pubblicate per X.Org Server e Xwayland nel 2024.
Blender 5.3 introduce Gaussian Splats 3D e Vulkan predefinito
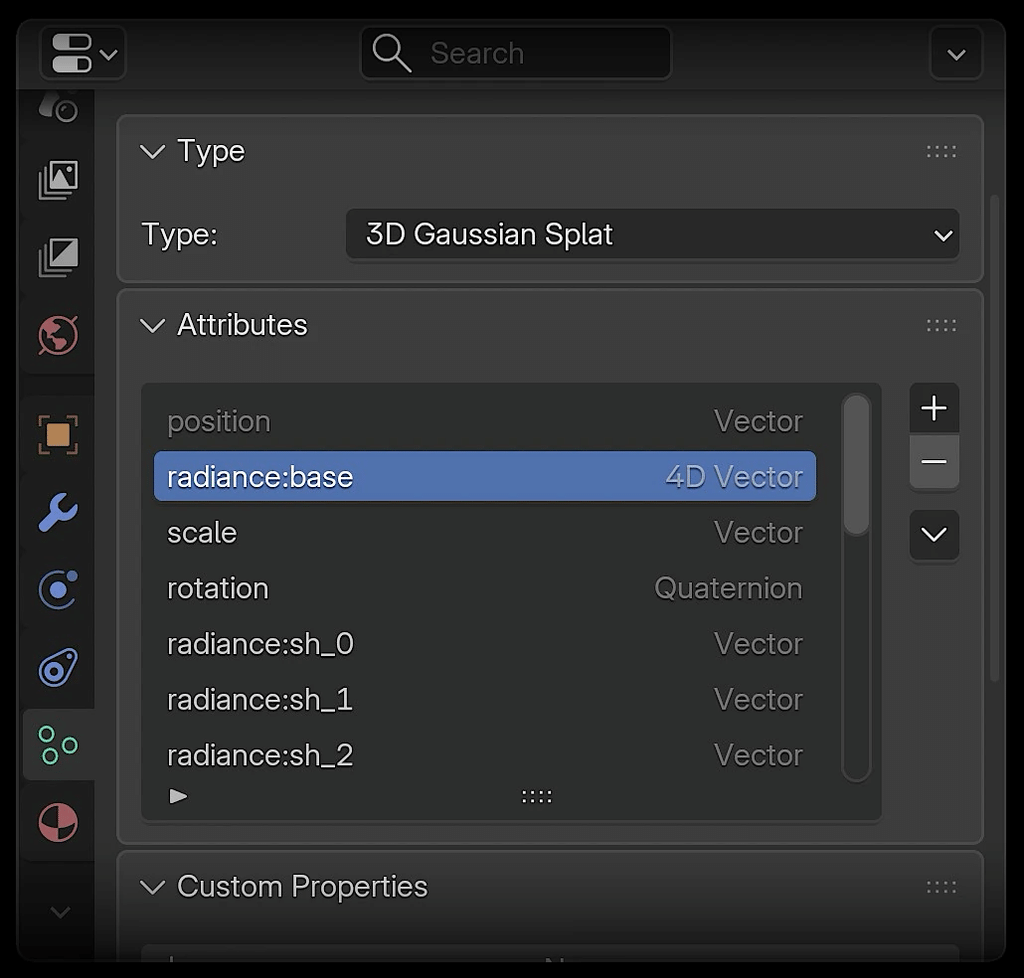
Sul versante della produzione grafica, Blender 5.3 introduce una delle novità più importanti della release: il supporto nativo ai Gaussian Splats 3D. Questa tecnologia permette di rappresentare scene tridimensionali attraverso insiemi di elementi volumetrici che conservano informazioni di posizione, colore e trasparenza, spesso generati a partire da fotografie o video.
Secondo la documentazione ufficiale di Blender 5.3, il software può importare questi contenuti dai formati PLY, SPZ e glTF, elaborarli attraverso Geometry Nodes e visualizzarli o renderizzarli con Workbench, EEVEE e Cycles. L’integrazione consente di utilizzare le ricostruzioni tridimensionali direttamente all’interno dei normali progetti Blender, senza ricorrere necessariamente a pipeline esterne per le principali operazioni di visualizzazione e composizione.
Un altro cambiamento riguarda Vulkan, che diventa il backend grafico predefinito su Linux e Windows, con l’eccezione dei sistemi Windows ARM. Il passaggio consolida il lavoro di modernizzazione della viewport e dell’accesso alla GPU, già anticipato nell’approfondimento su Blender 5.3 e sull’adozione di Vulkan in Linux. Il software amplia inoltre le possibilità di accelerazione hardware e introduce il supporto nativo ai dispositivi NVIDIA RTX Spark con Windows 11, comprese ottimizzazioni nella gestione della memoria.
DLSS 4.5 migliora la viewport, Cycles ed EEVEE ampliano il rendering
Blender 5.3 integra NVIDIA DLSS 4.5 Ray Reconstruction come sistema di denoising per la viewport. La tecnologia utilizza informazioni temporali e ricostruzione dell’immagine per ottenere anteprime più pulite e reattive durante il lavoro su illuminazione e materiali. Il supporto richiede driver NVIDIA 620 o successivi. Cycles introduce inoltre la dispersione della luce nel Principled BSDF, permettendo di riprodurre gli effetti cromatici osservabili in vetro, cristalli e pietre preziose, insieme a miglioramenti nella gestione della rugosità anisotropica dei materiali trasmissivi. EEVEE riceve invece i nuovi Material Lighting Nodes, che offrono un controllo più preciso sulla risposta dei materiali alle sorgenti luminose.
Gli aggiornamenti non si fermano al rendering. Geometry Nodes introduce nuovi componenti per lavorare con griglie volumetriche e curve, mentre il Compositor permette di organizzare sequenze di effetti attraverso gruppi di nodi. Grease Pencil riceve strumenti di selezione e il nuovo Carver, utilizzato per sottrarre porzioni di forme attraverso operazioni booleane. Migliora anche il Video Sequencer, con un sistema di ripple editing, strumenti di taglio rivisti e il supporto iniziale a OpenTimelineIO. Le modifiche completano il percorso di sviluppo avviato con Blender 5.2 LTS e gli strumenti open source dedicati alla produzione creativa.
Blender 5.3 amplia gli strumenti professionali mentre X.Org rafforza la sicurezza
Blender introduce anche un sistema opzionale di gestione dei progetti, pensato per organizzare risorse e impostazioni oltre il singolo file .blend, mentre le librerie di asset possono essere distribuite attraverso estensioni. L’interfaccia migliora l’ordinamento degli oggetti nell’Outliner, aggiunge la ricerca nelle barre laterali e introduce il supporto alla formattazione Markdown nei commenti dei nodi. La release è disponibile dal 10 novembre 2026 attraverso il sito ufficiale di Blender. X.Org 21.1.26 e Xwayland 24.1.15 richiedono attenzione immediata per le correzioni di sicurezza, mentre Blender 5.3 rappresenta un aggiornamento funzionale per artisti, sviluppatori e professionisti della grafica 3D. Sono rilasci differenti, ma importanti per un ecosistema Linux che deve mantenere affidabile il proprio stack grafico e, contemporaneamente, supportare tecnologie di rendering e produzione sempre più avanzate.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.