🛡️ Executive Summary
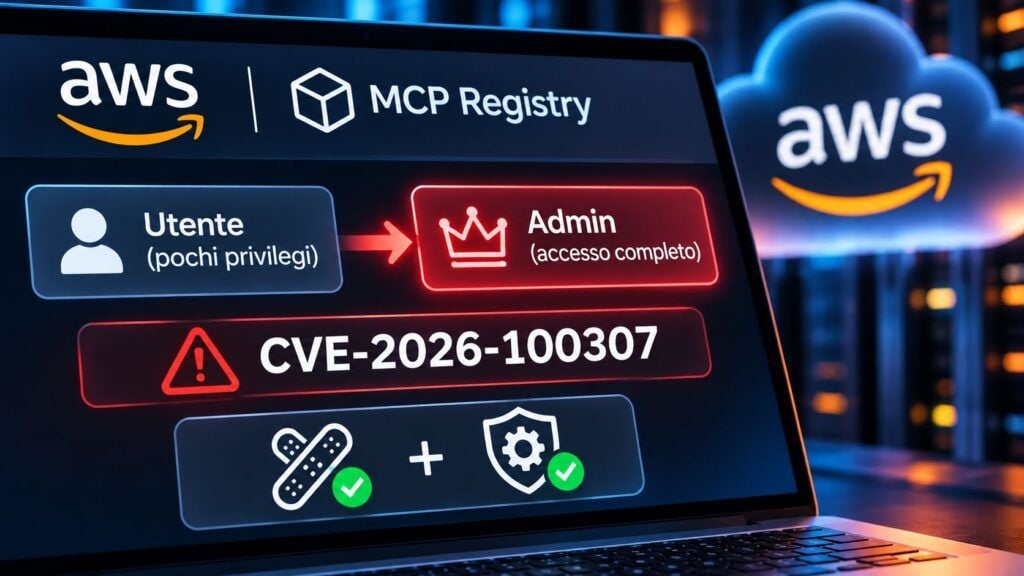
- Un errore di autorizzazione espone mcp-gateway-registry. Un utente autenticato con pochi privilegi poteva assegnarsi il ruolo amministrativo del registro.
- La vulnerabilità è corretta dalla versione 1.25.0. Il fix risale al 27 giugno 2026, mentre il bollettino AWS è stato pubblicato l’11 novembre.
- Le autorizzazioni malevole possono sopravvivere alla patch. AWS richiede controlli sui permessi, revisione dei log e rotazione delle credenziali potenzialmente esposte.
Un utente con privilegi limitati poteva diventare amministratore di un registro di server MCP e ottenere il controllo delle risorse configurate. È il problema identificato da Amazon Web Services come CVE-2026-100307, una vulnerabilità di missing authorization nel progetto open source mcp-gateway-registry, utilizzato per registrare e amministrare strumenti collegati agli agenti di intelligenza artificiale. Il difetto consentiva di modificare le associazioni tra gruppi e autorizzazioni, ottenendo privilegi amministrativi alla richiesta successiva. La correzione è disponibile dalla versione 1.25.0, rilasciata il 27 giugno 2026, ma il bollettino ufficiale dell’11 novembre evidenzia un dettaglio particolarmente delicato: aggiornare il software non elimina automaticamente i privilegi illeciti già configurati né invalida le credenziali eventualmente lette dagli attaccanti.
Cosa leggere
CVE-2026-100307 rompe il controllo dei privilegi nel registro MCP
Il componente Amazon mcp-gateway-registry centralizza la registrazione dei server Model Context Protocol, la gestione degli accessi e l’instradamento delle richieste verso strumenti esterni. Secondo il bollettino ufficiale AWS 2026-179-AWS, le API amministrative sotto il percorso /api/servers/* verificavano l’identità dell’utente, ma non applicavano correttamente i controlli sulle operazioni autorizzate. Un soggetto remoto già autenticato, anche con un account a privilegi ridotti, poteva sfruttare l’endpoint POST /api/servers/groups/import per associare il proprio gruppo al ruolo amministrativo del registro. Poiché i permessi venivano calcolati a ogni richiesta, l’escalation diventava effettiva immediatamente, senza richiedere un nuovo accesso. La vulnerabilità interessava le versioni dalla 1.0.9 alla 1.24.7. Non si tratta quindi di un attacco senza autenticazione né di una prompt injection: il problema riguarda direttamente l’autorizzazione delle funzioni amministrative.
Il controllo del registro espone server, strumenti e credenziali
Ottenere il ruolo mcp-registry-admin significa poter amministrare le risorse registrate, comprese configurazioni, endpoint e informazioni di accesso. AWS precisa che un amministratore può leggere anche le credenziali conservate dal registro per i server collegati, inclusi header personalizzati e valori di autenticazione decifrati durante la consultazione. Questo rende la vulnerabilità più grave di una semplice modifica alle impostazioni: un account con pochi privilegi poteva ottenere informazioni utilizzabili per accedere ad altri sistemi. Il problema ricorda quanto osservato nelle vulnerabilità di LiteLLM che consentivano a utenti autenticati di assumere il controllo del gateway AI. In entrambi i casi la criticità nasce dalla separazione insufficiente tra chi può utilizzare un servizio e chi può amministrarne credenziali e configurazioni.
Leggi anche: Bifrost AI Gateway, una richiesta MCP permette l’esecuzione remota di comandi
La patch 1.25.0 non rimuove gli accessi amministrativi già creati
AWS ha corretto CVE-2026-100307 nella versione 1.25.0 del 27 giugno 2026, introducendo controlli di autorizzazione sulle operazioni di modifica. Il bollettino pubblicato l’11 novembre chiarisce però che le associazioni tra gruppi e privilegi già presenti nel database non vengono modificate automaticamente durante l’aggiornamento. Un utente che abbia ottenuto il ruolo amministrativo sfruttando la vulnerabilità potrebbe quindi conservarlo anche dopo l’installazione della patch. Gli amministratori devono controllare la raccolta mcp_scopes di Amazon DocumentDB, verificando in particolare le voci group_mappings e ui_permissions. Occorre individuare associazioni inattese al ruolo mcp-registry-admin oppure autorizzazioni di modifica assegnate indiscriminatamente. La correzione del codice impedisce nuovi abusi del percorso vulnerabile, ma non ricostruisce automaticamente la correttezza dei privilegi già concessi.
AWS raccomanda di verificare i log e ruotare le credenziali esposte
Le indicazioni di remediation comprendono la ricerca nei log delle chiamate a POST /api/servers/groups/import effettuate da account non amministrativi, insieme alle operazioni sulle altre API di gestione dei gruppi e dei server. AWS raccomanda inoltre di controllare le risorse registrate, modificate o rimosse durante il periodo in cui era installata una versione vulnerabile. Particolare attenzione va riservata agli indirizzi upstream dei server, perché una loro modifica potrebbe indirizzare le richieste verso sistemi non previsti. Se non è possibile escludere accessi indebiti alle credenziali memorizzate, il produttore raccomanda di ruotarle direttamente sui sistemi di origine. Chi non può aggiornare immediatamente deve limitare le API di gestione agli amministratori fidati attraverso controlli su ingress e proxy. Le misure seguono lo stesso principio di separazione delle identità già affrontato nelle architetture AWS e Keyfactor basate su certificati per proteggere gli agenti MCP.
Continua con: ColdFusion, BeyondTrust e AWS MCP Gateway Registry richiedono patch urgenti
La sicurezza MCP dipende dalle autorizzazioni, non soltanto dalle patch
CVE-2026-100307 evidenzia un rischio strutturale dei gateway utilizzati dagli agenti AI: il controllo amministrativo concentra permessi, strumenti e credenziali di molti servizi differenti. AWS non presenta nel bollettino prove di sfruttamento attivo, ma descrive una vulnerabilità che potrebbe avere conseguenze persistenti anche dopo l’aggiornamento. Le organizzazioni che hanno utilizzato mcp-gateway-registry nelle versioni vulnerabili devono quindi installare una versione corretta e verificare retroattivamente autorizzazioni, modifiche e accessi ai segreti. La patch risolve il difetto software; il controllo delle configurazioni serve a eliminare le conseguenze di un eventuale abuso precedente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.