🛡️ Executive Summary
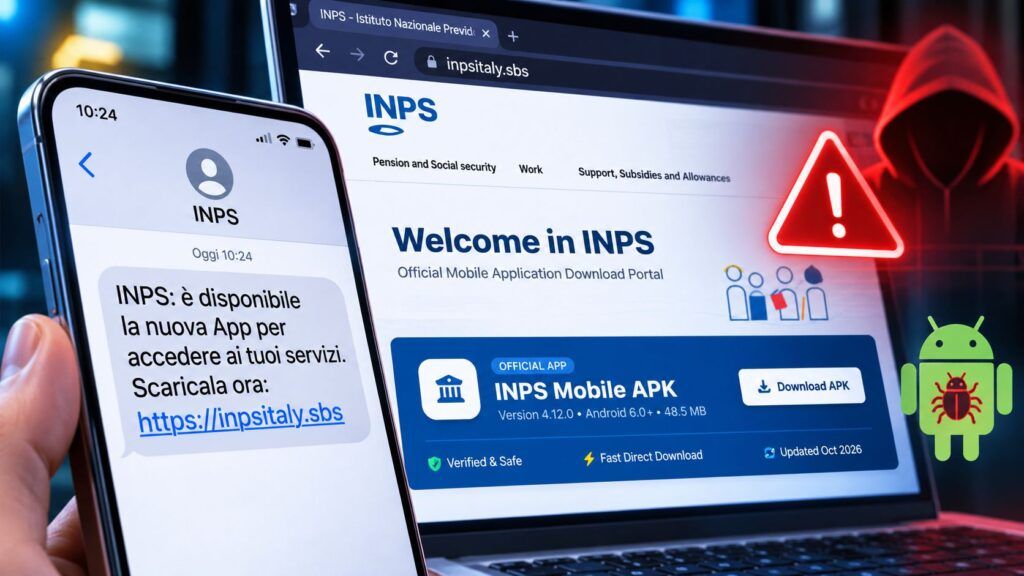
- Un falso sito INPS viene diffuso attraverso SMS fraudolenti. Il portale imita l’Istituto e invita a scaricare una presunta applicazione INPS Mobile per Android.
- Il download non contiene ancora un malware funzionante. Il file APK generato pesa soltanto 40 byte, mentre velocità e avanzamento del download sono simulati.
- CERT-AGID ipotizza una campagna ancora in preparazione. Gli indicatori sono stati distribuiti alle strutture accreditate ed è stata richiesta la dismissione del dominio.
Un SMS che sembra provenire dall’INPS, un sito che riproduce la grafica dell’Istituto e un’applicazione Android da scaricare fuori dagli store ufficiali. Sono questi gli elementi di una nuova operazione individuata dal CERT-AGID, che l’11 novembre 2026 ha segnalato un portale contraffatto potenzialmente destinato alla distribuzione di malware. La particolarità è che l’applicazione malevola non risulta ancora disponibile: il sito simula il download di un file APK, ma consegna soltanto un documento di testo non installabile. Gli investigatori informatici ritengono che l’infrastruttura sia ancora in preparazione. La segnalazione assume un rilievo nazionale perché sfrutta il nome dell’ente previdenziale e cerca di convincere i cittadini ad aggirare le normali protezioni del proprio smartphone.
Cosa leggere
Il falso sito INPS arriva via SMS e invita a installare un’app Android
Il comunicato ufficiale pubblicato dal CERT-AGID ricostruisce una campagna individuata grazie alla collaborazione con l’INPS. Gli operatori hanno analizzato un sito raggiungibile attraverso un collegamento inviato via SMS, registrato soltanto due giorni prima della scoperta. Il nome del dominio combina la sigla INPS con il termine inglese Italy, una scelta pensata per richiamare l’identità dell’Istituto senza utilizzare il suo vero indirizzo istituzionale.
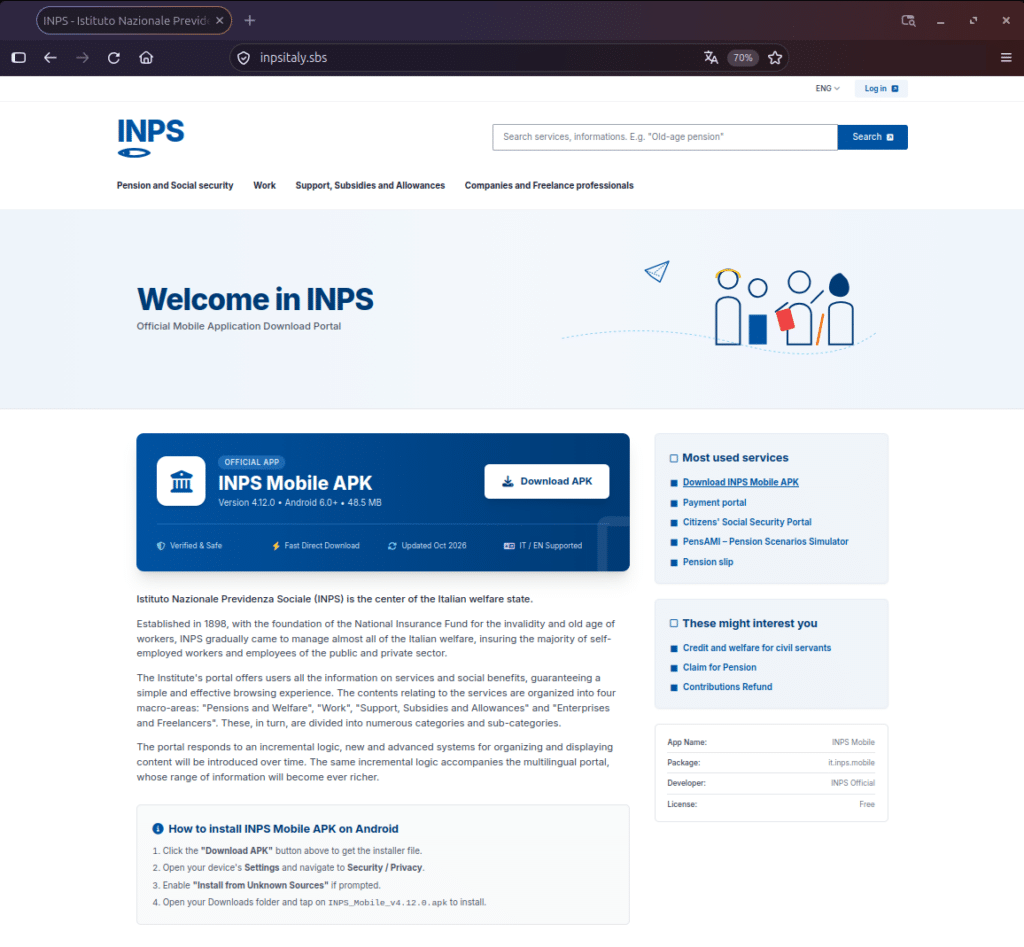
La pagina riproduce nome e grafica dell’ente e invita il visitatore a scaricare una presunta versione dell’applicazione INPS Mobile. Il meccanismo sfrutta la stessa fiducia istituzionale già osservata nelle truffe INPS che promettevano un falso bonus carburante, ma introduce una differenza sostanziale: invece di limitarsi a richiedere informazioni personali o dati della carta, prepara l’utente a installare software sul proprio dispositivo. È un passaggio potenzialmente molto più pericoloso, perché un’applicazione malevola può ottenere capacità operative che una semplice pagina di phishing non possiede.
Leggi anche: Smishing INPS con importi diversi: le nuove truffe testano paura e convenienza
Il download è una simulazione: il file APK contiene soltanto 40 byte
L’elemento decisivo dell’analisi riguarda il funzionamento del pulsante di download. Il falso portale promette di scaricare il file INPS_Mobile_v4.12.0.apk, presentandolo come applicazione Android dell’Istituto. In realtà, i ricercatori hanno verificato che il trasferimento viene simulato direttamente nel browser attraverso codice JavaScript. Nel sorgente compare persino il commento Trigger actual file download simulation, che introduce la procedura utilizzata per generare il documento. La barra di avanzamento e la velocità mostrata durante l’operazione sono valori casuali, non misurazioni di un trasferimento reale.
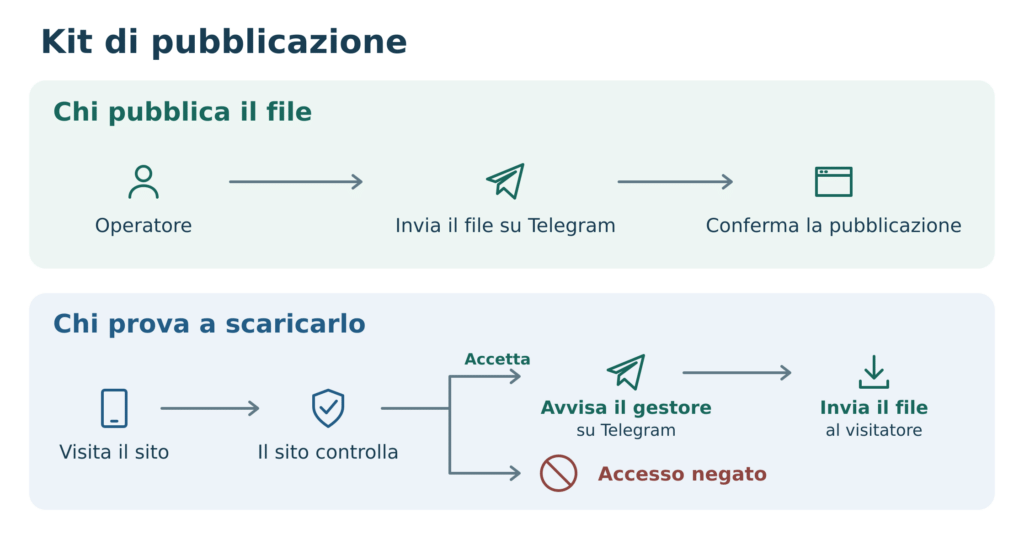
Al termine viene prodotto un file con estensione APK che contiene appena 40 byte di testo e non può essere installato come applicazione Android. Questo dettaglio impone una distinzione fondamentale: il CERT-AGID non ha documentato la distribuzione di un malware funzionante attraverso il sito esaminato. La pagina è sospetta per impostazione, contenuti e modalità di diffusione, ma non esistono nelle evidenze pubblicate elementi sufficienti per sostenere che abbia già compromesso gli smartphone dei visitatori.
La richiesta di abilitare le origini sconosciute anticipa il possibile attacco
La parte più insidiosa del falso sito è rappresentata dalle istruzioni che accompagnano il presunto download. La pagina spiega all’utente come autorizzare l’installazione da fonti sconosciute, come individuare il file scaricato e come avviare manualmente l’installazione dell’applicazione. Si tratta di un comportamento estraneo alla normale distribuzione delle applicazioni istituzionali attraverso gli store ufficiali. Su Android, autorizzare un’applicazione a installare pacchetti provenienti da fonti esterne può eliminare una barriera importante contro software non affidabile. Il rischio aumenta se l’utente concede successivamente permessi invasivi, come l’accesso alle notifiche, ai messaggi o ai servizi di accessibilità. Non è una possibilità astratta: il falso portale del Servizio Sanitario Nazionale utilizzato per distribuire StreamRAT e XWorm dimostra che la contraffazione di un sito pubblico può diventare il punto di ingresso di un’infezione reale. Nel caso INPS dell’11 novembre questo passaggio rimane invece un rischio futuro, non una compromissione già verificata.
Il selettore della lingua non funziona: la campagna appare incompleta
Diversi dettagli rafforzano l’ipotesi che gli operatori stiano ancora preparando l’infrastruttura. La pagina e le istruzioni sono scritte in inglese, nonostante il sito si presenti come un servizio dell’INPS rivolto ai cittadini italiani. Nella parte superiore compare la voce ENG, accompagnata da una freccia che suggerisce un menu per scegliere la lingua, ma il controllo non funziona e non consente di passare all’italiano. A questo si aggiunge il download simulato, che potrebbe servire a verificare il funzionamento dell’interfaccia prima di collegarla a un vero file. Secondo il CERT-AGID, è plausibile che il documento di prova venga successivamente sostituito con un APK malevolo. Si tratta tuttavia di un’interpretazione tecnica sostenuta dagli elementi osservati, non di una conferma sulle intenzioni definitive degli operatori. Il precedente delle campagne INPS che utilizzavano persino l’intelligenza artificiale per controllare i documenti caricati dalle vittime conferma quanto queste operazioni possano evolvere nel tempo, modificando strumenti e obiettivi mentre sfruttano lo stesso marchio istituzionale.
Come riconoscere gli SMS fraudolenti e proteggere lo smartphone
La prima regola è non installare applicazioni attraverso i collegamenti ricevuti negli SMS, anche quando il messaggio utilizza il nome di un ente pubblico o presenta una grafica credibile. Chi riceve una comunicazione apparentemente proveniente dall’INPS deve verificare le informazioni aprendo autonomamente il sito inps.it o utilizzando l’applicazione ufficiale già installata. La presenza delle lettere INPS nell’indirizzo di un sito non costituisce una garanzia di autenticità: ciò che conta è il dominio effettivo, non una parola inserita per ingannare l’utente. È lo stesso principio emerso nelle false multe diffuse via SMS attraverso un dominio che imitava quello della Polizia. Se uno smartphone ha già scaricato un file sospetto, non bisogna aprirlo né autorizzarne l’installazione. Se invece è stata installata un’applicazione proveniente da un sito sconosciuto, occorre controllare i permessi concessi, rimuovere il software sospetto e verificare il dispositivo con gli strumenti di sicurezza disponibili. Nel caso siano state inserite credenziali o informazioni finanziarie, è necessario intervenire anche sugli account interessati.
CERT-AGID chiede la dismissione del dominio e distribuisce gli indicatori
Il CERT-AGID ha già trasmesso gli indicatori di compromissione alle organizzazioni accreditate al proprio Flusso IoC e richiesto la dismissione del dominio contraffatto. L’intervento mira a ridurre la raggiungibilità del sito prima che l’eventuale distribuzione di software malevolo diventi operativa. È una misura preventiva particolarmente importante nelle campagne di smishing, perché il collegamento fraudolento può continuare a circolare tra i destinatari anche dopo la scoperta dell’infrastruttura. Il fenomeno rientra in una pressione costante contro gli utenti italiani, già documentata nelle 513 campagne malevole rilevate dal CERT-AGID nell’aprile 2026, quando gli SMS rappresentavano uno dei principali canali per indirizzare gli utenti Android verso applicazioni non affidabili. Il sito INPS appena individuato dimostra perché intercettare una campagna durante la preparazione può essere decisivo, prima che venga distribuito un payload realmente dannoso.
Continua con: CERT-AGID, 540 campagne malevole ad agosto: rimborsi e multe dominano l’Italia
Il falso sito INPS è già una minaccia anche senza un malware funzionante
La scoperta del CERT-AGID non autorizza a parlare di smartphone già infettati, ma evidenzia una preparazione potenzialmente pericolosa. Gli operatori hanno registrato un dominio ingannevole, replicato l’identità dell’INPS, distribuito collegamenti via SMS e predisposto istruzioni per installare software fuori dagli store. Manca ancora, nelle evidenze disponibili, il componente decisivo: un’applicazione malevola realmente distribuita. Proprio questa distinzione rende la segnalazione utile per i cittadini. Riconoscere il tentativo prima dell’infezione è più efficace che intervenire dopo il furto dei dati. E quando una comunicazione che si presenta come istituzionale chiede di modificare le impostazioni di sicurezza dello smartphone per scaricare un’app, il comportamento corretto è interrompere l’operazione e verificare direttamente attraverso i canali ufficiali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.