In sintesi
- Il Ministero della Giustizia ha diffuso provvedimenti giudiziari con dati identificativi di minori. Il Garante dichiara illecito il trattamento: circa il 22% delle 3.702 sentenze esaminate presentava informazioni non adeguatamente oscurate.
- Un centro radiologico di Matera esponeva referti sanitari senza autenticazione. Una vulnerabilità IDOR permetteva di accedere ai documenti modificando il numero finale dell’URL. Sanzioni per 28.000 euro tra struttura e fornitore.
- Il Garante interviene anche su email aziendali, telemarketing, sanità digitale e AI nelle scuole. Techpartner riceve una multa da 25.500 euro, mentre nuove indicazioni riguardano deleghe sanitarie e intelligenza artificiale nell’istruzione.
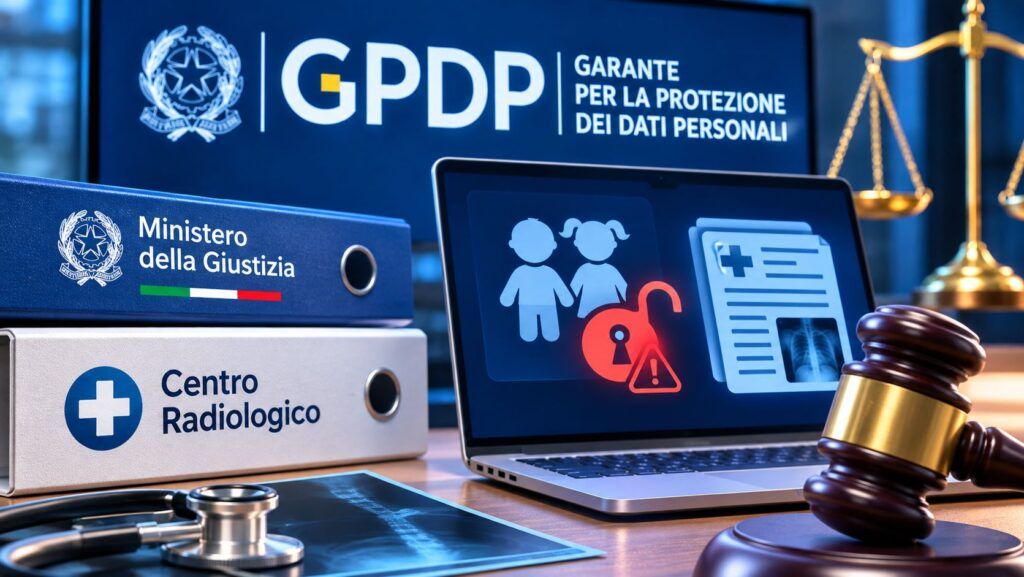
Il Ministero della Giustizia ha pubblicato provvedimenti giudiziari contenenti informazioni capaci di identificare minorenni, mentre un centro radiologico di Matera rendeva accessibili online i referti sanitari dei pazienti senza alcuna autenticazione. Sono i due casi più significativi della newsletter n. 556 del Garante per la protezione dei dati personali, pubblicata il 12 novembre 2026. La prima vicenda coinvolge direttamente un’amministrazione dello Stato, alla quale l’Autorità contesta la diffusione illecita di dati giudiziari particolarmente delicati. La seconda riguarda una piattaforma sanitaria nella quale era sufficiente modificare alcune cifre nell’indirizzo web per consultare documenti appartenenti ad altre persone. Il quadro si completa con le sanzioni contro Techpartner, per la gestione della posta elettronica dei dipendenti, e Business School, per attività di telemarketing non conformi al GDPR. Sul versante regolatorio arrivano invece pareri favorevoli sulle deleghe digitali sanitarie e sull’impiego dell’intelligenza artificiale nelle scuole. Il denominatore comune è evidente: la protezione dei dati personali continua a dipendere dalla qualità dei controlli effettivi, non dalla semplice esistenza di norme, procedure e contratti.
Cosa leggere
Ministero della Giustizia, 806 provvedimenti con dati potenzialmente identificativi dei minori
Il provvedimento n. 811 del 20 ottobre 2026 accerta l’illiceità del trattamento effettuato dal Ministero della Giustizia, in violazione dell’articolo 52 del Codice privacy. L’istruttoria nasce dalla segnalazione della pubblicazione online di provvedimenti giudiziari riguardanti minorenni nei quali erano rimaste visibili informazioni personali che avrebbero dovuto essere oscurate. Non si parla soltanto di nomi e cognomi: gli indirizzi di residenza dei genitori o degli stessi minori possono consentire un’identificazione indiretta, rendendo inefficace un anonimato limitato alle generalità. La verifica descritta dal Garante riguarda 3.702 sentenze e individua 806 risultati attraverso una ricerca con i termini «minori» e «residenti», corrispondenti a circa il 22% dei documenti considerati. L’Autorità ritiene la violazione particolarmente grave per la natura giudiziaria dei dati e per l’ampiezza della diffusione. Il Ministero ha successivamente provveduto all’oscuramento delle informazioni personali.
La vicenda solleva una questione istituzionale che va oltre il singolo errore di pubblicazione. Se l’amministrazione incaricata di garantire il funzionamento della giustizia non riesce a proteggere correttamente l’identità dei minori, il problema coinvolge direttamente l’affidabilità dei processi di anonimizzazione dello Stato. L’articolo 52 vieta infatti di diffondere elementi dai quali sia possibile risalire all’identità dei minorenni, anche attraverso informazioni apparentemente secondarie. Non è sufficiente cancellare un nominativo quando rimangono indirizzi, riferimenti familiari o altri dettagli identificativi. Il tema aveva già assunto rilevanza pubblica con il provvedimento del Garante sulla diffusione delle immagini dei minori coinvolti negli scontri di Milano. Nel caso del Ministero, però, la responsabilità riguarda il funzionamento di una banca dati istituzionale e i controlli effettuati prima della pubblicazione degli atti.
Matera, i referti radiologici erano accessibili cambiando il numero nell’URL
Il secondo caso riguarda il Centro Radiologico Madonna della Bruna di Matera e MedStore Saronno, società incaricata della gestione e manutenzione della piattaforma di refertazione online. Il Garante ha inflitto 16.000 euro al centro radiologico, con il provvedimento n. 764 del 7 ottobre 2026, e 12.000 euro a MedStore, con il provvedimento n. 754 della stessa data. La vulnerabilità identificata è una IDOR, Insecure Direct Object Reference, un difetto di controllo degli accessi che permette di raggiungere risorse appartenenti ad altri utenti modificando un identificativo. Nel sistema esaminato, il paziente riceveva via email un collegamento per visualizzare il proprio referto PDF. Modificando la sequenza numerica finale dell’indirizzo, un soggetto non autorizzato poteva consultare documenti differenti, senza autenticazione e senza dimostrare di essere il legittimo destinatario.
Le informazioni esposte comprendevano nome, cognome, codice fiscale, indirizzo, anamnesi e risultati degli esami. L’accesso non richiedeva strumenti offensivi particolarmente sofisticati: bastava utilizzare un normale browser e modificare l’identificativo numerico. Nei provvedimenti ufficiali relativi al centro radiologico e alla società MedStore emerge inoltre un problema nella cancellazione dei documenti temporanei, con referti conservati anche oltre il periodo previsto dal servizio e alcuni risalenti al 2020. I testi ufficiali richiamano un periodo operativo di 30 giorni, mentre la newsletter menziona 45 giorni: il dato accertato è che la conservazione effettiva si era protratta oltre i limiti configurati. È il genere di vulnerabilità che evidenzia come la sicurezza sanitaria non dipenda esclusivamente dalla cifratura o dalle password, ma soprattutto dalla verifica delle autorizzazioni a ogni richiesta.
Leggi anche: Garante privacy, il Fascicolo sanitario diventa più riservato per i minori dai 14 anni
Centro radiologico e fornitore informatico: il contratto non cancella le responsabilità
La parte più significativa dell’istruttoria di Matera riguarda la distribuzione delle responsabilità tra titolare e responsabile del trattamento. Il centro radiologico aveva affidato a MedStore la manutenzione della piattaforma e sosteneva di non disporre delle credenziali necessarie per intervenire direttamente sul software. Il fornitore, invece, aveva evidenziato problemi relativi al rinnovo del servizio e alla distribuzione degli aggiornamenti. Il Garante non ha considerato sufficiente nessuna delle due argomentazioni per escludere le rispettive responsabilità. Affidare la gestione informatica a un soggetto esterno non esonera il titolare dall’obbligo di vigilare sulla sicurezza dei dati, mentre il responsabile deve garantire misure tecniche e organizzative adeguate alle attività affidate.
L’indagine ha accertato che la piattaforma non era aggiornata con le patch necessarie a impedire l’accesso improprio ai referti. Dopo la segnalazione sono stati introdotti gli interventi correttivi, ma l’aggiornamento successivo non elimina la violazione precedentemente accertata. Il caso offre un esempio concreto del rapporto tra vulnerabilità applicative e responsabilità organizzative: un errore di autorizzazione presente nel software può avere conseguenze sulla riservatezza dei pazienti anche quando l’infrastruttura viene formalmente affidata a un fornitore specializzato.
Techpartner multata per 25.500 euro: le email degli ex dipendenti non sono archivi aziendali
Il Garante ha sanzionato Techpartner Srl, azienda modenese del settore delle attrezzature per l’industria alimentare, per complessivi 25.500 euro. Il provvedimento n. 796 del 20 ottobre 2026 riguarda due violazioni distinte. La prima consiste nel ritardo con cui la società ha risposto alla richiesta di accesso ai dati personali presentata da un lavoratore: nove mesi invece del termine ordinario di un mese previsto dal GDPR. Per questa condotta la sanzione ammonta a 9.500 euro. La seconda violazione riguarda i regolamenti aziendali che prevedevano di mantenere attivi gli account di posta elettronica degli ex dipendenti per diversi mesi, consentendo anche la consultazione della corrispondenza per garantire la continuità delle attività. Il Garante ha applicato un’ulteriore sanzione di 16.000 euro.
L’Autorità ribadisce che, dopo la cessazione del rapporto lavorativo, gli account individuali devono essere disattivati e rimossi attraverso procedure adeguate, con eventuali risposte automatiche destinate a informare i mittenti e fornire recapiti alternativi. La continuità aziendale non attribuisce al datore di lavoro un diritto generale di leggere le comunicazioni dei dipendenti. Techpartner dovrà adeguare i disciplinari interni entro 60 giorni dalla notifica. Il caso si inserisce nella linea già emersa con le sanzioni del Garante a Piaggio sulla gestione dei dati e della posta elettronica aziendale, confermando che la gestione degli account personali rappresenta una componente essenziale della conformità GDPR.
Telemarketing, 8.000 euro di multa per una chiamata a un numero iscritto al Registro delle opposizioni
Una sanzione da 8.000 euro colpisce Business School Srl, società milanese attiva nel settore della formazione. Il provvedimento n. 642 del 25 settembre 2026 nasce dalla segnalazione di un cittadino contattato per finalità promozionali nonostante l’iscrizione al Registro pubblico delle opposizioni. L’azienda aveva attribuito l’episodio a un errore materiale dell’operatrice nella digitazione delle ultime cifre del numero, sostenendo che l’utenza non fosse presente negli elenchi acquistati da fornitori esterni. Il Garante ha ritenuto questa giustificazione insufficiente: un errore umano non elimina l’obbligo di impedire contatti pubblicitari privi di una base giuridica adeguata. A questo si aggiunge il mancato riscontro alla richiesta di esercizio dei diritti dell’interessato per oltre sette mesi.
La decisione richiama la necessità di adottare sistemi di controllo che impediscano chiamate verso numerazioni non autorizzate, anche quando l’operazione viene effettuata manualmente. È un’altra conferma di quanto emerso nel bilancio delle 37.000 segnalazioni sul telemarketing raccolte dal Garante in sette mesi: il problema non dipende soltanto dalle liste commerciali, ma dall’assenza di controlli effettivi sull’intero processo.
Fascicolo sanitario, deleghe digitali più precise per proteggere i dati dei pazienti
Sul fronte della sanità digitale il Garante ha espresso parere favorevole allo schema di decreto sulla Piattaforma di gestione deleghe, attraverso il provvedimento n. 799 del 20 ottobre 2026. Le nuove disposizioni consentiranno agli assistiti di attribuire autorizzazioni differenziate per il Fascicolo sanitario elettronico, l’Ecosistema dati sanitari e la Piattaforma nazionale di telemedicina. In particolare, sarà possibile separare la consultazione dei documenti sanitari dalla gestione dei consensi, degli oscuramenti e dall’accesso ai servizi online. L’obiettivo è superare il modello nel quale una delega può attribuire poteri eccessivamente ampi rispetto alle esigenze effettive del paziente.
Restano specifiche disposizioni per genitori, tutori, curatori, amministratori di sostegno e procuratori, secondo le rispettive qualificazioni giuridiche. Il parere favorevole riguarda uno schema di decreto e non significa che tutte le nuove funzionalità siano già operative per gli utenti. La direzione indicata dal Garante è però chiara: garantire accessi proporzionati, trasparenti e controllabili, in continuità con le precedenti disposizioni sul Fascicolo sanitario elettronico e sull’autonomia dei minori.
Intelligenza artificiale nelle scuole, sì del Garante con richieste al Ministero
Il provvedimento n. 787 del 20 ottobre 2026 esprime parere favorevole allo schema di decreto del Ministero dell’Istruzione e del Merito sull’utilizzo dell’intelligenza artificiale nelle scuole. Il documento comprende un allegato tecnico sulle misure di sicurezza, sulla pseudonimizzazione delle utenze e sull’impiego consapevole dei sistemi AI da parte di studenti e docenti. Il Garante chiede tuttavia al Ministero di fornire indicazioni operative più precise agli istituti, valutando standard comuni per i fornitori, modelli di riferimento e servizi-tipo che possano aiutare le scuole nella selezione delle piattaforme. Viene inoltre suggerita l’istituzione di un servizio di assistenza dedicato, anche per gestire i rapporti con le aziende tecnologiche.
Il via libera non equivale a un’autorizzazione indiscriminata all’utilizzo di qualsiasi applicazione AI in classe. Le scuole devono comunque verificare le basi giuridiche del trattamento, la minimizzazione dei dati, la sicurezza e le informazioni fornite agli interessati. L’esigenza di un coordinamento nazionale emerge anche dai precedenti controlli sull’impiego dell’intelligenza artificiale nelle scuole e sull’esperimento dei Salesiani.
Black Friday e Privacy for Kids: prevenzione e formazione digitale
La newsletter richiama infine due iniziative di carattere preventivo. In vista del Black Friday, il Garante propone indicazioni per riconoscere siti commerciali fraudolenti, proteggere i pagamenti, verificare le notifiche di spedizione e mantenere sicuri i dispositivi. Parallelamente, il Comitato europeo per la protezione dei dati presenta Privacy for Kids, un portale educativo che raccoglie giochi, video, quiz e materiali destinati a bambini, ragazzi, genitori e insegnanti. Le risorse affrontano privacy, cyberbullismo, social network, smartphone e dispositivi intelligenti, con filtri per età, lingua e Paese. È il versante educativo di un’attività che, nei provvedimenti sanzionatori, interviene invece quando le misure di tutela sono già risultate insufficienti.
Continua con: La scuola a prova di privacy: il vademecum aggiornato del Garante
La privacy non si garantisce con un regolamento quando i dati restano accessibili
Il quadro tracciato dal Garante mostra una contraddizione che riguarda indistintamente Stato, sanità e imprese private. Da un lato si moltiplicano i sistemi digitali destinati a semplificare servizi pubblici, assistenza sanitaria, lavoro e istruzione. Dall’altro continuano a emergere errori elementari: indirizzi non oscurati, documenti sanitari accessibili modificando un numero, caselle email gestite senza adeguati limiti e richieste dei cittadini ignorate per mesi. La questione non è soltanto il rispetto formale del GDPR, ma la capacità di tradurre le norme in controlli tecnici e organizzativi verificabili. Quando il Ministero della Giustizia espone informazioni sui minori e una piattaforma sanitaria permette di consultare referti altrui senza autenticazione, la protezione dei dati smette di essere un adempimento burocratico e diventa un problema concreto di affidabilità delle istituzioni e dei servizi digitali.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.