Executive Summary
- SignDrop sfrutta il meccanismo di autenticazione dei log CLFS introdotto da Microsoft. Un utente locale con privilegi ordinari può ottenere l’esecuzione di codice come SYSTEM attraverso una catena di operazioni sui file.
- Cyderes ha riprodotto l’exploit in laboratorio. La proof-of-concept pubblicata il 10 novembre da MSNightmare utilizza Microsoft Defender per attivare la creazione privilegiata di un file e completare l’escalation.
- Non risultano una CVE o una patch specifica. Microsoft afferma di non avere osservato sfruttamento reale e dichiara che Defender rileva il comportamento. Disabilitare l’autenticazione CLFS non è una contromisura sicura.
Una protezione introdotta da Microsoft per impedire lo sfruttamento delle vulnerabilità di Common Log File System (CLFS) può essere trasformata in uno strumento di escalation dei privilegi. È il meccanismo alla base di SignDrop, exploit pubblicato il 10 novembre 2026 dal ricercatore Abdelhamid Naceri, conosciuto come Nightmare Eclipse e MSNightmare. Il codice dimostrativo permette, in determinate configurazioni, di passare da un normale account Windows ai privilegi NT AUTHORITY\SYSTEM, il livello più elevato del sistema operativo. L’attacco è stato riprodotto indipendentemente dai ricercatori di Cyderes, mentre Microsoft non ha ancora pubblicato una correzione specifica. La vulnerabilità resta distinta dalle falle già sfruttate in campagne reali: SignDrop è tecnicamente dimostrato, ma non risultano attacchi confermati che lo utilizzino.
Cosa leggere
SignDrop sfrutta una protezione Microsoft introdotta per bloccare gli attacchi CLFS
Il componente interessato è clfs.sys, driver di Windows responsabile del Common Log File System, infrastruttura utilizzata per registrare operazioni e mantenere dati di log strutturati. CLFS è già stato oggetto di numerose vulnerabilità di escalation dei privilegi, tanto che Microsoft ha rafforzato la gestione dei file introducendo un sistema di autenticazione basato su HMAC, progettato per impedire l’elaborazione di log alterati da processi non autorizzati. La protezione utilizza anche file ausiliari con estensione .cnpf, destinati a conservare informazioni necessarie al recupero e alla verifica dei log. SignDrop prende di mira proprio la creazione di questi file, sfruttando il comportamento del driver quando un processo privilegiato apre un log predisposto da un utente ordinario. Il problema non nasce da una classica corruzione della memoria, ma dalla possibilità di manipolare il percorso utilizzato durante un’operazione effettuata con autorizzazioni superiori. È una nuova manifestazione del rischio già emerso con CVE-2025-29824, vulnerabilità CLFS sfruttata in operazioni ransomware e analizzata nel caso PipeMagic e nell’evoluzione delle tecniche di compromissione Windows. La differenza sostanziale è che SignDrop non aggira direttamente il vecchio controllo: abusa della funzione incaricata di proteggere il sistema.
Microsoft Defender diventa il processo privilegiato che completa l’attacco
La catena descritta dai ricercatori sfrutta collegamenti simbolici gestiti attraverso Windows Object Manager per indirizzare alcune operazioni di CLFS verso percorsi selezionati dall’attaccante. Un account senza privilegi amministrativi prepara un log e induce un componente di Microsoft Defender a elaborarlo attraverso l’interfaccia utilizzata per gli aggiornamenti delle firme. Poiché Defender opera con autorizzazioni elevate, il successivo intervento di CLFS può determinare la creazione di un file .cnpf in un contesto privilegiato. SignDrop utilizza questa condizione per ottenere un’operazione di scrittura su un percorso normalmente protetto, sostituire il contenuto generato con una libreria DLL e completare una catena di caricamento del codice. Il risultato dimostrato è l’avvio di una shell con privilegi SYSTEM. Non è necessario che il malware possieda inizialmente i privilegi amministrativi che intende conquistare: sfrutta un servizio fidato per compiere l’operazione decisiva. La tecnica presenta analogie con il precedente RoguePlanet, corretto come CVE-2026-50656 dopo la scoperta di una vulnerabilità capace di sfruttare Microsoft Defender per ottenere SYSTEM. SignDrop interessa però un meccanismo differente, collocato nel driver CLFS anziché esclusivamente nella gestione dei file del motore antimalware.
Leggi anche: ShieldBreak aggira la patch RoguePlanet e riporta Defender a SYSTEM
Cyderes riproduce l’escalation mentre Microsoft non conferma attacchi reali
L’elemento che distingue SignDrop da molte disclosure basate soltanto sulle dichiarazioni degli autori è la riproduzione indipendente della proof-of-concept. Il gruppo Howler Cell di Cyderes ha compilato ed eseguito il codice in un ambiente controllato, confermando la creazione del file privilegiato e l’apertura di una console con autorizzazioni SYSTEM. La ricerca tecnica pubblicata da Cyderes il 12 novembre documenta inoltre la rimozione dell’artefatto utilizzato dall’exploit dopo l’esecuzione, un comportamento che rende meno efficace l’analisi basata esclusivamente sulla presenza del file sul disco. Il risultato dimostra che la catena funziona nell’ambiente testato, ma non stabilisce automaticamente quali siano tutte le versioni di Windows vulnerabili.
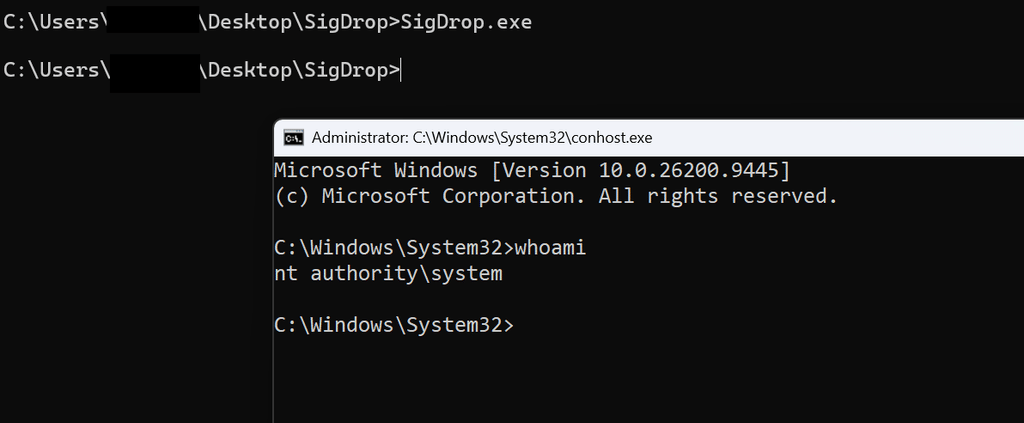
Naceri sostiene che la tecnica potrebbe interessare circa l’80% delle installazioni Windows, percentuale che rimane una sua stima non supportata da un censimento indipendente. Nelle dichiarazioni riportate da SecurityWeek, Microsoft afferma di essere impegnata nell’analisi del problema, di non avere osservato sfruttamento reale e che Defender rileva e blocca comportamenti riconducibili all’exploit. La conferma sperimentale e l’assenza di compromissioni osservate non sono elementi incompatibili: una vulnerabilità può essere riproducibile senza essere già utilizzata in campagne criminali.
Windows 11 e Server 2025: quali sistemi risultano interessati
L’autore ha dichiarato di avere verificato SignDrop su Windows 11 26H2, su build sperimentali dello stesso sistema e su Windows Server 2025 Experimental. La condizione tecnica riguarda l’attivazione della funzionalità di autenticazione CLFS, configurabile attraverso il Registro di sistema nella chiave HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication. Il valore Mode 0 corrisponde alla protezione applicata, mentre Mode 1 indica la modalità di apprendimento utilizzata durante la transizione dei log verso il nuovo sistema. Entrambe le configurazioni rientrano nelle condizioni individuate dai ricercatori.
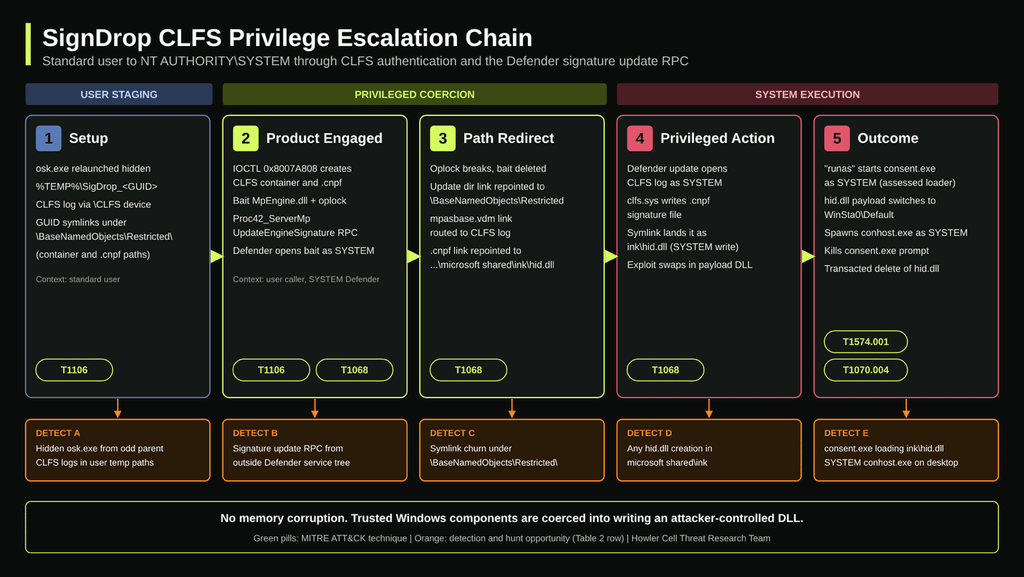
La presenza di uno di questi valori, tuttavia, non dimostra da sola che l’exploit possa completarsi su ogni computer: sono rilevanti anche versione del sistema, configurazione dei servizi e comportamento dei processi coinvolti. L’attacco richiede inoltre la possibilità di eseguire codice come utente locale, quindi non rappresenta una compromissione remota automatica di Windows. Può però diventare un passaggio decisivo dopo un accesso iniziale ottenuto tramite credenziali sottratte, esecuzione di software malevolo o altre vulnerabilità.
Disabilitare l’autenticazione CLFS non elimina il rischio per Windows
Uno degli aspetti più delicati riguarda le contromisure. Impostare la modalità di autenticazione CLFS su valori che disabilitano la protezione può sottrarre il sistema alle condizioni sfruttate dalla proof-of-concept, ma riapre l’esposizione alle vulnerabilità precedenti per le quali Microsoft aveva introdotto il controllo HMAC. Non costituisce quindi una soluzione sicura. In assenza di una patch specifica, le organizzazioni devono mantenere aggiornati Windows e Defender, limitare la possibilità di eseguire codice non autorizzato e rafforzare il monitoraggio degli eventi anomali. Cyderes individua tra i segnali utili la creazione inattesa di hid.dll nella directory dei componenti condivisi di input, l’utilizzo sospetto delle interfacce di aggiornamento di Defender e l’avvio di processi con privilegi SYSTEM associati ad attività anomale del controllo UAC. Non tutti questi comportamenti indicano necessariamente un’infezione, ma la loro correlazione può aiutare a identificare tentativi di sfruttamento. Il problema si aggiunge ai precedenti interventi di MSNightmare contro Defender, fra cui BigDiskBuster, progettato per impedire l’aggiornamento delle firme senza spegnere l’antivirus, dimostrando quanto differenti componenti di sicurezza possano diventare superfici d’attacco.
SignDrop conferma il rischio delle operazioni privilegiate delegate a componenti fidati
Il rilascio pubblico della proof-of-concept è avvenuto il 10 novembre, contemporaneamente al Patch Tuesday di Microsoft che ha corretto altre vulnerabilità Windows e Outlook. SignDrop non compare però tra le vulnerabilità corrette in quell’aggiornamento e, al 14 novembre 2026, non dispone di una CVE pubblicata né di una patch specifica. Non è inoltre presente nel catalogo KEV come vulnerabilità sfruttata attivamente. La situazione richiede quindi attenzione senza assimilare il PoC agli exploit già osservati in attacchi reali. La distinzione è importante anche per valutare l’urgenza: il codice esiste, il meccanismo è stato riprodotto, ma la diffusione effettiva e l’impatto operativo devono ancora essere misurati.
Continua con:
FalconFlank sfrutta CrowdStrike Falcon per ottenere privilegi elevati su Windows
LegacyHive espone Windows a escalation di privilegi tramite gli hive di registro.
Una protezione può diventare vulnerabile quando eredita autorizzazioni eccessive
SignDrop mette in evidenza un limite strutturale delle difese basate su componenti privilegiati: un processo può eseguire correttamente un’operazione prevista dal sistema e produrre comunque un risultato pericoloso, se i percorsi e gli oggetti utilizzati vengono influenzati da un utente meno privilegiato. La firma dei log CLFS nasce per impedire manipolazioni dei dati, ma la creazione dei relativi file introduce un’altra operazione che deve rispettare rigorosamente i confini di autorizzazione. L’exploit dimostra che tali confini possono essere superati concatenando funzioni legittime. Per Microsoft il prossimo passaggio sarà chiarire il perimetro dei sistemi interessati e distribuire, se necessaria, una correzione che non comprometta la protezione introdotta nel 2025. Per le organizzazioni la priorità rimane verificare l’esposizione, conservare la telemetria utile e impedire che un account ordinario possa trasformarsi nel punto di partenza di una compromissione con privilegi SYSTEM.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.