In sintesi
- Trezor conferma tre Safe 5 manomessi, acquistati dal rivenditore CryptoBilis tra agosto e settembre 2026. Nessuna perdita di fondi segnalata.
- Un chip nascosto intercetta le recovery phrase e le trasmette agli aggressori attraverso la rete mobile, senza modificare il Secure Element.
- Il firmware 2.13.1 blocca gli impianti identificati, ma chi ha acquistato da CryptoBilis deve trasferire i fondi su un wallet con una nuova seed. Trezor riduce inoltre dell’80% la rete dei rivenditori.
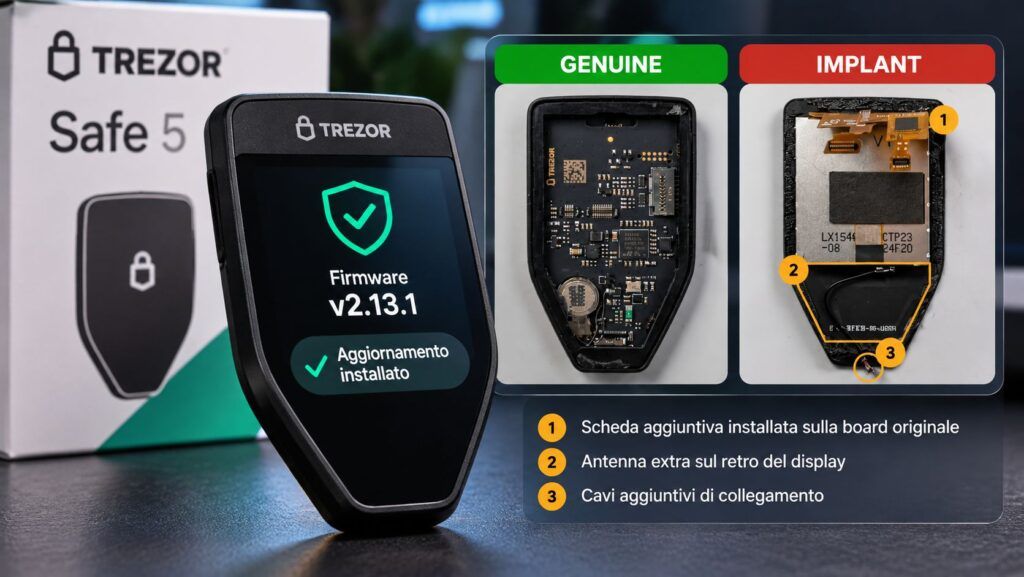
Trezor conferma la scoperta di tre hardware wallet Safe 5 manomessi attraverso un componente elettronico nascosto, capace di intercettare le parole necessarie per recuperare le criptovalute. L’indagine, aggiornata il 12 novembre 2026, riguarda dispositivi acquistati dal rivenditore CryptoBilis nel Sud-Est asiatico. Gli aggressori hanno inserito un circuito tra lo schermo e la scheda principale del wallet, trasformando un dispositivo progettato per custodire le chiavi private in uno strumento di spionaggio. La vicenda rappresenta un nuovo sviluppo del caso CryptoBilis, già emerso con la manomissione degli hardware wallet Ledger. Trezor ha rilasciato un aggiornamento correttivo e ridotto drasticamente la propria rete commerciale, ma avverte che il firmware non può rendere nuovamente sicure le recovery phrase eventualmente già sottratte.
Cosa leggere
Trezor conferma tre dispositivi Safe 5 manomessi
Secondo il comunicato ufficiale di Trezor, i tre dispositivi compromessi sono stati acquistati tra il 20 agosto e il 23 settembre 2026, direttamente da CryptoBilis oppure attraverso i suoi negozi Tokopedia e Shopee. Il produttore ha esaminato fisicamente un wallet nel proprio laboratorio, identificando gli altri due attraverso fotografie inviate dai proprietari.
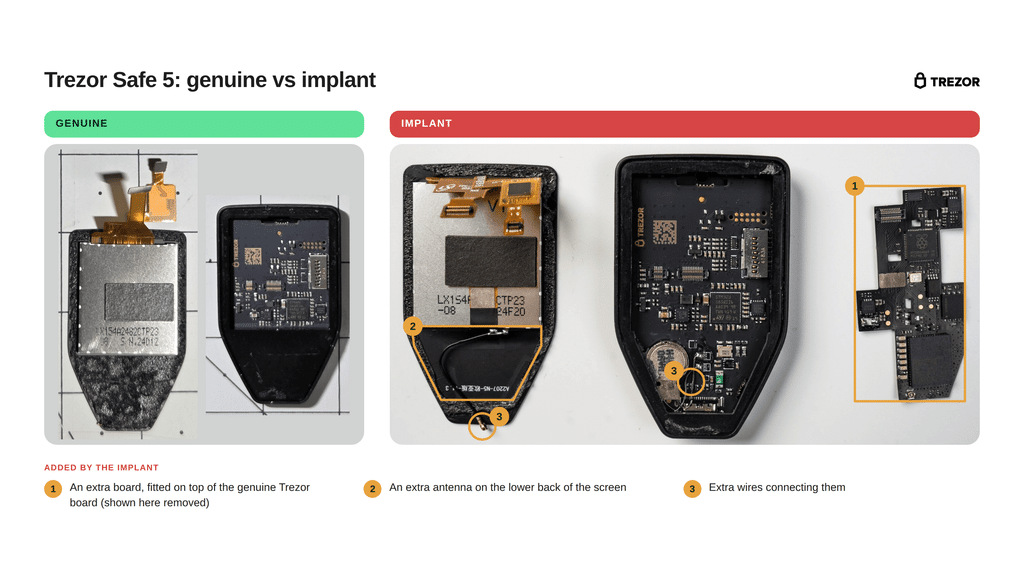
Dopo l’avviso pubblicato a ottobre, 48 clienti del rivenditore hanno contattato Trezor per consentire ulteriori verifiche. Nessuno dei tre proprietari dei dispositivi manomessi ha segnalato perdite di criptovalute. Le indagini non hanno individuato impianti su altri modelli Trezor o su dispositivi provenienti da rivenditori differenti.
Il chip spia intercetta la seed phrase senza violare il Secure Element
L’impianto hardware viene installato tra la scheda madre e il display, dove può osservare le informazioni visualizzate e i dati inseriti dall’utente. Quando il dispositivo mostra le parole di recupero durante la configurazione oppure riceve una recovery phrase per ripristinare un wallet, il circuito le registra insieme a eventuali passphrase. Le informazioni vengono cifrate e trasmesse attraverso una connessione mobile verso un server controllato dagli aggressori. Se la rete non è disponibile, il componente conserva i dati e tenta nuovamente l’invio. L’attacco non richiede la modifica del firmware originale né la compromissione del Secure Element, lo stesso principio osservato nel precedente caso del chip spia individuato nei wallet Ledger e capace di trasmettere le recovery phrase via LTE.
Leggi anche
Ledger, impianto hardware confermato: CryptoBilis diventa un caso supply chain
Firmware 2.13.1 disponibile, ma aggiornare non basta
Trezor ha pubblicato il firmware 2.13.1 l’11 novembre 2026, introducendo una protezione che impedisce agli impianti identificati di acquisire ulteriori informazioni. Il produttore precisa però che l’aggiornamento non neutralizza le recovery phrase eventualmente intercettate in precedenza. Per questo chiunque abbia acquistato un dispositivo da CryptoBilis a partire da marzo 2026 deve creare un nuovo wallet, generare una nuova seed in un ambiente affidabile e trasferirvi i fondi. Ripristinare la vecchia frase su un dispositivo diverso non elimina il rischio. L’indicazione è coerente con il problema generale della sicurezza delle chiavi private, già affrontato nell’analisi su OKOBot e i malware progettati per sottrarre le seed phrase da Trezor e Ledger.
Trezor taglia l’80% dei rivenditori dopo il caso CryptoBilis
La risposta non riguarda soltanto il software. Trezor ha ridotto di circa l’80% la propria rete di rivenditori autorizzati, introducendo controlli più rigorosi su provenienza, conservazione e accesso fisico ai dispositivi. L’azienda precisa che i partner esclusi non erano necessariamente sospettati di comportamenti illeciti: semplicemente non rientravano nei nuovi requisiti di sicurezza. La decisione arriva dopo le precedenti misure adottate da Ledger, che aveva sospeso le vendite attraverso alcuni canali asiatici durante l’indagine CryptoBilis. Il problema dimostra come un hardware wallet possa essere compromesso prima ancora di arrivare nelle mani dell’acquirente, rendendo la sicurezza della distribuzione importante quanto quella del dispositivo.
Continua con
Keystone distruggerà 18.835 wallet dopo il furto della chiave di autenticità
Cosa devono fare gli acquirenti italiani di Trezor Safe 5
Non risultano casi confermati di Safe 5 manomessi acquistati presso rivenditori italiani o europei. L’indagine identifica finora soltanto dispositivi provenienti da CryptoBilis, ma chi abbia utilizzato quel canale, anche tramite marketplace internazionali, deve seguire le indicazioni del produttore. Trezor offre la sostituzione dei dispositivi acquistati da CryptoBilis da marzo 2026, con eventuali alternative o rimborsi secondo il paese di destinazione. Chi sospetta una manomissione deve conservare il wallet, evitare di configurarlo nuovamente e rivolgersi esclusivamente al supporto ufficiale Trezor. La recovery phrase non deve mai essere comunicata all’assistenza, nemmeno a chi promette una sostituzione gratuita. L’incidente conferma che la custodia autonoma delle criptovalute dipende anche dalla fiducia nella filiera fisica, non soltanto dalla robustezza degli algoritmi crittografici.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.