Executive Summary
- Island individua 186 domini contraffatti riconducibili a 27 marchi dell’intelligenza artificiale. Errori di battitura negli indirizzi di ChatGPT, Claude, DeepSeek e altri servizi possono indirizzare gli utenti verso truffe, malware e sistemi di distribuzione del traffico.
- ClickFix e applicazioni firmate diventano strumenti di compromissione. La ricerca collega un falso dominio Claude a 211 domini di ingresso e identifica tre applicazioni Microsoft Store contenenti funzionalità malevole di controllo del browser.
- Trenta estensioni Chrome sono associate al dirottamento delle ricerche. Tredici risultano rimosse, mentre le 17 ancora elencate mostravano complessivamente 972.000 utenti dichiarati, senza che questo equivalga a 972.000 infezioni confermate.
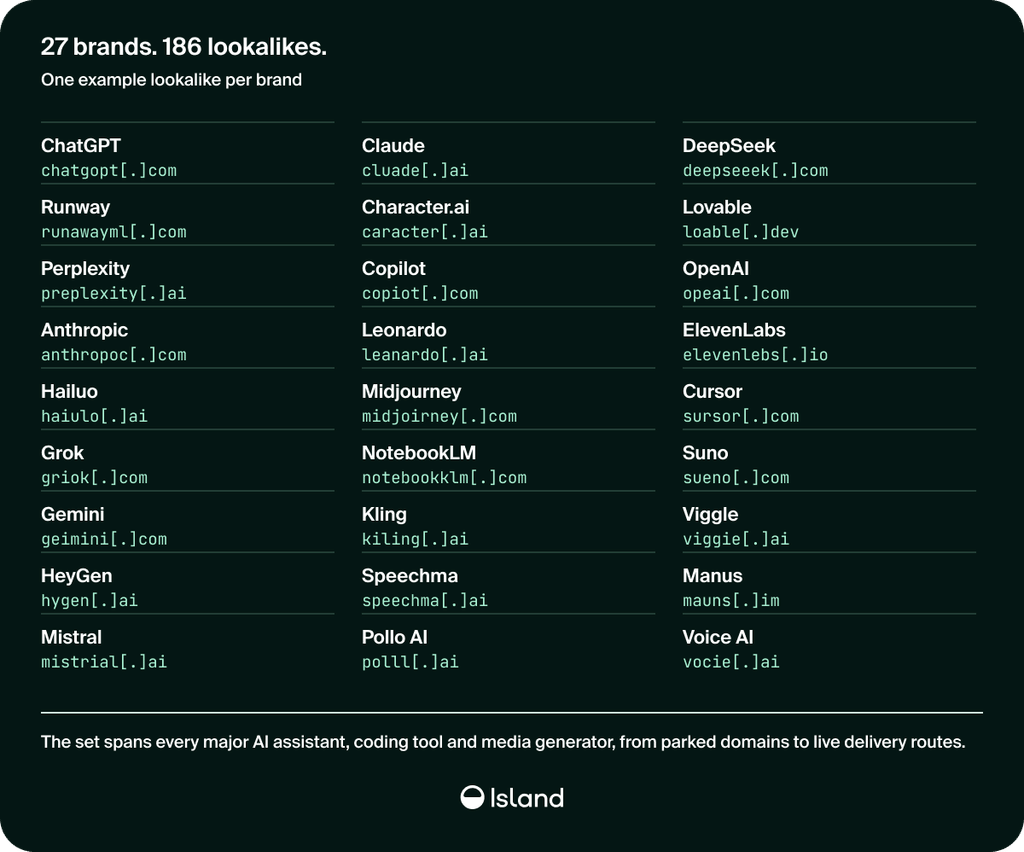
Un semplice errore nella digitazione dell’indirizzo di ChatGPT, Claude o DeepSeek può trasformarsi in una catena di compromissione informatica. È il fenomeno battezzato TypoPrompting dai ricercatori di Island, che hanno individuato 186 domini simili a quelli di 27 servizi di intelligenza artificiale, collegandone una parte a campagne ClickFix, applicazioni malevole distribuite attraverso Microsoft Store ed estensioni capaci di modificare le ricerche del browser. La ricerca pubblicata da Island il 12 novembre 2026, firmata dal ricercatore Oleg Zaytsev, ricostruisce un ecosistema nel quale domini parcheggiati, sistemi pubblicitari e pagine di verifica fasulle diventano punti di accesso a infrastrutture criminali. Il problema non riguarda vulnerabilità dei modelli AI, ma la fiducia riposta nei servizi che gli utenti cercano di raggiungere.
Cosa leggere
TypoPrompting trasforma gli errori negli indirizzi AI in vettori di attacco
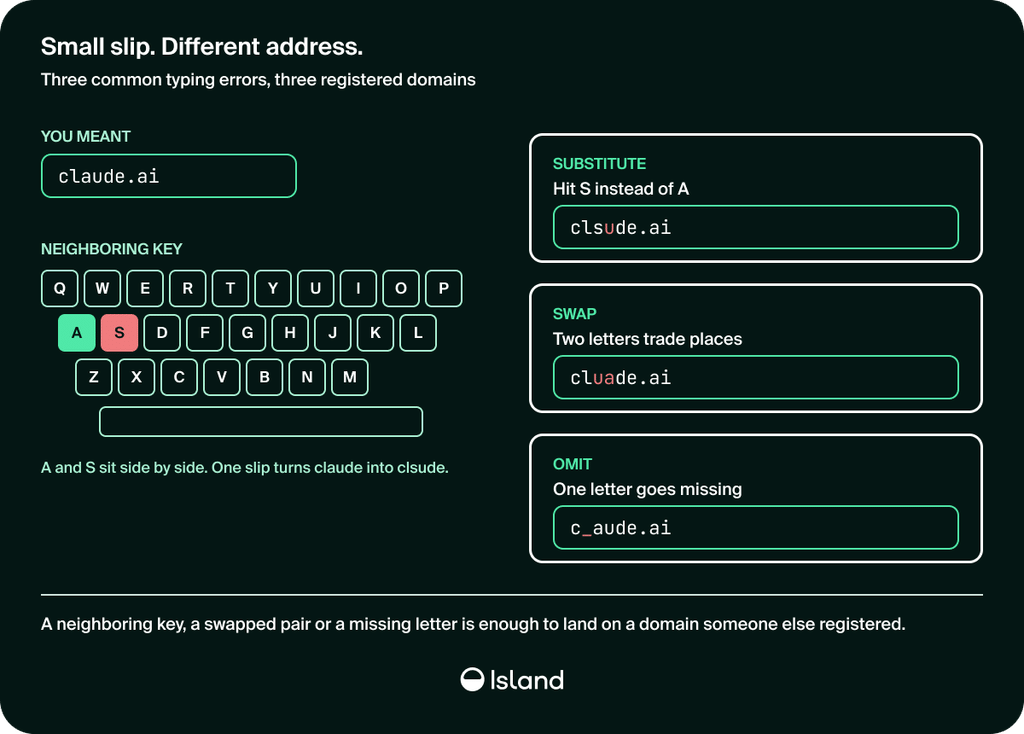
Il fenomeno sfrutta il typosquatting, tecnica che consiste nella registrazione di indirizzi molto simili a quelli di servizi legittimi. Island ha identificato 25 domini riconducibili per somiglianza a ChatGPT, 18 a Claude e 16 a DeepSeek, oltre a varianti di Perplexity, Midjourney, ElevenLabs, Cursor, Copilot e altri strumenti. Indirizzi come cloude[.]ai, cluade[.]ai o deepseel[.]com intercettano errori comuni: lettere invertite, caratteri mancanti oppure tasti adiacenti premuti accidentalmente. I 186 domini non risultano tutti responsabili di infezioni, ma costituiscono un campione che comprende pagine parcheggiate, sistemi di monetizzazione e percorsi malevoli. Una volta raggiunto il dominio sbagliato, l’utente può essere trasferito attraverso un sistema di distribuzione del traffico che seleziona il contenuto in base a posizione geografica, sistema operativo e browser.
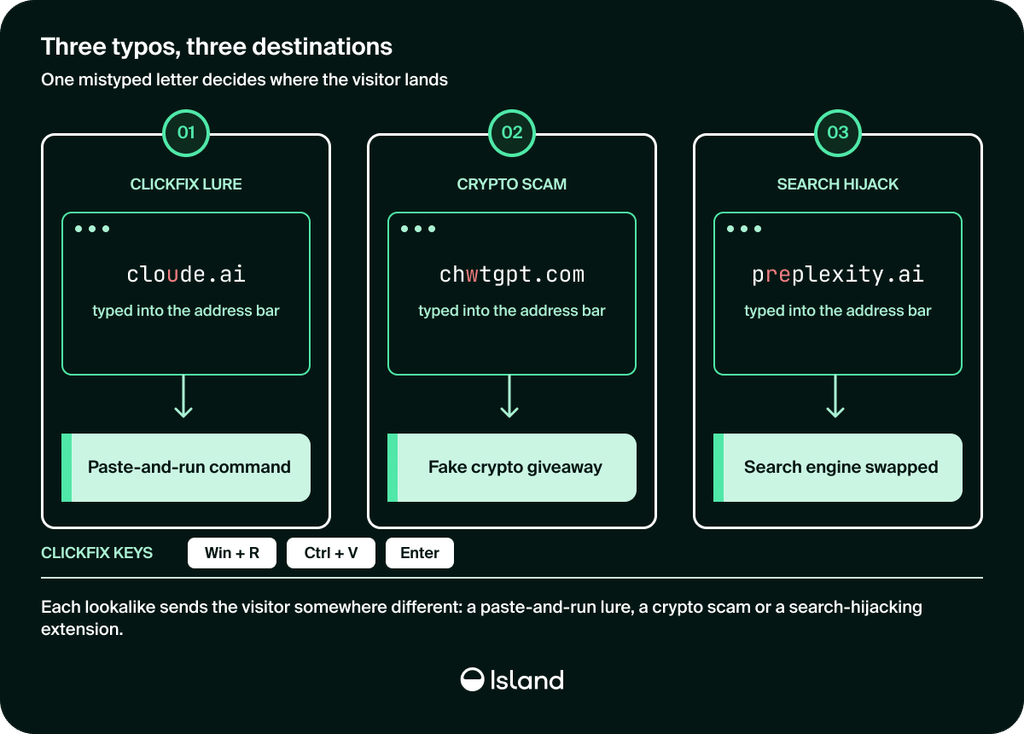
Il passaggio più pericoloso consiste nella trasformazione di un indirizzo apparentemente innocuo in una pagina che richiede un’azione tecnica. La dinamica amplia il rischio già osservato nelle campagne che utilizzavano falsi Custom GPT di ChatGPT per distribuire RAT attraverso ClickFix: il marchio AI funziona da esca, senza che sia necessario compromettere direttamente il servizio autentico.
Leggi anche: Inganno ClickFix: i cybercriminali sfruttano le chat di ClaudeAI per infettare Windows
ClickFix sfrutta Claude e nasconde PowerShell dietro una falsa verifica Cloudflare
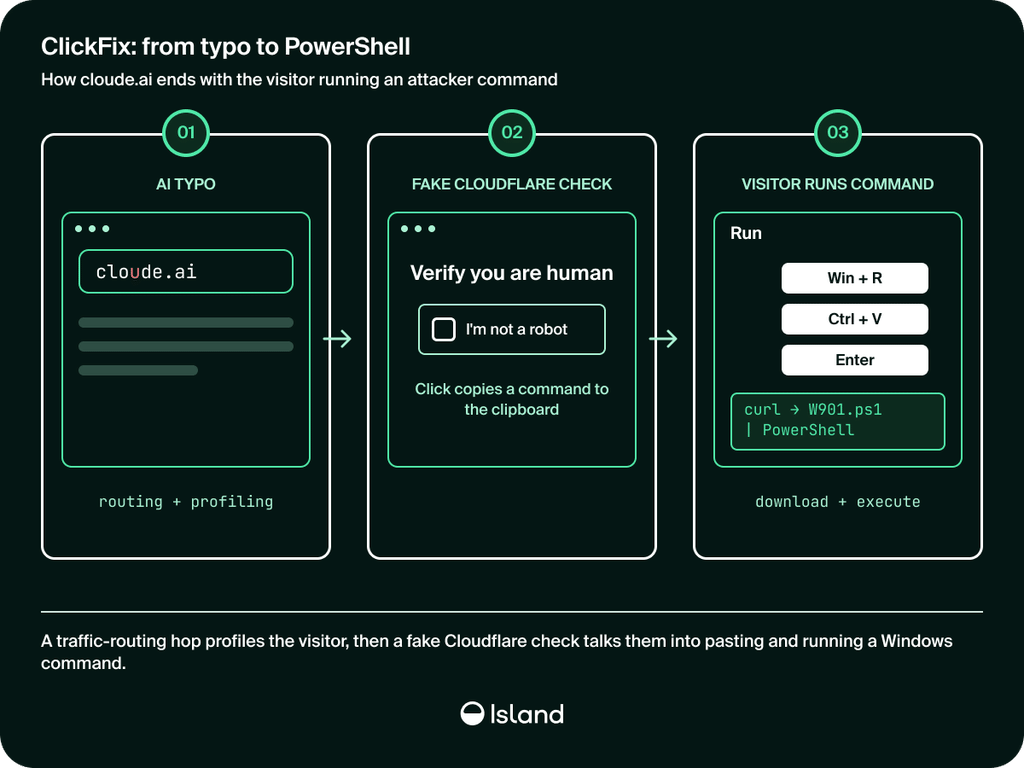
Il caso più significativo riguarda cloude[.]ai, dominio che imita Claude e conduce a una falsa verifica Cloudflare. Il traffico attraversa diversi redirect prima di raggiungere un sistema che raccoglie informazioni sul visitatore attraverso FingerprintJS, controlla l’indirizzo IP e utilizza una prova computazionale per filtrare le richieste. Solo alcuni visitatori ricevono la pagina malevola, disponibile anche in italiano. L’esca invita ad aprire la finestra Esegui di Windows e a incollare un comando precedentemente copiato negli appunti.
Il comando scarica uno script PowerShell chiamato W901.ps1, avviandolo con finestra nascosta e bypass della execution policy. La particolarità è l’utilizzo dell’indirizzo IP 185.138.88[.]3 rappresentato come numero decimale 3112851459, soluzione che evita la classica notazione puntata e può ostacolare controlli basati su semplici corrispondenze testuali. Attraverso l’analisi dell’hash dello script, Island ha individuato 550 scansioni corrispondenti distribuite su 211 domini di ingresso, osservate tra aprile 2025 e novembre 2026.
L’infrastruttura raggiunge anche imitazioni di banche, assicurazioni e software aziendali. Il metodo ricorda l’evoluzione di ClickFix che nascondeva il malware nella cache del browser, ma introduce un elemento ulteriore: il traffico viene profilato prima di mostrare il payload. Su macOS la stessa famiglia di esche può invece chiedere l’esecuzione di comandi nel Terminale, una modalità già osservata nelle campagne ClickFix che sfruttavano Claude per distribuire MacSync.
Net Guard è firmato Microsoft Store ma contiene funzionalità malevole
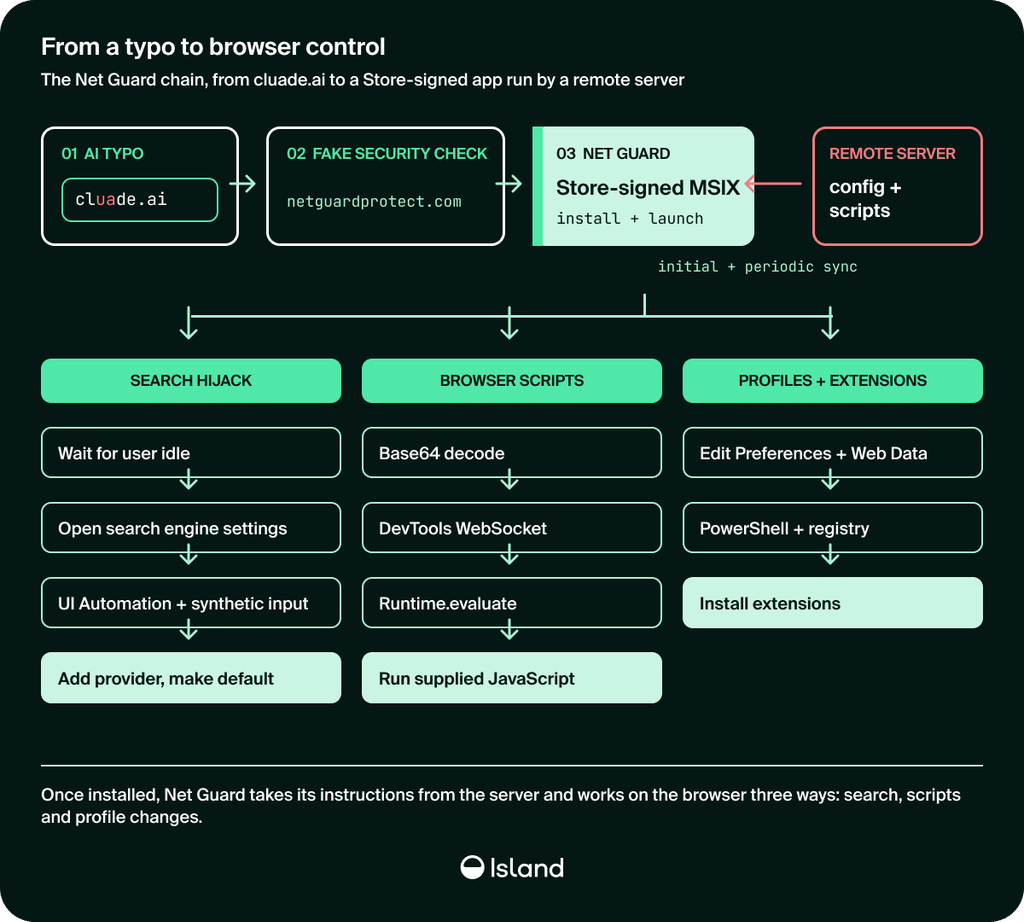
La seconda catena individuata da Island presenta un problema ancora più delicato per la fiducia nelle piattaforme software. Otto domini contraffatti associati a Claude, DeepSeek, Copilot ed ElevenLabs conducono a false pagine Security Check che propongono l’installazione di Net Guard, applicazione presentata come strumento di protezione Wi-Fi e DNS. Il pacchetto MSIX distribuito attraverso queste pagine possiede lo stesso hash del pacchetto pubblicato su Microsoft Store dall’editore Myflixly App ed è firmato attraverso il sistema Marketplace di Microsoft. Non si tratta quindi semplicemente di un installer contraffatto che imita un programma legittimo: secondo Island, il pacchetto autentico contiene già componenti capaci di manipolare il browser.
L’applicazione utilizza il framework Tauri e il modulo buntai-sdk, attraverso il quale può modificare il motore di ricerca predefinito utilizzando UI Automation, eseguire JavaScript ricevuto da remoto attraverso DevTools Runtime.evaluate e intervenire sui profili Chrome e Firefox. Le funzioni risultano abilitate per impostazione predefinita nei campioni analizzati. Island ha classificato come browser hijacker Net Guard 1.0.9.0, Privacy Keeper 1.0.10.0 e MyFlixly Browser 1.0.10.0, tutte applicazioni che condividono il medesimo componente. La vicenda richiama il problema delle 119 estensioni malevole rimosse da Microsoft Edge durante l’operazione StegoAd, pur trattandosi di campagne e meccanismi differenti. Una firma valida attesta la provenienza e l’integrità del pacchetto, non l’assenza di comportamenti dannosi.
Trenta estensioni Chrome dirottano le ricerche e raggiungono 972.000 utenti dichiarati
La terza catena comincia da preplexity[.]ai, indirizzo simile a Perplexity, e termina su una pagina che invita a installare un’estensione del Chrome Web Store. Il componente promette ricerche attraverso Bing, ma modifica il motore predefinito impostando find.flashysearches[.]com come intermediario. In questo modo le ricerche effettuate dalla barra degli indirizzi transitano attraverso un’infrastruttura terza, con possibili implicazioni per la riservatezza di nomi di clienti, progetti e indirizzi aziendali.
L’elemento tecnico più importante è che l’estensione non richiede JavaScript eseguibile né autorizzazioni dichiarate particolarmente invasive: la modifica viene effettuata attraverso la configurazione del browser. Island ha collegato questa tecnica a 30 estensioni basate su un kit condiviso, distribuite attraverso account sviluppatore differenti. Al momento della rilevazione, 13 erano state rimosse dal Chrome Web Store, mentre le 17 ancora elencate mostravano complessivamente 972.000 utenti dichiarati al 3 novembre 2026. Il numero indica la diffusione riportata dalle schede, non un conteggio verificato di dispositivi compromessi. Il precedente delle cinque estensioni Chrome utilizzate per attacchi di session hijacking contro piattaforme aziendali dimostra quanto il browser sia diventato una superficie di attacco autonoma, anche senza compromettere direttamente il sistema operativo.
Dietro i domini AI falsi emerge un mercato organizzato del traffico
La ricerca evidenzia un modello economico che va oltre la singola campagna. Island ha collegato 81 domini, compresi circa 23 indirizzi simili a servizi AI, a un portafoglio che utilizza identificativi pubblicitari e di affiliazione condivisi. Alcuni redirect conducono a smartlink Adsterra oppure a programmi di affiliazione di strumenti AI come Monica e Pollo. Le registrazioni dei domini risalgono in parte al 2023, mentre nel 2026 sono state osservate modifiche agli identificativi pubblicitari senza cambiamenti sostanziali nell’infrastruttura di ingresso. Il traffico prodotto dagli errori degli utenti può quindi essere monetizzato, filtrato e indirizzato verso campagne differenti. Il sistema di distribuzione degli installer presenta dimensioni ancora maggiori: Island ha individuato 191 domini di landing, circa 45 nomi di prodotti e 1.437 domini sorgente, comprendenti servizi AI, banche, assicurazioni e telecomunicazioni. Questi insiemi non devono essere sommati ai 186 domini iniziali, perché descrivono livelli differenti dell’infrastruttura. La struttura ricorda la trasformazione di ClickFix in una piattaforma riutilizzabile già analizzata nel caso ROMULUS, capace di distribuire loader e RAT attraverso infrastrutture condivise. TypoPrompting non identifica necessariamente un unico gruppo criminale, ma un modello di distribuzione nel quale traffico pubblicitario, imitazione dei marchi e consegna dei payload possono essere gestiti separatamente.
Continua con: Chrome usa Gemini contro ClickFix e controlla i comandi copiati e ChainScript RAT usa ClickFix e Polygon per modificare il server di comando e controllo.
Le aziende devono controllare la catena tra browser, installer ed esecuzione
L’indagine mostra che la difesa non può fermarsi al riconoscimento dei domini malevoli. I sistemi di sicurezza devono correlare la navigazione verso indirizzi sospetti con successive attività della finestra Esegui, avvio di PowerShell, download MSIX e modifiche delle impostazioni del browser. Particolare attenzione richiedono i comandi copiati automaticamente dalle pagine Web, gli indirizzi IP rappresentati in formato numerico e l’utilizzo anomalo di DevTools per eseguire codice nel contesto del browser.
In ambiente aziendale diventa importante distribuire collegamenti gestiti ai servizi AI autorizzati, controllare l’installazione delle estensioni e verificare periodicamente il motore di ricerca predefinito. Per i pacchetti software, la presenza di una firma digitale deve essere valutata insieme al comportamento effettivo dell’applicazione, al publisher e alle policy di esecuzione. La vera innovazione criminale di TypoPrompting non è l’errore di battitura, tecnica conosciuta da anni, ma la capacità di trasformare un accesso apparentemente ordinario a un servizio AI in una sequenza di monetizzazione, profilazione e possibile compromissione. Un dominio falso può non mostrare nulla di sospetto durante una prima visita e distribuire contenuti malevoli a un’altra categoria di utenti. È proprio questa selettività a rendere insufficiente una difesa fondata soltanto sulla reputazione degli URL e sulla presenza di software apparentemente affidabile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.