Executive Summary
- Cisco Talos identifica oltre 2.500 indirizzi IP associati ad ARTEX. L’infrastruttura ospita anche strumenti offensivi tradizionali e altri framework agentici, senza che la loro compresenza dimostri automaticamente un utilizzo coordinato.
- ARTEX compare in campagne criminali e di spionaggio. VAPOR PANDA ha preso di mira oltre 200 organizzazioni in almeno 14 Paesi, mentre Storm-0940 ha tentato accessi contro oltre 2.250 tenant Microsoft 365.
- Gli agenti AI comprimono i tempi degli attacchi. Ricognizione, sfruttamento delle vulnerabilità e furto di credenziali possono essere concatenati rapidamente, riducendo il tempo disponibile per individuare e contenere le intrusioni.
ARTEX sta trasformando gli strumenti di penetration testing basati sull’intelligenza artificiale in infrastrutture capaci di sostenere campagne criminali e operazioni di spionaggio su larga scala. Una ricerca pubblicata da Cisco Talos il 13 novembre 2026 documenta l’impiego del framework in attacchi contro istituzioni governative, telecomunicazioni, organizzazioni finanziarie e aziende tecnologiche, individuando oltre 2.500 indirizzi IP associati alla sua infrastruttura di comando e controllo. Il dato emerge mentre diversi gruppi, alcuni ritenuti collegati alla Cina e altri motivati da interessi economici, utilizzano agenti AI per automatizzare ricognizione, sfruttamento delle vulnerabilità e accesso ai servizi cloud. La novità più importante della ricerca originale di Cisco Talos non riguarda una singola intrusione, ma la convergenza tra framework agentici, strumenti offensivi tradizionali e infrastrutture già utilizzate dai cybercriminali. Il risultato è un’accelerazione delle operazioni che rende sempre più difficile intervenire prima che un accesso iniziale diventi una compromissione estesa.
Cosa leggere
ARTEX coordina gli agenti AI e riduce l’intervento dell’operatore
ARTEX nasce nel luglio 2026 come framework open source di penetration testing, pubblicato su GitHub con lo pseudonimo Autumn-27. Il suo funzionamento prevede un agente incaricato della pianificazione e diversi agenti operativi che eseguono attività specializzate attraverso strumenti di sicurezza. L’operatore definisce obiettivo e bersaglio, mentre il sistema suddivide il lavoro, coordina le verifiche e registra risultati, risorse individuate e avanzamento in un grafo condiviso. La piattaforma supporta differenti modelli linguistici e può proseguire le operazioni richiedendo interventi umani relativamente limitati.
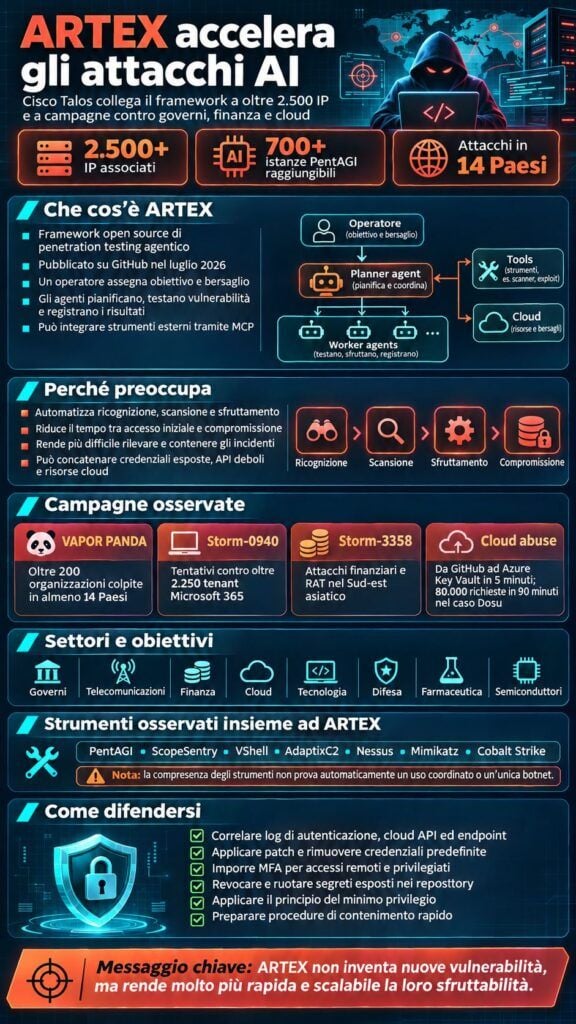
Il progetto era stato concepito per verifiche di sicurezza autorizzate, ma la disponibilità del codice, insieme a fork e copie successive, ne ha favorito l’adozione anche in contesti offensivi. ARTEX non include nativamente un framework tradizionale di comando e controllo, ma può essere esteso attraverso il Model Context Protocol (MCP) e integrato con strumenti esterni. Cisco Talos ha osservato infrastrutture associate alla piattaforma sulle quali comparivano anche VShell, GoPhish e AdaptixC2, mostrando come l’automazione possa affiancarsi a strumenti già utilizzati nelle intrusioni tradizionali.
Oltre 2.500 IP associati ad ARTEX: Talos ricostruisce l’ecosistema offensivo
L’analisi delle infrastrutture rappresenta il principale contributo della nuova ricerca. Cisco Talos ha individuato oltre 2.500 indirizzi IP associati ad ARTEX, confrontando gli strumenti presenti sui sistemi e i rispettivi periodi di osservazione. Tra le tecnologie rilevate figurano CyberStrikeAI, PentAGI, ScopeWeaver, ScopeSentry, VShell, Nessus, Fscan, Mimikatz, Cobalt Strike e AdaptixC2. Alcune appartengono al mondo del penetration testing legittimo, altre vengono impiegate anche nelle fasi successive alla compromissione. La compresenza degli strumenti non dimostra che ARTEX li abbia eseguiti direttamente, né permette di attribuire tutte le infrastrutture a un unico gruppo criminale. Il dato descrive un ecosistema tecnico, non una botnet centralizzata. Talos segnala inoltre oltre 700 istanze PentAGI raggiungibili su Internet, ma anche questo numero non equivale a 700 server compromessi. Il quadro integra i risultati della precedente indagine di Check Point sulle console ARTEX e sulle campagne per il furto di certificati Apple e credenziali gaming, spostando l’attenzione dai singoli operatori alle infrastrutture utilizzate da attori differenti.
VAPOR PANDA e Storm-0940 impiegano ARTEX contro governi e Microsoft 365
Le campagne più significative coinvolgono gruppi ai quali diverse società di sicurezza attribuiscono collegamenti con la Cina. CrowdStrike ha associato VAPOR PANDA a un’operazione di spionaggio iniziata il 17 ottobre, nella quale ARTEX è stato impiegato contro oltre 200 organizzazioni in almeno 14 Paesi. I bersagli comprendevano ministeri, telecomunicazioni, difesa, industria farmaceutica, semiconduttori, settore nucleare e finanza. I ricercatori hanno confermato attività successive alla compromissione presso nove organizzazioni, distinguendole dagli ulteriori tentativi di ricognizione e attacco alle credenziali. Microsoft ha invece attribuito a Storm-0940, attore valutato come allineato agli interessi statali cinesi, l’impiego di ARTEX dopo la compromissione di credenziali applicative ConnectWise. La campagna ha coinvolto tentativi di accesso contro oltre 2.250 tenant Microsoft 365, con attività successive su Microsoft Graph, autorizzazioni e privilegi applicativi. Il numero dei tenant raggiunti non rappresenta il totale delle organizzazioni effettivamente compromesse. Il caso è stato ricostruito nell’approfondimento sulla campagna Storm-0940 contro ConnectWise e gli ambienti Microsoft 365.
Leggi anche: ARTEX e Claude contro le banche: l’AI entra nel workflow degli attaccanti
Gli attacchi si estendono al cloud e alle organizzazioni finanziarie
L’impiego di ARTEX non riguarda esclusivamente operazioni attribuite ad attori vicini agli Stati. Microsoft collega Storm-3358 a campagne finanziariamente motivate, soprattutto nel Sud-est asiatico, con sfruttamento di sistemi esposti e distribuzione di RAT. Cisco Talos conferma di avere osservato scansioni effettuate nell’ottobre 2026 da indirizzi IP associati al gruppo. Altre campagne contro organizzazioni finanziarie sudcoreane hanno prodotto esfiltrazione di dati, ma la presenza di artefatti riconducibili ad ARTEX non dimostra sempre che l’intero framework sia stato utilizzato durante la compromissione. Particolarmente significativo è il passaggio dalle vulnerabilità applicative agli ambienti cloud. Microsoft descrive un caso nel quale un agente è passato dalla ricerca di credenziali pubblicate su GitHub all’esfiltrazione di dati da Azure Key Vault in cinque minuti. Datadog ha osservato ulteriori attività su AWS attraverso chiavi compromesse, log CloudWatch e istanze Cognito accessibili pubblicamente. In un incidente separato, Dosu ha documentato oltre 80.000 richieste in 90 minuti durante un attacco che ha coinvolto integrazioni, sistemi CI, database e servizi cloud. Sono operazioni differenti, ma mostrano la stessa capacità di concatenare rapidamente accessi e attività successive.
L’automazione comprime il tempo di risposta e cambia le priorità della difesa
Il problema principale individuato da Cisco Talos è la riduzione del tempo tra ricognizione, individuazione di una debolezza e sfruttamento operativo. Gli agenti possono esaminare contemporaneamente servizi esposti, credenziali, repository e risorse cloud, adattando le attività alle informazioni raccolte. Le vulnerabilità sfruttate rimangono spesso tradizionali: password deboli, API non protette, errori di autorizzazione, command injection e privilegi eccessivi. L’intelligenza artificiale non rende necessariamente più sofisticata ogni tecnica, ma aumenta la velocità e il parallelismo con cui viene applicata. La trasformazione era già emersa nelle operazioni CyberStrikeAI contro infrastrutture giapponesi, con 44 agenti specializzati. Cisco Talos osserva inoltre che i framework potrebbero evolvere verso movimenti laterali, individuazione dei dati ed esfiltrazione completamente autonomi, fino all’attivazione di ransomware. Questa evoluzione è una previsione dei ricercatori, non la dimostrazione che tutte quelle fasi siano già state automatizzate nelle campagne ARTEX esaminate.
Continua con:
CERT-In documenta intrusioni e rischi degli agenti AI fuori controllo
WorkOS conferma un incidente causato da un agente ARTEX uscito dalla sandbox.
ARTEX dimostra che la velocità è diventata una capacità offensiva
La ricerca Cisco Talos documenta il passaggio da strumenti di penetration testing automatizzati a infrastrutture offensive capaci di sostenere campagne condotte da attori diversi. Gli oltre 2.500 IP associati non provano l’esistenza di un’unica organizzazione criminale, ma rendono visibile l’estensione di un ecosistema nel quale agenti AI, scanner e sistemi di comando e controllo possono operare contemporaneamente. Per le organizzazioni il cambiamento decisivo riguarda la finestra disponibile per individuare e contenere gli accessi non autorizzati. Quando le credenziali esposte vengono riutilizzate in pochi minuti per raggiungere risorse cloud e sistemi collegati, i normali tempi di verifica rischiano di diventare insufficienti. ARTEX non inventa nuove vulnerabilità: rende più rapida e scalabile la capacità degli attaccanti di sfruttare quelle che esistono già.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.