Executive Summary
- CISA conferma lo sfruttamento attivo di CVE-2026-114713. La vulnerabilità CVSS 8.6 permette a normali utenti IRC di iniettare comandi con autorità di server o operatore nelle reti con almeno due server collegati.
- UnrealIRCd 6.2.7.1 corregge la vulnerabilità. Il progetto ha pubblicato anche una hot-patch applicabile senza riavvio su molti sistemi Unix e Linux, insieme a una mitigazione temporanea.
- Scadenza federale USA fissata al 16 novembre 2026. CISA inserisce la falla nel catalogo KEV e richiede gli interventi previsti dalla direttiva BOD 26-04, compresa la valutazione forense.
Una vulnerabilità di UnrealIRCd consente a utenti senza privilegi amministrativi di impartire comandi con l’autorità di un server IRC, compromettendo potenzialmente il controllo delle reti di comunicazione che utilizzano il software open source. La falla, identificata come CVE-2026-114713 e classificata con un punteggio CVSS 8.6, è già sfruttata in attacchi reali secondo le segnalazioni del progetto e della Cybersecurity and Infrastructure Security Agency (CISA) statunitense. Il 13 novembre 2026 l’agenzia ha inserito la vulnerabilità nel catalogo Known Exploited Vulnerabilities (KEV), fissando al 16 novembre la scadenza per gli interventi richiesti alle agenzie federali civili statunitensi. Il produttore aveva già distribuito UnrealIRCd 6.2.7.1 il 7 novembre, insieme a una hot-patch per intervenire sulle installazioni esistenti. La vulnerabilità interessa una componente del protocollo IRCv3 e può permettere la manipolazione di comandi normalmente riservati ai server e agli operatori della rete.
Cosa leggere
CVE-2026-114713 sfrutta il modulo labeled-response per ottenere autorità IRC
Il problema riguarda il modulo labeled-response delle versioni di UnrealIRCd dalla 6.0.0 fino alle release precedenti alla 6.2.7.1. La funzione gestisce il tag label previsto dal protocollo IRCv3, utilizzato per associare le risposte del server alle richieste dei client. Nelle versioni vulnerabili il valore del tag viene riprodotto nelle risposte senza neutralizzare correttamente determinati delimitatori. Un utente ordinario può quindi costruire un messaggio capace di alterare la struttura della comunicazione tra server collegati, facendo interpretare dati controllati dall’utente come comandi server-to-server. La condizione tecnica fondamentale è la presenza di almeno due server collegati nella stessa rete IRC.
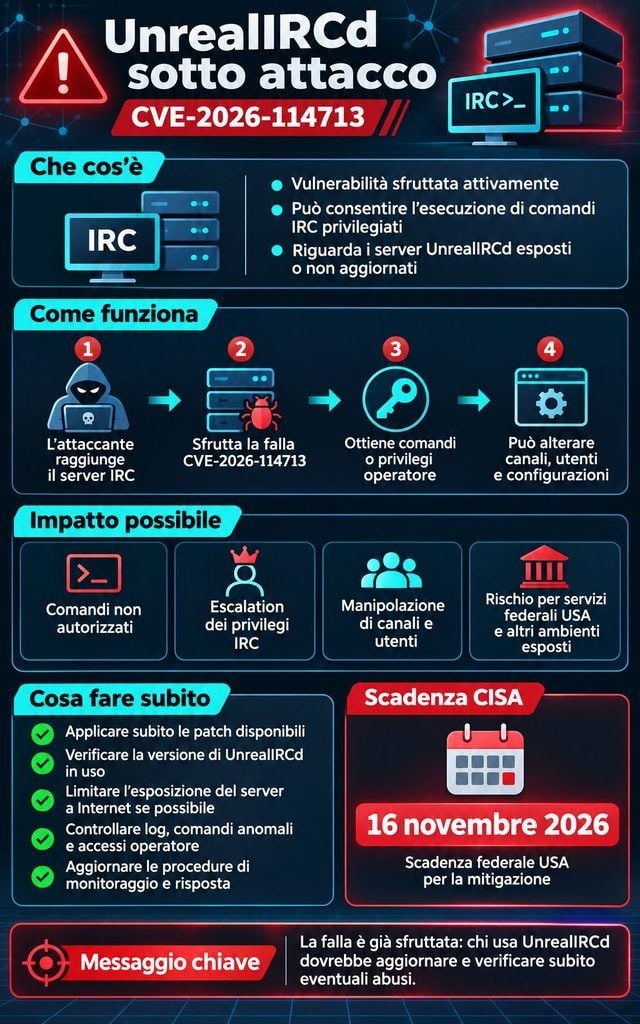
Lo sfruttamento permette di impartire comandi con autorità di server o IRCOp, l’operatore dotato di privilegi amministrativi all’interno della rete. Il manutentore del progetto, Bram Matthys, conosciuto come Syzop, cita espressamente operazioni come KILL e GLINE, utilizzate rispettivamente per disconnettere utenti e applicare restrizioni globali. Non si tratta di una dimostrazione di esecuzione arbitraria di comandi shell sul sistema operativo, ma di una compromissione del livello di controllo della rete IRC, con conseguenze potenzialmente gravi sulla disponibilità e sull’amministrazione del servizio.
CISA inserisce la falla nel KEV dopo i primi tentativi di sfruttamento
Il progetto ha pubblicato la correzione il 7 novembre, mentre i primi tentativi di sfruttamento sono stati osservati dall’8 novembre. Matthys ha successivamente confermato la presenza di aggressori che stavano tentando di abusare della vulnerabilità su Internet, invitando gli amministratori a intervenire immediatamente. Non sono stati comunicati il numero dei server compromessi, l’identità degli attaccanti o gli obiettivi delle operazioni osservate. L’esistenza di attività ostili è quindi confermata, ma non autorizza ad attribuire gli attacchi a un gruppo specifico o a descrivere campagne di compromissione non documentate. Il 13 novembre CISA ha aggiunto CVE-2026-114713 al catalogo KEV, riconoscendo formalmente le evidenze di sfruttamento. La voce ufficiale richiede l’applicazione delle mitigazioni del produttore secondo la direttiva BOD 26-04, indicando anche la necessità di una valutazione forense. Il termine del 16 novembre riguarda gli organismi federali civili statunitensi soggetti alla direttiva e non rappresenta un obbligo normativo generale per tutte le imprese italiane. Rimane però un indicatore dell’urgenza attribuita alla falla. Il precedente delle scadenze ravvicinate imposte dalla CISA per una vulnerabilità sfruttata nel plugin LiteSpeed di cPanel mostra come la priorità operativa possa cambiare rapidamente quando una vulnerabilità passa dalla divulgazione allo sfruttamento effettivo.
Leggi anche: Node2Shell entra nel catalogo KEV: CISA conferma lo sfruttamento attivo
UnrealIRCd 6.2.7.1 e hot-patch correggono nove problemi di sicurezza
Nel bollettino ufficiale pubblicato dal progetto UnrealIRCd, Matthys descrive nove problemi corretti attraverso l’aggiornamento 6.2.7.1 e il pacchetto di hot-patch del 7 novembre. La vulnerabilità più grave è CVE-2026-114713, ma le altre correzioni riguardano anche esposizione degli indirizzi IP, crash, blocchi del server, gestione dei ban e potenziali problemi legati alla rinegoziazione TLS. Il progetto considera la falla di escalation dei privilegi IRC la più grave individuata nel software negli ultimi quindici anni. Per numerose installazioni Unix e Linux della serie 6 è disponibile una hot-patch che corregge i problemi senza interrompere il servizio. L’aggiornamento completo alla versione 6.2.7.1 rimane un’alternativa e risulta necessario per gli ambienti nei quali la hot-patch non è applicabile, compresi quelli Windows. Il manutentore ha inoltre pubblicato una mitigazione temporanea attraverso lo spamfilter, efficace contro la vulnerabilità principale nelle reti i cui server collegati utilizzano versioni almeno pari alla 6.0.4. Il filtro non corregge le altre otto vulnerabilità, quindi non sostituisce l’aggiornamento o l’installazione completa della patch.
Anche UnrealIRCd 5 è vulnerabile, mentre l’audit con AI scopre altre falle
Il problema non riguarda esclusivamente le release moderne. Matthys conferma che UnrealIRCd 5, fuori supporto dal luglio 2023, è anch’esso vulnerabile alla falla principale. Le vecchie versioni non ricevono lo stesso percorso di aggiornamento previsto per UnrealIRCd 6 e richiedono interventi specifici. Per le serie ancora più datate, comprese 3.2 e 4, il progetto non fornisce una valutazione completa delle vulnerabilità presenti. Questo rende particolarmente rischioso il mantenimento di server non più supportati, soprattutto quando fanno parte di reti pubblicamente raggiungibili. La scoperta delle nove vulnerabilità presenta anche un elemento significativo sul piano della ricerca. Il manutentore ha dichiarato di avere utilizzato strumenti di intelligenza artificiale durante un audit interno, dopo un lavoro di analisi del codice iniziato nel febbraio 2026. L’AI ha contribuito all’individuazione di problemi che non erano emersi attraverso i precedenti controlli tradizionali, ma non ci sono elementi per affermare che gli attaccanti abbiano utilizzato sistemi AI per realizzare gli exploit. La vicenda mostra piuttosto una conseguenza concreta dell’evoluzione degli strumenti di analisi: vulnerabilità presenti da anni possono essere individuate e diventare sfruttabili in tempi sempre più brevi.
I server IRC restano infrastrutture sensibili anche fuori dai servizi moderni di messaggistica
Il rischio assume rilievo perché IRC continua a essere utilizzato per comunicazioni tecniche, comunità open source, reti private e sistemi automatizzati. La compromissione dell’autorità di un server può alterare la gestione degli utenti e compromettere la disponibilità della rete, senza che sia necessario ottenere inizialmente il controllo amministrativo del sistema operativo. Il protocollo mantiene inoltre un ruolo in alcuni ambienti criminali: la botnet SSHStalker, individuata nel 2026, utilizza IRC come infrastruttura di comando e controllo. Non esiste alcun collegamento documentato tra SSHStalker e lo sfruttamento di UnrealIRCd, ma il precedente conferma la persistenza del protocollo in contesti molto differenti.
Continua con:
CISA aggiorna il catalogo KEV con due vulnerabilità Ivanti sfruttate
Gitea entra nel KEV dopo lo sfruttamento di una vulnerabilità di esecuzione codice.
Lo sfruttamento attivo trasforma UnrealIRCd in una priorità di sicurezza
CVE-2026-114713 dimostra come una debolezza nella gestione dei messaggi di protocollo possa compromettere l’autorità amministrativa di un’intera rete, anche senza una vulnerabilità del sistema operativo sottostante. La disponibilità della patch dal 7 novembre non elimina il rischio per i server rimasti vulnerabili, mentre l’inserimento nel KEV conferma che lo sfruttamento non è più soltanto teorico. L’urgenza riguarda soprattutto la verifica delle versioni effettivamente in esecuzione, dell’applicazione delle correzioni e dell’eventuale presenza di attività sospette precedenti alla patch. Il termine federale del 16 novembre segnala una finestra di intervento estremamente breve: per gli amministratori di reti IRC, la disponibilità della correzione deve tradursi rapidamente nella sua applicazione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.