Executive Summary
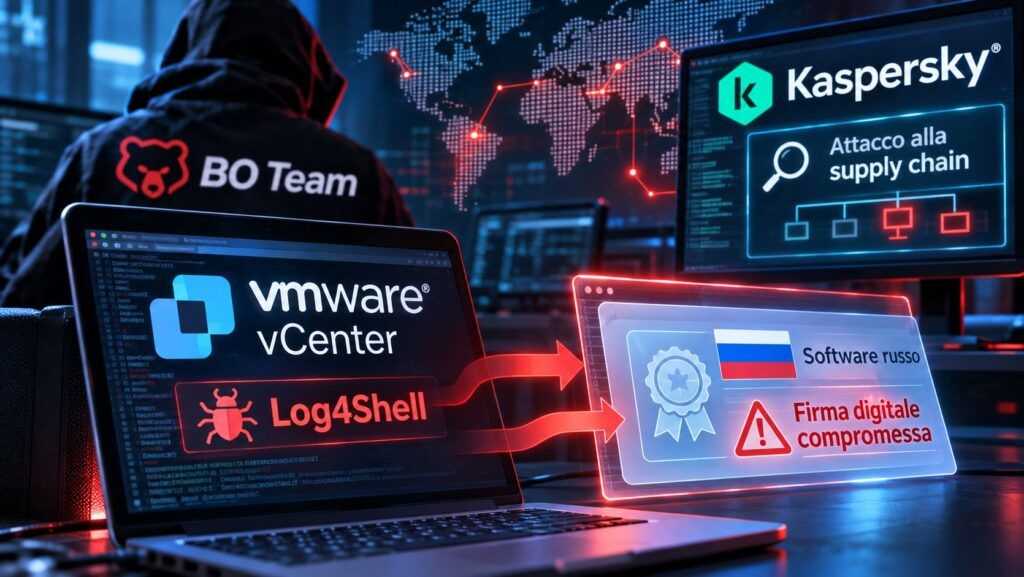
- BO Team ha compromesso l’infrastruttura di un produttore software russo, raggiungendo sistemi VMware, controller di dominio, repository GitLab e server di firma del codice.
- La vulnerabilità Log4Shell, CVE-2021-44228, avrebbe consentito l’esecuzione di comandi con privilegi root su VMware vCenter 7.0.3, facilitando la propagazione dell’attacco.
- Kaspersky ipotizza un’operazione contro la supply chain industriale, ma non ha documentato la distribuzione di software infetto ai clienti del produttore.
Un gruppo di hacker ha mantenuto per mesi il controllo delle infrastrutture informatiche di un produttore software russo, arrivando fino ai sistemi utilizzati per firmare digitalmente i programmi distribuiti ai clienti. La compromissione è stata ricostruita da Kaspersky ICS CERT in un rapporto pubblicato il 5 novembre 2026, ripreso dalla stampa internazionale il 16 novembre. L’indagine, avviata nel giugno 2025, attribuisce l’operazione con elevata confidenza a BO Team, conosciuto anche come Black Owl, Hoody Hyena e Lifting Zmiy. Gli aggressori hanno sfruttato accessi SSH, credenziali compromesse e una vecchia vulnerabilità Log4Shell presente in VMware vCenter per raggiungere server Windows e Linux, sistemi di virtualizzazione, infrastrutture di backup e ambienti di sviluppo. Secondo gli analisti, il possibile obiettivo finale non era distruggere l’azienda, ma trasformare il suo software commerciale in un vettore d’attacco contro i clienti, prevalentemente organizzazioni industriali dell’Europa orientale.
Cosa leggere
BO Team entra da un server Linux e sfrutta Log4Shell su VMware vCenter
L’accesso iniziale è avvenuto attraverso un terminal server Linux con servizio SSH esposto su Internet, raggiunto utilizzando un account tecnico che consentiva l’autenticazione tramite nome utente e password. Una volta all’interno, gli aggressori hanno effettuato ricognizioni della rete, individuando sistemi accessibili attraverso protocolli come SMB, Kerberos, LDAP, SSH e WinRM. I tentativi iniziali di autenticazione all’interfaccia web di VMware vCenter non hanno avuto successo, ma successivamente sono comparsi comandi eseguiti con privilegi root sugli host di virtualizzazione, senza corrispondenti sessioni amministrative legittime.
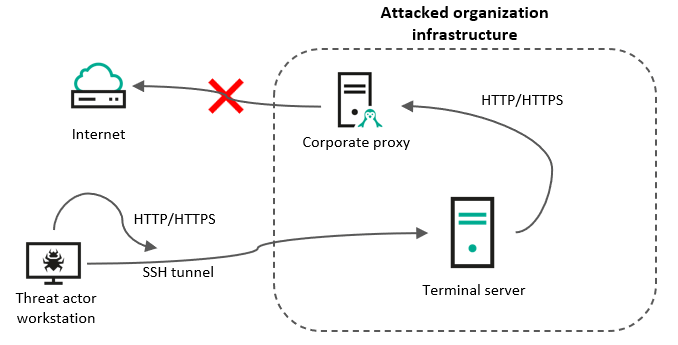
L’indagine ha individuato un’installazione di VMware vCenter 7.0.3 che utilizzava una versione vulnerabile della libreria Apache Log4j. Kaspersky considera probabile lo sfruttamento di CVE-2021-44228, nota come Log4Shell, perché le istruzioni registrate nei log corrispondevano a una tecnica di exploit pubblicamente documentata. I ricercatori hanno riprodotto l’attacco in laboratorio sulla stessa build, confermandone la vulnerabilità. Non si tratta quindi di una nuova falla del 2026, ma della riapparizione operativa di un problema noto dal dicembre 2021, capace di compromettere sistemi rimasti senza gli aggiornamenti necessari.
Leggi anche: Log4j, la libreria Java che ha esposto anche le infrastrutture VMware.
Gli hypervisor diventano una porta verso tutta l’infrastruttura aziendale
Il controllo di VMware ha permesso agli attaccanti di raggiungere macchine virtuali e altri sistemi attraverso una posizione particolarmente privilegiata. BO Team ha installato sugli hypervisor una backdoor mascherata da componente PostgreSQL, chiamata pgcache, configurandola per essere eseguita ogni ora attraverso /etc/cron.hourly/. Lo script recuperava ulteriori componenti da un dominio gestito attraverso il servizio nofrillsdns e utilizzava strumenti come Global Socket (GSocket) per stabilire collegamenti remoti. Gli aggressori potevano mantenere inattivo il canale di comando modificandone i record DNS e riattivarlo successivamente, rendendo più difficile individuare una connessione malevola permanente.
La compromissione di un primo cluster ha facilitato l’accesso a un secondo ambiente di virtualizzazione attraverso materiale di autenticazione già presente sui sistemi violati. Gli operatori hanno così potuto esaminare macchine virtuali, regole dei firewall e sistemi contenenti documenti riservati. Il passaggio dimostra quanto un hypervisor compromesso possa diventare un punto di accesso trasversale a numerosi servizi aziendali. Il rischio è emerso anche in altre campagne contro VMware, come quelle documentate nell’analisi sui ransomware e sugli accessi persistenti a vCenter.
GitLab e Ansible compromessi: dagli sviluppatori ai controller di dominio
Gli aggressori hanno progressivamente raggiunto GitLab, ottenendo accesso a repository contenenti codice sorgente e recuperando materiale crittografico utilizzato dai sistemi interni. La chiave privata associata alla macchina virtuale GitLab ha permesso di raggiungere Ansible, piattaforma di orchestrazione impiegata per amministrare numerosi server. Attraverso questi accessi sono stati compromessi ulteriori sistemi Linux, compresi server VPN, infrastrutture di backup e componenti destinati alla raccolta degli eventi di sicurezza.
Parallelamente, BO Team ha attaccato l’infrastruttura Windows utilizzando credenziali amministrative, strumenti per l’acquisizione della memoria e programmi già presenti nel sistema operativo. L’indagine documenta tentativi di estrazione delle credenziali da LSASS, l’acquisizione di informazioni da Active Directory e l’abuso di ticket Kerberos. Un elemento particolarmente critico è stato il riutilizzo delle stesse password amministrative in domini differenti, che ha facilitato la compromissione dell’intera foresta Active Directory. L’operazione ha combinato tecniche di movimento laterale e strumenti legittimi, limitando l’impiego di malware facilmente riconoscibili.
Il bersaglio più importante era il server di firma del software
L’aspetto più delicato dell’intrusione riguarda il server utilizzato dal produttore per firmare digitalmente le versioni compilate dei propri programmi. Kaspersky ha recuperato tracce di tentativi bloccati di esecuzione di codice malevolo attraverso WMI, attività sospette del Task Scheduler e modifiche alla memoria dei processi. Gli attaccanti avevano inoltre mostrato interesse per la piattaforma utilizzata per analizzare le dipendenze software, un elemento coerente con la preparazione di un’operazione contro la catena di distribuzione.
Il controllo del server di firma avrebbe potuto consentire due sviluppi differenti: modificare un programma prima che venisse firmato e distribuito ai clienti, oppure sottrarre materiale di firma per rendere apparentemente attendibile un malware. Sono possibilità tecnicamente rilevanti, ma non risultati dimostrati dell’incidente. Il rapporto non conferma che prodotti alterati siano stati distribuiti, né che la chiave privata destinata alla firma commerciale sia stata effettivamente sottratta.
Il rischio era particolarmente significativo perché il produttore sviluppava soluzioni utilizzate da imprese industriali, soprattutto nell’Europa orientale. Una compromissione del processo di distribuzione avrebbe potuto trasferire l’attacco dalla rete del fornitore agli ambienti dei suoi clienti. Il modello ricorda altre operazioni che hanno colpito direttamente il software considerato affidabile, come la campagna Head Mare contro gli installer TrueConf, nella quale la manipolazione dei pacchetti di installazione è stata invece documentata.
Attribuzione a BO Team e possibile collegamento con l’Ucraina
Kaspersky attribuisce l’attacco a BO Team sulla base delle tecniche operative, degli strumenti utilizzati e delle corrispondenze con precedenti campagne del gruppo. Gli indicatori comprendono l’uso di comandi caratteristici per estrarre credenziali, la cancellazione dei log, le modifiche ai timestamp dei file e l’impiego di utility legittime per evitare il rilevamento. L’attore è stato associato in precedenti analisi a operazioni contro organizzazioni russe, con attività di cyberspionaggio, sabotaggio e propaganda.
Gli indirizzi IP individuati nell’indagine appartenevano a un provider operante a Leopoli, in Ucraina, mentre alcuni elementi linguistici suggerivano operatori russofoni. Questi dati contribuiscono alla ricostruzione tecnica, ma non dimostrano da soli una responsabilità del governo ucraino. Anche la valutazione sull’origine del gruppo deve essere distinta dall’attribuzione istituzionale di questa specifica operazione. La campagna descritta da Kaspersky, inoltre, non ha comportato la cifratura distruttiva dei sistemi né una rivendicazione pubblica attraverso i canali abitualmente associati a BO Team.
L’attacco viene fermato, ma gli hacker tentano di rientrare con il phishing
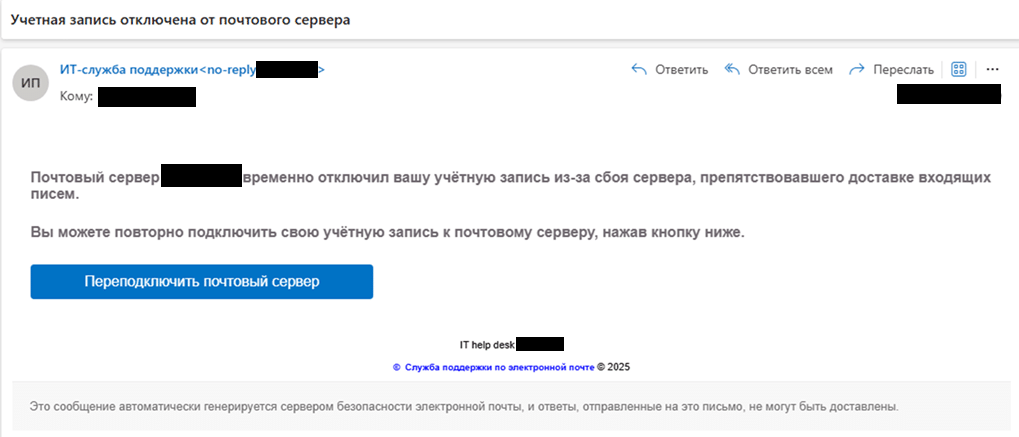
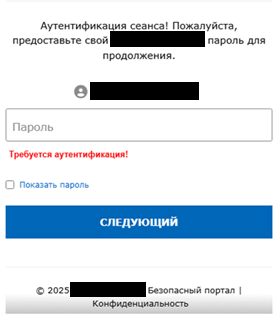
Dopo l’individuazione dell’incidente, l’organizzazione ha avviato l’isolamento della rete e la rimozione degli accessi compromessi. Verso la fine di luglio 2025, gli attaccanti hanno tentato di recuperare credenziali inviando email di phishing ai dipendenti, con un messaggio che segnalava falsamente la disconnessione dell’account di posta. Le comunicazioni superavano i controlli SPF e DKIM, circostanza che ha portato Kaspersky a ipotizzare la disponibilità di materiale crittografico sottratto all’infrastruttura email aziendale. Anche questo tentativo è stato individuato e bloccato.
Il rapporto originale di Kaspersky ICS CERT individua tra le cause della gravità dell’incidente software non aggiornato, segmentazione insufficiente, credenziali conservate in chiaro, controlli di sicurezza obsoleti e un sistema SIEM ancora in fase di implementazione. La compromissione non è dipesa quindi da un singolo exploit particolarmente innovativo, ma dalla possibilità di concatenare numerose debolezze già presenti nell’ambiente.
Continua con: CylindricalCanine e Golden Gh0st: quando la firma digitale diventa un’arma per il malware.
Il rischio della supply chain industriale supera il singolo incidente
La compromissione del produttore russo dimostra quanto sia pericoloso consentire a un aggressore di raggiungere contemporaneamente infrastrutture di sviluppo, sistemi di amministrazione e server di firma del software. In un simile scenario, un fornitore può trasformarsi nel punto di partenza di un attacco molto più esteso, anche quando i clienti dispongono di reti protette e procedure di aggiornamento regolari. Il caso assume particolare rilievo per l’industria, dove i software commerciali possono essere distribuiti su sistemi produttivi e infrastrutture difficili da interrompere. Secondo Kaspersky, BO Team ha perso l’accesso alla rete prima di completare il possibile obiettivo finale. La supply chain non risulta quindi compromessa attraverso prodotti distribuiti ai clienti sulla base delle evidenze pubblicate. Rimane però un fatto concreto: una vulnerabilità del 2021, combinata con una cattiva gestione delle credenziali e con controlli insufficienti, ha consentito agli aggressori di raggiungere il livello più sensibile del processo software, quello che dovrebbe garantirne origine e integrità.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.