In sintesi
- Google Cloud aggiorna Data Boundary. Arrivano controlli su residenza dei dati, accessi, crittografia e conformità, con oltre 40 pacchetti di regole e verifiche automatiche.
- Thales gestisce il modello di cloud dedicato in Francia e Germania. Google amplia il software disponibile negli ambienti amministrati da operatori locali per aziende e istituzioni regolamentate.
- La sovranità operativa non elimina la dipendenza tecnologica. Il controllo nazionale delle infrastrutture non equivale all’indipendenza dalle piattaforme e dalle tecnologie proprietarie statunitensi.
Google Cloud rilancia la propria offerta di sovranità digitale in Europa attraverso due sviluppi che agiscono su livelli differenti: nuovi controlli di governance sul cloud commerciale e un ecosistema di applicazioni aziendali per infrastrutture amministrate da operatori locali. Gli annunci del 16 novembre 2026 riguardano Data Boundary, che permette di impostare e verificare vincoli su residenza, accessi e crittografia dei dati, e Google Cloud Dedicated, utilizzato in Francia con S3NS e proposto in Germania attraverso un’entità controllata da Thales ancora in anteprima. La promessa è offrire i servizi e le API di Google anche a organizzazioni vincolate da requisiti nazionali particolarmente rigorosi. Il punto politico e industriale resta però irrisolto: maggiori controlli sui dati non significano automaticamente indipendenza tecnologica dal produttore statunitense.
Cosa leggere
Google Cloud Data Boundary introduce nuovi controlli su residenza e accessi
Data Boundary è costruito sull’infrastruttura commerciale globale di Google Cloud. La novità non è un cloud europeo separato, bensì un’interfaccia aggiornata per applicare regole tecniche su progetti e ambienti già esistenti. Secondo il comunicato ufficiale di Google Cloud, gli amministratori possono scegliere oltre 40 pacchetti di controlli per settore pubblico, comparti regolamentati e AI sovrana, associando requisiti e misure correttive alle configurazioni effettivamente utilizzate. Google cita 29 regioni commerciali a livello mondiale come perimetro nel quale designare le proprie restrizioni geografiche: il numero non indica 29 regioni europee.
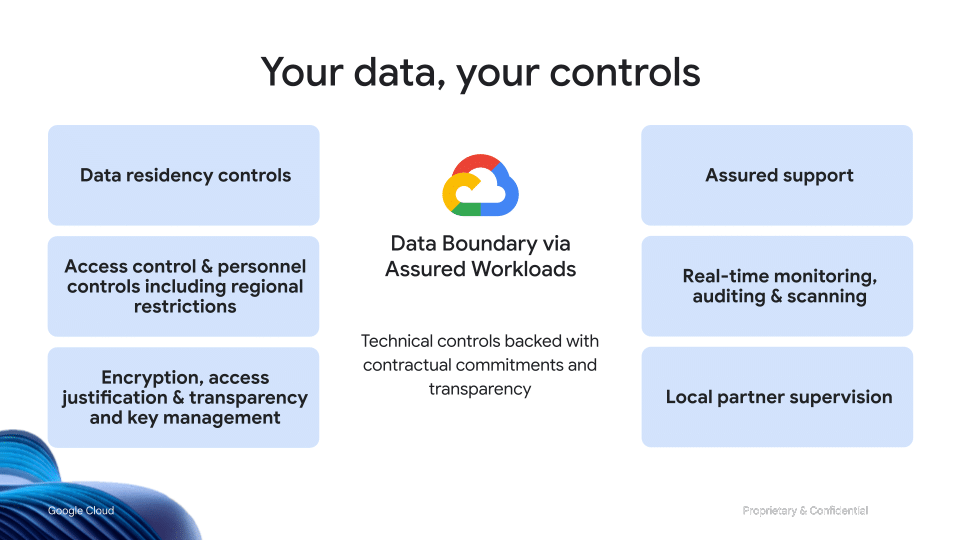
I vincoli possono essere applicati all’intera organizzazione, alle cartelle gerarchiche e ai singoli progetti, per impedire chiamate API incompatibili con le regole definite e intercettare modifiche alle configurazioni. Una modalità dry run permette di testare le politiche sui carichi di lavoro già attivi prima di renderle vincolanti, senza interrompere le applicazioni. Gemini in Google Cloud può aiutare a personalizzare controlli e logiche di correzione; il sistema prevede monitoraggio continuo, registrazione delle giustificazioni delle eccezioni e prove di audit esportabili in formato leggibile dalle macchine. È un miglioramento operativo per chi deve dimostrare come vengono applicate le misure, ma non equivale a una certificazione automatica di conformità.
Leggi anche: Cloud sovrano, l’Europa scopre tardi la dipendenza dagli Stati Uniti.
Google Cloud Dedicated affida le operazioni a partner nazionali
Il secondo annuncio riguarda Google Cloud Dedicated, un modello diverso: la tecnologia e le API di Google vengono eseguite in ambienti dedicati, gestiti da soggetti nazionali. In Francia il riferimento è S3NS, impresa a maggioranza Thales; in Germania Google cita una nuova entità anch’essa posseduta e amministrata da Thales, ancora in anteprima. Il controllo delle operazioni ordinarie, degli accessi amministrativi e delle procedure di gestione passa ai partner locali, mentre gli interventi tecnici remoti specializzati restano previsti sotto supervisione e con accessi accompagnati. Il progetto risponde alle esigenze di organizzazioni sottoposte a quadri nazionali come SecNumCloud in Francia e BSI C3A in Germania, senza dimostrare che ogni distribuzione abbia già ottenuto tutte le qualificazioni previste. Il secondo annuncio ufficiale di Google Cloud presenta l’ampliamento dell’ecosistema software disponibile in questi ambienti. L’azienda vuole preservare la compatibilità con i servizi e le API della piattaforma commerciale, evitando alle organizzazioni di riscrivere le applicazioni per trasferirle in un contesto amministrato localmente. La custodia operativa diventa nazionale, ma l’architettura tecnologica continua a provenire da Google.
Backup, identità, database e AI: Google amplia il software disponibile
Google insiste su una barriera spesso meno visibile della localizzazione dei server: la disponibilità del software. Un’azienda può ospitare dati in un’infrastruttura nazionale, ma incontrare difficoltà se deve abbandonare i programmi utilizzati ogni giorno per backup, sviluppo, identità e analisi. L’ecosistema dei fornitori validati su Dedicated comprende Cohesity per resilienza e recupero, GitLab per le pipeline DevSecOps, Memority e Saviynt per le identità, Red Hat per Linux e OpenShift, MongoDB per i database e Splunk per log e analisi di sicurezza. Google cita inoltre Ansys per le simulazioni industriali e Solo.io per governare agenti AI e relativi strumenti. Non si tratta di una certificazione indiscriminata di questi prodotti, ma di compatibilità e integrazioni annunciate per specifici ambienti. Il vantaggio dichiarato è conservare codice, backup, chiavi operative e telemetria entro un perimetro amministrato localmente, evitando migrazioni applicative onerose. L’esempio francese si collega alla qualificazione SecNumCloud dell’ambiente PREMI3NS di S3NS, che non deve essere estesa automaticamente a tutti i prodotti Google Cloud. La strategia prosegue un percorso già emerso nelle precedenti iniziative di Google per la sovranità digitale europea, ma sposta l’attenzione dalla sola infrastruttura alla disponibilità delle applicazioni aziendali.
La differenza tra conformità e indipendenza tecnologica
La distinzione fra Data Boundary e Dedicated è sostanziale: nel primo caso sono soprattutto regole software applicate al cloud commerciale; nel secondo la custodia operativa viene affidata a un partner nazionale. Nessuno dei due modelli, tuttavia, cancella il rapporto con le tecnologie proprietarie di Google o garantisce da solo la possibilità di cambiare fornitore. Anche l’impiego di strumenti aperti come Linux e OpenShift non dimostra automaticamente la portabilità di ogni componente del sistema. È la stessa contraddizione che emerge quando l’intelligenza artificiale viene portata in data center completamente isolati da Internet: il controllo del perimetro operativo non coincide necessariamente con il controllo della tecnologia. Il cliente può trattenere i dati, limitare gli accessi e monitorare le operazioni, continuando però a dipendere dal produttore per software, aggiornamenti e compatibilità.
Continua con: Perplexity e la richiesta dei fondi sovrani di un’AI senza telemetria.
Italia ed Europa: il cloud sovrano deve garantire anche libertà di scelta
Per l’Italia i due annunci aprono un confronto utile, ma non presentano una nuova infrastruttura nazionale né una data di disponibilità dedicata al mercato italiano. Google concentra gli esempi operativi su Francia e Germania, mentre le funzionalità di Data Boundary vengono descritte per l’offerta commerciale globale. Per imprese, enti pubblici e operatori di servizi essenziali, i criteri decisivi rimangono la reale collocazione dei dati, l’identità di chi può amministrarli, i percorsi di accesso del supporto tecnico, le dipendenze dal fornitore e le condizioni di uscita. GDPR, DORA e obblighi settoriali impongono valutazioni specifiche: nessun pannello di controllo può sostituirle. La strategia di Google mostra che la sovranità digitale è ormai un requisito commerciale centrale per vendere cloud e AI alle istituzioni europee. Ma la domanda non è soltanto dove si trovino i server o chi firmi il contratto nazionale. È quanto controllo resti al cliente quando deve verificare un accesso, migrare un’applicazione, conservare le proprie chiavi o fare a meno della piattaforma. La differenza tra conformità documentabile e autonomia effettiva si misura proprio su queste possibilità.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.