Executive Summary
- NoisyTCP, identificata come CVE-2026-99288, colpisce il sottosistema TCP del kernel Linux attraverso una race condition presente dal 2015 e sfruttabile da remoto senza autenticazione.
- Nginx, Apache e server SSH possono subire un kernel panic, con conseguente interruzione del sistema operativo. Nei test sulle macchine virtuali QEMU/KVM sono bastati da 5 secondi a 2 minuti.
- La correzione è disponibile nei kernel Linux 6.12.117, 6.18.63 e 7.3.4. Non è stata dimostrata un’esecuzione arbitraria di codice, mentre il rischio di denial of service è confermato.
Una vulnerabilità rimasta nascosta per undici anni nel kernel Linux permette di provocare il crash remoto di server senza conoscere credenziali o ottenere preventivamente accesso al sistema. La falla, denominata NoisyTCP e identificata come CVE-2026-99288, interessa il sottosistema di gestione delle connessioni TCP e può essere sfruttata attraverso pacchetti opportunamente costruiti. A scoprirla è stato il ricercatore Hyunwoo Kim, che ha documentato una condizione di concorrenza capace di provocare un riferimento a memoria nullo e il conseguente kernel panic. Il problema riguarda una componente fondamentale dell’infrastruttura Internet e può coinvolgere server web Nginx e Apache, servizi SSH, macchine virtuali e ambienti containerizzati. La vulnerabilità è stata introdotta nel codice Linux il 3 ottobre 2015, corretta upstream il 3 novembre 2026 e divulgata pubblicamente dopo la scadenza dell’embargo coordinato con i manutentori delle distribuzioni. La correzione è disponibile, ma la sua effettiva distribuzione dipende dagli aggiornamenti adottati dai singoli fornitori.
Cosa leggere
NoisyTCP sfrutta una race condition nel sottosistema TCP di Linux
Il problema nasce dalla gestione delle strutture utilizzate dal kernel per identificare le connessioni TCP. Durante una ricerca nella tabella delle connessioni, un processore può individuare un socket mentre un altro ne libera la memoria e la riutilizza per una nuova richiesta. In particolari condizioni, il primo processore continua a utilizzare il riferimento precedente, interpretando un oggetto appena ricreato come se fosse quello originario. La vulnerabilità coinvolge le ricerche senza lock nelle tabelle ehash, la gestione dei request socket e il meccanismo dei SYN cookies, utilizzato per contrastare determinate forme di attacco SYN flood. Quando il kernel tenta di accedere al riferimento del listener non inizializzato, incontra un puntatore nullo e può interrompere completamente il sistema.
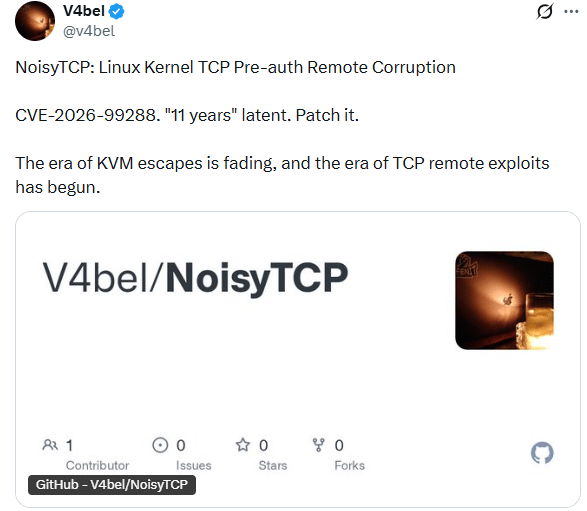
Secondo l’analisi tecnica originale pubblicata da Hyunwoo Kim, lo sfruttamento richiede condizioni di elaborazione concorrente dei pacchetti, presenti nei server con almeno due code di ricezione della scheda di rete oppure con Receive Packet Steering (RPS) attivo. Non occorrono configurazioni particolari di Nginx, Apache o SSH: il difetto risiede nel kernel sottostante, non direttamente nei programmi che utilizzano le connessioni TCP. La scoperta segue un’altra grave vulnerabilità di rete, CVE-2026-98432, che aveva già riportato l’attenzione sulle condizioni di concorrenza del kernel e sulle conseguenze per le infrastrutture cloud.
Leggi anche: Kernel Linux, falla TCP CVSS 9,8: AWS rilascia patch per EC2 ed EKS.
I server virtualizzati cedono in pochi secondi, il bare metal resiste più a lungo
La ricerca evidenzia una differenza importante fra server fisici e virtualizzati. Nei test condotti contro Nginx, Apache e SSH installati con configurazioni predefinite su macchine virtuali QEMU/KVM, il ricercatore è riuscito a provocare il crash in un intervallo compreso fra 5 secondi e 2 minuti. La sospensione temporanea dell’esecuzione delle CPU virtuali può ampliare la finestra temporale necessaria alla race condition, aumentando la possibilità che le operazioni sui socket si sovrappongano nel momento favorevole all’attacco. Un server fisico poco utilizzato si è invece dimostrato più difficile da colpire. Contro un sistema bare metal con Nginx e otto code RX, il test ha richiesto circa 14 ore, nonostante l’utilizzo di una dimostrazione tecnica adattata all’ambiente. I risultati non rappresentano tempi universali di compromissione, ma confermano quanto l’architettura di elaborazione e il carico operativo influenzino la sfruttabilità. La conseguenza più rilevante riguarda gli ambienti containerizzati: un kernel panic provocato attraverso un servizio eseguito in un container può interrompere l’intero host Linux, coinvolgendo anche altri workload che condividono lo stesso kernel.
La vulnerabilità provoca denial of service, non una compromissione root dimostrata
NoisyTCP non deve essere confusa con una vulnerabilità di remote code execution già dimostrata. La ricerca documenta un percorso capace di provocare un kernel panic attraverso una dereferenziazione NULL e un secondo scenario, più complesso, associato a una possibile condizione di use-after-free. Quest’ultimo richiede una concatenazione particolarmente difficile di eventi concorrenti e non costituisce, nelle evidenze pubblicate, una dimostrazione generale di esecuzione arbitraria di codice. Red Hat classifica il problema come importante perché un aggressore remoto non autenticato può compromettere la disponibilità del sistema operativo. Non risultano dimostrate, attraverso il percorso di attacco documentato, alterazioni dei dati o acquisizioni di privilegi amministrativi. La distinzione è fondamentale rispetto alle vulnerabilità Linux che consentono realmente di uscire da macchine virtuali oppure ottenere accesso root: NoisyTCP interrompe la disponibilità dell’infrastruttura, senza dimostrare il superamento dei confini di isolamento o il controllo dell’host.
Patch disponibili per Linux 6.12, 6.18 e 7.3
La correzione upstream è stata introdotta con il commit 4e2b3ef19e0e del 3 novembre 2026, successivamente distribuito nei rami stabili 6.12.117, 6.18.63 e 7.3.4. La modifica impedisce che le ricerche delle connessioni restituiscano socket non più correttamente inseriti nelle strutture di indicizzazione. Per le distribuzioni enterprise, la disponibilità effettiva dipende dai backport dei rispettivi fornitori: un numero di versione apparentemente precedente non dimostra necessariamente che il sistema sia ancora vulnerabile. Debian 13 Trixie ha ricevuto il kernel corretto 6.12.117-1, mentre per Red Hat, Ubuntu e gli altri sistemi occorre fare riferimento agli advisory specifici e ai pacchetti effettivamente installati. In attesa dell’aggiornamento, il ricercatore indica due possibili mitigazioni: disabilitare i SYN cookies oppure ridurre l’elaborazione dei pacchetti a una sola coda RX, eliminando la concorrenza necessaria all’attacco. Entrambe richiedono cautela: la prima riduce le difese contro gli attacchi SYN flood, mentre la seconda può penalizzare le prestazioni di rete. L’aggiornamento del kernel resta quindi la soluzione prioritaria.
Continua con: Cloudflare, KVM e Cisco espongono sandbox, host Linux e reti enterprise.
Il rischio per cloud, hosting e infrastrutture esposte su Internet
La scoperta di NoisyTCP dimostra che una debolezza nel codice di gestione delle connessioni può sopravvivere per oltre un decennio ed essere sfruttata attraverso servizi comunemente esposti su Internet. Gli ambienti cloud e hosting meritano particolare attenzione perché la compromissione della disponibilità di un host può avere conseguenze su più applicazioni e clienti contemporaneamente. Il problema non dimostra che i sistemi KVM siano intrinsecamente compromessi, né che le vulnerabilità di evasione dalle macchine virtuali appartengano al passato. Introduce invece un diverso scenario: non è necessario superare l’isolamento di una macchina virtuale quando una vulnerabilità del kernel condiviso può provocare direttamente l’interruzione dell’infrastruttura. La disponibilità delle patch sposta ora la responsabilità operativa sulla tempestività degli aggiornamenti e sulla capacità di verificare quali sistemi risultino realmente ancora esposti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.