In sintesi
- La Regione Campania istituisce un Board NIS2 permanente per coordinare le responsabilità sulla sicurezza informatica e proteggere i servizi pubblici.
- Il CSIRT Campania, costituito nel 2024, è il presidio tecnico per gli incidenti informatici, con attività di prevenzione, analisi e risposta.
- L’attacco all’ASL Napoli 3 Sud del 2022 ricorda le conseguenze delle compromissioni informatiche sulla continuità delle attività sanitarie.
Cosa leggere
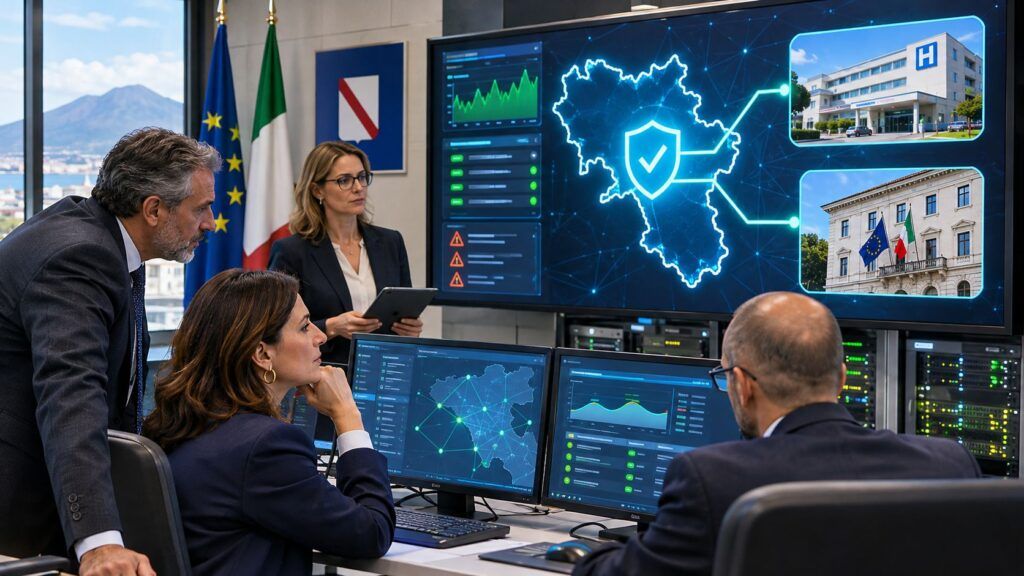
La Regione Campania rafforza la propria organizzazione per la cybersicurezza. Con la delibera n. 637 del 12 novembre 2026, la Giunta ha approvato un modello di governance per l’applicazione della direttiva NIS2, istituendo un Board NIS2 permanente e definendo il rapporto fra vertici amministrativi, uffici tecnici e CSIRT regionale, la struttura dedicata alla gestione degli incidenti informatici. Non si tratta della nascita di un nuovo centro di risposta: il CSIRT Campania era stato istituito nel 2024. La novità riguarda le responsabilità, il coordinamento e la capacità di intervenire quando un attacco rischia di interrompere un servizio pubblico. Una questione concreta in una regione che ha già conosciuto incidenti importanti, soprattutto nel sistema sanitario.
Un Board NIS2 per le responsabilità della Regione
Il provvedimento, adottato nell’ambito del decreto legislativo 138/2024, individua nel presidente della Giunta o in un suo delegato l’organo di amministrazione e affida l’esercizio collegiale delle funzioni direttive a un Board composto da otto dirigenti di primo livello. Ne fanno parte i responsabili dell’amministrazione digitale, delle risorse umane, finanziarie e strumentali, degli appalti, della sanità, della protezione civile e del ciclo integrato delle acque. La scelta riconosce che una crisi informatica non si esaurisce nell’ufficio IT: può coinvolgere acquisti, fornitori, personale, reti e continuità dei servizi essenziali. La delibera regionale n. 637 del 12 novembre 2026 attribuisce al Board la supervisione delle misure di sicurezza e del Piano regionale di adeguamento alla NIS2, da predisporre e aggiornare secondo gli impegni assunti.
Il coordinamento tecnico-organizzativo spetta all’Ufficio Speciale per l’Amministrazione Digitale, chiamato anche a gestire i rapporti con l’Agenzia per la Cybersicurezza Nazionale attraverso il Punto di contatto NIS. Ogni direzione mantiene però la responsabilità dei propri sistemi e delle informazioni necessarie alla gestione degli incidenti. Sono previsti monitoraggi periodici e rapporti trimestrali sull’attuazione delle misure, oltre alla formazione del personale e al controllo dei rischi legati ai fornitori. La responsabilità non viene scaricata sui soli tecnici: la NIS2 richiede il coinvolgimento effettivo degli organi di governo.
Leggi anche: NIS2 e gestione degli incidenti: ruoli e processi secondo ACN.
Dal SOC al CSIRT: chi affronta gli attacchi
La Regione dispone già di una UOS Sicurezza Informatica, le cui competenze comprendono SOC, CSIRT, rilevamento e risposta agli incidenti. Le funzioni non sono intercambiabili: il SOC sorveglia gli eventi di sicurezza e individua possibili anomalie; il CSIRT Campania analizza gli incidenti, coordina le attività di contenimento e supporta il recupero dei sistemi. Costituito con la delibera n. 551 del 24 ottobre 2024 nell’ambito delle iniziative finanziate dal PNRR e promosse da ACN, il CSIRT presenta sul proprio portale servizi di analisi delle vulnerabilità, monitoraggio delle minacce, formazione e assistenza agli enti accreditati. Il nuovo Board deve raccordare questa capacità operativa con le decisioni amministrative e con gli obblighi NIS2.
La distinzione conta anche per le notifiche. Quando si verifica un incidente significativo soggetto alla NIS2, la disciplina nazionale prevede una pre-notifica entro 24 ore e una notifica entro 72 ore dalla conoscenza dell’incidente, secondo i casi e i termini previsti. Il CSIRT regionale costituisce un presidio territoriale di supporto, ma non sostituisce il CSIRT Italia come destinatario delle notifiche previste dalla normativa. Per gli enti locali, la differenza tra un allarme individuato, una risposta tecnica coordinata e una comunicazione obbligatoria può determinare l’esito di una crisi.
Il precedente dell’ASL Napoli 3 Sud e la fragilità dei servizi
In Campania il problema non è teorico. Nel gennaio 2022 l’ASL Napoli 3 Sud subì un attacco informatico che provocò disservizi e un ripristino più lungo del previsto. La vicenda coinvolse strutture sanitarie nell’area napoletana e fu accompagnata dalla diffusione di materiale attribuito agli attaccanti. I dati e le dimensioni tecniche rivendicati dal gruppo criminale non possono essere assunti automaticamente come accertamenti indipendenti. Resta il dato più importante per i cittadini: la compromissione di un’infrastruttura informatica può rallentare attività amministrative e sanitarie anche quando l’emergenza tecnica sembra circoscritta.
La ricostruzione degli incidenti alle ASL Napoli 1 e Napoli 3 documentava anche un secondo versante: l’indagine su una presunta manipolazione del software delle retribuzioni nella Napoli 1. Episodi diversi, il primo legato a un attacco esterno e il secondo a una frode interna, che mostrano perché disponibilità e integrità dei sistemi debbano essere protette insieme. La risposta agli incidenti serve a preservare servizi e dati, non soltanto a riparare computer dopo un blocco.
Continua con: NIS2, il confine tra sicurezza effettiva e documentazione.
La prova sarà la capacità di proteggere il territorio
Il passaggio deciso dalla Regione Campania rafforza il quadro delle responsabilità, ma una delibera non dimostra da sola la resilienza operativa. L’efficacia si misurerà su tempi di rilevamento, esercitazioni, ripristino dei servizi e capacità di coinvolgere realmente le amministrazioni locali. La delibera istitutiva del CSIRT del 2024 prevedeva una partenza concentrata sulle strutture regionali e la possibilità di estendere il supporto agli enti del territorio: un’evoluzione che richiede perimetri, risorse e risultati verificabili. La sfida, dalla sanità alle infrastrutture e ai comuni, sarà trasformare il nuovo modello organizzativo in una risposta tempestiva e coordinata prima che il prossimo incidente diventi un’emergenza per cittadini e imprese.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.