Executive Summary
- Unit 42 identifica due nuove famiglie di malware utilizzate nello spionaggio governativo. PerfectPioneer e KUKURAT sono associati a TGR-STA-0049, gruppo conosciuto anche come Ink Dragon, Earth Alux e REF7707, attivo dal 2023.
- Le comunicazioni malevole sfruttano HTTP/3 e QUIC su UDP. PerfectPioneer include anche un sistema che impedisce agli operatori di eseguire comandi troppo distruttivi o facilmente rilevabili.
- KUKURAT genera attività artificiali per confondere gli strumenti di sicurezza. Il malware può simulare traffico web, operazioni del registro Windows e modifiche temporanee ai file, mentre gli aggressori cercano documenti diplomatici e accessi alle caselle Exchange.
Un gruppo di cyberspionaggio attivo contro istituzioni governative del Sud-Est asiatico ha sviluppato due nuove famiglie di malware capaci di sfruttare HTTP/3 per nascondere le comunicazioni e manipolare il comportamento osservato dagli strumenti di sicurezza. L’indagine pubblicata il 16 novembre 2026 da Unit 42 di Palo Alto Networks, firmata dal ricercatore Tom Fakterman, ricostruisce l’evoluzione operativa di TGR-STA-0049, attore monitorato anche attraverso le denominazioni REF7707, Earth Alux e Ink Dragon. Dal luglio 2025 il gruppo utilizza PerfectPioneer RAT, una backdoor scritta in Go, mentre dal marzo 2026 ha introdotto KUKURAT, piattaforma modulare in C++ progettata per il controllo remoto e la raccolta di informazioni sensibili. Gli strumenti presentano capacità differenti, ma condividono un obiettivo: mantenere l’accesso alle reti istituzionali senza generare segnali facilmente riconoscibili dai sistemi di difesa. La ricerca documenta inoltre tecniche di esfiltrazione, furto di credenziali e movimento laterale orientate verso informazioni diplomatiche e politiche.
Cosa leggere
Ink Dragon evolve il proprio arsenale dopo tre anni di cyberspionaggio
TGR-STA-0049 è un attore attivo almeno dal marzo 2023, con operazioni contro organizzazioni governative e altri bersagli strategici nel Sud-Est asiatico, in Sud America e in Europa. Unit 42 collega la campagna alle attività precedentemente attribuite a Ink Dragon, Earth Alux e REF7707, denominazioni utilizzate da differenti società di sicurezza per descrivere cluster di intrusioni con sovrapposizioni tecniche e operative. Il gruppo aveva già utilizzato Squidoor, conosciuto anche come FINALDRAFT, una backdoor impiegata per mantenere accessi persistenti e raccogliere informazioni da sistemi compromessi. La nuova ricerca introduce un elemento ulteriore: sei varianti di PerfectPioneer sviluppate a partire almeno dal luglio 2025 e due varianti di KUKURAT osservate dal marzo 2026. Le differenze tra i campioni indicano un processo di sviluppo continuo, con modifiche alla comunicazione, alla persistenza e alle funzionalità di post-exploitation. Il collegamento con le precedenti operazioni Earth Alux contro organizzazioni strategiche permette di inquadrare la novità come evoluzione di un’attività già documentata, non come comparsa improvvisa di un nuovo gruppo.
Server Exchange vulnerabili e phishing aprono l’accesso alle reti governative
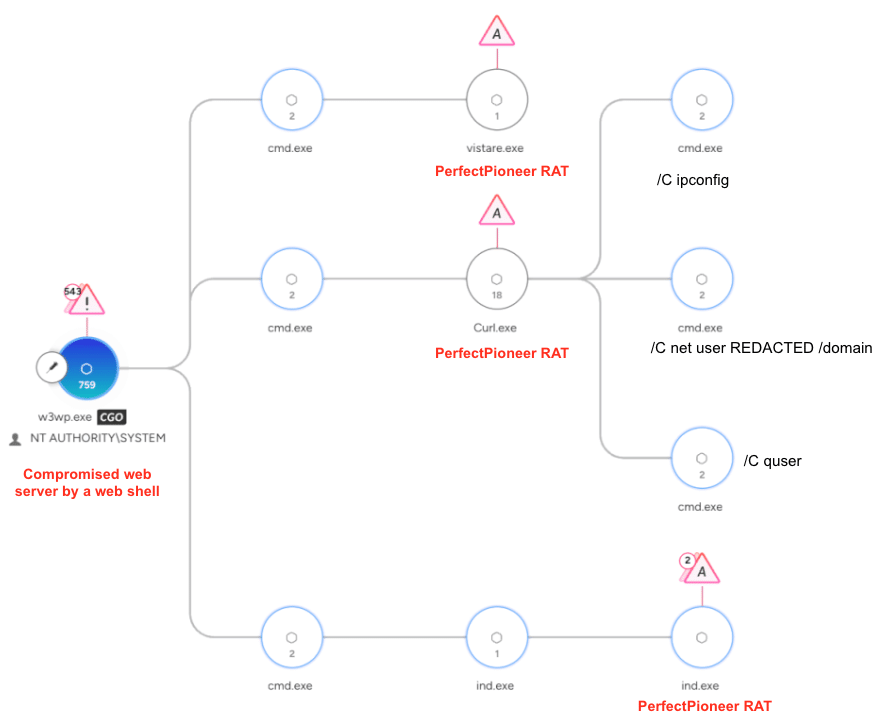
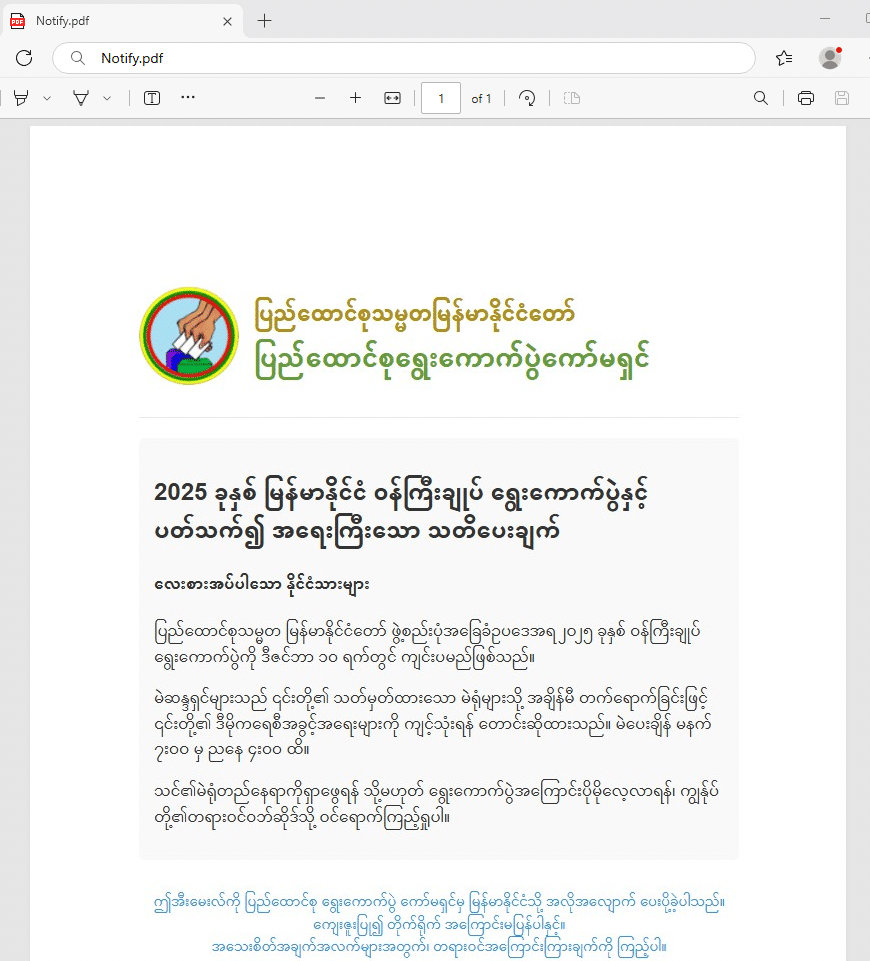
Il principale vettore iniziale osservato da Unit 42 è lo sfruttamento di server Microsoft Exchange e server web non aggiornati, sui quali gli aggressori installano web shell per mantenere un primo accesso e avviare la ricognizione. Tra gli strumenti rilevati figurano varianti di ASPXSpy, Godzilla, Bysunue.aspx e Suo5, utilizzate per impartire comandi ai sistemi compromessi. Il gruppo impiega anche campagne di phishing con domini che imitano portali governativi e documenti PDF come esca. In alcuni casi i file scaricati sono eseguibili camuffati con l’icona di un documento: quando la vittima li apre, il malware viene avviato e contemporaneamente compare un PDF apparentemente legittimo.
La ricerca documenta anche l’impiego di installatori-esca, incluso un caso in cui veniva avviata una normale procedura d’installazione di GlobalProtect mentre PerfectPioneer veniva eseguito in background. La presenza del prodotto legittimo non indica una compromissione del suo sistema di distribuzione: in questo caso veniva utilizzato come elemento di copertura. Il modello operativo richiama le precedenti campagne Ink Dragon contro le infrastrutture governative europee, già caratterizzate dall’abuso di servizi esposti, loader personalizzati e meccanismi di persistenza.
PerfectPioneer e KUKURAT sfruttano HTTP/3 per nascondere il comando e controllo
La caratteristica distintiva delle nuove backdoor è l’utilizzo di HTTP/3, basato sul protocollo QUIC attraverso UDP, come canale di comunicazione con i server di comando e controllo. PerfectPioneer utilizza principalmente HTTP/3, con possibilità di ripiegare su HTTP/2 in alcune varianti, mentre KUKURAT è stato individuato in due versioni che utilizzano rispettivamente HTTP/2 e HTTP/3. La scelta del trasporto è significativa perché molte infrastrutture aziendali possiedono strumenti di ispezione maggiormente ottimizzati per il traffico TCP. Un flusso QUIC su UDP 443 può quindi sottrarsi ad alcuni controlli tradizionali, soprattutto quando il firewall consente il protocollo senza applicare un’ispezione equivalente a quella delle connessioni HTTPS convenzionali.
Non significa che HTTP/3 renda il malware automaticamente invisibile. La possibilità di individuare le comunicazioni dipende dalle capacità dei dispositivi di rete, dalle policy applicate e dalla telemetria disponibile sugli endpoint. Tuttavia, il ricorso a QUIC conferma una tendenza già emersa nell’operazione QUICSILVER contro il Myanmar, dove una backdoor scritta in Go utilizzava un canale simile per comunicare con l’infrastruttura degli aggressori. Le due campagne non devono essere considerate collegate soltanto perché condividono il protocollo.
PerfectPioneer blocca i comandi pericolosi per proteggere gli stessi attaccanti
Una delle scoperte più particolari riguarda la funzione isDangerousCommand, presente in due varianti di PerfectPioneer. Il malware controlla le istruzioni ricevute dall’operatore remoto e impedisce l’esecuzione di determinati comandi considerati troppo distruttivi, rumorosi o potenzialmente capaci di interrompere la sessione. La funzione include 41 parole chiave associate a operazioni pericolose, controlli su 16 schemi di esecuzione e protezioni per directory critiche di Windows e Linux. Il sistema può bloccare cancellazioni estese, modifiche al firewall, riavvii e interventi sulle configurazioni fondamentali del sistema operativo.
La finalità non è proteggere il dispositivo della vittima. Il malware cerca di evitare errori operativi che potrebbero provocare interruzioni, attirare l’attenzione degli amministratori o attivare gli strumenti di rilevamento. Unit 42 ha inoltre individuato in PerfectPioneer meccanismi di riconnessione automatica, cancellazione dei file temporanei e controllo delle risorse utilizzate. Una routine monitora la memoria e può richiedere la garbage collection quando il processo supera i 100 MB. Il risultato è una backdoor progettata per mantenere una presenza stabile e ridurre gli artefatti disponibili per le successive analisi forensi.
KUKURAT introduce moduli dinamici e attività false per ingannare gli EDR
KUKURAT rappresenta l’evoluzione più sofisticata dell’arsenale. A differenza di PerfectPioneer, che incorpora numerose capacità nel proprio eseguibile Go, KUKURAT utilizza un’architettura modulare scritta in C++. Unit 42 ha identificato almeno dodici moduli destinati a funzioni come screenshot, keylogging, trasferimento file, esecuzione di comandi, scansione degli host, movimento laterale, proxy SOCKS ed elevazione dei privilegi. I componenti vengono caricati dinamicamente dal server C2, riducendo la quantità di codice sospetto presente nel binario principale. Una variante HTTP/3 incorpora inoltre un comando exec capace di eseguire processi direttamente, senza dover necessariamente scaricare un modulo aggiuntivo.
La novità più rilevante è però l’heuristic camouflage engine, progettato per generare operazioni innocue che si sovrappongono all’attività malevola. Il sistema può produrre richieste HTTP verso siti popolari, simulare operazioni del registro associate a Google Chrome e creare file temporanei destinati a essere cancellati immediatamente. L’obiettivo è alterare il contesto comportamentale osservato dagli strumenti di sicurezza, facendo apparire la normale attività del malware all’interno di un flusso più ampio di operazioni artificiali. Il motore può essere attivato o disattivato per ciascuna categoria: la presenza nel codice documenta la capacità, non dimostra che tutte le tecniche fossero abilitate in ogni sistema compromesso.
KUKURAT sopravvive ai tentativi di rimozione e si diffonde attraverso Active Directory
Unit 42 ha osservato KUKURAT accompagnato da un processo watchdog, incaricato di verificare che il malware continui a funzionare. Il componente principale comunica periodicamente il proprio stato attraverso una named pipe; se il processo non risponde per circa quindici secondi, il watchdog tenta di riavviarlo. In un caso, gli aggressori hanno collocato il componente in una directory associata storicamente a un prodotto di sicurezza, nel tentativo di ridurre i sospetti. Sono stati inoltre identificati strumenti di esecuzione remota basati su PsExec, compreso un servizio che si disinstalla dopo cinque minuti d’inattività per limitare la permanenza degli artefatti.
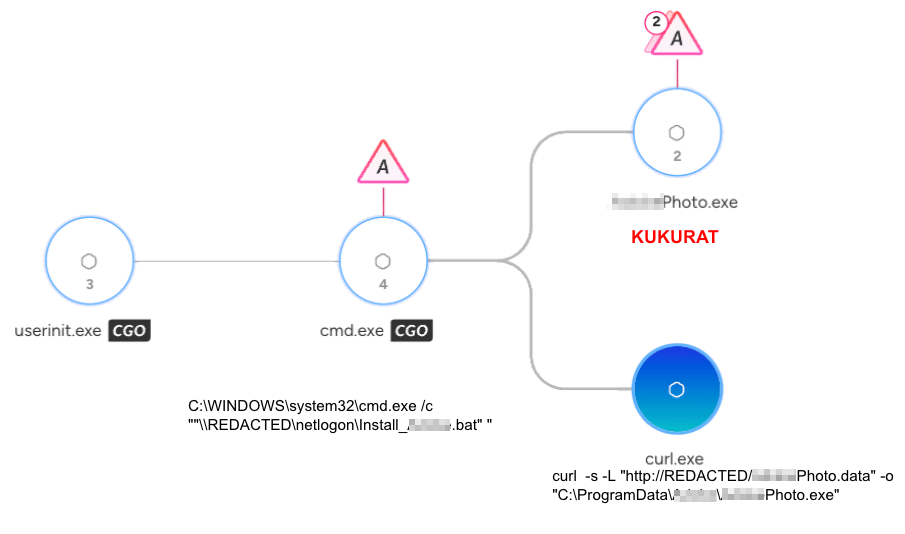
Il movimento laterale sfrutta anche gli script di accesso del dominio Windows. Dopo aver compromesso un Domain Controller, gli attaccanti modificano gli script eseguiti durante l’autenticazione degli utenti, provocando il caricamento di KUKURAT sui dispositivi interessati. Il gruppo utilizza inoltre strumenti per il recupero delle credenziali e tecniche di estrazione dalla memoria LSASS, affiancate da operazioni DCSync. È una progressione già riconoscibile nelle campagne di cyberspionaggio che sfruttano server Exchange e Active Directory, ma qui associata a una nuova generazione di impianti modulari.
Documenti diplomatici e caselle Exchange diventano gli obiettivi dello spionaggio
L’obiettivo finale della campagna è la raccolta di informazioni strategiche, con particolare attenzione a documenti e comunicazioni istituzionali. Unit 42 ha osservato tentativi di sottrarre file nei formati PDF, DOCX, XLSX e PNG, selezionati anche in base a nomi che suggerivano contenuti relativi a relazioni internazionali e affari politici interni. Le attività riguardavano inoltre i sistemi Microsoft Exchange: gli aggressori cercavano account dotati del ruolo ApplicationImpersonation, utilizzabile per accedere ad altre caselle di posta. Quando non individuavano autorizzazioni sufficienti, tentavano di concedere a un account compromesso permessi FullAccess su numerose mailbox.
La ricerca documenta quindi capacità e attività concrete di raccolta, ma non quantifica pubblicamente tutti i documenti effettivamente sottratti né identifica ogni organizzazione interessata. È una distinzione importante perché i tentativi di accesso e le operazioni osservate non coincidono automaticamente con il successo dell’esfiltrazione. Il collegamento con il precedente cluster REF7707, già associato allo spionaggio di ministeri e infrastrutture strategiche, conferma la continuità degli interessi informativi, mentre PerfectPioneer e KUKURAT rappresentano l’innovazione tecnica specifica ricostruita da Unit 42.
Continua con:
Ink Dragon: la rete relay invisibile che spia i governi europei
Operation QUICSILVER colpisce il Myanmar con la backdoor Go QUICAgent.
Il rischio riguarda anche l’Europa, dove Ink Dragon aveva già operato
La nuova campagna non documenta vittime italiane, ma interessa un attore che ha già condotto operazioni in Europa. La diffusione di HTTP/3, l’utilizzo di moduli caricati dinamicamente e la generazione di attività artificiali rendono più complessa la distinzione tra traffico legittimo e comunicazioni malevole. Per le amministrazioni pubbliche, gli operatori infrastrutturali e le organizzazioni che custodiscono informazioni strategiche, la questione non riguarda soltanto l’identificazione di un nuovo malware, ma la capacità di riconoscere comportamenti anomali in ambienti dove le connessioni cifrate e gli strumenti amministrativi sono ormai indispensabili. PerfectPioneer e KUKURAT mostrano un’evoluzione del cyberspionaggio orientata a preservare la presenza dell’attaccante. Il primo introduce protezioni contro gli errori dei propri operatori; il secondo può simulare attività innocue e distribuire funzionalità soltanto quando necessarie. Unit 42 descrive così un avversario che non cerca semplicemente di entrare nelle reti governative, ma lavora per rimanervi più a lungo, raccogliere informazioni con maggiore discrezione e ridurre le possibilità che un singolo comportamento sospetto permetta ai difensori di ricostruire l’intera compromissione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.