Executive Summary
- Retadup torna operativo dopo lo smantellamento della botnet nel 2019. Alcuni vecchi domini di comando e controllo sono stati registrati nuovamente e utilizzati per distribuire malware.
- CoffeeLoader introduce una nuova variante di Armoury, che utilizza OpenGL per decifrare il codice malevolo attraverso la GPU e una libreria 7-Zip modificata per avviare l’infezione.
- Kaspersky ha bloccato tentativi di infezione su circa 15.000 sistemi nel 2026, soprattutto in Perù, Angola, Russia e Bolivia. Non è nota l’identità degli operatori che hanno riattivato l’infrastruttura.
Un worm informatico che sembrava appartenere al passato torna a distribuire malware attraverso chiavette USB e vecchi server di comando e controllo. Si chiama Retadup, è conosciuto dal 2017 ed era stato neutralizzato nel 2019 grazie a un’operazione delle autorità francesi che aveva permesso di disinfettare oltre 850.000 computer. Sette anni dopo, Kaspersky ha individuato una nuova attività collegata alla stessa infrastruttura, utilizzata per distribuire CoffeeLoader, un trojan capace di scaricare ed eseguire ulteriori componenti malevoli sui sistemi Windows. La ricerca, pubblicata il 16 novembre 2026 da Oleg Kupreev, documenta il recupero di alcuni domini storici della botnet, l’evoluzione dei sistemi di occultamento e il ricorso alla GPU per decifrare il codice del malware. Nei primi nove mesi del 2026 le soluzioni Kaspersky hanno bloccato tentativi di infezione da Retadup su circa 15.000 dispositivi. La campagna è molto più contenuta rispetto alla diffusione storica del worm, ma dimostra come un’infrastruttura criminale apparentemente abbandonata possa tornare utilizzabile anni dopo la sua neutralizzazione.
Cosa leggere
Retadup ritorna dopo la bonifica di oltre 850.000 computer nel 2019
Retadup era stato individuato nel 2017 come worm sviluppato attraverso gli strumenti di scripting AutoIt e AutoHotkey. Il suo metodo di propagazione sfruttava principalmente i dispositivi rimovibili: dopo avere compromesso un computer, il malware si copiava sulle chiavette USB e sui dischi esterni collegati, nascondendosi dietro file e collegamenti Windows con estensione LNK. Quando il dispositivo veniva inserito in un altro computer e l’utente apriva il collegamento malevolo, l’infezione poteva propagarsi ulteriormente. I sistemi compromessi venivano collegati a una botnet capace di ricevere comandi e installare altri programmi senza il consenso del proprietario. Nel luglio 2019, le autorità francesi ottennero il controllo dei server utilizzati da Retadup. Anziché limitarsi a interrompere le comunicazioni, sfruttarono il canale di comando per inviare alle macchine infette istruzioni che rimuovevano il worm. Secondo la ricostruzione di Kaspersky, in poche settimane furono disinfettati oltre 850.000 sistemi. L’operazione rappresentò un successo significativo contro una botnet che si era diffusa attraverso una tecnica semplice, ma efficace. La sua scomparsa dai principali circuiti criminali, tuttavia, non significava che ogni vecchia installazione o riferimento all’infrastruttura fosse definitivamente inutilizzabile.
I vecchi domini C2 vengono recuperati per distribuire nuovi malware
La riattivazione è iniziata nel 2024, quando soggetti non identificati hanno cominciato a registrare nuovamente alcuni domini precedentemente utilizzati da Retadup come server di comando e controllo. Inizialmente questi indirizzi sono stati impiegati per distribuire SmokeLoader, attraverso una variante a 32 bit del packer Armoury. Dall’inizio del 2025, la stessa infrastruttura ha iniziato a fornire CoffeeLoader. La scoperta più significativa riguarda la sopravvivenza operativa di vecchie varianti del worm: Kaspersky ha osservato un campione risalente al 2017 che nell’agosto 2026 riusciva ancora a comunicare con un server C2 e ricevere istruzioni.
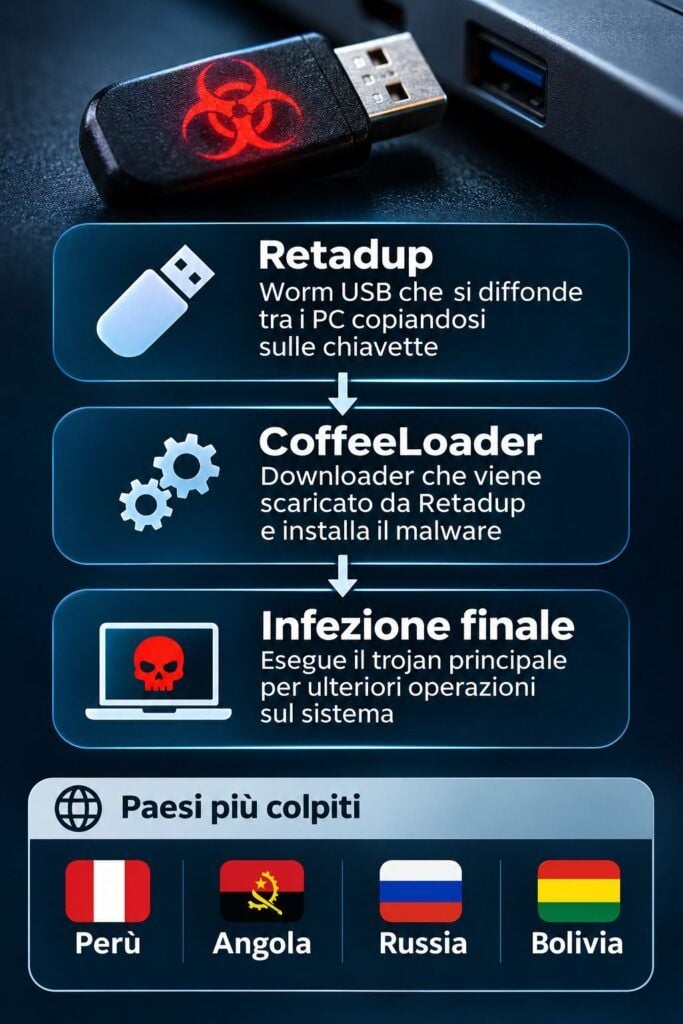
Non è possibile stabilire se la nuova campagna sia gestita dagli sviluppatori originali di Retadup oppure da altri criminali che hanno recuperato i vecchi domini. Il protocollo di comunicazione del worm è relativamente semplice e utilizza comandi testuali codificati attraverso Base64 e rappresentazione esadecimale. Chi controlla nuovamente l’indirizzo utilizzato dal malware può quindi tentare di impartire istruzioni ai vecchi sistemi ancora capaci di raggiungerlo. Il caso richiama il modello già osservato con Raspberry Robin, il worm USB trasformato in piattaforma per distribuire ulteriori malware, pur senza dimostrare alcun collegamento operativo fra le due famiglie.
Leggi anche: Malware, i loader del 2023: QBot, SocGholish e Raspberry Robin.
CoffeeLoader utilizza una libreria 7-Zip modificata e la GPU per nascondersi
La variante di CoffeeLoader individuata nell’agosto 2026 introduce modifiche importanti alla catena di esecuzione. Il malware viene distribuito attraverso un installer basato su NSIS, che estrae una libreria denominata 7z.dll in una directory temporanea e la esegue attraverso il processo Windows rundll32.exe. Il file deriva da una libreria legittima di 7-Zip, ma è stato modificato dagli attaccanti sostituendo parte del codice con shellcode malevolo. Questo particolare non dimostra una vulnerabilità nel programma ufficiale 7-Zip: il prodotto viene utilizzato come base per camuffare il componente dannoso. La libreria contiene una nuova versione di Armoury, il packer impiegato per proteggere il malware dall’analisi. In passato Armoury utilizzava OpenCL per delegare alla GPU parte delle operazioni necessarie a decifrare il codice. La nuova versione ricorre invece a OpenGL, impiegando gli shader per eseguire operazioni XOR sui dati cifrati.
L’obiettivo è rendere meno immediata l’analisi del payload, spostando una parte delle operazioni su un componente normalmente associato all’elaborazione grafica. L’utilizzo della GPU non indica attività di cryptomining: in questo caso viene impiegata per decifrare e preparare l’esecuzione del malware. La variante modifica anche la distribuzione dei componenti. In precedenza il packer conteneva direttamente il corpo principale del trojan, insieme ai moduli incaricati dell’installazione e dell’iniezione nei processi. Adesso consegna un ulteriore shellcode, che assume il ruolo di downloader intermedio e recupera successivamente CoffeeLoader dai server degli aggressori.
CoffeeLoader si installa in Windows e si nasconde nei processi di sistema
Una volta eseguito, CoffeeLoader crea persistenza attraverso directory Windows e chiavi del registro. Il malware copia la libreria malevola in sottocartelle di %PROGRAMDATA% oppure %LOCALAPPDATA%, assegnando nomi composti da otto caratteri esadecimali derivati dalle informazioni del volume di sistema. Successivamente inserisce un riferimento nella chiave Run del registro Windows, così da essere eseguito nuovamente all’accesso dell’utente. Il downloader modifica inoltre le informazioni di avvio per ostacolare la disabilitazione automatica attraverso Gestione attività. Il malware può quindi avviare processi legittimi come dllhost.exe, WerFault.exe, svchost.exe, OpenWith.exe e AtBroker.exe, utilizzandoli come contenitori per il proprio codice. Il componente principale viene recuperato attraverso una comunicazione HTTPS con un server C2, utilizzando richieste che comprendono l’hash MD5 del payload precedentemente scaricato. Il server restituisce codice cifrato accompagnato da informazioni per verificarne l’integrità e l’autenticità. CoffeeLoader controlla la firma crittografica del contenuto ricevuto prima di eseguirlo, dimostrando che gli operatori hanno introdotto verifiche per impedire l’esecuzione di payload non autorizzati o alterati.
Il trojan cambia le comunicazioni ma mantiene le capacità offensive
Secondo l’analisi tecnica pubblicata da Kaspersky Securelist, la nuova variante modifica le chiavi utilizzate per cifrare le comunicazioni e cambia il valore identificativo del protocollo. La vecchia costante 0xC0FFEE42, dalla quale derivava il nome CoffeeLoader, è stata sostituita con 0xD1D57871. Cambia anche il metodo di verifica delle risposte del server: invece di affidarsi alla validazione del certificato TLS, il malware utilizza una firma verificata attraverso una chiave pubblica incorporata nel codice. Le funzionalità principali del trojan rimangono però sostanzialmente invariate. CoffeeLoader può ricevere componenti dal server di comando, iniettarli in un processo già presente oppure salvarli sul disco per eseguirli come file eseguibili o librerie DLL. Il suo ruolo resta quindi quello di piattaforma intermedia per distribuire ulteriori malware. Questa architettura permette agli operatori di cambiare il payload finale senza modificare necessariamente l’intera catena di infezione, caratteristica comune ai loader utilizzati nelle campagne criminali più persistenti.
Kaspersky rileva 15.000 sistemi bersagliati nei primi nove mesi del 2026
Le statistiche pubblicate da Kaspersky indicano che nei primi tre trimestri del 2026 sono stati bloccati tentativi di infezione da Retadup su circa 15.000 sistemi. Le rilevazioni si concentrano soprattutto in Perù, Angola, Russia e Bolivia. Il dato non equivale a 15.000 computer sicuramente compromessi, né dimostra che ogni tentativo abbia installato CoffeeLoader: misura i sistemi sui quali i prodotti del laboratorio hanno intercettato attività riconducibili al worm. La scala attuale risulta comunque nettamente inferiore rispetto agli oltre 850.000 dispositivi bonificati nel 2019. La distribuzione geografica mostra una campagna presente in più continenti, ma il rapporto non fornisce elementi sufficienti per ricostruire l’identità delle vittime, i settori maggiormente colpiti o un’eventuale diffusione specifica in Italia. L’assenza di dati italiani non equivale all’assenza del rischio, soprattutto negli ambienti dove dispositivi USB vengono utilizzati per trasferire documenti o software fra computer differenti.
Continua con: Gamaredon e LitterDrifter: il worm USB utilizzato nelle campagne di cyberspionaggio.
Il ritorno di Retadup dimostra quanto sia difficile eliminare definitivamente una botnet
La vicenda Retadup evidenzia un problema spesso sottovalutato nelle operazioni di contrasto al cybercrime: neutralizzare i server di una botnet non significa necessariamente cancellare ogni possibilità di riattivazione futura. Campioni rimasti sui dispositivi, indirizzi storici e protocolli di comunicazione ancora funzionanti possono rappresentare una risorsa per nuovi operatori criminali. Nel caso documentato da Kaspersky, il recupero di alcuni domini è bastato a rendere nuovamente utili componenti malevoli sviluppati quasi dieci anni prima.
CoffeeLoader aggiunge a questa infrastruttura tecniche più recenti di occultamento, cifratura e persistenza, senza modificare il principio che aveva reso Retadup pericoloso: trasformare un computer compromesso in un punto di distribuzione per altri attacchi. La ricerca conferma che il ciclo di vita di una minaccia informatica può proseguire ben oltre la scomparsa dei suoi primi operatori e che persino una botnet smantellata con successo può lasciare dietro di sé risorse recuperabili da soggetti differenti.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.