Executive Summary
- Kaspersky identifica due backdoor utilizzate contro organizzazioni governative. GitDoor e GraphDoor sfruttano GitHub, Microsoft SharePoint e Ably per nascondere le comunicazioni con gli attaccanti.
- La campagna utilizza MeshCentral e applicazioni Windows legittime. DLL malevole e payload cifrati permettono di caricare strumenti di spionaggio direttamente nella memoria dei sistemi compromessi.
- Emergono collegamenti con attività di gruppi di lingua cinese. Kaspersky rileva sovrapposizioni con FamousSparrow e CopperTurtle, ma non dispone di prove sufficienti per un’attribuzione definitiva.
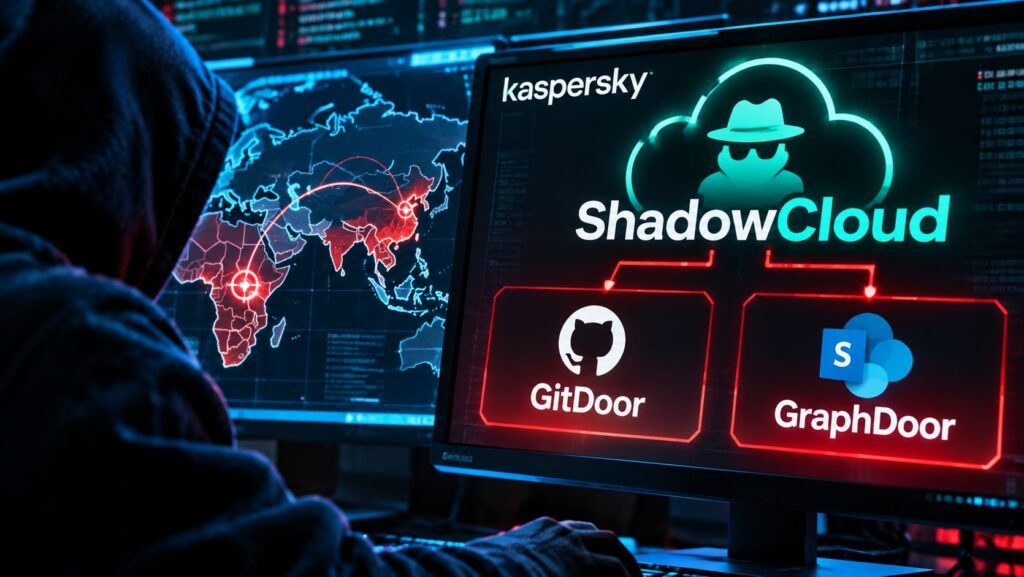
Una nuova operazione di cyberspionaggio contro istituzioni governative in Asia e Africa utilizza GitHub, Microsoft SharePoint e Ably per nascondere le comunicazioni tra computer compromessi e infrastrutture degli attaccanti. La campagna, denominata Operation ShadowCloud, è stata ricostruita dai ricercatori del Global Research and Analysis Team (GReAT) di Kaspersky in due rapporti pubblicati il 17 novembre 2026. L’indagine documenta due backdoor precedentemente sconosciute, GitDoor e GraphDoor, progettate per ricevere istruzioni attraverso servizi cloud legittimi, scaricare moduli aggiuntivi ed eseguire codice direttamente nella memoria dei sistemi Windows. L’attività è stata individuata all’inizio del 2026, ma la preparazione di parte dell’infrastruttura risale almeno alla fine del 2024. Il gruppo responsabile sfrutta anche strumenti di amministrazione remota, software firmati e tecniche di DLL sideloading per mantenere accessi persistenti alle reti delle organizzazioni colpite.
Cosa leggere
ShadowCloud sfrutta MeshCentral e DLL malevole per entrare nei sistemi
La catena di compromissione osservata da Kaspersky parte dall’abuso di MeshCentral, piattaforma legittima per l’amministrazione remota. I ricercatori hanno individuato due istanze di MeshCentral Agent all’interno di un’organizzazione taiwanese. Il vettore iniziale dell’intrusione non è stato ricostruito: gli elementi disponibili suggeriscono che gli aggressori abbiano sfruttato un accesso già ottenuto in precedenza, utilizzando successivamente l’agente per distribuire i propri strumenti. Dopo aver stabilito la connessione remota, gli operatori installano tre componenti: un eseguibile legittimo, una DLL malevola e un file config.ini contenente il payload cifrato. Le applicazioni coinvolte comprendono componenti di Sandboxie, Java, Python e Sysinternals. Quando l’eseguibile viene avviato, carica la libreria modificata, che decifra il malware e ne avvia l’esecuzione in memoria. I loader utilizzano combinazioni di RC4, XOR e Base64, insieme a tecniche di risoluzione dinamica delle API Windows per complicare l’analisi. Queste modalità erano già emerse nell’operazione Bronze Sandcastle documentata da Sophos contro organizzazioni in Asia e Africa. Il contributo di Kaspersky amplia quel quadro, identificando le architetture delle due backdoor e ricostruendone i protocolli di comunicazione.
GitDoor trasforma i repository GitHub in server di comando e controllo
GitDoor utilizza le API di GitHub per ricevere comandi e trasmettere informazioni sottratte ai computer compromessi. Nella variante analizzata, gli aggressori controllavano due repository distinti: Havo, destinato alla distribuzione di istruzioni e moduli, e Trix, utilizzato per raccogliere informazioni sulle vittime e risultati delle operazioni. La backdoor genera un identificativo per ogni dispositivo, raccoglie dati su sistema operativo, indirizzi IP, utente e processi attivi, quindi trasmette le informazioni attraverso richieste HTTPS autenticate. Il meccanismo più particolare sfrutta le issue di GitHub. Il malware crea una segnalazione associata al dispositivo compromesso e utilizza l’etichetta bug come elemento del proprio ciclo di comunicazione, aggiungendola o rimuovendola mentre interroga il repository che contiene le istruzioni. I dati vengono cifrati e conservati in file con nomi apparentemente riconducibili a risorse JavaScript. Il traffico raggiunge infrastrutture GitHub legittime, rendendo meno immediata la distinzione fra accessi ordinari e attività malevole. Non si tratta di una violazione dimostrata della piattaforma GitHub: gli aggressori abusano delle sue normali funzionalità per costruire un’infrastruttura di comando e controllo.
Leggi anche: Bronze Sandcastle usa Sandboxie e DLL malevole per spiare organizzazioni in Asia e Africa.
GraphDoor nasconde lo spionaggio dentro Microsoft SharePoint
La seconda backdoor, GraphDoor, utilizza Microsoft Graph API e SharePoint per trasferire informazioni e recuperare componenti aggiuntivi. Il malware autentica un’applicazione attraverso Microsoft Entra, ottiene un token di accesso e interagisce con gli spazi SharePoint controllati dagli aggressori. Anche in questo caso vengono utilizzati file cifrati per lo scambio di dati e istruzioni. Kaspersky ha individuato funzionalità per il caricamento di moduli dedicati alla cattura dello schermo, all’enumerazione dei processi e al trasferimento delle comunicazioni attraverso proxy. La piattaforma supporta inoltre una variante modificata di Erfrp e un componente basato sul servizio di messaggistica Ably, utilizzato per instradare traffico attraverso canali cloud. L’impiego di SharePoint è particolarmente problematico negli ambienti governativi e aziendali che utilizzano Microsoft 365. Una connessione verso un dominio Microsoft non costituisce automaticamente un indicatore di attività affidabile: il comportamento del processo, l’identità dell’applicazione e le operazioni effettuate devono essere valutati insieme.
Keylogger, cookie e WhatsApp: le capacità dei moduli ShadowCloud
L’arsenale recuperato comprende numerosi moduli di post-exploitation, in gran parte sviluppati come shellcode caricabili direttamente in memoria. Le funzioni analizzate includono l’esecuzione di comandi, la gestione dei servizi Windows, la creazione di attività pianificate, l’iniezione di codice nei processi e la raccolta delle credenziali. Particolarmente rilevanti sono i componenti destinati a registrare i tasti premuti, catturare schermate, estrarre cookie dai browser Chrome ed Edge e recuperare informazioni attraverso strumenti derivati da Mimikatz. Un modulo denominato WhatsAppKey è progettato per estrarre la chiave di decifratura del database WhatsApp. Altri strumenti implementano tecniche di movimento laterale e raccolta delle informazioni sugli utenti del dominio. La presenza di queste capacità nel codice non dimostra che ogni modulo sia stato effettivamente eseguito su tutte le vittime. Kaspersky documenta un arsenale modulare che gli operatori possono ampliare in funzione dell’obiettivo, scaricando gli strumenti necessari senza incorporare ogni funzionalità nella backdoor principale.
FamousSparrow e CopperTurtle: gli indizi di un possibile collegamento cinese
Kaspersky ha individuato sovrapposizioni operative con FamousSparrow e CopperTurtle, due gruppi di minaccia associati ad attività di cyberspionaggio di lingua cinese. In alcuni sistemi compromessi, i ricercatori hanno trovato strumenti attribuiti a questi cluster nelle stesse directory utilizzate da GitDoor, con differenze temporali di appena un giorno tra le installazioni. I collegamenti comprendono anche componenti riconducibili alla backdoor PLEAD RAT e tecniche di DLL sideloading già documentate nelle operazioni di FamousSparrow. Tuttavia, Kaspersky precisa di non possedere elementi sufficienti per attribuire definitivamente ShadowCloud a uno specifico gruppo. Le sovrapposizioni potrebbero indicare collaborazione, condivisione degli strumenti oppure utilizzo di infrastrutture comuni. Il dato si inserisce nel quadro delle precedenti operazioni FamousSparrow contro organizzazioni governative, ma non autorizza a considerare le campagne identiche.
Continua con:
MeshCentral diventa una backdoor nelle reti dell’operatore thailandese 3BB
SilkParasite spia i governi dell’Asia Centrale con sette RAT.
Cloud legittimi e software firmati complicano il rilevamento dello spionaggio
Operation ShadowCloud dimostra come le infrastrutture cloud possano diventare strumenti di occultamento delle attività di spionaggio. GitHub, SharePoint e Ably non vengono compromessi attraverso vulnerabilità delle rispettive piattaforme: sono utilizzati dagli aggressori come servizi di comunicazione, sfruttando la fiducia normalmente accordata alle connessioni verso fornitori conosciuti. Per gli amministratori e i SOC, il controllo deve quindi concentrarsi sulle connessioni anomale originate da processi non autorizzati, sul caricamento sospetto delle DLL e sull’utilizzo inatteso delle API cloud. Il monitoraggio degli strumenti di amministrazione remota e dei moduli eseguiti in memoria rimane altrettanto importante. Non risultano vittime italiane documentate nella ricerca pubblica. La campagna presenta comunque implicazioni per le organizzazioni che dipendono dai servizi cloud, perché dimostra che un’infrastruttura legittima può nascondere comunicazioni malevole senza essere stata direttamente violata. È questa la principale difficoltà posta dalle backdoor GitDoor e GraphDoor.
Fonti: Kaspersky, Operation ShadowCloud – parte 1 e Kaspersky, Operation ShadowCloud – parte 2.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.