Executive Summary
- COLD RELIC trasforma una compromissione cloud in nuovi attacchi. Mandiant documenta come informazioni sottratte nel 2025 a un’organizzazione statunitense siano state riutilizzate nel 2026 per colpirne un’altra.
- Le spie russe sfruttano credenziali, MFA e identità autentiche. Il gruppo utilizza proxy residenziali, passkey non autorizzate, applicazioni OAuth e account amministrativi per mantenere l’accesso e sottrarre documenti.
- Google Workspace e Microsoft Entra ID diventano parte della stessa catena. Gli attaccanti sfruttano l’autenticazione federata e la fiducia tra organizzazioni per propagare lo spionaggio.
Un’organizzazione compromessa diventa il punto di partenza per attaccarne un’altra, utilizzando nomi, rapporti professionali e informazioni autentiche rubate durante la prima intrusione. È il modello operativo documentato da Google Threat Intelligence Group (GTIG) e Mandiant nella ricerca pubblicata il 17 novembre 2026 sul gruppo russo COLD RELIC, precedentemente conosciuto come COLDRIVER, UNC4057 e Star Blizzard. L’indagine ricostruisce due compromissioni collegate, avvenute tra la fine del 2025 e il 2026 ai danni di organizzazioni statunitensi, mostrando come gli aggressori abbiano sfruttato Google Workspace, Microsoft Entra ID, autenticazione multifattore e accessi cloud legittimi per raccogliere documenti e preparare nuove operazioni. Secondo il Dipartimento di Giustizia statunitense, il gruppo opera nell’ambito dell’FSB russo. Google conferma inoltre di aver osservato ulteriori attività di phishing riconducibili a COLD RELIC nel novembre 2026.
Cosa leggere
COLD RELIC utilizza i dati rubati per costruire nuovi attacchi
L’aspetto più significativo della ricerca non riguarda un nuovo malware, ma la capacità di trasformare una prima violazione in un’infrastruttura informativa per ulteriori compromissioni. Alla fine del 2025, COLD RELIC ha ottenuto accesso all’ambiente cloud di un’organizzazione statunitense, scaricando documenti, archivi email, elenchi del personale e informazioni sui rapporti professionali. Nel 2026, durante un’indagine su una seconda organizzazione, Mandiant ha individuato elementi che collegavano il nuovo attacco ai dati sottratti precedentemente. Gli operatori avevano impersonato un dipendente della prima vittima, utilizzando un’applicazione di messaggistica cifrata per avvicinare il nuovo bersaglio.
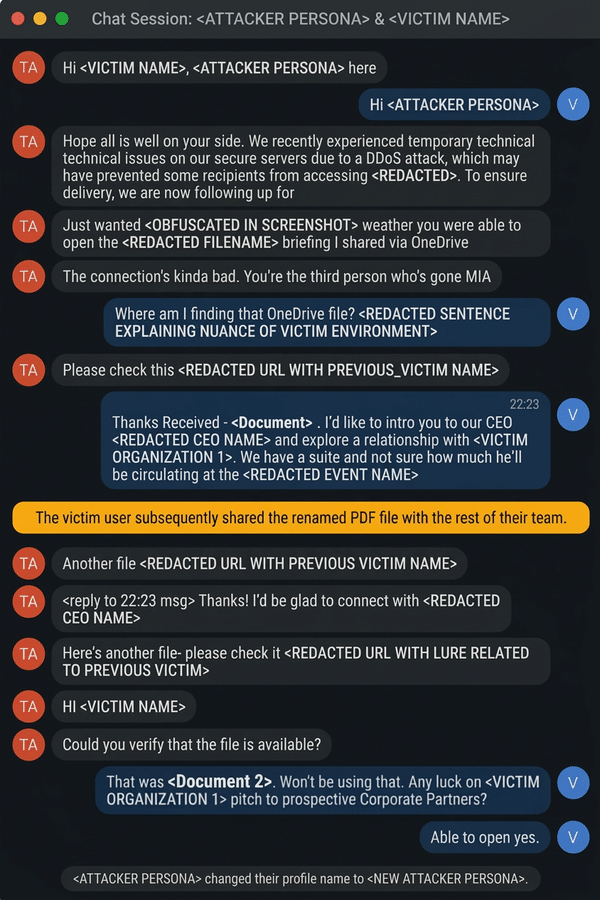
La tecnica sfrutta una caratteristica fondamentale delle relazioni professionali: un nome conosciuto e un contesto credibile aumentano la probabilità che una richiesta venga considerata autentica. I collegamenti utilizzati dagli aggressori transitavano attraverso siti compromessi prima di raggiungere le pagine di phishing. Alcuni URL contenevano parametri riferiti alla precedente vittima, permettendo ai ricercatori di ricostruire la continuità tra le operazioni. Il metodo sviluppa le tecniche già osservate nelle campagne di Star Blizzard contro organizzazioni occidentali, ma aggiunge una dimostrazione concreta del riutilizzo dei dati sottratti come strumento di spionaggio successivo. Leggi anche: l’analisi delle operazioni russe che sfruttano OAuth e sistemi di autenticazione cloud.
Google Workspace compromesso attraverso un account Super Admin
La prima intrusione ricostruita da Mandiant inizia con il furto delle credenziali di un Super Admin di Google Workspace. Per rendere meno sospetto l’accesso, gli operatori hanno utilizzato un proxy residenziale statunitense geograficamente vicino alla vittima, evitando di produrre gli indicatori tipici di un collegamento proveniente da un Paese inatteso. L’autenticazione è stata completata attraverso un attacco di MFA fatigue, caratterizzato dall’invio insistente di richieste di approvazione fino all’accettazione da parte dell’utente. Successivamente è stato registrato un dispositivo mai osservato prima nell’ambiente aziendale.
Il controllo dell’account amministrativo ha permesso agli aggressori di accedere a grandi quantità di informazioni. COLD RELIC ha condiviso massivamente documenti con un indirizzo email controllato dagli operatori e scaricato direttamente file dallo storage cloud. Gli intrusi hanno inoltre esportato elenchi di dipendenti e avviato una procedura di Google Workspace Customer Takeout, strumento amministrativo capace di richiedere un’esportazione dei dati dell’intero tenant. Non si tratta del normale Google Takeout personale: l’operazione coinvolge privilegi amministrativi estesi e lascia eventi specifici nei registri di audit.
Passkey, codici MFA e cancellazione degli avvisi garantiscono la persistenza
Dopo l’accesso iniziale, COLD RELIC ha predisposto diversi meccanismi per mantenere il controllo dell’organizzazione. Gli investigatori hanno individuato passkey registrate dagli attaccanti, dispositivi MFA non autorizzati e codici di backup, utilizzati per autenticarsi nuovamente anche dopo alcune operazioni difensive. In particolare, Mandiant ha osservato che credenziali di autenticazione aggiunte dagli aggressori e non revocate potevano continuare a funzionare dopo la modifica delle password e il ripristino delle sessioni. Il problema non deriva da una vulnerabilità generale delle passkey, ma dal fatto che un dispositivo di autenticazione registrato durante una compromissione può diventare una credenziale persistente perfettamente valida.
Gli operatori hanno anche consultato i registri amministrativi e gli strumenti di indagine di Google Workspace per comprendere quali attività fossero visibili ai difensori. Sono state osservate modifiche e cancellazioni di notifiche nell’Alert Center, insieme all’utilizzo di autorizzazioni OAuth per sincronizzare caselle email attraverso client esterni. L’accesso alla documentazione aziendale è proseguito per diversi mesi, con ricerche mirate a credenziali, archivi di posta, informazioni sul personale e documenti utili a nuove operazioni. La raccolta richiama gli obiettivi già documentati nelle campagne COLDRIVER con il malware LOSTKEYS, ma questa volta l’indagine evidenzia soprattutto l’abuso delle identità e delle funzioni amministrative del cloud.
Microsoft Entra ID diventa il passaggio verso una seconda organizzazione
La seconda compromissione dimostra come COLD RELIC riesca a operare attraverso piattaforme differenti. La nuova vittima utilizzava Microsoft Entra ID come provider di autenticazione federata per Google Workspace. Gli attaccanti hanno impersonato un dipendente della prima organizzazione compromessa, avviando una conversazione attraverso un servizio di messaggistica cifrata e introducendo successivamente collegamenti progettati per sottrarre credenziali e token di autenticazione Entra ID. Per non interrompere la credibilità della conversazione, dopo il phishing la vittima veniva indirizzata verso documenti coerenti con gli argomenti discussi.
Una volta ottenuto l’accesso, gli operatori hanno registrato un nuovo dispositivo MFA nel sistema di autenticazione federata e scaricato in massa documenti dal cloud accessibile all’utente compromesso. Il risultato mostra una criticità specifica delle architetture multi-cloud: la sicurezza dello spazio Google Workspace dipende anche dall’integrità dell’identità gestita da Microsoft, quando quest’ultima rappresenta il punto di autenticazione centrale. I ricercatori hanno inoltre osservato che il profilo utilizzato nell’applicazione di messaggistica veniva successivamente rinominato, un comportamento interpretato come possibile preparazione di ulteriori impersonificazioni, senza che venga dimostrata un’altra compromissione riuscita.
Proxy residenziali e accessi legittimi ostacolano il rilevamento
Uno degli elementi ricorrenti nelle operazioni di COLD RELIC riguarda l’utilizzo di proxy residenziali localizzati vicino agli utenti impersonati. Gli aggressori evitano così alcuni controlli basati sui cambiamenti improvvisi di posizione geografica, comunemente utilizzati per individuare accessi sospetti. Se un account amministrativo italiano viene abitualmente utilizzato da una determinata area geografica, una connessione proveniente da un indirizzo residenziale della stessa zona può apparire meno anomala rispetto a un accesso effettuato dall’estero. È un principio tecnico generale applicabile anche ai sistemi italiani, ma il rapporto Mandiant non documenta vittime italiane nelle due intrusioni ricostruite.
La difficoltà principale consiste nel fatto che molte operazioni vengono eseguite attraverso funzioni legittime del cloud: condivisione dei documenti, esportazione degli utenti, registrazione dei dispositivi, autorizzazioni OAuth e accessi federati. Non è necessario installare un malware quando l’attaccante possiede credenziali e privilegi sufficienti. Il modello conferma l’evoluzione dello spionaggio russo già osservata nelle campagne Star Blizzard basate sulla manipolazione delle relazioni personali e delle comunicazioni.
Google indica le anomalie da controllare nei sistemi cloud
Le indicazioni di GTIG e Mandiant privilegiano la protezione delle identità e la verifica delle attività amministrative. Il primo intervento consiste nell’adottare MFA resistente al phishing, attraverso sistemi FIDO2 e WebAuthn che vincolano l’autenticazione al dominio legittimo, e nel sottoporre a controllo la registrazione di nuove passkey e dispositivi. Particolare attenzione deve essere riservata agli account amministrativi, alle richieste MFA ripetute seguite da un accesso riuscito e ai cambiamenti improvvisi degli indirizzi di rete utilizzati dagli utenti privilegiati.
Per gli incidenti già avvenuti, Google evidenzia che cambiare la password non basta. È necessario revocare le sessioni attive, i token di aggiornamento, le autorizzazioni OAuth non riconosciute e i dispositivi di autenticazione aggiunti dagli aggressori. Gli amministratori devono inoltre controllare eventi come CUSTOMER_TAKEOUT_CREATED, le esportazioni degli elenchi utenti, le condivisioni massive verso indirizzi esterni, le cancellazioni degli avvisi di sicurezza e i download anomali da Google Drive. La ricerca richiama anche l’impiego di politiche Data Loss Prevention per impedire che credenziali, archivi email e documenti sensibili vengano conservati o condivisi senza adeguati controlli.
Continua con: le precedenti allerte istituzionali sulle operazioni di Star Blizzard contro governi e organizzazioni strategiche.
Lo spionaggio russo sfrutta la fiducia tra organizzazioni
Il caso COLD RELIC dimostra che una violazione cloud non termina necessariamente con l’esfiltrazione dei documenti della prima vittima. I dati sottratti possono diventare strumenti di identificazione, impersonificazione e accesso verso altre organizzazioni collegate da relazioni professionali. È questo l’aspetto più significativo delle due indagini Mandiant: l’attaccante non utilizza soltanto sistemi compromessi, ma sfrutta informazioni autentiche per costruire comunicazioni difficili da distinguere da quelle legittime. Per imprese, enti pubblici, organizzazioni internazionali e fornitori tecnologici, la difesa richiede quindi una visibilità unificata sulle identità utilizzate tra piattaforme differenti. Google Workspace e Microsoft Entra ID possono costituire un unico perimetro di autenticazione anche quando appartengono a fornitori diversi, e una compromissione della fiducia in uno dei due ambienti può estendersi rapidamente all’altro.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.