Executive Summary
- Trigram impersona circa 50 marchi nei settori AI, blockchain e tecnologia. Gli attaccanti utilizzano false offerte di lavoro, inviti a conferenze e notifiche di consegna per distribuire malware su Windows, macOS e Linux.
- Stormshield ricostruisce la piattaforma che gestisce l’operazione. Il sistema automatizza il reclutamento delle vittime, l’invio delle email, la distribuzione dei payload e il monitoraggio delle compromissioni.
- Emergono collegamenti con l’ecosistema cyber nordcoreano. Infrastrutture e strumenti coincidono con quelli della campagna UNK_DeadDrop e presentano indicatori associati a Kimsuky, senza dimostrare definitivamente l’identità degli operatori.
Un’organizzazione criminale capace di impersonare circa 50 aziende tecnologiche, distribuire malware attraverso falsi colloqui di lavoro e controllare ogni fase dell’infezione da una piattaforma centralizzata. È quanto emerge dall’indagine Trigram pubblicata l’11 novembre 2026 dallo Stormshield Customer Security Lab e aggiornata il 16 novembre. Gli analisti hanno ricostruito un’infrastruttura che prende di mira sviluppatori e professionisti dei settori intelligenza artificiale, blockchain e logistica, soprattutto in Europa e negli Stati Uniti. La scoperta più importante non riguarda una nuova famiglia di malware, ma il sistema organizzativo che permette agli attaccanti di selezionare i bersagli, contattarli, misurare l’avanzamento dell’infezione e recuperare credenziali e dati sensibili. Le sovrapposizioni tecniche con UNK_DeadDrop e con indicatori attribuiti a Kimsuky, gruppo associato alla Corea del Nord, rafforzano l’ipotesi di una continuità operativa. Non identificano però in modo definitivo i responsabili.
Cosa leggere
Trigram impersona aziende AI, blockchain e servizi di consegna
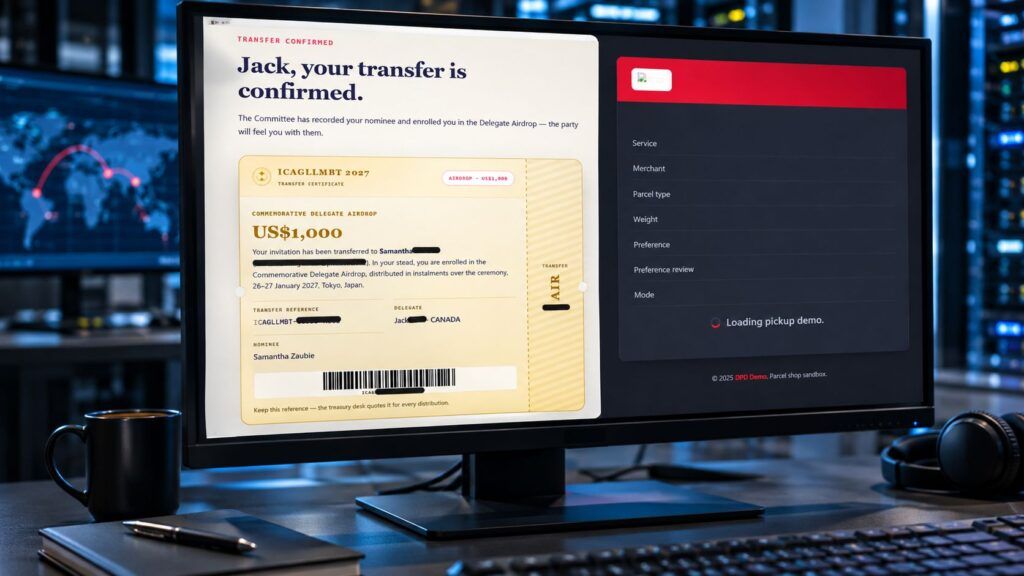
La campagna utilizza tre scenari di ingegneria sociale costruiti sulla stessa infrastruttura. Il principale riguarda false offerte di lavoro per sviluppatori Web3 e professionisti dell’intelligenza artificiale. Le vittime ricevono email apparentemente inviate da recruiter di aziende conosciute, con proposte di lavoro da remoto e retribuzioni elevate. I collegamenti conducono a portali che riproducono loghi, descrizioni aziendali e moduli di candidatura. Tra i marchi impersonati compaiono Ritual, Mina, Mantle, Linea e Webflow. Stormshield ha individuato anche un falso invito alla conferenza ICAGLLMBT, dedicata ad AI generativa e blockchain, e pagine che imitano i sistemi di tracciamento delle spedizioni di DHL, DPD e Aramex.
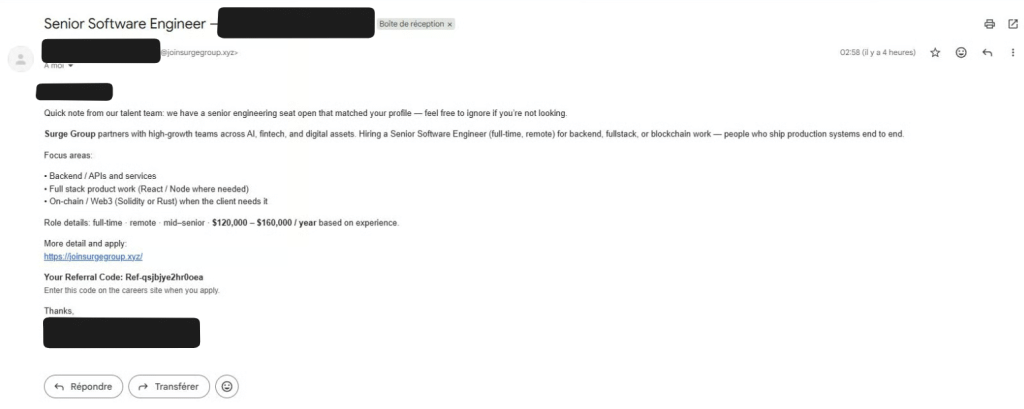
L’obiettivo non è soltanto ottenere un clic. Gli operatori vogliono convincere la vittima a completare una procedura apparentemente legittima, fornire informazioni professionali e infine eseguire un comando sul proprio computer. Il metodo richiama le campagne di falsi colloqui utilizzati per distribuire malware agli sviluppatori, ma Trigram aggiunge un livello di gestione centralizzata particolarmente articolato. Leggi anche: l’analisi della campagna UNK_DeadDrop contro ingegneri AI e sviluppatori.
Il falso controllo anti-spam cambia il comando copiato dalla vittima
Il passaggio decisivo avviene durante una falsa verifica anti-spam. Dopo aver compilato il modulo di candidatura, l’utente deve inserire un codice di invito e copiare un comando nel terminale di Windows, macOS o Linux. La prima istruzione è sostanzialmente innocua: trasmette al server un identificativo temporaneo, chiamato nonce, senza scaricare malware. Il sito mostra quindi un errore artificiale che invita a ripetere l’operazione. È qui che il contenuto copiato viene sostituito silenziosamente con un comando malevolo, mentre quello visualizzato nella pagina mantiene l’aspetto di una normale verifica.
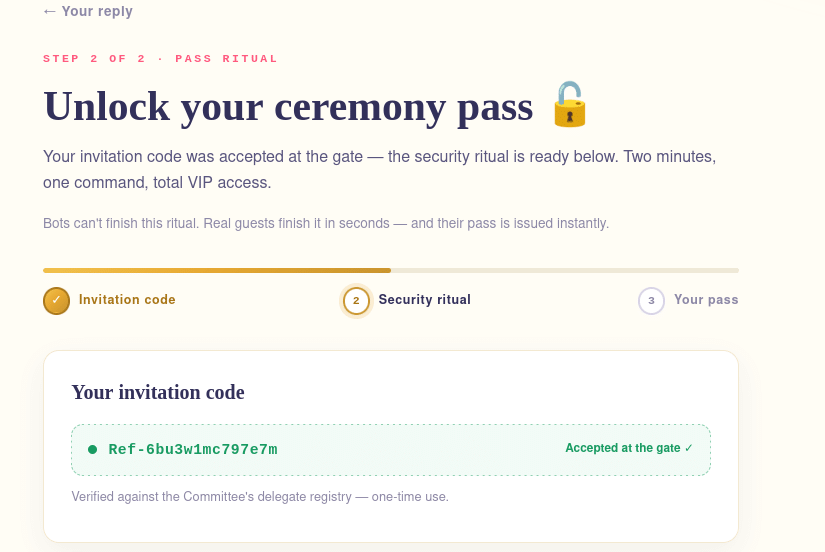
Stormshield descrive un meccanismo capace di intercettare sia il pulsante di copia sia la combinazione Ctrl+C. Il comando sostitutivo scarica ed esegue uno script remoto, mentre l’infrastruttura registra l’avanzamento della vittima. Secondo gli analisti, il testo malevolo comprende anche un carattere di nuova riga destinato a favorirne l’esecuzione immediata quando viene incollato nel terminale. La tecnica appartiene alla famiglia ClickFix, già osservata in campagne che nascondono codice malevolo nella cache del browser. In Trigram la novità consiste soprattutto nella sequenza in due tempi: prima viene costruita la fiducia, poi cambia il comando senza cambiare l’interfaccia.
Un malware JavaScript colpisce Windows, macOS e Linux
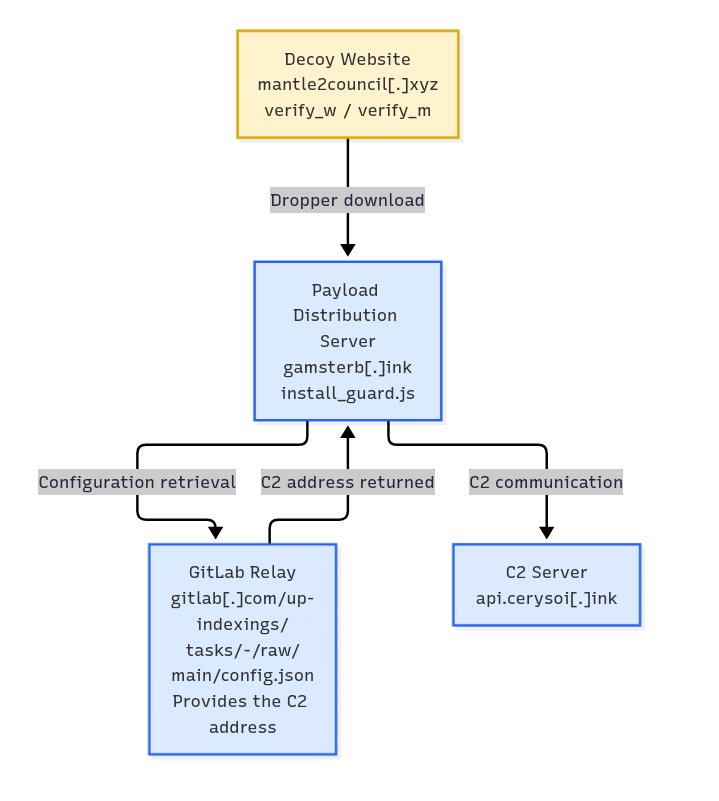
Una volta avviato, il comando malevolo recupera un componente iniziale differente a seconda del sistema operativo. Gli script utilizzano strumenti già presenti nel dispositivo per avviare processi in background, decodificare ulteriori istruzioni e predisporre un ambiente di esecuzione. Quando necessario, viene scaricata una versione portabile di Node.js 20.18.1, utilizzata per lanciare il componente JavaScript install_guard.js. Questa scelta permette agli operatori di mantenere un’unica architettura di infezione adattabile a tre piattaforme, senza dipendere necessariamente dalla presenza preventiva del runtime.
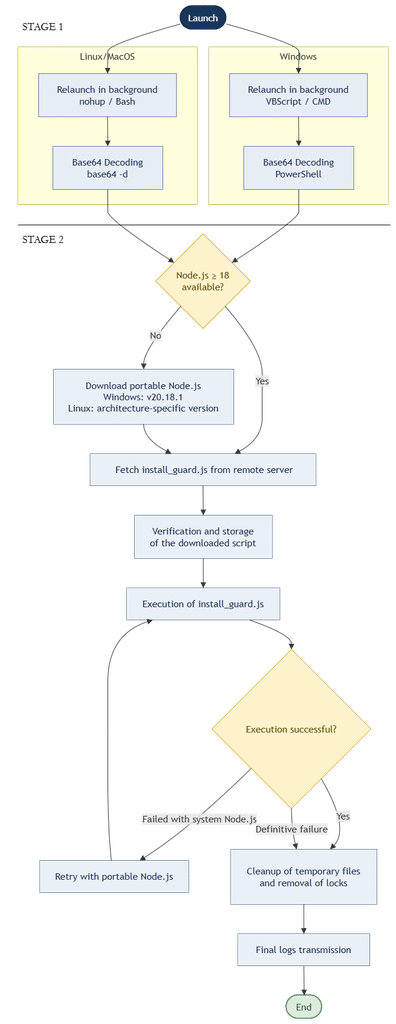
Il payload successivo è progettato per sottrarre credenziali dei browser, portafogli di criptovalute e file sensibili, raccogliere informazioni sul sistema e installare agenti destinati a mantenere l’accesso. Il rapporto individua anche tecniche per occultare l’esecuzione e, su Windows, tentativi di eliminare gli indicatori di provenienza Internet dei file scaricati. La combinazione fra ClickFix e Node.js era già emersa nelle analisi di ChainScript RAT e dei sistemi capaci di cambiare server di controllo senza modificare il malware. Stormshield precisa però che un approfondimento successivo documenterà nel dettaglio gli agenti finali e le loro capacità.
GitLab nasconde il server di comando e il pannello controlla le vittime
Il livello più interessante dell’indagine riguarda la ricostruzione dell’infrastruttura di comando e controllo. Trigram non conserva direttamente nel payload l’indirizzo del server operativo: il malware consulta un file di configurazione pubblicato in un repository GitLab, utilizzato come punto di riferimento modificabile dagli aggressori. Questa tecnica permette di sostituire il server C2 senza distribuire nuovamente il codice già installato. Stormshield ha osservato una rotazione tra due repository fra il 31 ottobre e il 4 novembre 2026, collegando il cambiamento alla stessa catena di infezione.
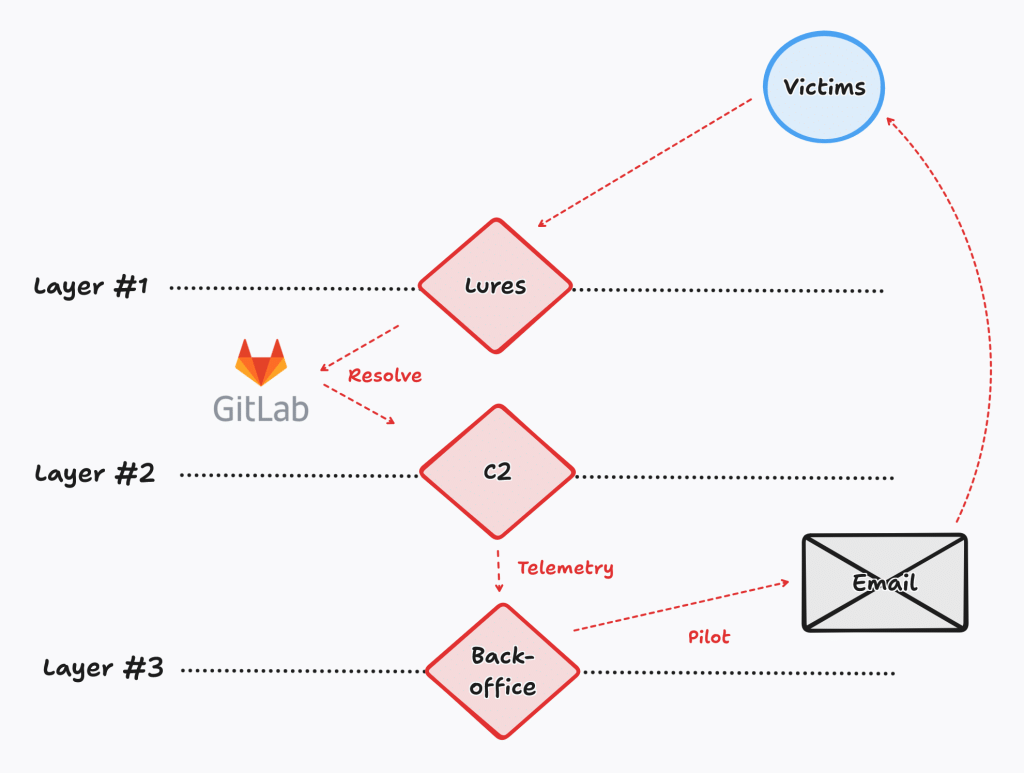
Gli analisti hanno inoltre individuato console amministrative integrate nei siti-esca. Il codice delle interfacce, distribuito insieme alle normali pagine di reclutamento, ha permesso di ricostruire il sistema di monitoraggio. Gli operatori possono verificare se una vittima abbia copiato il comando, scaricato il programma iniziale, completato l’installazione e fornito una password. La console classifica i bersagli in base al loro valore e utilizza strumenti di analisi delle sessioni per osservare le interazioni. La vittima viene seguita attraverso una sequenza di eventi paragonabile a un processo commerciale di acquisizione e conversione, con la differenza che il risultato perseguito è la compromissione del dispositivo.
Una piattaforma industriale gestisce email, GitHub e portafogli crypto
La ricerca ha identificato anche rms-platform, un’applicazione Django che concentra funzioni di gestione della campagna. Un’interfaccia di debug esposta ha rivelato percorsi applicativi e configurazioni sufficienti a ricostruire numerose capacità del sistema. La piattaforma prevede raccolta automatizzata di profili GitHub, gestione delle false offerte, assegnazione dei codici di invito e invio di email attraverso Resend, Brevo, Mailgun e Smartlead. Sono presenti parametri per limitare i volumi giornalieri, distribuire i messaggi tra differenti servizi e intervallare le comunicazioni, riducendo la riconoscibilità delle campagne.
Stormshield ha censito circa 200 indicatori tecnici tra domini, indirizzi IP e altri artefatti, oltre a una struttura capace di imitare circa 50 marchi. Questi numeri descrivono l’infrastruttura, non il numero delle persone compromesse. Le configurazioni comprendono anche riferimenti a strumenti per monitorare portafogli sulle reti Ethereum, Base, Polygon, Solana e Tron, ma il laboratorio assegna una confidenza soltanto bassa o moderata all’ipotesi che il modulo serva a trasferire fondi rubati. Il rapporto individua inoltre un collegamento tra i siti-esca e la compromissione del repository antd-img-crop, utilizzato per distribuire un infostealer. È un esempio di convergenza tra ingegneria sociale e attacchi alla supply chain che diffondono OverLord e altri malware attraverso repository e pacchetti.
UNK_DeadDrop e Kimsuky: gli indizi puntano alla Corea del Nord
L’attribuzione rappresenta la parte più delicata dell’indagine. Stormshield ritiene con alta confidenza che Trigram costituisca una prosecuzione della campagna UNK_DeadDrop seguita da Proofpoint. Il giudizio si basa su sovrapposizioni di infrastruttura, strumenti e procedure: alcuni server e domini coincidono con quelli già documentati, mentre repository compromessi utilizzano meccanismi di esecuzione legati a Visual Studio Code simili a quelli osservati nelle false selezioni professionali. Un ulteriore collegamento emerge dall’impiego di strumenti riconducibili al framework OverLord e dalla continuità di identificativi presenti nei repository e nella piattaforma di gestione.
Esistono inoltre corrispondenze con indicatori pubblicati da Genians in analisi attribuite a Kimsuky, conosciuto anche come APT43. Tuttavia il collegamento tecnico fra infrastrutture non dimostra automaticamente che Trigram sia stata condotta dalle stesse persone o da una specifica unità statale nordcoreana. Anche l’uso di strumenti di intelligenza artificiale rimane un’ipotesi sostenuta dalla presenza di documentazione apparentemente generata con assistenti conversazionali e riferimenti a una chiave API Gemini. Non è quantificabile quanto codice sia stato effettivamente prodotto con AI. La continuità con l’ecosistema nordcoreano appare plausibile e tecnicamente motivata, ma non deve essere trasformata in un’attribuzione assoluta.
Continua con: le precedenti campagne ClickFix con infrastrutture e wallet collegati all’ecosistema nordcoreano.
Trigram trasforma il phishing in un processo industriale
La scoperta di Stormshield mostra come gli attaccanti abbiano costruito una struttura operativa capace di gestire campagne differenti con strumenti condivisi, passando dalle false candidature alle conferenze e alle notifiche logistiche senza modificare l’architettura di fondo. La stessa piattaforma raccoglie i bersagli, distribuisce le comunicazioni, aggiorna i server e misura gli esiti degli attacchi. Per le imprese europee che operano nell’intelligenza artificiale e nella blockchain, il rischio riguarda soprattutto gli sviluppatori, che concentrano sui propri computer credenziali, repository e strumenti di accesso alle infrastrutture aziendali. Il rapporto non quantifica vittime italiane né documenta una compromissione specifica in Italia. Il vero dato nuovo è la visibilità sull’organizzazione dell’attacco: non soltanto malware distribuito attraverso falsi colloqui, ma un sistema criminale che gestisce il furto delle identità digitali con la precisione di una piattaforma commerciale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.