Novità principali
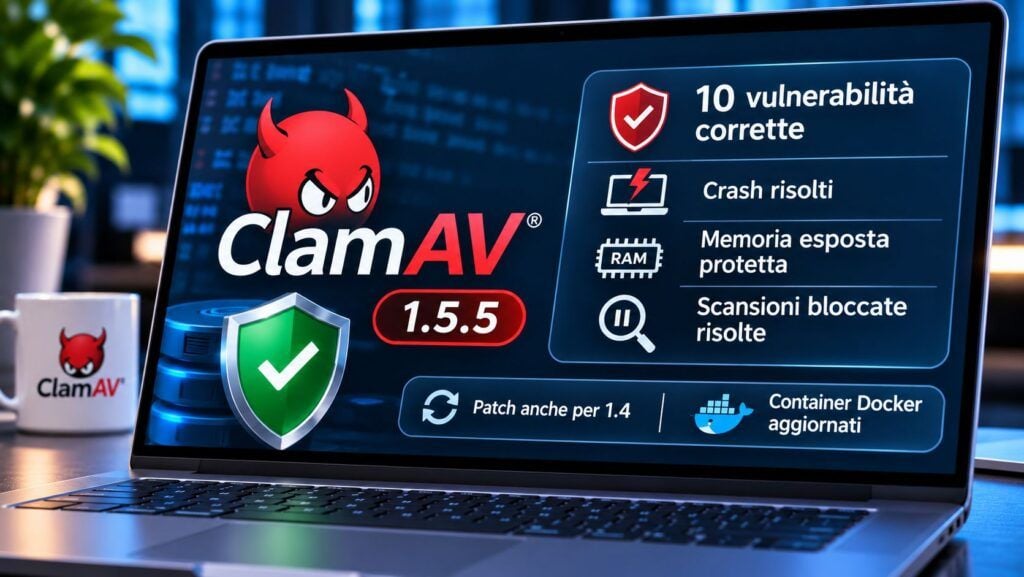
- ClamAV 1.5.5 corregge dieci vulnerabilità nella gestione della memoria, dei documenti e degli archivi compressi.
- Alcuni difetti possono causare corruzione della memoria o divulgazione di dati, mentre altri consentono di bloccare i processi di scansione.
- Disponibile anche ClamAV 1.4.7, con le medesime correzioni di sicurezza per il ramo precedente.
Cosa leggere
Cisco Talos pubblica ClamAV 1.5.5 e 1.4.7, due aggiornamenti di sicurezza che correggono dieci vulnerabilità nel motore antivirus open source. Le nuove versioni, distribuite il 18 novembre 2026, intervengono su errori nella gestione della memoria, controlli insufficienti durante la decompressione dei file e problemi capaci di interrompere le operazioni di scansione. Le vulnerabilità interessano numerose versioni precedenti, in alcuni casi risalenti a componenti introdotti oltre vent’anni fa. Il rischio riguarda soprattutto server di posta, gateway di sicurezza e sistemi che analizzano automaticamente file provenienti da utenti o fonti non attendibili. La correzione è importante perché un contenuto malevolo può colpire direttamente il software incaricato di verificarne la pericolosità, compromettendo la disponibilità del servizio antivirus.
ClamAV 1.5.5 corregge errori che espongono la memoria
Tra le vulnerabilità più significative compare CVE-2026-76422, che interessa il passaggio dei messaggi di log tra codice Rust e C. Il software poteva interpretare testo controllato da un attaccante come una stringa di formattazione, provocando crash, divulgazione di contenuti della memoria o corruzione dei dati. Il problema riguarda le versioni dalla 0.105.0 alla 1.5.4. Un secondo difetto, CVE-2026-76411, coinvolge la normalizzazione degli URL durante l’analisi delle email: in presenza di database antiphishing con voci full-hash, un messaggio costruito appositamente poteva causare una scrittura oltre i limiti di un buffer sullo stack. Questa vulnerabilità interessa versioni a partire dalla 0.94, confermando quanto alcune componenti storiche continuino a incidere sulla sicurezza delle release moderne.
Altri problemi riguardano la decompressione e l’analisi degli eseguibili. CVE-2026-76421 corregge una scrittura fuori dai limiti della memoria heap nel trattamento degli archivi CHM compressi con LZX, mentre CVE-2026-76430 interviene sulla ricostruzione di eseguibili PE compressi con UPX. CVE-2026-76415 elimina invece una lettura oltre i limiti della memoria durante la decompressione di file eseguibili yC malformati. Non tutte queste condizioni comportano automaticamente esecuzione remota di codice: le note ufficiali distinguono gli errori di memoria dagli effetti concretamente documentati.
Archivi CHM, OLE2 e XAR possono bloccare le scansioni
Un secondo gruppo di vulnerabilità interessa la disponibilità del motore antivirus. CVE-2026-76414 corregge cicli infiniti durante l’analisi delle directory degli archivi Microsoft CHM, mentre CVE-2026-76417 risolve un problema di ricorsione nei documenti OLE2 capace di esaurire lo stack del processo. La vulnerabilità CVE-2026-76515 riguarda invece l’eccessivo utilizzo della CPU durante l’attraversamento delle directory OLE2. Cisco ha introdotto controlli più rigorosi e limiti temporali per impedire che contenuti opportunamente costruiti mantengano occupati i processi di scansione.
CVE-2026-76416 interessa gli archivi InstallShield, nei quali conteggi e offset non correttamente verificati potevano bloccare un worker. Infine, CVE-2026-76516 corregge la gestione degli archivi XAR, impedendo che l’estrazione di un numero eccessivo di file consumi lo spazio temporaneo disponibile. In un’infrastruttura che analizza continuamente allegati e documenti, questi problemi possono rallentare o interrompere i controlli senza richiedere una compromissione completa del server.
Leggi anche:
WordPress, Linux, AWS e Cisco correggono nuove falle critiche
ClamAV 1.4.7 riceve le stesse correzioni di sicurezza
Cisco Talos ha distribuito le patch sia in ClamAV 1.5.5 sia in ClamAV 1.4.7, consentendo agli amministratori che utilizzano il ramo precedente di correggere le vulnerabilità senza passare necessariamente alla serie 1.5. Le nuove versioni sono disponibili sul sito ufficiale ClamAV, attraverso GitHub e tramite immagini container basate su Debian e Alpine. La disponibilità effettiva nei repository delle distribuzioni Linux può dipendere dai rispettivi manutentori.
L’aggiornamento delle firme antivirus attraverso FreshClam non sostituisce quello del motore di scansione: le vulnerabilità corrette riguardano il codice che interpreta i file e richiedono quindi l’installazione della versione aggiornata. Per i sistemi integrati in appliance o prodotti commerciali, occorre invece verificare le patch distribuite dal rispettivo produttore.
Miglioramenti a OpenSSL 4 e ripristino di clamsubmit
Le release intervengono anche su problemi non direttamente collegati alle dieci CVE. ClamAV migliora la compatibilità con OpenSSL 4, riducendo il lavoro necessario per alcune operazioni di hashing e utilizzando interfacce supportate per leggere le strutture ASN.1. Viene inoltre ripristinato clamsubmit, lo strumento per inviare campioni sospetti al servizio di analisi, dopo una modifica dell’endpoint utilizzato per il caricamento dei file.
Sono stati perfezionati anche i controlli per riconoscere i documenti HTML, evitando che elementi XML con nomi simili ai tag HTML vengano classificati erroneamente. Le dipendenze Rust anyhow e rand sono state aggiornate per risolvere due advisory di sicurezza aggiuntivi, RUSTSEC-2026-0190 e RUSTSEC-2026-0097, distinti dalle dieci CVE del motore ClamAV.
Continua con:
Ransomware e supply chain sfruttano SharePoint, SonicWall, ClamAV e WordPress
ClamAV 1.5.5 rappresenta un aggiornamento prioritario per i sistemi che elaborano automaticamente file esterni. La concentrazione delle correzioni su parser, decompressione e gestione della memoria mostra quanto sia delicata l’analisi di contenuti non attendibili. Per le organizzazioni che utilizzano ClamAV su server di posta, gateway o pipeline automatizzate, l’intervento principale consiste nell’aggiornare il motore antivirus e verificare che i servizi di scansione utilizzino effettivamente le librerie corrette.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.