Executive Summary
- Un ricercatore di Depthfirst dimostra attacchi RCE contro quattro motori database, sfruttando vulnerabilità differenti.
- PostgreSQL e MySQL possono essere compromessi da account con privilegi limitati in determinate configurazioni.
- Oracle presenta una catena potenzialmente sfruttabile senza autenticazione, mentre per ClickHouse non risulta una versione correttiva confermata.
Cosa leggere
Un account database privo dei privilegi necessari per leggere le tabelle applicative può comunque arrivare a eseguire codice sul server che ospita il motore SQL. È il risultato della ricerca pubblicata il 18 novembre 2026 da Zheng Yu di Depthfirst, che documenta catene di sfruttamento contro PostgreSQL, MySQL, Oracle Database e ClickHouse. Lo studio dimostra come alcune vulnerabilità nella gestione della memoria possano essere raggiunte attraverso operazioni SQL normalmente disponibili anche a utenti con autorizzazioni limitate. Non si tratta di una singola vulnerabilità comune ai quattro prodotti, ma di problemi differenti che condividono una debolezza strutturale: le autorizzazioni SQL controllano l’accesso agli oggetti del database, ma non impediscono necessariamente di raggiungere funzioni vulnerabili scritte in C e C++. I proof-of-concept pubblicati dal ricercatore dimostrano la possibilità di ottenere esecuzione di codice in ambienti di test. Non risultano campagne di sfruttamento reale documentate e le catene complete non sono state riprodotte indipendentemente. Le vulnerabilità già riconosciute dai produttori hanno ricevuto identificativi CVE e aggiornamenti, mentre il problema individuato in ClickHouse necessita ancora di una conferma pubblica sulla correzione.
PostgreSQL, CVE-2026-116331 consente RCE attraverso oggetti temporanei
PostgreSQL presenta una vulnerabilità di type confusion identificata come CVE-2026-116331, con punteggio CVSS 8,8. Il difetto riguarda l’ottimizzazione degli aggregati min e max e può permettere a un utente autorizzato a creare determinati oggetti database di eseguire codice con i privilegi dell’account del sistema operativo che gestisce PostgreSQL. La ricerca mostra un aspetto particolarmente delicato: il privilegio TEMPORARY, concesso normalmente a PUBLIC nelle configurazioni standard, può offrire spazio sufficiente per costruire gli oggetti necessari all’attacco. L’utente non deve necessariamente leggere o modificare le tabelle applicative esistenti.
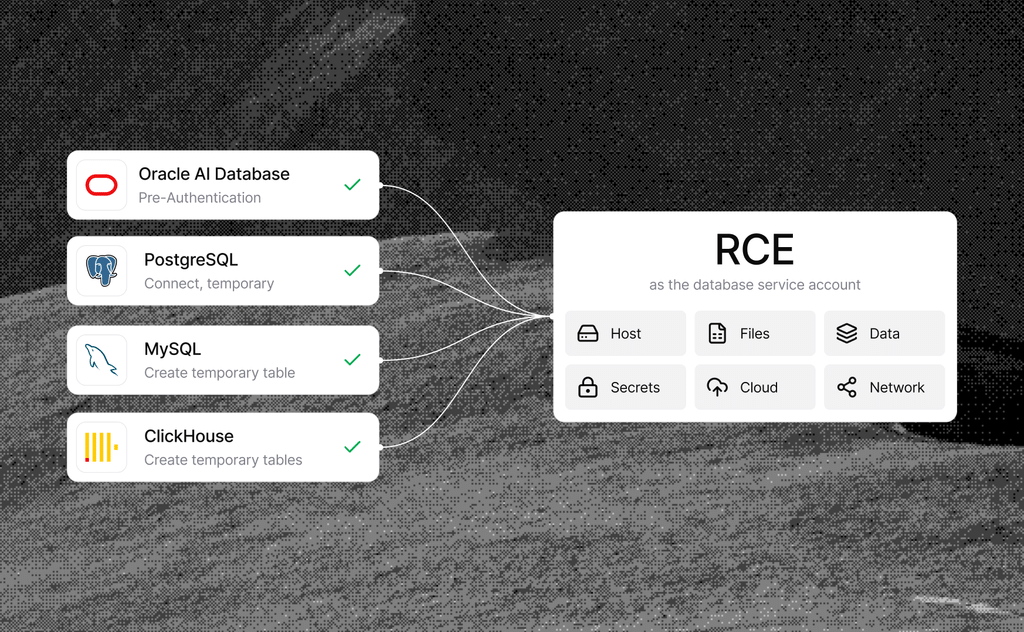
La compromissione riguarda quindi la separazione tra i permessi SQL e la sicurezza del codice nativo utilizzato dal motore. Il problema è stato corretto il 12 novembre 2026 nelle versioni PostgreSQL 18.7, 17.12, 16.16, 15.20 e 14.25. Il bollettino ufficiale PostgreSQL conferma che le versioni precedenti dei rami interessati sono vulnerabili.
Leggi anche:
PostgreSQL corregge una falla vecchia di 12 anni, AWS patcha cinque vulnerabilità
MySQL, l’ottimizzatore SQL può diventare un vettore di compromissione
CVE-2026-101786 interessa l’ottimizzatore di MySQL Server e MySQL Cluster nelle versioni 26.7.0 e 26.7.1. Oracle attribuisce alla vulnerabilità un punteggio CVSS 7,2, classificando lo scenario con privilegi elevati. Il ricercatore sostiene però di aver ottenuto esecuzione di codice sulla versione 26.7.0 utilizzando un account capace di creare tabelle temporanee, senza accesso in lettura alle tabelle applicative preesistenti. La distinzione riguarda la valutazione dei requisiti necessari per sfruttare il difetto.
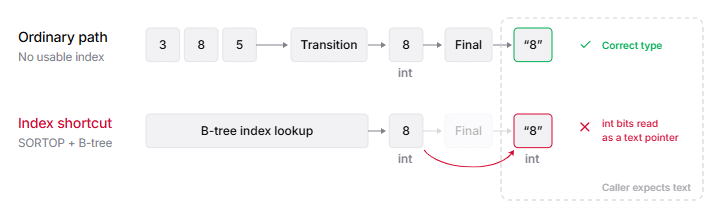
Un account SQL limitato nell’accesso ai dati potrebbe comunque raggiungere percorsi vulnerabili dell’ottimizzatore, perché la possibilità di creare oggetti temporanei autorizza operazioni elaborate dal motore nativo. Oracle ha incluso la correzione nell’aggiornamento del 20 ottobre 2026, documentato nel bollettino ufficiale MySQL. Le condizioni dimostrate dal ricercatore restano una valutazione tecnica ulteriore rispetto alla classificazione ufficiale del produttore.
Oracle Database, due vulnerabilità permettono una catena senza login
Lo scenario descritto per Oracle Database presenta una differenza significativa. La ricerca collega CVE-2026-114819, vulnerabilità del componente Oracle Text valutata CVSS 9,9, a CVE-2026-91609 nell’interfaccia GraphQL di Oracle REST Data Services. Secondo Zheng Yu, la combinazione dei due problemi può trasformare un endpoint web esposto in un punto di ingresso per raggiungere funzionalità vulnerabili del motore database senza che l’aggressore disponga inizialmente di un account SQL. I singoli bollettini Oracle descrivono invece vulnerabilità che richiedono privilegi, rispettivamente sul database e nell’interfaccia REST. La possibilità di aggirare l’autenticazione deriva dalla catena proposta dal ricercatore, non dalla classificazione isolata delle due CVE. Oracle ha corretto il problema GraphQL nell’aggiornamento di ottobre e quello Oracle Text nel Critical Security Patch Update del 17 novembre. La combinazione rende particolarmente importante verificare sia la versione del database sia quella di Oracle REST Data Services.
ClickHouse, exploit dimostrato ma patch ancora da confermare
ClickHouse completa il quadro con un errore di integer overflow durante la lettura del formato binario RowBinary. Il ricercatore ha dimostrato la possibilità di raggiungere una scrittura fuori dai limiti della memoria sulla versione 26.7.5.10, intervenendo su una specifica impostazione utilizzata per limitare le dimensioni delle stringhe elaborate. Il problema può essere raggiunto attraverso operazioni SQL che non richiedono necessariamente l’accesso alle tabelle applicative permanenti. A differenza degli altri casi, non risulta un identificativo CVE assegnato né una release correttiva confermata nelle informazioni pubblicate. Non sarebbe quindi corretto indicare un aggiornamento specifico come soluzione definitiva. Gli amministratori dovrebbero verificare gli avvisi del produttore, limitare l’esposizione delle interfacce SQL e controllare i permessi concessi agli account applicativi.
I permessi minimi non bastano senza patch e isolamento dei processi
La ricerca mette in discussione l’idea che un account SQL con accesso limitato ai dati non possa rappresentare un rischio significativo per il server. La possibilità di creare oggetti temporanei o utilizzare determinate opzioni di elaborazione può raggiungere componenti scritti in linguaggi a gestione manuale della memoria, dove errori di tipo, calcolo o dimensionamento possono trasformarsi in vulnerabilità sfruttabili. Le contromisure principali consistono nell’installare le versioni corrette, verificare i privilegi TEMPORARY e CREATE TEMPORARY TABLES, ridurre l’esposizione delle interfacce di amministrazione e mantenere il processo database con privilegi minimi sul sistema operativo. La rimozione indiscriminata dei permessi temporanei può interferire con applicazioni legittime, perciò le modifiche devono essere precedute da una verifica delle dipendenze.
Continua con:
CISA allarga il KEV, Elementor crea admin e AWS corregge Kiro e pgcollection
La conclusione della ricerca Narrow Grants, Wide Engines è netta: un sistema di autorizzazione SQL può funzionare correttamente e lasciare comunque raggiungibile un errore di memoria nel motore sottostante. Per questo la sicurezza dei database non può dipendere soltanto dai permessi sulle tabelle. Richiede aggiornamenti tempestivi, isolamento dei servizi e una valutazione precisa di quali operazioni siano realmente necessarie agli account che accedono ai sistemi di produzione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.