In sintesi
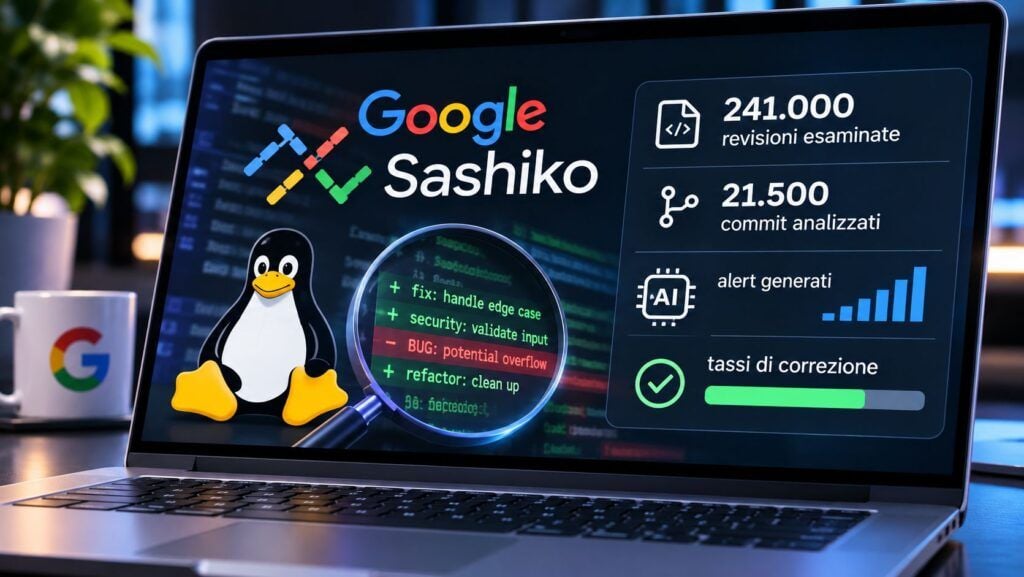
- 241.000 revisioni automatiche: Sashiko esamina circa 1.200 patch Linux al giorno e viene utilizzato da oltre 75 mailing list del kernel.
- Gli avvisi AI anticipano i problemi: i commit integrati nonostante una segnalazione critica richiedono correzioni nel 7,6% dei casi, contro lo 0,9% di quelli con revisione pulita.
- 528 CVE e oltre 2.000 commit citano Sashiko: Google presenta risultati significativi, ma non attribuisce esclusivamente all’AI la riduzione delle regressioni.
Google Sashiko ha completato 241.000 revisioni del codice del kernel Linux, trasformando l’intelligenza artificiale in uno strumento operativo per individuare errori prima che raggiungano le versioni utilizzate da server, smartphone e infrastrutture cloud. Nel rapporto pubblicato il 19 novembre 2026, Google presenta i risultati di sette mesi di attività: oltre 2.000 commit del kernel e 528 vulnerabilità CVE del 2026 citano Sashiko, mentre l’analisi di 21.500 modifiche mostra una relazione significativa tra gli avvisi del sistema e la necessità di correzioni successive. Le patch integrate nonostante una segnalazione critica hanno richiesto interventi correttivi con una frequenza oltre otto volte superiore rispetto a quelle che avevano superato il controllo senza avvisi. Il risultato non significa che l’AI abbia eliminato i bug di Linux, ma dimostra che la revisione automatizzata può aiutare i maintainer a individuare modifiche rischiose prima dell’integrazione.
Cosa leggere
Sashiko utilizza Gemini e sette agenti specializzati per controllare le patch Linux
Sashiko è un sistema open source sviluppato dal gruppo AI & Infrastructure di Google e donato alla Linux Foundation. Il suo obiettivo è affrontare uno dei principali problemi dello sviluppo software: mentre gli agenti AI producono codice sempre più rapidamente, la capacità dei maintainer di verificarlo rimane limitata. Il kernel Linux riceve oltre 85.000 modifiche ogni anno, molte delle quali richiedono conoscenze approfondite dei sottosistemi coinvolti. Una patch apparentemente corretta può introdurre perdite di memoria, condizioni di concorrenza, deadlock o vulnerabilità difficili da individuare attraverso i normali test. Nel rapporto tecnico originale di Google Cloud, Roman Gushchin ed Eric Brewer spiegano che Sashiko non approva autonomamente le modifiche: produce osservazioni destinate agli sviluppatori, mantenendo la responsabilità delle decisioni nelle mani dei maintainer. Il sistema acquisisce il contesto della patch e attiva fino a sette sessioni specializzate, dedicate a flusso di controllo, sicurezza, gestione dei lock, ciclo di vita delle risorse, interazioni hardware e coerenza dell’implementazione. Ogni agente deve documentare sia i problemi individuati sia quelli esclusi. Un verificatore successivo controlla le conclusioni e sottopone i casi incerti a ulteriori analisi del codice. Questo passaggio serve a contrastare un limite degli LLM: scartare un possibile bug sulla base di supposizioni non dimostrate. Il risultato è un rapporto tecnico formulato secondo le consuetudini delle mailing list Linux, che il maintainer può valutare prima del merge.
Leggi anche:
I commit ignorati dagli avvisi critici richiedono otto volte più correzioni
Il dato più importante pubblicato da Google riguarda 21.500 commit integrati nel ramo principale del kernel. Le modifiche che avevano superato la revisione Sashiko senza segnalazioni critiche hanno richiesto un intervento correttivo entro 60 giorni soltanto nello 0,9% dei casi. Per le patch integrate nonostante un avviso critico, la percentuale è salita al 7,6%. La differenza corrisponde a un rischio di correzione successiva circa 8,4 volte superiore, che rimane 6,3 volte maggiore anche dopo una correzione statistica legata alla dimensione delle patch. Il risultato suggerisce che le segnalazioni dell’AI contengano informazioni utili per individuare modifiche problematiche, senza dimostrare che ogni avviso corrisponda necessariamente a una vulnerabilità.
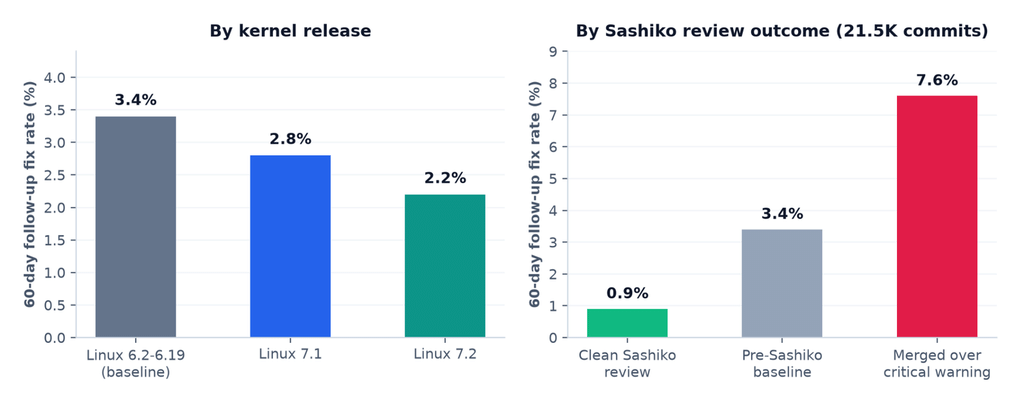
Google ha inoltre confrontato 254.000 commit distribuiti su 18 release, da Linux 6.2 a Linux 6.19, rilevando un tasso storico medio di correzioni entro 60 giorni del 3,4%. Dopo l’introduzione di Sashiko, la percentuale osservata è scesa al 2,8% con Linux 7.1 e al 2,2% con Linux 7.2, una riduzione relativa del 35% rispetto al valore storico. Google riconosce però che questo miglioramento non può essere attribuito esclusivamente a Sashiko: qualità delle patch, lavoro dei maintainer, strumenti di testing e complessità delle release influenzano il risultato. La distinzione è fondamentale perché il tasso di correzioni successive non misura automaticamente il numero delle vulnerabilità eliminate.
Oltre 2.000 commit e 528 CVE riconoscono il contributo dell’AI
L’adozione di Sashiko è già rilevante nella comunità Linux. Google dichiara 241.000 revisioni completate dal marzo 2026, con una media superiore a 1.200 al giorno. Più di 75 mailing list hanno aderito volontariamente al sistema e oltre 1.500 sviluppatori hanno risposto alle segnalazioni. Il loro contributo comprende anche contestazioni di falsi positivi, utilizzate per migliorare le istruzioni e i controlli del software. Oltre 2.000 commit ufficiali e 528 CVE del 2026 citano Sashiko, ma questo non significa che il sistema abbia scoperto autonomamente 528 vulnerabilità completamente nuove. Le citazioni attestano un contributo al processo di identificazione o correzione, non una responsabilità esclusiva della scoperta.
Google sottolinea inoltre che una parte dei problemi evitati non compare nelle statistiche Git. Quando uno sviluppatore corregge una patch dopo un avviso ricevuto prima del merge, il difetto non entra nel ramo principale e non genera un successivo commit correttivo. Il valore preventivo dello strumento può quindi risultare superiore a quello misurabile attraverso le sole correzioni storiche. La sua utilità si inserisce nel percorso già analizzato quando Linus Torvalds aveva difeso l’impiego volontario dell’intelligenza artificiale nella revisione del kernel, senza rinunciare al controllo umano.
Gemini 4 Carbon trova il 75,8% dei bug sfuggiti ai revisori umani
Per valutare lo sviluppo del sistema, Google ha costruito un benchmark con quasi mille bug reali precedentemente sfuggiti alla revisione umana, integrati nel kernel e successivamente corretti. Utilizzando Gemini 4 Carbon con un livello elevato di ragionamento, Sashiko ha individuato il 75,8% dei difetti del campione. È un risultato importante, ma riferito a problemi storici conosciuti e a una configurazione sperimentale specifica: non costituisce una garanzia di individuare la stessa percentuale di errori nelle patch future. Dimostra soprattutto che l’efficacia dipende dalla combinazione fra capacità del modello, conoscenza del repository e verifiche specializzate, non dalla semplice richiesta a un chatbot di cercare vulnerabilità.
La progettazione aperta permette agli sviluppatori di utilizzare anche modelli differenti da Gemini, comprese soluzioni locali. Google sostiene il costo del servizio pubblico, evitando di imporre ai contributori l’acquisto di crediti API personali, e dichiara che prompt, chiamate agli strumenti e risultati delle revisioni sono consultabili. La trasparenza rimane essenziale perché i modelli linguistici possono produrre falsi positivi o essere influenzati dai messaggi contenuti nei commit. Per questo Sashiko deve verificare le conclusioni attraverso il codice e non trattare le spiegazioni dell’autore come prove sufficienti.
Continua con:
Google DeepMind verifica il codice di Signal con l’intelligenza artificiale
Google Gemini 4 Carbon disponibile per aziende, sviluppatori e utenti Ultra
Sashiko migliora la revisione Linux, ma non sostituisce sicurezza e aggiornamenti
Sashiko dimostra che l’intelligenza artificiale può contribuire concretamente alla qualità del software quando le sue osservazioni vengono verificate e integrate nelle procedure degli sviluppatori. Per le aziende italiane che utilizzano Linux in server, cloud e infrastrutture applicative, il beneficio potenziale è indiretto ma importante: ridurre i difetti introdotti nel codice upstream significa diminuire una parte dei problemi che potrebbero raggiungere le distribuzioni utilizzate in produzione. Questo non elimina però le vulnerabilità già presenti, né sostituisce aggiornamenti, monitoraggio e gestione delle patch. Il risultato più significativo del progetto non è quindi la promessa di un kernel senza errori, ma la possibilità di sottoporre un numero crescente di modifiche a controlli approfonditi senza sovraccaricare ulteriormente i maintainer.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.