Executive Summary
- Microsoft Agent Framework compromesso su PyPI: le versioni 1.26.1 e 1.26.2 contengono malware progettato per sottrarre credenziali e token cloud.
- Il codice malevolo si avvia automaticamente con Python, anche senza utilizzare Agent Framework, esponendo ambienti Azure, GitHub Actions e pipeline di sviluppo.
- Windows Server 2028 introduce configurazioni di sicurezza rafforzate, crittografia post-quantistica e nuove protezioni per macchine virtuali e infrastrutture aziendali.
Microsoft finisce al centro di un attacco alla catena di distribuzione software mentre presenta una nuova generazione di Windows Server costruita attorno alla sicurezza delle infrastrutture aziendali. Il 17 novembre 2026, due versioni del pacchetto ufficiale agent-framework distribuito attraverso Python Package Index (PyPI) sono state compromesse con un malware capace di sottrarre credenziali cloud, token di autenticazione e informazioni riservate dai sistemi degli sviluppatori. La minaccia è particolarmente insidiosa perché il codice malevolo viene eseguito automaticamente all’avvio dell’interprete Python, anche quando l’applicazione non importa direttamente il pacchetto infetto. Parallelamente, Microsoft ha annunciato a Ignite 2026 Windows Server 2028, introducendo configurazioni rafforzate per identità, autenticazione, crittografia e macchine virtuali. Le due notizie non sono direttamente collegate, ma mostrano due facce della sicurezza nell’ecosistema Microsoft: da una parte la compromissione di un componente ufficiale utilizzato per sviluppare agenti AI, dall’altra il tentativo di ridurre le superfici d’attacco nelle infrastrutture server.
Cosa leggere
Microsoft Agent Framework compromesso: due pacchetti ufficiali distribuiscono malware
La compromissione riguarda agent-framework 1.26.1 e 1.26.2, due release pubblicate il 17 novembre 2026 attraverso il repository PyPI. Microsoft Agent Framework è un progetto open source destinato alla creazione e all’orchestrazione di agenti di intelligenza artificiale, con strumenti Python utilizzabili per realizzare applicazioni autonome e workflow aziendali. Il pacchetto registra circa 190.000 download mensili, dato che ne evidenzia la diffusione, ma non rappresenta il numero delle installazioni compromesse. La scoperta è stata documentata da diversi gruppi di ricerca, tra cui Socket, Aikido, Chainguard, Endor Labs, OX Security, SafeDep, StepSecurity e Wiz. Entrambe le versioni sono state successivamente poste in quarantena da PyPI. Non è ancora stato chiarito come gli aggressori abbiano ottenuto le autorizzazioni necessarie a pubblicare release malevole attraverso il progetto ufficiale.
La caratteristica più pericolosa riguarda il meccanismo di esecuzione. Le versioni infette installano file con estensione .pth nella directory site-packages, sfruttando una funzionalità attraverso la quale Python può eseguire istruzioni durante l’inizializzazione dell’interprete. Nella versione 1.26.1 il file agent_framework_meta.pth richiama un modulo contenente il malware, mentre nella 1.26.2 il codice viene spostato in af_runtime_diag.pth e af_runtime_diag.py. Il risultato è che il programma malevolo può attivarsi a ogni avvio di Python, compreso quello provocato da pip, senza richiedere l’importazione esplicita di Agent Framework. Le dipendenze legittime rimangono funzionanti, permettendo al framework di continuare a operare mentre il malware agisce in background. Il progetto era già stato presentato come componente strategico nell’approfondimento sull’arrivo di Microsoft Agent Framework nell’ecosistema AI.
Leggi anche: OpenCode e LiteLLM, agenti AI a rischio tra esecuzione remota di codice e furto di token GitHub.
Azure, GitHub e Docker nel mirino: il malware sottrae credenziali e token di identità
Il malware contenuto nelle release compromesse prende di mira un insieme particolarmente esteso di informazioni. I ricercatori hanno individuato funzioni dedicate alla lettura delle variabili d’ambiente, dei file di configurazione Azure CLI, delle credenziali Docker, dei token GitHub, dei file .env, delle configurazioni npm e pip e delle credenziali associate a Hugging Face e ad altri servizi cloud. La raccolta include anche informazioni utilizzate dagli ambienti di sviluppo automatizzati, rendendo potenzialmente vulnerabili non soltanto le workstation dei programmatori ma anche i sistemi che compilano, verificano e distribuiscono software. I dati vengono aggregati in un documento JSON, compressi attraverso zlib, codificati in Base64 e trasmessi mediante richieste HTTPS verso un endpoint controllato dagli aggressori. Le analisi dei pacchetti dimostrano la presenza del meccanismo di sottrazione, ma non permettono di stabilire quante credenziali siano state effettivamente esfiltrate.
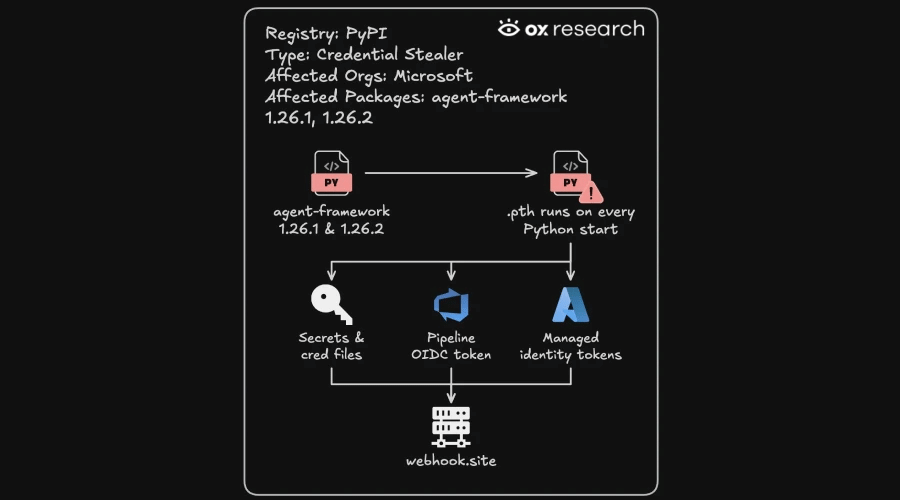
La seconda versione malevola amplia ulteriormente le capacità offensive, introducendo la ricerca di token OpenID Connect (OIDC) di GitHub Actions e nuove procedure per individuare credenziali nei runner delle pipeline. Particolarmente rilevante è il comportamento osservato negli ambienti Azure: il malware non si limita a leggere segreti già memorizzati, ma tenta di ottenere nuovi token attraverso le identità gestite e i servizi di metadati delle istanze cloud. La distinzione è fondamentale perché la semplice sostituzione delle password conservate nei file potrebbe non risolvere completamente il problema quando sono stati generati token utilizzabili per accedere ad altre risorse. L’attacco richiama le precedenti campagne contro gli strumenti di sviluppo, comprese le compromissioni delle release ufficiali di OVHcloud CLI e le operazioni Gheist contro token e workflow GitHub.
PyPI blocca le release infette, ma resta sconosciuto il punto di compromissione
La quarantena delle due versioni ha interrotto la loro normale distribuzione attraverso PyPI, ma la rimozione dei pacchetti dal repository non elimina automaticamente il rischio negli ambienti che li hanno già installati. Le analisi di Socket e StepSecurity indicano che il malware poteva attivarsi durante le normali esecuzioni Python, rendendo rilevante anche una breve permanenza delle versioni compromesse nelle workstation e nei runner CI/CD. I ricercatori individuano nella 1.26.0 l’ultima versione sicura conosciuta e raccomandano, per gli ambienti coinvolti, ricostruzione da sistemi puliti, revoca delle credenziali potenzialmente esposte e controllo delle connessioni effettuate verso l’infrastruttura di esfiltrazione. Rimangono da accertare il numero delle installazioni raggiunte e gli eventuali accessi successivi ai servizi cloud.
L’incidente presenta inoltre un problema di fiducia nella distribuzione del software. Non si tratta di un pacchetto che imita il nome di Microsoft, ma di release pubblicate all’interno del progetto ufficiale, circostanza che può consentire al codice alterato di superare controlli basati esclusivamente sulla reputazione del produttore. L’origine della compromissione delle autorizzazioni di pubblicazione rimane sconosciuta. Un precedente significativo riguarda la campagna Miasma contro 32 pacchetti npm associati a Red Hat, nella quale gli aggressori avevano utilizzato identità legittime per diffondere software malevolo. La nuova vicenda conferma che un pacchetto ufficiale non costituisce automaticamente una garanzia di integrità del codice distribuito.
Windows Server 2028 rafforza identità, crittografia e macchine virtuali
Mentre emerge la compromissione di Agent Framework, Microsoft presenta Windows Server 2028, evoluzione del proprio sistema operativo server annunciata durante Ignite 2026 e già disponibile in anteprima. La novità principale riguarda una configurazione Server Core rafforzata per impostazione predefinita, accompagnata da una baseline di sicurezza che riduce l’esposizione iniziale dei sistemi. Microsoft privilegia Kerberos rispetto a NTLM, introduce protezioni per LSASS, rafforza le politiche sulle password, richiede comunicazioni SMB firmate e cifrate e mantiene il firewall attivo nei diversi profili. La strategia comprende inoltre la limitazione dei protocolli legacy, maggiori controlli sui privilegi amministrativi e una configurazione più rigorosa dell’accesso remoto. Sul versante crittografico arriva il supporto allo scambio ibrido di chiavi post-quantistiche attraverso ML-KEM, mentre Trusted Launch e Confidential VM estendono le protezioni previste per gli ambienti virtualizzati compatibili.
Windows Server 2028 introduce anche gestione attraverso Intune per i server idonei, supporto nativo NVMe, trasporti NVMe over TCP e RDMA e avvio da ReFS. Microsoft amplia inoltre le capacità di inferenza AI locale, prevedendo strumenti come Windows ML, Foundry Local, vLLM e Llama.cpp. L’annuncio non significa che ogni funzione sia già definitivamente disponibile: alcune protezioni, comprese ulteriori restrizioni su NTLM e componenti RPC, sono ancora in sviluppo. Le novità generali erano già state presentate nella copertura di Ignite 2026 dedicata alla sicurezza di Windows e all’anteprima di Windows Server 2028. Il contrasto con l’attacco a PyPI riguarda soprattutto il perimetro della sicurezza: rafforzare il sistema operativo non impedisce automaticamente che un componente software considerato affidabile introduca credenziali compromesse nella catena di sviluppo.
Continua con:
Microsoft, lo zero-day Exchange
le precedenti compromissioni dei repository GitHub.
La sicurezza Microsoft tra infrastrutture protette e supply chain compromessa
La vicenda Agent Framework evidenzia una vulnerabilità del modello di distribuzione del software, mentre Windows Server 2028 rappresenta un tentativo di rafforzare le difese infrastrutturali. Non esistono elementi che colleghino direttamente l’attacco PyPI al nuovo sistema operativo, ma entrambe le notizie riguardano la sicurezza degli ambienti nei quali verranno sviluppati ed eseguiti gli agenti AI aziendali. Il problema centrale non è soltanto impedire l’accesso ai server, ma garantire che strumenti, dipendenze e identità utilizzati dalle pipeline di sviluppo non diventino canali privilegiati di compromissione. Le nuove baseline possono ridurre la superficie d’attacco dei sistemi, ma la fiducia nei pacchetti ufficiali richiede controlli distinti sull’integrità delle release e sulle autorizzazioni di pubblicazione. È proprio questa distanza tra protezione dell’infrastruttura e sicurezza del software distribuito a rendere particolarmente rilevante la compromissione di Microsoft Agent Framework.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.