Executive Summary
- La prima chiave AWS è stata utilizzata dopo 7,86 secondi dalla pubblicazione di un’immagine Docker Hub; il tempo mediano è risultato di 51,19 secondi.
- Trecento immagini-esca distribuite su otto registri hanno generato oltre 75.000 download e più di 140.000 chiamate alle API AWS.
- I bot leggono gli strati delle immagini senza avviare i container: cancellare il file o ripubblicare l’immagine non rende nuovamente sicure le credenziali.
Bastano 7,86 secondi perché una chiave AWS pubblicata per errore in un’immagine su Docker Hub venga individuata e utilizzata da un attaccante. Non è una simulazione teorica: è il tempo minimo misurato da Billy Tsouvalas e Nick Nikiforakis della Stony Brook University in uno studio presentato alla conferenza ACM CCS 2026. I ricercatori hanno osservato per quattro mesi l’attività sui registri pubblici di container, inserendo credenziali controllate in immagini-esca. Il risultato mostra che la ricerca delle chiavi cloud è già automatizzata e può precedere qualsiasi intervento umano di correzione. Gli attaccanti non devono compromettere Docker Hub: sfruttano ciò che gli sviluppatori hanno reso pubblico, compresi segreti di AWS e chiavi API per i servizi di intelligenza artificiale OpenAI e Anthropic.
Cosa leggere
Trecento container-esca per misurare quanto impiegano gli aggressori
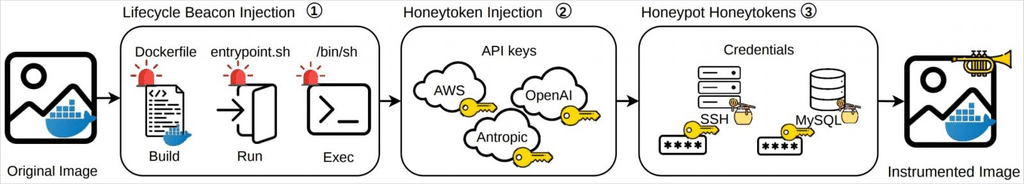
La ricerca, intitolata Gone in 8 Seconds: Uncovering Malicious Bots Operating on Public Container Registries, ha impiegato 300 immagini strumentate distribuite su otto registri pubblici. Ogni immagine conteneva elementi progettati per attirare gli scanner: chiavi AWS, OpenAI e Claude monitorate, credenziali SSH e database fittizie e meccanismi capaci di rilevare quando il container veniva costruito, avviato o aperto tramite shell. Lo studio è stato condotto in due fasi, con approvazione del comitato etico della ricerca. In questo modo gli autori hanno potuto distinguere il semplice download di un’immagine dall’effettivo tentativo di utilizzare una credenziale. Le chiavi appartenevano all’esperimento, quindi i risultati non equivalgono a 300 aziende reali compromesse.
Otto secondi per una chiave AWS, tutte le cento utilizzate entro 15 minuti
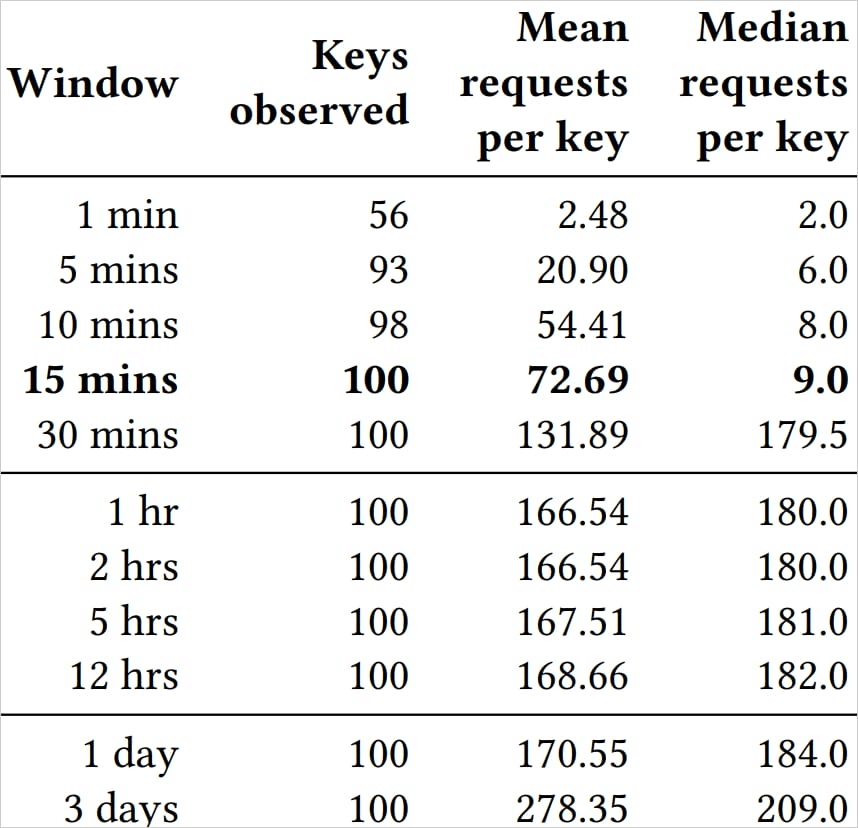
Le immagini-esca sono state scaricate oltre 75.000 volte. Le credenziali AWS hanno ricevuto più di 140.000 chiamate API provenienti da oltre 5.000 indirizzi IP distinti: alcune verificavano se la chiave fosse valida, altre cercavano di elencare risorse disponibili o consumarle. Nel caso più veloce, la prima richiesta è arrivata 7,86 secondi dopo la pubblicazione su Docker Hub. Il tempo mediano per la prima chiamata si è attestato a 51,19 secondi e tutte le 100 chiavi AWS considerate nella misurazione sono state utilizzate nell’arco di 15 minuti. Sono numeri osservati sui token di prova: non dimostrano che ogni credenziale pubblica sia sempre sottratta entro otto secondi, ma rendono evidente quanto sia breve la finestra utile per intercettare un errore.
Leggi anche: Allarme Docker Hub: 10.000 immagini espongono segreti aziendali e token AI.
I ContainerBots leggono le immagini senza eseguire il software
L’aspetto tecnico più significativo è che gli scanner non hanno bisogno di avviare il container. I sensori dell’esperimento hanno registrato pochissime esecuzioni effettive delle immagini, mentre l’utilizzo delle credenziali dimostrava che gli attaccanti ne avevano già esaminato il contenuto. Il metodo più plausibile consiste nello scaricare e analizzare gli strati dell’immagine, oppure interrogare le API del registro per recuperare i file. Per questo una password rimossa dall’ultimo livello può rimanere recuperabile in uno strato precedente della stessa immagine. I ricercatori chiamano questi strumenti ContainerBots, ma non li attribuiscono a un’unica organizzazione: la presenza di indirizzi IP differenti e attività simili non prova che gli scanner siano coordinati da uno stesso gruppo criminale.
OpenAI e Anthropic: i token rubati diventano spese immediate
Il test non ha riguardato soltanto AWS. Le chiavi API OpenAI e Anthropic inserite nelle immagini hanno subito accessi non autorizzati e sono state utilizzate fino a esaurire il saldo disponibile negli account sperimentali. Il danno potenziale è differente rispetto al furto di una password tradizionale: un token per servizi AI può autorizzare direttamente richieste fatturabili, anche senza accesso al pannello amministrativo del cliente.
Per le aziende che incorporano modelli linguistici nelle applicazioni, la pubblicazione accidentale di una chiave può quindi trasformarsi rapidamente in costi, oltre che in un possibile accesso a risorse associate al progetto. I risultati non autorizzano però a sostenere che siano stati sottratti dati dei clienti reali di OpenAI o Anthropic: l’abuso osservato riguardava gli account predisposti dai ricercatori.
Docker Hub concentra l’attività, ma il problema riguarda tutti i registri pubblici
Docker Hub ha generato quasi tutta l’attività osservata sulle chiavi AWS, mentre sono stati individuati tentativi di utilizzo anche su Harbor. Il risultato non dimostra che gli altri registri siano immuni: lo studio ha misurato un insieme limitato di immagini-esca, visibili con modalità e tempi differenti. Gli autori ritengono che l’accesso ai flussi delle immagini appena pubblicate consenta ai bot di selezionare rapidamente i nuovi bersagli. Per questo propongono controlli dei segreti prima della pubblicazione e restrizioni o limiti di frequenza sull’accesso ai feed pubblici. Secondo quanto riferito da Tsouvalas a BleepingComputer, la ricerca era stata segnalata a Docker nel maggio 2026, ricevendo un riscontro iniziale ma nessuna successiva risposta sostanziale; un test condotto in agosto non aveva evidenziato cambiamenti nelle difese osservate. Questo non equivale a dimostrare che Docker non adotti altri controlli.
La correzione non è cancellare l’immagine: bisogna revocare la chiave
Il problema era già noto nella sua dimensione quantitativa: un precedente studio sulle immagini Docker Hub aveva documentato migliaia di segreti esposti. ContainerBots aggiunge la prova della velocità con cui possono essere utilizzati. La prima misura consiste nell’impedire che le credenziali entrino nelle immagini: Docker raccomanda i secret mount di BuildKit al posto di argomenti di build e variabili persistenti, perché questi ultimi possono lasciare informazioni sensibili negli artefatti pubblicati. Le pipeline CI/CD devono esaminare tutti gli strati, oltre ai file finali, prima di distribuire un’immagine. Se una chiave è già stata esposta, bisogna revocarla e sostituirla, controllare i log delle API e gli addebiti anomali e verificare eventuali operazioni non autorizzate. Eliminare il tag o ricostruire il container non annulla le copie già scaricate.
Continua con: Ivanti, Docker Hub e SAP: tre falle critiche colpiscono VPN, container e cloud.
Il risultato più importante dello studio non è l’esistenza di segreti nelle immagini Docker, ma il fatto che la loro raccolta avvenga più rapidamente delle normali procedure di risposta. Per chi sviluppa servizi cloud e applicazioni AI, la pubblicazione di una credenziale deve essere trattata come una compromissione possibile già al momento dell’upload, non come un problema da correggere al controllo successivo. La ricerca originale è consultabile sul sito del progetto ContainerBots, mentre Docker documenta l’impiego dei Build secrets per evitare l’inclusione delle chiavi nelle immagini.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.