Novità principali
- FastUnlock aggira la schermata di blocco di Windows. La tecnica richiede accesso fisico al computer e un account Microsoft raggiungibile attraverso il recupero delle credenziali.
- ThreatLocker conferma l’esecuzione di programmi senza login. Il codice viene avviato nel contesto di WSIAccount, un account con privilegi limitati, non amministrativi.
- Non risultano patch Microsoft né attacchi reali confermati. Il PIN di preavvio BitLocker può ridurre il rischio sui dispositivi spenti o in ibernazione.
Windows 11 presenta una nuova vulnerabilità zero-day che permette di aggirare la schermata di blocco ed eseguire programmi senza conoscere la password dell’utente. La tecnica, denominata FastUnlock, è stata divulgata il 19 novembre 2026 dal ricercatore di sicurezza Abdelhamid Naceri, conosciuto anche come Nightmare Eclipse e MSNightmare, e verificata indipendentemente dalla società di cybersecurity ThreatLocker. Il problema interessa l’interazione tra l’assistente vocale Narrator, le finestre di configurazione di Windows e la procedura di recupero di un account Microsoft. Un aggressore con accesso fisico al dispositivo può raggiungere funzionalità che dovrebbero rimanere inaccessibili prima dell’autenticazione, fino ad avviare programmi. Il risultato non equivale però al controllo amministrativo del computer: il codice viene eseguito attraverso WSIAccount, un account limitato. La vulnerabilità non dispone ancora di una correzione Microsoft e non risultano campagne di attacco reali documentate. La scoperta riapre il problema della protezione fisica dei notebook aziendali e dei computer che conservano informazioni sensibili.
Cosa leggere
FastUnlock sfrutta Narrator per superare la schermata di blocco
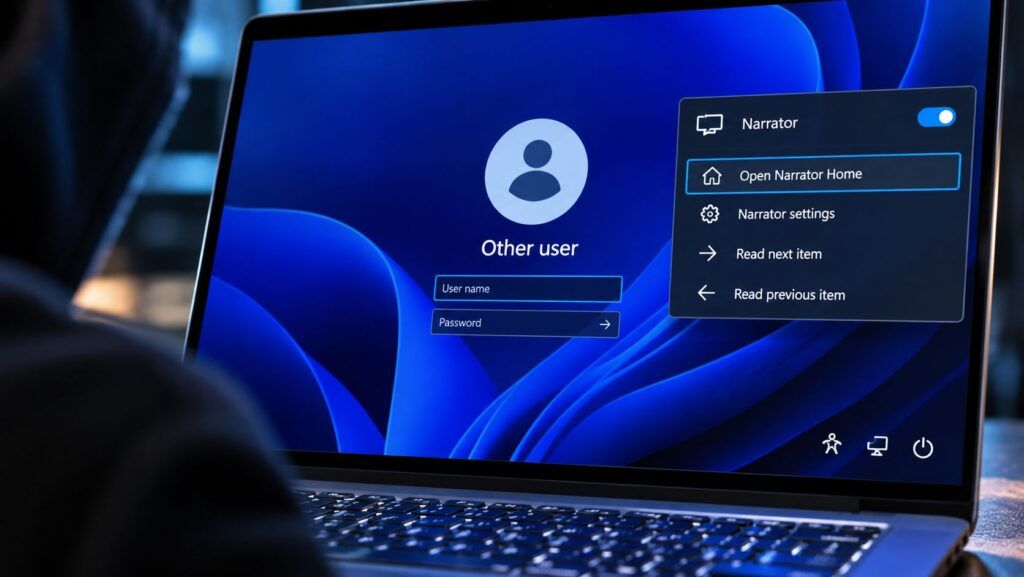
Il ricercatore ha pubblicato la dimostrazione attraverso il repository originale FastUnlock su GitHub, descrivendo un problema nel comportamento dell’interfaccia di Narrator, lo screen reader integrato in Windows per gli utenti con disabilità visive. Il difetto emerge durante il recupero delle credenziali di un account Microsoft dalla schermata di blocco. In questo contesto, Narrator può interagire con una finestra di configurazione che rimane in secondo piano e che, secondo il ricercatore, non dovrebbe essere accessibile quando il sistema non ha ancora autenticato l’utente.
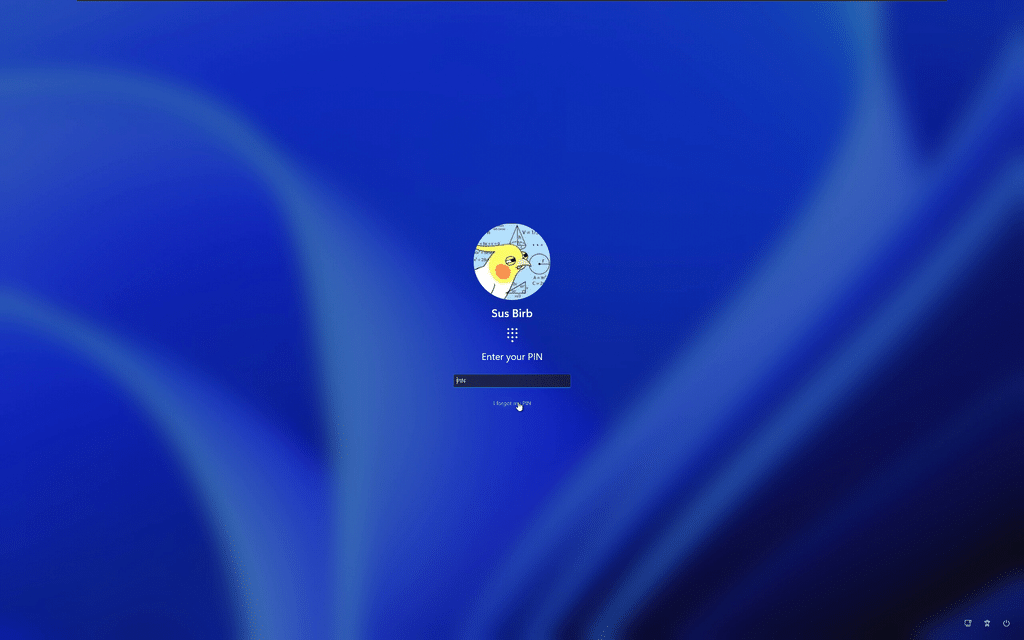
La conseguenza è il raggiungimento di impostazioni di Windows dalle quali possono essere avviati ulteriori componenti del sistema operativo. FastUnlock non utilizza credenziali rubate e non richiede una sessione amministrativa già aperta: sfrutta invece una separazione insufficiente fra le funzionalità di accessibilità e quelle riservate alla sessione autenticata. L’attacco rimane locale e richiede che qualcuno possa utilizzare fisicamente tastiera e schermo del computer.
Leggi anche:
ThreatLocker conferma il bypass, ma esclude i privilegi amministrativi
La verifica indipendente è stata condotta da Kenneth Walker, ricercatore di ThreatLocker Threat Intelligence, che ha pubblicato il 19 novembre un proof of concept dedicato a FastUnlock. La società ha riprodotto il comportamento descritto da Nightmare Eclipse utilizzando un dispositivo di archiviazione esterno per rendere disponibile il programma da eseguire. Durante il test, gli analisti hanno raggiunto il contesto di WSIAccount, precisando espressamente che non si tratta di un account amministratore.
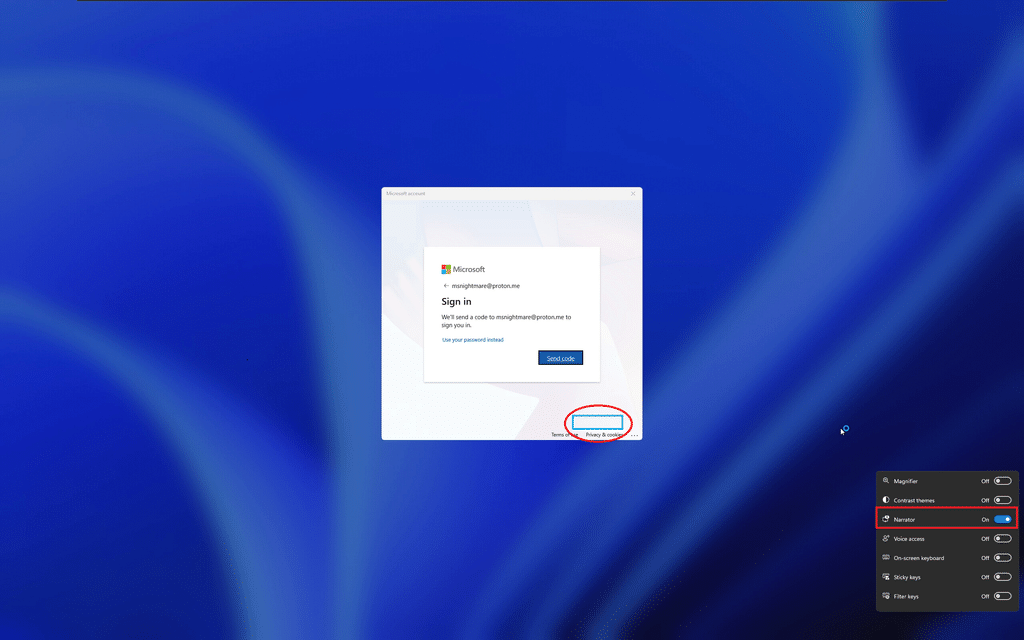
La ricerca segnala inoltre alcune limitazioni operative, tra cui la necessità di utilizzare le funzioni di accessibilità per interagire con il sistema. La conferma è importante perché distingue la dimostrazione di una vulnerabilità dalla sola pubblicazione di una tecnica potenziale. FastUnlock permette di oltrepassare un confine di sicurezza della schermata di blocco, ma non dimostra automaticamente l’accesso a tutti i file dell’utente, l’acquisizione dei privilegi SYSTEM o la possibilità di controllare completamente il dispositivo. Sono conseguenze differenti che richiederebbero verifiche specifiche.
Windows 11 26H2 coinvolto, ma manca l’elenco delle versioni vulnerabili
Nightmare Eclipse dichiara di avere riprodotto la tecnica su Windows 11 26H2 con gli aggiornamenti di novembre 2026 installati, sostenendo inoltre di avere ottenuto risultati coerenti sulle altre macchine sottoposte alle proprie prove. Non pubblica però un elenco completo delle versioni testate e precisa di non avere verificato l’efficacia della tecnica su Windows 10.
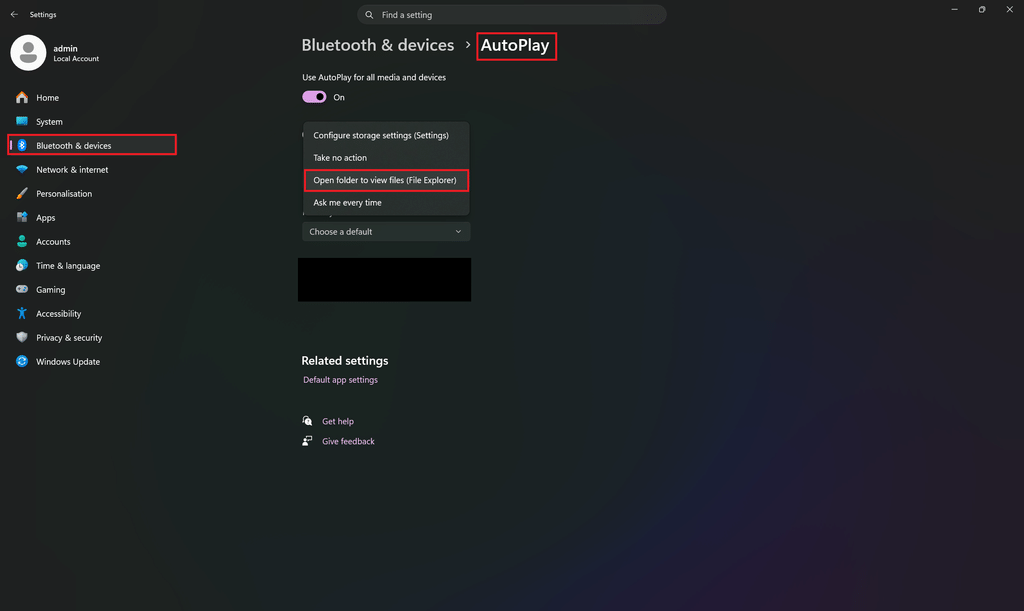
Di conseguenza, non è possibile attribuire la vulnerabilità indiscriminatamente a tutte le edizioni di Windows o indicare build vulnerabili diverse da quella esplicitamente citata. Le condizioni necessarie comprendono accesso fisico, disponibilità di un account Microsoft nel percorso di recupero e possibilità di interagire con Narrator dalla schermata di blocco. Al 20 novembre non risultano una CVE specifica, una patch Microsoft o evidenze pubbliche di sfruttamento attivo. La finestra di esposizione rimane quindi aperta per le configurazioni nelle quali il comportamento documentato può essere riprodotto, senza che questo costituisca una conferma di vulnerabilità per ogni computer Windows.
FastUnlock e BitLocker: perché il disco cifrato non impedisce necessariamente l’attacco
Il riferimento a BitLocker richiede una distinzione fondamentale. Nel repository GitHub il ricercatore descrive FastUnlock come una tecnica capace di aggirare la protezione di un computer completamente cifrato. Il test indipendente documenta invece un bypass della schermata di blocco che permette l’esecuzione di codice quando Windows è già stato avviato. Nelle configurazioni BitLocker TPM-only, il modulo TPM può consentire lo sblocco automatico del volume durante il normale avvio, senza richiedere un PIN aggiuntivo.
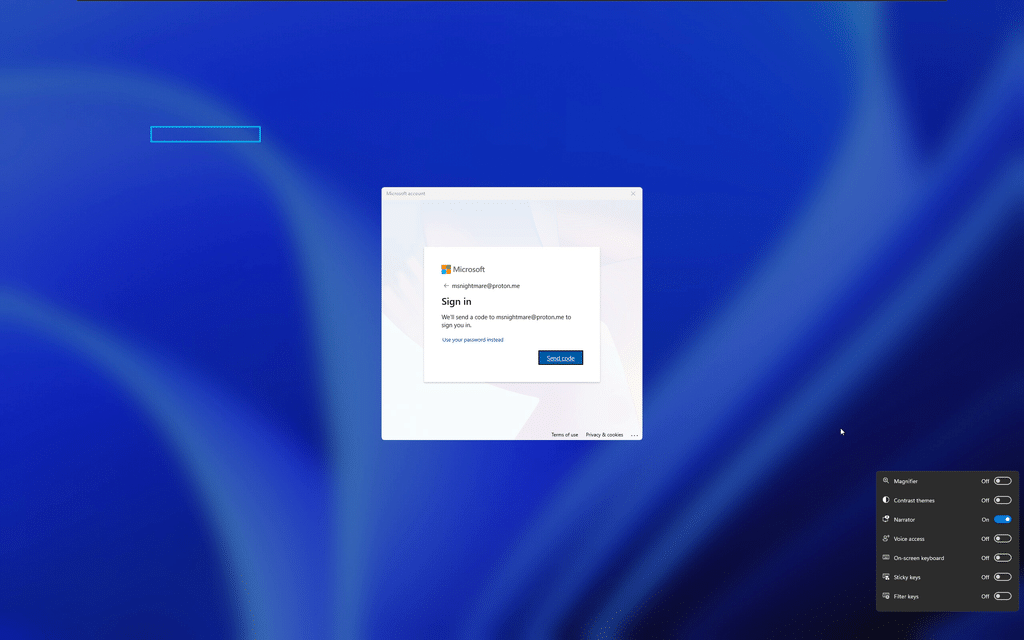
Quando compare la schermata di accesso, il sistema operativo dispone già del volume sbloccato. FastUnlock interviene in questa fase: non è stata dimostrata la decifratura crittografica del disco, né il recupero delle chiavi BitLocker. La distinzione separa questa tecnica da YellowKey, il precedente attacco contro BitLocker e l’ambiente di ripristino di Windows. Entrambi i casi ricordano però che cifratura del disco e protezione della sessione sono due livelli di sicurezza differenti.
Come proteggere notebook e computer Windows in attesa della patch
In assenza di una correzione ufficiale, la difesa dipende principalmente dalla protezione fisica del dispositivo e dalle impostazioni di avvio di BitLocker. ThreatLocker raccomanda di utilizzare un PIN di preavvio, in modo che il disco non venga sbloccato automaticamente quando il computer viene acceso. Questa protezione è particolarmente utile quando il dispositivo è spento o in ibernazione, perché il sistema deve superare l’autenticazione prima di avviare Windows. Non risolve invece il problema di un computer già avviato e fermo sulla schermata di blocco: in quella situazione il volume potrebbe essere già disponibile al sistema operativo. Le organizzazioni devono quindi considerare anche la custodia dei notebook, le postazioni condivise e i dispositivi lasciati in ambienti accessibili al pubblico. Microsoft ha recentemente introdotto nelle build Insider nuove possibilità di configurare il PIN BitLocker sui computer aziendali gestiti, ma tali novità non costituiscono una patch specifica per FastUnlock.
Continua con:
Windows 11 introduce blocco remoto dei PC e gestione avanzata delle passkey FIDO2
Microsoft pubblica mitigazioni per YellowKey che bypassa BitLocker su Windows 11
FastUnlock dimostra che bloccare Windows non significa isolare tutte le funzioni
FastUnlock evidenzia un limite concreto della sicurezza dei dispositivi: una schermata di blocco deve impedire l’accesso anche alle funzionalità indirette del sistema, comprese quelle necessarie per recuperare un account o assistere utenti con esigenze di accessibilità. Quando una finestra nascosta o un componente di configurazione può essere raggiunto prima dell’autenticazione, il confine fra sessione bloccata e ambiente operativo diventa meno affidabile. Il caso assume ulteriore rilievo perché proviene dallo stesso ricercatore che ha recentemente divulgato SignDrop, una tecnica diversa capace di ottenere privilegi SYSTEM attraverso componenti Windows. FastUnlock, al contrario, non dimostra un’escalation amministrativa e non deve essere presentato come una compromissione completa di BitLocker. Rimane comunque una vulnerabilità significativa per i dispositivi fisicamente accessibili a soggetti non autorizzati. Fino alla pubblicazione di una correzione Microsoft, la schermata di blocco non dovrebbe essere considerata l’unica barriera di sicurezza per un computer che può finire nelle mani di terzi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.