Executive Summary
- CERT-AGID individua una campagna italiana che imita l’Agenzia delle Entrate per distribuire il malware Android Mirax attraverso un falso aggiornamento dell’app IO.
- Mirax combina le funzionalità di banking trojan e Remote Access Trojan, consentendo il furto di credenziali, SMS, OTP e il controllo remoto dello smartphone.
- Il payload è nascosto in un file JSON cifrato con RC4, dal quale vengono estratti tre componenti DEX. Gli indicatori di compromissione sono stati condivisi con le strutture accreditate.
Cosa leggere
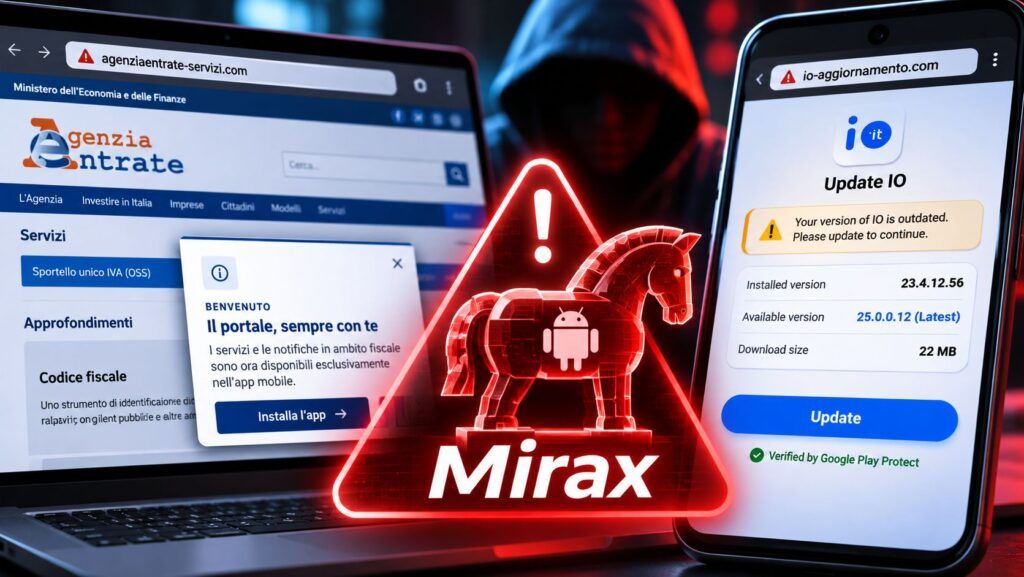
Un falso sito dell’Agenzia delle Entrate viene utilizzato per distribuire Mirax, un pericoloso malware Android capace di intercettare credenziali bancarie, codici OTP e assumere il controllo remoto degli smartphone. La campagna è stata individuata dal CERT-AGID, che il 17 novembre 2026 ha pubblicato una nuova analisi tecnica dedicata a un dominio fraudolento costruito per imitare il portale dell’amministrazione fiscale italiana. Gli aggressori sfruttano contemporaneamente due marchi istituzionali: quello dell’Agenzia delle Entrate, utilizzato per attirare gli utenti, e quello dell’app IO, presentata attraverso una falsa schermata di aggiornamento. Il risultato è una catena di infezione che non si limita a raccogliere informazioni attraverso una pagina di phishing, ma cerca di installare direttamente un’applicazione malevola sul dispositivo. L’attacco prende di mira esclusivamente gli utenti mobili durante la navigazione sul sito fraudolento, rendendo meno immediata l’individuazione della minaccia attraverso i normali controlli effettuati da computer.
Il falso sito dell’Agenzia delle Entrate distribuisce un APK Android
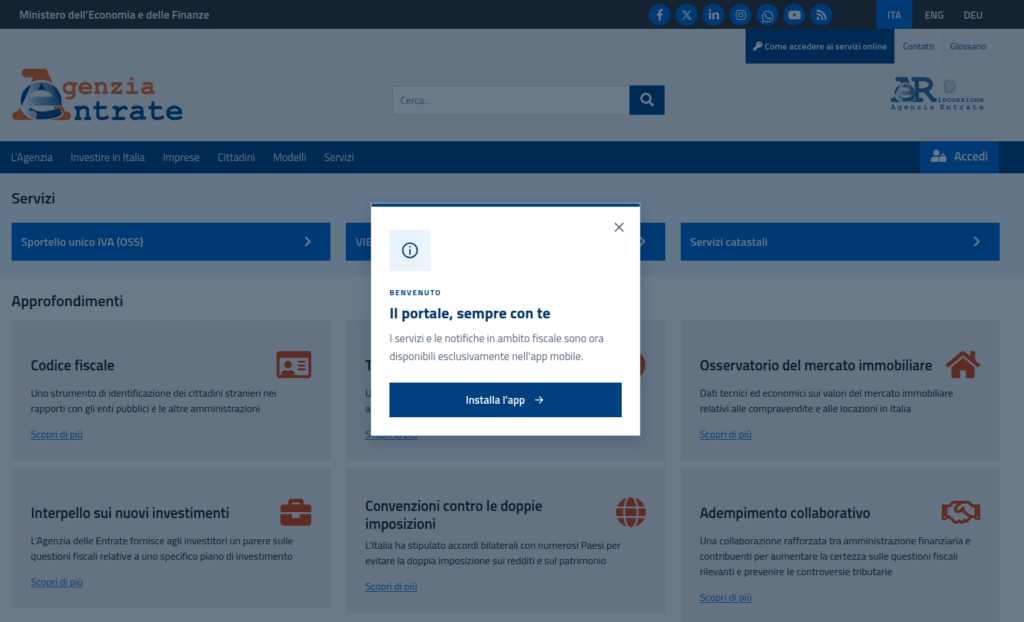
Secondo l’analisi ufficiale pubblicata dal CERT-AGID, gli attaccanti hanno predisposto un dominio che riproduce l’aspetto del sito dell’Agenzia delle Entrate, sfruttando la familiarità degli utenti italiani con i servizi fiscali digitali. La pagina non si comporta però allo stesso modo per tutti i visitatori: il contenuto malevolo viene mostrato soltanto quando il browser presenta uno User-Agent mobile. Questa selezione permette di indirizzare l’infezione verso gli smartphone Android e può rendere meno efficace una verifica eseguita da un normale browser desktop. L’obiettivo è convincere la vittima a scaricare un file APK, il formato utilizzato per distribuire le applicazioni Android, e installarlo manualmente. Il rapporto non indica che i sistemi autentici dell’Agenzia delle Entrate siano stati compromessi: l’identità istituzionale viene impersonata attraverso un dominio controllato dagli aggressori.
L’app IO diventa l’esca per convincere gli utenti a installare Mirax
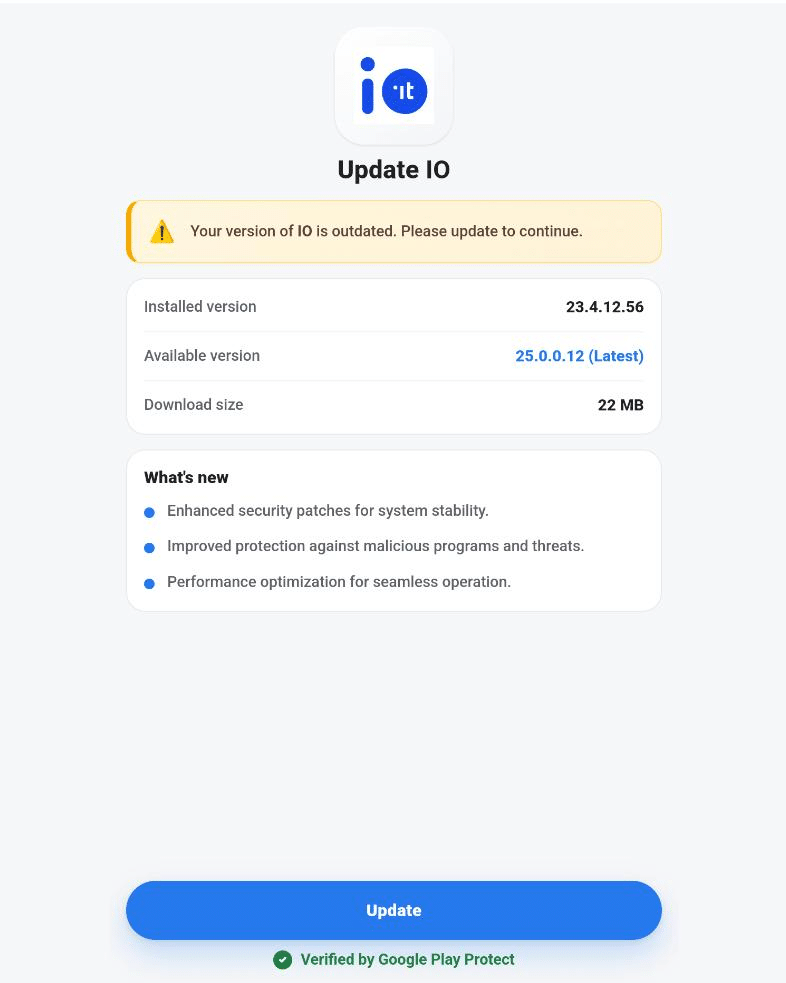
Il secondo passaggio sfrutta l’autorevolezza dell’app IO, ormai riconoscibile come punto di accesso a numerosi servizi della pubblica amministrazione. Dopo l’avvio dell’applicazione fraudolenta, la vittima incontra una schermata che simula un aggiornamento necessario per continuare a utilizzare il servizio.
L’interfaccia invita a scaricare e installare un ulteriore APK, facendo apparire l’operazione come una normale procedura di manutenzione. La schermata contiene anche la dicitura «Verified by Google Play Protect», utilizzata per attribuire al file una certificazione di sicurezza apparentemente riconducibile all’ecosistema Google. La presenza di quella scritta non dimostra che l’APK sia stato effettivamente controllato o approvato da Play Protect: costituisce un elemento grafico della frode. La campagna non dimostra nemmeno una compromissione dell’app IO autentica. Gli aggressori utilizzano il suo nome per trasferire la fiducia dell’utente verso un’installazione non autorizzata.
Mirax controlla lo smartphone e intercetta le operazioni bancarie
Il file analizzato appartiene alla famiglia Mirax, già documentata come una minaccia Android capace di combinare banking trojan e Remote Access Trojan (RAT). Il malware può sottrarre credenziali, intercettare SMS e codici OTP e raccogliere informazioni sensibili presenti sul dispositivo. Una componente particolarmente pericolosa riguarda l’abuso dei servizi di Accessibilità Android, progettati per assistere gli utenti ma utilizzabili impropriamente per osservare e controllare le interazioni con le applicazioni. Attraverso questi privilegi, Mirax può gestire operazioni sullo schermo e sovrapporre interfacce contraffatte alle applicazioni bancarie legittime.
La vittima può quindi inserire informazioni di autenticazione in una schermata apparentemente autentica, consegnandole invece agli aggressori. Le capacità del malware erano già emerse nell’analisi Mirax RAT, il malware Android che trasforma gli smartphone in nodi criminali, dedicata alle precedenti campagne internazionali.
Leggi anche: Falso Bonus Vacanze dell’Agenzia delle Entrate: il phishing ruba documenti, selfie e buste paga.
Un file JSON cifrato con RC4 nasconde tre componenti DEX
L’analisi tecnica condotta dal CERT-AGID individua un meccanismo di occultamento progettato per rendere più difficile il riconoscimento del malware. All’interno dell’APK è stato trovato un file denominato fsIZe.json, collocato in una struttura di directory annidate. Nonostante l’estensione normalmente associata ai documenti JSON, il contenuto non rappresenta semplici dati di configurazione: contiene un payload cifrato attraverso l’algoritmo RC4. La chiave necessaria alla decifratura è incorporata nel codice dell’applicazione, consentendo ai ricercatori di recuperare il contenuto nascosto. L’operazione porta all’estrazione di tre file DEX, utilizzati nell’ecosistema Android per contenere codice eseguibile. La separazione tra applicazione iniziale e componenti cifrati serve a ostacolare le analisi statiche, perché parte delle funzionalità malevole rimane nascosta finché non viene ricostruito il codice effettivo.
Il server di comando e controllo emerge dal codice decifrato
Dopo avere recuperato i componenti DEX, gli analisti hanno individuato la classe net.igyts.appeh3.BuildConfig, nella quale compaiono in chiaro il dominio e la porta utilizzati per comunicare con il server di comando e controllo (C2). Questa infrastruttura consente al malware di collegarsi ai sistemi gestiti dagli operatori criminali e costituisce un elemento fondamentale per ricostruire la catena tecnica dell’infezione. Il rapporto pubblicato non identifica però gli autori della campagna, né fornisce una stima delle installazioni riuscite o delle eventuali frodi bancarie effettivamente realizzate. L’identificazione del payload Mirax e della sua infrastruttura non equivale a una conferma di sottrazioni di denaro già avvenute in Italia. Il dato accertato riguarda l’esistenza del dominio fraudolento, la distribuzione dell’APK e le caratteristiche tecniche del campione analizzato.
La campagna italiana sfrutta la fiducia nei servizi pubblici digitali
L’utilizzo congiunto di Agenzia delle Entrate e app IO rappresenta l’elemento distintivo di questa campagna. Gli aggressori non inventano un servizio sconosciuto, ma imitano piattaforme che milioni di cittadini associano a comunicazioni, procedure e adempimenti amministrativi. Il meccanismo si inserisce in una tendenza già osservata nelle campagne italiane che sfruttano nomi e loghi di enti pubblici per distribuire malware o sottrarre informazioni. Un precedente riguarda il falso portale del Servizio Sanitario Nazionale utilizzato per distribuire StreamRAT e XWorm. Nel caso Mirax, però, la differenza decisiva è il passaggio dalla semplice imitazione istituzionale a una falsa procedura di aggiornamento di un’applicazione pubblica, concepita per portare il codice malevolo direttamente sullo smartphone della vittima.
CERT-AGID condivide gli indicatori per contrastare la campagna
Il CERT-AGID ha comunicato la scoperta al CERT del Ministero competente e condiviso gli indicatori di compromissione (IoC) attraverso il proprio flusso informativo riservato alle strutture accreditate. Questo intervento permette agli operatori di sicurezza che ricevono gli indicatori di riconoscere più facilmente domini e componenti collegati alla campagna. Per gli utenti Android il rischio principale rimane l’installazione di APK presentati come aggiornamenti di servizi istituzionali, soprattutto quando una pagina web richiede operazioni estranee ai normali canali di distribuzione delle applicazioni. Il CERT-AGID non ha annunciato una compromissione dell’infrastruttura ufficiale dell’Agenzia delle Entrate o dell’app IO: la minaccia nasce dall’impersonificazione dei due servizi e dall’esecuzione volontaria del pacchetto fraudolento.
Continua con: Phishing e malware in Italia: le campagne che sfruttano PagoPA, SEND e i servizi pubblici.
Mirax porta il rischio bancario dentro la falsa burocrazia digitale
La campagna individuata il 17 novembre dimostra come il cybercrime stia utilizzando la credibilità della pubblica amministrazione per distribuire malware mobile con capacità di controllo remoto. Il falso sito fiscale serve a raggiungere la vittima, l’aggiornamento dell’app IO fornisce una giustificazione plausibile all’installazione e il payload cifrato nasconde il trojan destinato a operare sul dispositivo. Il risultato è una minaccia che può superare la raccolta tradizionale di credenziali e arrivare all’interazione diretta con applicazioni bancarie e sistemi di autenticazione. L’elemento più insidioso non è una vulnerabilità dell’app IO, ma il modo in cui il suo nome viene trasformato in uno strumento per convincere i cittadini a installare software ostile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.