Executive Summary
- VMware vCenter corregge CVE-2026-123890, vulnerabilità critica CVSS 9,8 che permette di aggirare l’autenticazione attraverso il VMware Directory Service senza possedere credenziali.
- Armory Castle sfruttava lo zero-day già a settembre 2026. Google e Mandiant hanno ricostruito una campagna di spionaggio partita da BeyondTrust e arrivata al controllo degli ambienti VMware attraverso BONESAW e SAWSNAKE.
- Broadcom distribuisce patch per vCenter, SDDC Manager e VMware Tools. Non esistono workaround ufficiali e gli ambienti già compromessi richiedono verifiche ulteriori rispetto al semplice aggiornamento.
Cosa leggere
VMware vCenter è stato compromesso attraverso una vulnerabilità zero-day critica sfruttata da un gruppo di cyberspionaggio sospettato di legami con la Cina almeno dall’inizio di settembre 2026. La falla, identificata come CVE-2026-123890 e classificata con punteggio CVSS 9,8, permette a un aggressore con accesso di rete al VMware Directory Service di aggirare l’autenticazione e ottenere una sessione amministrativa senza conoscere la password. Broadcom ha distribuito le correzioni il 19 novembre, ma il rapporto pubblicato da Google Threat Intelligence Group e Mandiant dimostra che gli attaccanti avevano già utilizzato il difetto per mesi. Il gruppo responsabile è Armory Castle, precedentemente identificato come UNC5221, che ha combinato due zero-day in una stessa campagna di intrusione, passando dalle appliance BeyondTrust Remote Support alle infrastrutture Linux interne e successivamente alla piattaforma VMware. Gli strumenti sviluppati dagli attaccanti permettevano non soltanto di ottenere privilegi amministrativi su vCenter, ma anche di sottrarre il database delle identità, recuperare chiavi crittografiche SAML e falsificare le autenticazioni. Il problema riguarda direttamente il livello di gestione delle infrastrutture virtualizzate, uno dei punti più sensibili delle reti aziendali.
CVE-2026-123890 aggira l’autenticazione di VMware vCenter senza password
L’advisory ufficiale VMSA-2026-0009 pubblicato da Broadcom conferma che CVE-2026-123890 interessa il VMware Directory Service, componente incaricato di gestire identità e autenticazione nell’ambiente vCenter. Un aggressore capace di raggiungere il servizio attraverso la rete può sfruttare la vulnerabilità per ottenere accesso non autorizzato, senza disporre preventivamente di un account valido. La ricostruzione di Mandiant aggiunge un elemento tecnico decisivo: il problema riguarda il protocollo Secure Remote Password SRP-6a utilizzato attraverso l’interfaccia DCE/RPC, dove una debolezza nella logica crittografica e nella gestione delle autorizzazioni permette di recuperare informazioni necessarie a stabilire una sessione autenticata. L’attaccante può così presentarsi come [email protected], identità che dispone di autorizzazioni particolarmente elevate sull’infrastruttura. La vulnerabilità non deve essere confusa con una semplice esposizione di credenziali: il difetto consente di superare il controllo che dovrebbe impedire la creazione di una sessione amministrativa in assenza di autenticazione valida.
Leggi anche:
BeyondTrust zero-day: ARMORY CASTLE sfrutta CVE-2026-102764 da agosto
Armory Castle sfruttava la falla già a settembre dopo avere compromesso BeyondTrust
La ricostruzione tecnica originale di Google e Mandiant colloca lo sfruttamento di CVE-2026-123890 all’inizio di settembre 2026, più di due mesi prima della distribuzione delle patch. L’operazione non nasce direttamente contro VMware: gli attaccanti avevano già compromesso appliance BeyondTrust Remote Support sfruttando CVE-2026-102764, altra vulnerabilità zero-day utilizzata dalla fine di agosto. Dopo l’accesso iniziale, gli operatori hanno impiegato le capacità di connessione dell’appliance e altri strumenti di persistenza per raggiungere sistemi Linux interni, ottenere privilegi root e avviare una ricognizione mirata delle infrastrutture di virtualizzazione.
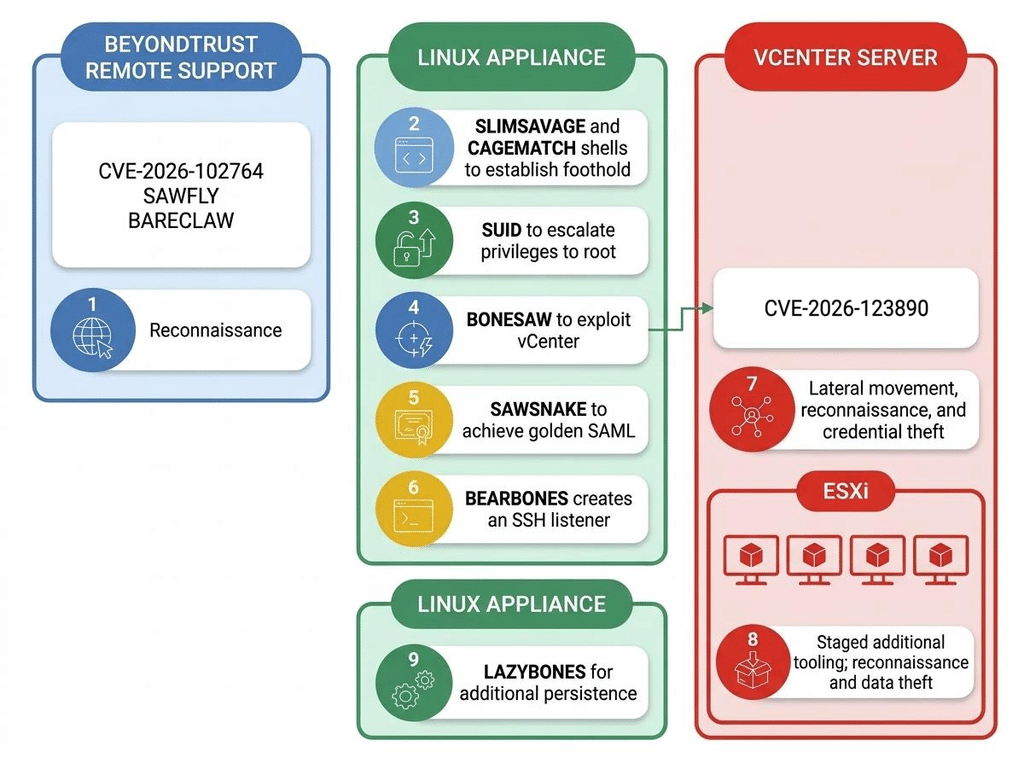
L’indagine documenta scansioni di porte e interfacce riconducibili a VMware, comprese quelle del servizio RPC utilizzato successivamente nell’attacco. La sequenza evidenzia la natura dell’operazione: BeyondTrust rappresentava il punto di ingresso, mentre vCenter costituiva un bersaglio successivo e strategicamente più importante. Attraverso il server centrale di gestione, un aggressore può infatti raggiungere informazioni e funzionalità relative a numerosi host e macchine virtuali senza dover compromettere inizialmente ogni singolo sistema.
BONESAW entra nel Directory Service e sottrae il database delle identità VMware
Lo strumento principale dell’operazione contro vCenter è BONESAW, utility sviluppata in Go e utilizzata per sfruttare CVE-2026-123890. Secondo Mandiant, gli attaccanti l’hanno impiegata con successo contro un server vCenter interno, ottenendo una sessione amministrativa e recuperando il database LMDB utilizzato dal VMware Directory Service. Il componente vmdird conserva informazioni particolarmente sensibili per l’identità e l’autenticazione dell’ambiente VMware; attraverso le sue funzionalità RPC, gli operatori sono riusciti a ottenere file e dati altrimenti protetti. BONESAW può inoltre creare account amministrativi SSO, intervenire sulle identità della directory e recuperare le chiavi private del Security Token Service, utilizzate per firmare i token SAML. Il valore della compromissione è quindi superiore alla semplice esecuzione di un comando su una macchina Linux: gli attaccanti arrivano al sistema che stabilisce quali identità possono amministrare l’infrastruttura virtualizzata. Mandiant documenta capacità di compromissione complete sui sistemi vCenter 7.x e 8.x analizzati, mentre il perimetro delle versioni vulnerabili definito da Broadcom comprende anche le più recenti linee supportate.
SAWSNAKE trasforma le chiavi rubate in attacchi Golden SAML
Dopo BONESAW, Armory Castle ha utilizzato SAWSNAKE, un secondo programma scritto in Go progettato per sfruttare le informazioni sottratte al sistema di autenticazione VMware. La sua funzione consiste nel recuperare le chiavi private e i certificati necessari a costruire asserzioni SAML apparentemente legittime, creando sessioni amministrative senza eseguire il normale percorso di autenticazione. È la tecnica conosciuta come Golden SAML, particolarmente pericolosa perché permette di utilizzare materiali crittografici compromessi per impersonare utenti autorizzati. In questo scenario, l’aggressore può aggirare anche i controlli multifattore quando questi vengono applicati nel percorso ordinario di accesso, ma il sistema considera valida la firma del token falsificato. Mandiant descrive la creazione di sessioni amministrative, la presenza di account aggiuntivi e l’utilizzo successivo di SSH per raggiungere l’appliance vCenter. La sequenza mostra perché la sottrazione delle chiavi SAML non possa essere trattata come una normale perdita di password: finché il materiale crittografico compromesso rimane attendibile, l’attaccante può conservare la capacità di presentare nuove autenticazioni apparentemente valide.
SLIMSAVAGE, CAGEMATCH e BEARBONES assicurano persistenza e movimenti laterali
L’operazione è stata accompagnata da una famiglia articolata di strumenti malevoli sviluppati per gli ambienti Linux e VMware. SLIMSAVAGE è una webshell JSP utilizzata per eseguire comandi, mentre CAGEMATCH permette di trasferire file e predisporre ulteriori strumenti sulle appliance compromesse. BEARBONES deriva dal server SSH Dropbear, modificato dagli attaccanti per integrare funzionalità di accesso nascosto e raccolta delle credenziali. Il rapporto descrive inoltre LAZYBONES, backdoor che utilizza Slack come canale di comunicazione con l’infrastruttura di comando e controllo, consentendo esecuzione di comandi e trasferimento di file. Non tutti questi componenti sono exploit della vulnerabilità vCenter: alcuni vengono utilizzati nelle fasi precedenti o successive alla compromissione, su differenti sistemi della rete. È proprio questa specializzazione a rendere significativa l’operazione. Armory Castle non si affida a un solo malware, ma costruisce una catena di accesso, spostamento laterale, sottrazione delle identità e permanenza nell’infrastruttura. Google e Mandiant attribuiscono la campagna a un attore di cyberspionaggio sospettato di collegamenti con la Cina, senza che questo equivalga all’identificazione pubblica dei singoli operatori o a una prova diretta di direzione governativa.
Broadcom corregge cinque CVE tra vCenter, SDDC Manager e VMware Tools
Il bollettino VMSA-2026-0009 non riguarda soltanto il bypass di autenticazione. Broadcom corregge anche CVE-2026-123891, vulnerabilità SQL injection di SDDC Manager valutata CVSS 8,1, che permette a un utente autenticato di leggere o modificare informazioni nel database senza autorizzazione. CVE-2026-123892, con punteggio 7,2, riguarda invece una command injection che può consentire l’esecuzione di comandi sull’appliance da parte di un attaccante già autenticato e dotato dei privilegi richiesti. CVE-2026-123893, classificata 6,7, permette a un soggetto con privilegi amministrativi su SDDC Manager di elevarli fino a root. La quinta vulnerabilità, CVE-2026-123894, interessa VMware Tools per Windows e riguarda un bypass della verifica delle firme dei token SAML, sfruttabile localmente nelle macchine virtuali configurate con Guest Alias mapping e nelle condizioni specificate da Broadcom. Anche questa riceve punteggio 6,7. Le cinque vulnerabilità non condividono il medesimo percorso di attacco e soltanto per CVE-2026-123890 il rapporto Mandiant documenta lo sfruttamento nella campagna descritta. Broadcom precisa inoltre che nessuna delle cinque falle rappresenta una fuga dalla macchina virtuale verso l’host ESX, che non risulta direttamente interessato da questo advisory.
VMware vCenter 8 e 9 ricevono le patch, mentre le versioni obsolete restano un problema
Per CVE-2026-123890, Broadcom indica come versioni corrette vCenter 8.0 U3m, 9.0.2.0200 e 9.1.1.0200, mentre le installazioni VMware Cloud Foundation 5.x devono seguire il percorso previsto per la versione 5.2.5. Anche i prodotti delle famiglie Telco Cloud Platform e Telco Cloud Infrastructure richiedono aggiornamenti secondo le rispettive matrici. vCenter 7.0, uscito dal supporto generale, necessita di una richiesta a Broadcom quando è presente un contratto di supporto esteso. Per SDDC Manager, le release correttive indicate sono 5.2.5, 9.0.2.0100 e 9.1.1.0200. VMware Tools per Windows deve invece essere aggiornato a 13.1.5.0 nella serie 13 oppure alla 12.5.5 per le linee precedenti interessate. Non esistono workaround ufficialmente riconosciuti per le vulnerabilità del bollettino. Broadcom considera il problema vCenter un aggiornamento di emergenza, ma segnala anche una questione di compatibilità: l’installazione di 8.0 U3m o 9.0.2.0200 può impedire il successivo passaggio diretto a VMware Cloud Foundation 9.1.1, secondo le restrizioni di upgrade Back-in-Time. Gli amministratori devono quindi pianificare le patch tenendo conto della versione effettiva e del percorso di migrazione previsto.
Continua con:
VMware vCenter sotto attacco: due campagne su CVE-2026-59310 e CVE-2026-59309
BeyondTrust e Fortinet nel KEV: CISA ordina patch e bonifica immediata
VMware vCenter dimostra perché una patch non basta dopo mesi di spionaggio
La parte più delicata della vicenda riguarda la differenza fra correggere la vulnerabilità ed eliminare una compromissione già avvenuta. Broadcom ha distribuito gli aggiornamenti il 19 novembre, ma Armory Castle sfruttava CVE-2026-123890 almeno dall’inizio di settembre. In questo intervallo gli attaccanti hanno potuto ottenere accessi amministrativi, sottrarre database e chiavi SAML, creare identità aggiuntive e installare strumenti di persistenza su sistemi collegati all’infrastruttura VMware. Aggiornare vCenter impedisce nuovi sfruttamenti del difetto corretto, ma non elimina automaticamente gli account creati dagli aggressori, le backdoor installate, le credenziali sottratte o il materiale crittografico ancora utilizzabile. Gli ambienti potenzialmente compromessi richiedono quindi verifiche forensi, controllo delle identità SSO, analisi delle sessioni amministrative e valutazione della rotazione delle chiavi e delle credenziali coinvolte, oltre al monitoraggio dei sistemi Linux utilizzati per raggiungere il management plane. La continuità con la precedente campagna BeyondTrust indica che i sistemi di gestione remota e le piattaforme di virtualizzazione rappresentano obiettivi collegati di un’unica strategia di penetrazione. Armory Castle ha dimostrato che compromettere il livello di amministrazione può offrire un controllo molto più ampio di quello ottenibile violando una singola macchina virtuale. Per le infrastrutture aziendali italiane il problema non è soltanto applicare immediatamente VMSA-2026-0009, ma stabilire se qualcuno abbia già attraversato quel confine prima della pubblicazione della patch.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.