Key findings
- BADBOX 3.0 ha raggiunto 40 miliardi di richieste d’asta pubblicitaria al giorno, oltre il 4% del traffico CTV osservato dalla piattaforma HUMAN al picco.
- TV box Android economiche vengono utilizzate per riprodurre pubblicità invisibili e trasformare le connessioni domestiche in proxy residenziali, senza il consenso dei proprietari.
- HUMAN collega l’infrastruttura a componenti software e servizi del produttore cinese TXCZ e identifica in PXYEDGE la prosecuzione della rete IpMoYu già associata a BADBOX 2.0.
BADBOX 3.0 ha trasformato TV box Android economiche in una gigantesca infrastruttura di frode pubblicitaria, raggiungendo circa 40 miliardi di richieste d’asta al giorno e sfruttando le connessioni Internet domestiche degli utenti per alimentare reti proxy commerciali. La nuova operazione è stata individuata e contrastata dal Satori Threat Intelligence and Research Team di HUMAN Security, che il 18 novembre 2026 ha pubblicato una ricerca sull’evoluzione della botnet già scoperta nel 2023. Il dato colloca BADBOX 3.0 al primo posto tra le operazioni di frode pubblicitaria pubblicamente documentate per volume di richieste, con un picco superiore a tre volte quello di VASTFLUX. L’indagine individua inoltre collegamenti tecnici tra l’infrastruttura criminale e TXCZ, produttore cinese di dispositivi elettronici, mostrando come software preinstallato, repository pubblici e servizi di distribuzione dei moduli possano trasformare dispositivi apparentemente innocui in strumenti di monetizzazione illecita.
Cosa leggere
BADBOX 3.0 raggiunge 40 miliardi di richieste pubblicitarie al giorno
La dimensione economica dell’operazione emerge dai volumi registrati dai sistemi antifrode di HUMAN. Nel momento di massima attività, BADBOX 3.0 generava circa 40 miliardi di bid request quotidiane, superando il precedente primato attribuito a VASTFLUX. Il traffico rappresentava inoltre oltre il 4% delle richieste CTV osservate dalla Human Defense Platform, una proporzione significativa all’interno del campione monitorato dall’azienda. La percentuale non può essere automaticamente estesa all’intero mercato mondiale della pubblicità sulle televisioni connesse.
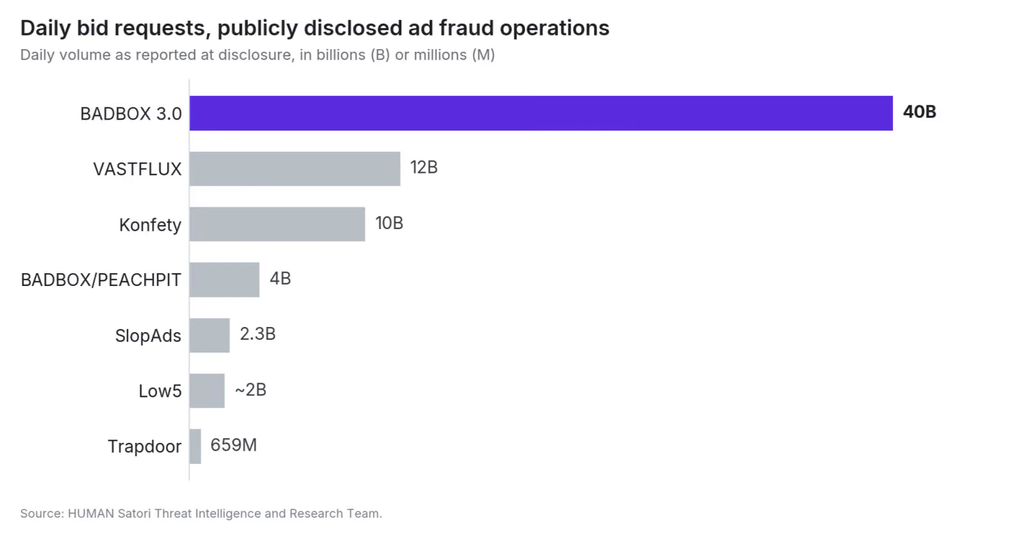
Un elemento richiede particolare attenzione: 40 miliardi di richieste d’asta non equivalgono a 40 miliardi di annunci realmente visualizzati e neppure a 40 miliardi di dispositivi infetti. Una bid request rappresenta una richiesta inviata ai sistemi di pubblicità programmatica per mettere all’asta uno spazio pubblicitario. La stessa infrastruttura può produrne enormi quantità attraverso pochi dispositivi, traffico automatizzato e richieste interamente simulate. HUMAN non pubblica un conteggio complessivo verificato delle TV box compromesse dalla sola operazione BADBOX 3.0.
Le TV box Android vengono compromesse attraverso software di sistema
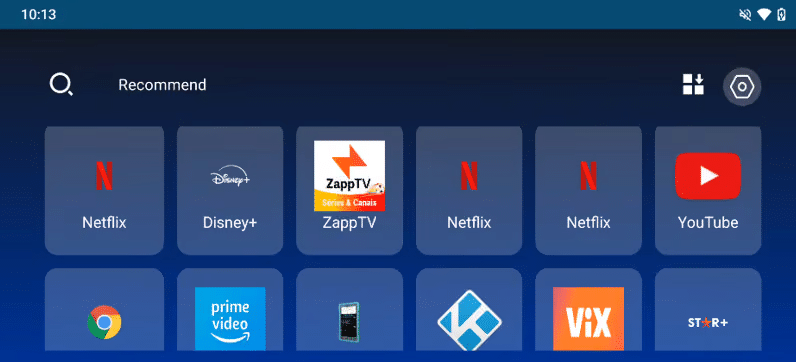
La botnet opera prevalentemente su dispositivi economici basati su Android Open Source Project (AOSP), commercializzati attraverso marchi poco conosciuti e privi di certificazione Google Play Protect. Non si tratta necessariamente di televisori equipaggiati con il sistema Android TV OS certificato da Google: utilizzare una versione di Android su una TV box non garantisce infatti che il dispositivo abbia superato i controlli previsti per le piattaforme ufficiali.
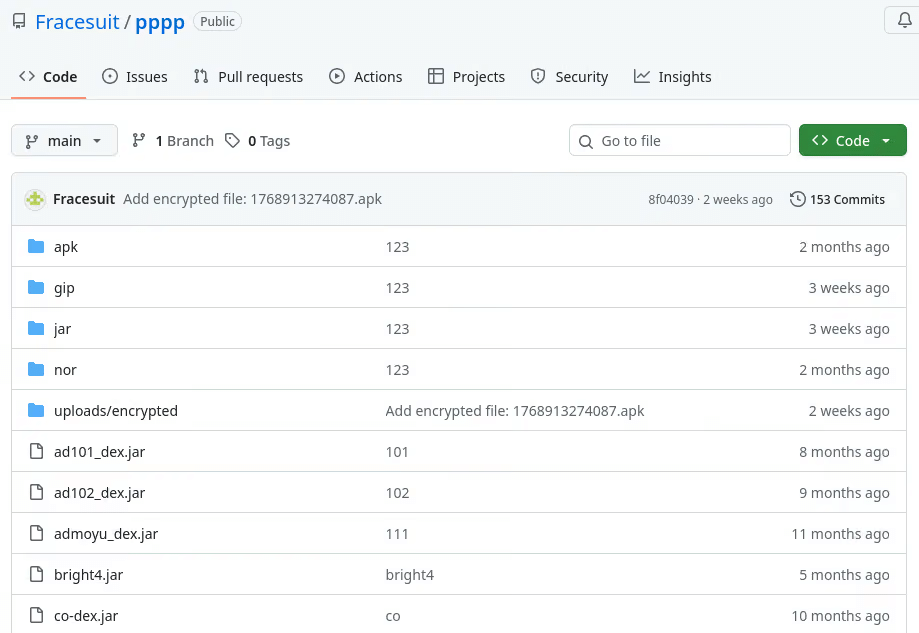
L’infezione parte da una backdoor presentata come applicazione di sistema, capace di contattare server di comando e controllo per recuperare i moduli da eseguire. I ricercatori hanno individuato un catalogo di componenti malevoli distribuito attraverso repository pubblici, hosting alternativi e copie conservate su CDN. I file possono essere sostituiti o aggiornati senza reinstallare l’intero malware. La tecnica rende più difficile interrompere l’operazione attraverso il blocco di un singolo server e permette agli operatori di modificare rapidamente le attività eseguite dai dispositivi.
Leggi anche: BADBOX 2.0, la botnet Android che utilizzava dispositivi economici per frodi e traffico proxy.
Pubblicità invisibili e identità false ingannano gli inserzionisti
Il principale sistema di monetizzazione utilizza veri strumenti pubblicitari per riprodurre video che il proprietario del dispositivo non vede. Alcuni moduli caricano SDK pubblicitari legittimi e avviano gli annunci in finestre trasparenti oppure collocate fuori dall’area visibile dello schermo. La TV box continua apparentemente a funzionare normalmente, mentre il software genera richieste pubblicitarie e riproduzioni video non associate a una reale attività dello spettatore.
La frode diventa più difficile da individuare perché le richieste si presentano con l’identità di applicazioni CTV legittime, che spesso non sono neppure installate sul dispositivo compromesso. Agli operatori pubblicitari il traffico può apparire come proveniente da un’applicazione conosciuta e da un indirizzo IP domestico. HUMAN ha individuato anche attività di falsa Server-Side Ad Insertion (SSAI), nelle quali vengono simulate opportunità pubblicitarie associate a contenuti streaming senza che esista necessariamente un dispositivo reale coinvolto. Parte della frode, dunque, non richiede nemmeno una TV box infetta per generare richieste.
Le connessioni Internet domestiche vengono rivendute attraverso undici reti proxy
Accanto alla frode pubblicitaria opera il proxyjacking, tecnica che consente di sfruttare la connessione Internet di una vittima come punto di uscita per il traffico di terzi. I moduli BADBOX 3.0 possono registrare i dispositivi compromessi presso undici reti proxy residenziali, dieci delle quali appartenenti a servizi commerciali esistenti. La ricerca cita tra gli altri Honeygain, Pawns, Repocket, Infatica e Bright. La presenza di questi servizi nell’elenco non dimostra che i rispettivi operatori fossero consapevoli dell’arruolamento illecito dei dispositivi.
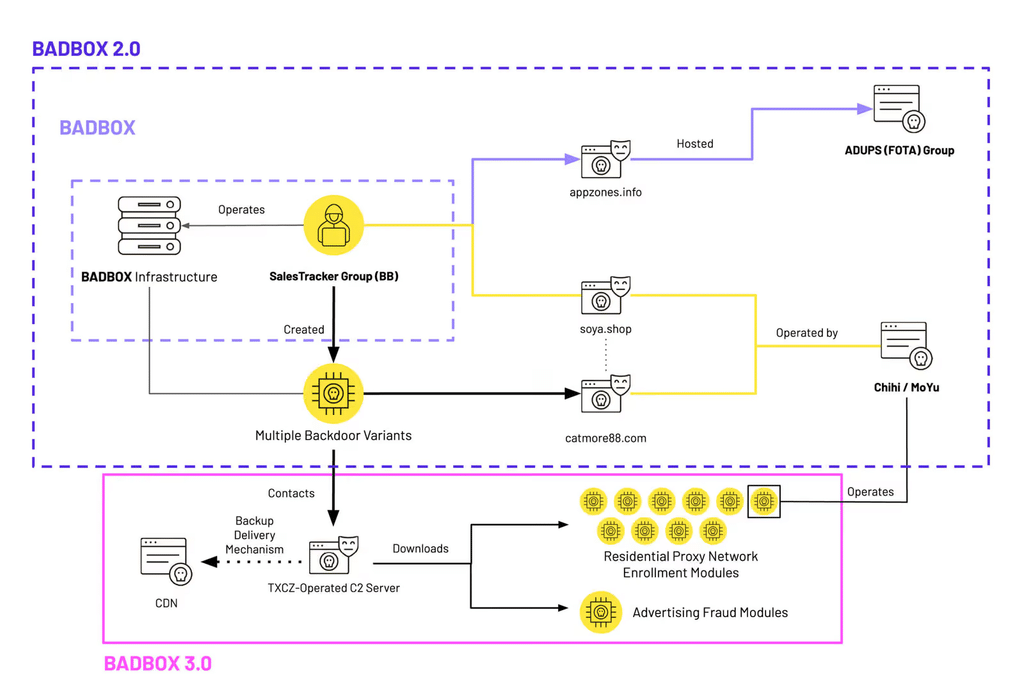
La rete più interessante è PXYEDGE, che secondo HUMAN rappresenta la continuazione di IpMoYu, già individuata durante l’indagine su BADBOX 2.0. Il dominio PXYEDGE risulta registrato nel marzo 2026 e il servizio dichiara circa 200.000 nodi disponibili. I ricercatori hanno inoltre rilevato un picco di circa 340.000 connessioni uniche attraverso un server di monitoraggio accessibile. Anche in questo caso, il numero delle connessioni non rappresenta automaticamente il totale delle TV box compromesse. Il vantaggio per i criminali consiste nel poter far apparire richieste automatizzate e attività fraudolente come provenienti da normali abitazioni, sfruttando indirizzi IP residenziali.
HUMAN individua collegamenti tecnici con il produttore cinese TXCZ
L’indagine collega diversi componenti della piattaforma BADBOX 3.0 a TXCZ, produttore cinese di dispositivi elettronici. Le evidenze descritte da HUMAN comprendono infrastrutture di comando e controllo, domini utilizzati per scaricare i payload e distribuire configurazioni pubblicitarie, applicazioni preinstallate sui dispositivi e controlli software che verificano la presenza di proprietà specifiche del firmware TXCZ. Alcuni repository utilizzati per distribuire i moduli risultavano inoltre associati a denominazioni riconducibili al produttore.
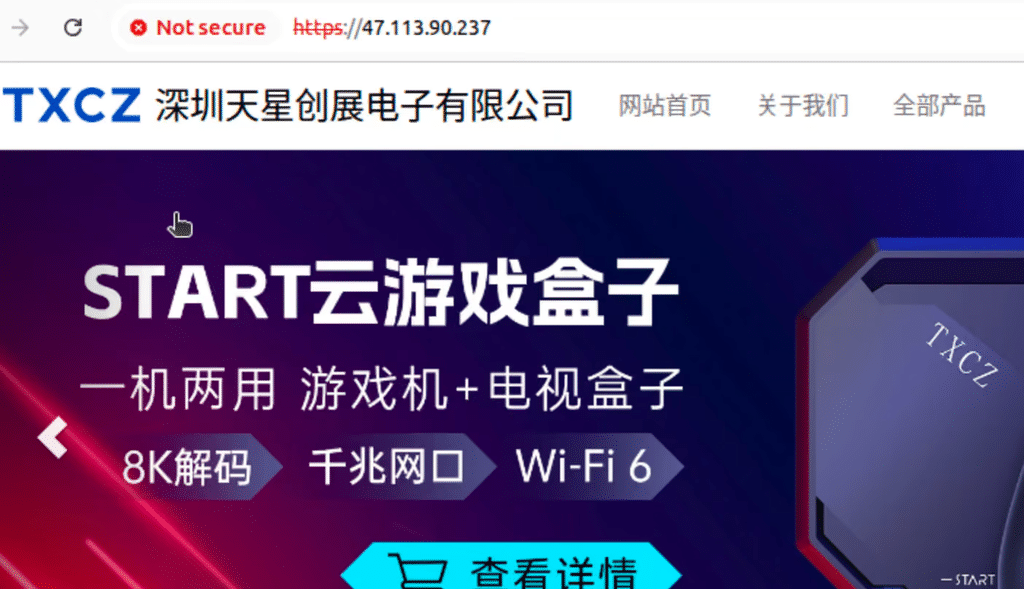
Tra gli elementi tecnici compare l’applicazione di sistema com.shzhtxcz.txbox, presente su dispositivi TXCZ e dotata di privilegi compatibili con l’installazione durante la produzione. Alcuni moduli verificano proprietà come ro.txcz.model prima di eseguire determinate funzioni. HUMAN dichiara inoltre di aver collegato un soggetto impegnato nella manutenzione dei repository al produttore. Queste evidenze documentano collegamenti infrastrutturali e software significativi, ma non autorizzano ad affermare che ogni dispositivo TXCZ sia compromesso o che siano state accertate responsabilità penali dell’azienda. Il rapporto non presenta una replica del produttore.
Da BADBOX 2.0 a X.CPE, la filiera dei dispositivi infetti continua a evolversi
La nuova operazione si inserisce in una sequenza iniziata nel 2023, quando HUMAN aveva scoperto BADBOX su dispositivi Android distribuiti con componenti malevoli nel firmware. Nel 2025, BADBOX 2.0 aveva ampliato il ricorso a backdoor, click fraud e reti proxy. Il nuovo catalogo contiene anche componenti riconducibili a vo1d, malware già individuato su numerose TV box, rafforzando i collegamenti tecnici tra famiglie apparentemente differenti.
Il confronto più recente riguarda X.CPE, botnet contrastata da Google e diversi partner nel novembre 2026. L’operazione aveva coinvolto oltre 1,3 milioni di dispositivi in più di 200 Paesi e territori, come documentato nell’approfondimento Google smantella X.CPE, oltre 1,3 milioni di TV box vendute con malware nascosto. X.CPE e BADBOX 3.0 sono indagini distinte, anche se alcune infrastrutture e attività risultano collegate: i numeri dei dispositivi individuati nella prima non possono essere attribuiti automaticamente alla seconda. Lo stesso ecosistema criminale è emerso anche nei malware che sfruttavano i sistemi di aggiornamento delle autoradio Android.
Come riconoscere il rischio sulle TV box utilizzate in Italia
Il rapporto HUMAN non fornisce un numero verificato di dispositivi BADBOX 3.0 compromessi in Italia, né un elenco completo dei modelli commercializzati sul mercato italiano. Il rischio riguarda soprattutto le TV box economiche e non certificate, acquistate attraverso marketplace o canali di distribuzione che non garantiscono aggiornamenti e provenienza del firmware. Un dispositivo può riprodurre regolarmente contenuti video e contemporaneamente utilizzare la connessione domestica per generare traffico pubblicitario o funzionare come proxy. Per ridurre l’esposizione è opportuno verificare la certificazione Play Protect, privilegiare dispositivi con aggiornamenti ufficiali e controllare la presenza di applicazioni sconosciute o traffico di rete anomalo. La certificazione può essere verificata attraverso le impostazioni del Play Store, quando disponibili. Se il malware è incorporato nel firmware e dispone di privilegi di sistema, il semplice ripristino alle impostazioni di fabbrica potrebbe non eliminarlo. In assenza di un firmware ufficiale affidabile, la soluzione più prudente può essere scollegare e sostituire il dispositivo. La ricerca completa, con indicatori di compromissione e infrastrutture individuate, è disponibile nel rapporto tecnico ufficiale di HUMAN Security su BADBOX 3.0.
Continua con: Android low-cost infetti nel firmware: Midnight Mimosa trasforma i dispositivi in proxy residenziali.
BADBOX 3.0 dimostra che fermare la botnet non significa eliminare il rischio
HUMAN dichiara di aver contrastato BADBOX 3.0, ma non sostiene di aver bonificato tutte le apparecchiature compromesse. La distribuzione dei moduli su repository differenti, l’utilizzo di CDN e la riconversione di infrastrutture già emerse nelle precedenti indagini indicano una capacità di adattamento che rende insufficiente il blocco di singoli domini.
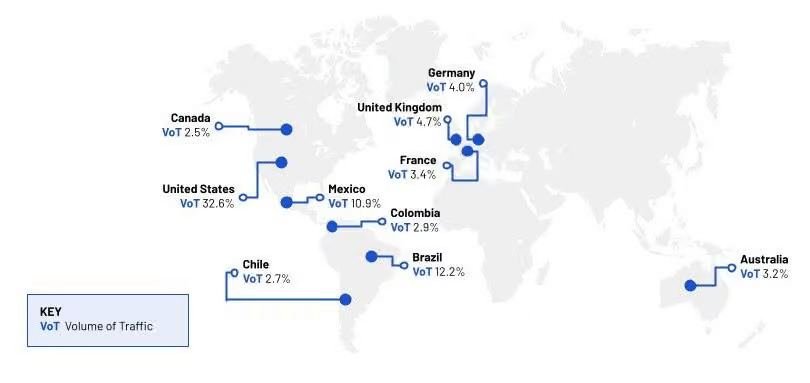
Il problema riguarda anche la filiera pubblicitaria. Inserzionisti e piattaforme acquistano traffico che può apparire proveniente da applicazioni legittime e normali connessioni domestiche, mentre i proprietari dei dispositivi non vedono alcun annuncio e non ricevono alcun compenso per l’utilizzo della propria rete. Il risultato è una doppia monetizzazione non autorizzata: pubblicità fraudolenta da una parte e rivendita della connettività dall’altra. BADBOX 3.0 conferma che il costo reale di alcune apparecchiature economiche può essere pagato anche attraverso risorse digitali sottratte agli acquirenti, quando la sicurezza del firmware e della catena di distribuzione non viene garantita.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.