🛡️ Executive Summary
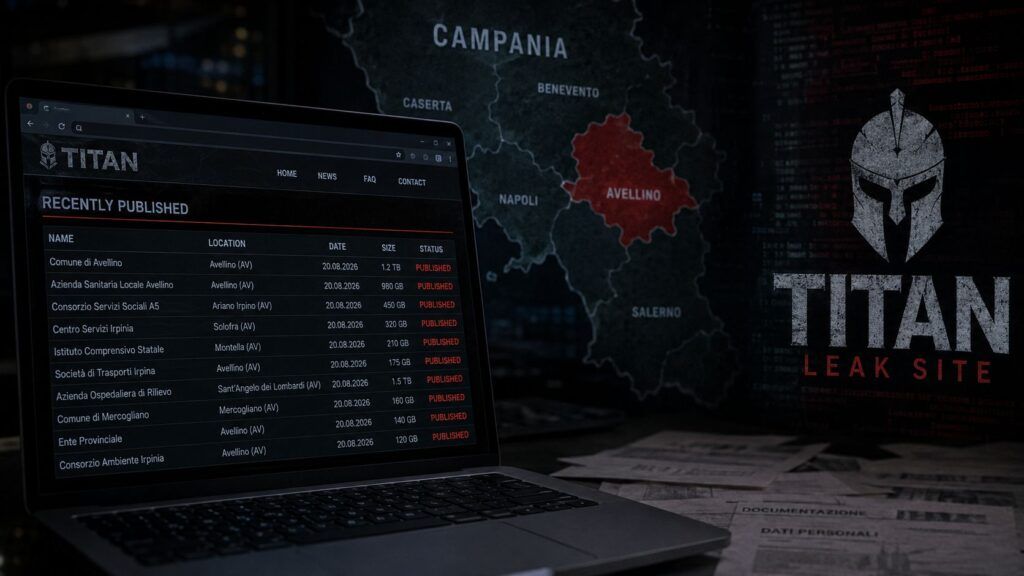
- Titan avrebbe pubblicato nelle ultime ore diverse organizzazioni italiane sul proprio Data Leak Site, con una particolare concentrazione nella provincia di Avellino
- La distribuzione geografica può indicare vulnerabilità comuni, credenziali compromesse, servizi esposti oppure fornitori IT condivisi, ma l’origine comune non è ancora dimostrata.
- Titan è un gruppo ransomware relativamente recente, osservato dal 2026 e già attivo contro organizzazioni di più Paesi attraverso attacchi al perimetro enterprise.
Il gruppo ransomware Titan sembra avere concentrato nelle ultime ore una parte significativa della propria attività sull’Italia e, in particolare, sulla Campania. Le nuove rivendicazioni pubblicate sul Data Leak Site del gruppo comprenderebbero diverse organizzazioni italiane, con una presenza particolarmente marcata di realtà con sede nella provincia di Avellino. La concentrazione è stata segnalata pubblicamente dal ricercatore Pietro Melillo e trova riscontro nelle attività di monitoraggio del leak site circolate nello stesso intervallo temporale. Al momento si tratta però di rivendicazioni del threat actor, non della conferma indipendente che tutte le aziende indicate abbiano effettivamente subito cifratura, esfiltrazione o interruzioni operative. Proprio la vicinanza geografica tra più bersagli rende però il caso interessante dal punto di vista dell’accesso iniziale.
Cosa leggere
Titan concentra diverse rivendicazioni tra Italia e provincia di Avellino
Nel post pubblicato da Pietro Melillo su LinkedIn viene evidenziato come Titan abbia inserito sul proprio Data Leak Site diverse organizzazioni italiane nell’arco di poche ore, con la maggior parte delle realtà segnalate localizzata nella provincia di Avellino. I nomi non vengono riportati per ragioni di riservatezza, scelta che impedisce di verificare pubblicamente eventuali legami societari o tecnologici tra tutte le vittime.
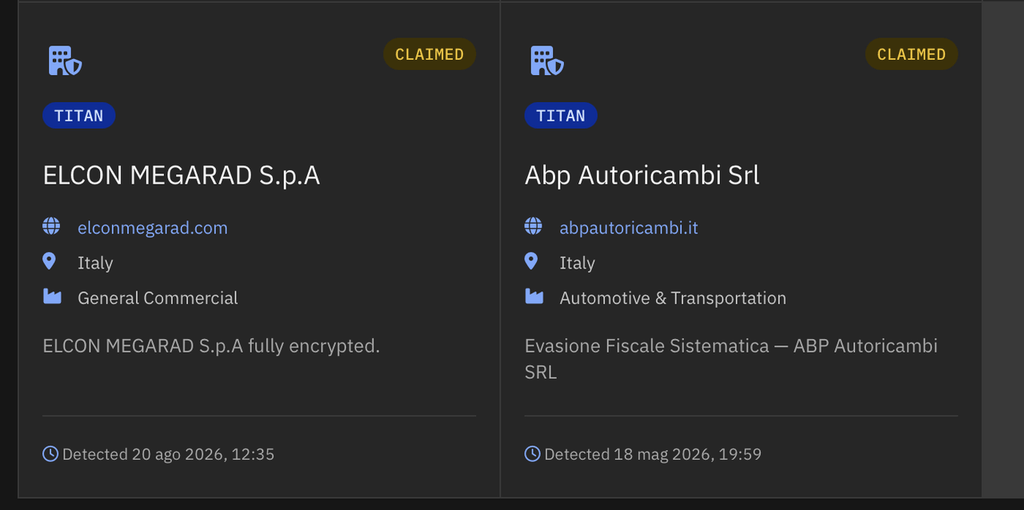
La concentrazione resta comunque anomala rispetto a una normale distribuzione opportunistica nazionale e apre almeno quattro scenari: una vulnerabilità condivisa in un prodotto esposto, credenziali provenienti dalla stessa fonte, un provider IT comune oppure un insieme di servizi configurati nello stesso modo. Anche un cluster geografico, però, non dimostra automaticamente una compromissione coordinata: aziende dello stesso territorio possono utilizzare fornitori differenti ed essere state colpite attraverso accessi acquistati separatamente.
Il fornitore comune è una pista plausibile ma non ancora provata
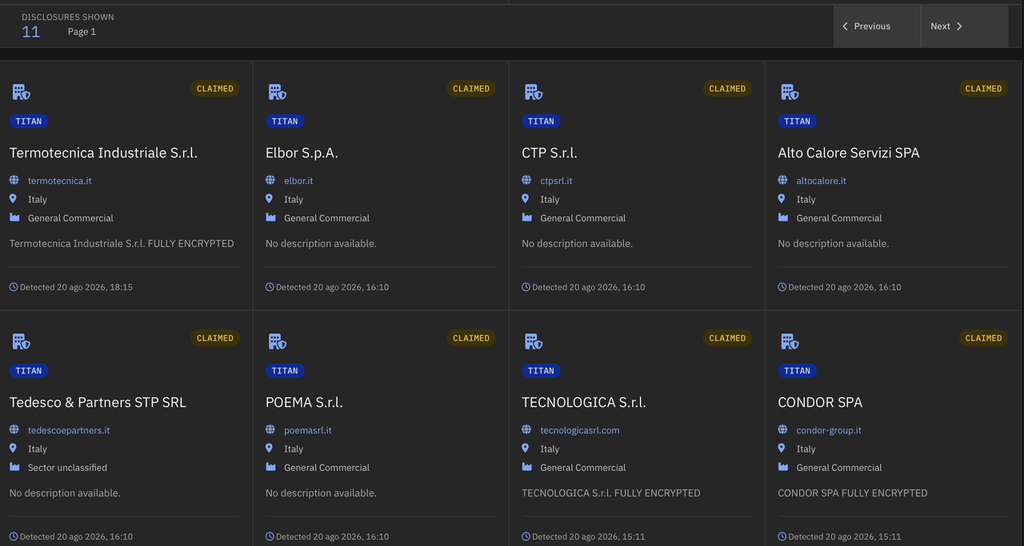
Il punto più delicato riguarda proprio la possibilità di un ecosistema tecnologico condiviso. In territori con una forte presenza di piccole e medie imprese è frequente che più aziende si affidino allo stesso MSP, software gestionale, servizio di backup, appliance VPN o partner per l’amministrazione remota. Una singola compromissione a monte può quindi produrre un numero di vittime apparentemente scollegate ma geograficamente vicine. Un commento associato alla segnalazione osserva che per alcune realtà esisterebbero fornitori o ecosistemi comuni, pur sottolineando l’eterogeneità dei bersagli. È un elemento utile come pista di indagine, non una prova. Le campagne ransomware hanno già mostrato quanto un accesso privilegiato a un servizio gestito possa moltiplicare rapidamente gli incidenti: N-central ha recentemente consentito agli attaccanti di raggiungere anche i sistemi amministrati attraverso la piattaforma, mentre SharePoint, SonicWall e altre componenti enterprise sono state utilizzate come punti di ingresso per ransomware e compromissioni supply chain.
Titan è un gruppo giovane ma già distribuito su più Paesi
Titan è una presenza relativamente nuova nell’ecosistema ransomware. Le piattaforme di threat intelligence lo collocano nel 2026, con alcune decine di vittime pubblicate in più Paesi e una particolare attività osservata nei mesi primaverili ed estivi. Non esiste ancora la stessa quantità di documentazione tecnica disponibile per gruppi più consolidati come Qilin, Akira, INC o LockBit, e anche il modello operativo non è stato ricostruito con certezza assoluta. Alcune analisi lo descrivono come una possibile operazione Ransomware-as-a-Service orientata soprattutto allo sfruttamento del perimetro enterprise, con interesse per servizi remoti e appliance esposte anziché per campagne di phishing indiscriminato. In Italia Titan aveva già rivendicato almeno una vittima nel settore automotive durante maggio. Questo rende meno probabile che la nuova attenzione al Paese sia completamente improvvisata, ma la concentrazione campana rappresenta un salto interessante rispetto alla distribuzione precedentemente osservata…
Appliance esposte e credenziali restano il percorso più redditizio per il ransomware
L’ipotesi di una campagna territoriale deve essere letta all’interno di un cambiamento più generale nel ransomware. I gruppi moderni non hanno necessariamente bisogno di inviare migliaia di allegati malevoli quando possono acquistare credenziali VPN, sessioni RDP o accessi a servizi di gestione oppure sfruttare una vulnerabilità su un dispositivo esposto. Il recente caso di INC ransomware contro SonicWall SMA mostra quanto un gateway perimetrale compromesso possa diventare direttamente una testa di ponte verso la rete interna, con persistenza, furto di credenziali e movimento laterale. La presenza di più vittime nello stesso territorio rende quindi particolarmente importante verificare VPN, RMM, firewall, NAS, hypervisor e accessi dei fornitori, oltre alle normali credenziali utente. Se l’origine fosse un servizio comune, concentrarsi esclusivamente sui singoli endpoint compromessi rischierebbe di lasciare aperto il vero punto di ingresso.
Una rivendicazione sul leak site non equivale ancora a un incidente confermato
Anche in questo caso è necessario mantenere separati claim criminale e incidente verificato. Il Data Leak Site serve ai gruppi ransomware per aumentare la pressione sulle vittime e può contenere informazioni corrette, ma è pur sempre infrastruttura controllata dagli estorsori. Non consente da solo di sapere quando sia avvenuto l’accesso, quanto materiale sia stato sottratto, se siano stati cifrati sistemi o se vi siano trattative in corso. I monitor indipendenti mostrano inoltre un panorama italiano già molto affollato nel mese di agosto, con rivendicazioni attribuite contemporaneamente a Qilin, The Gentlemen, BlackNevas, Cl0p e LockBit, segno che l’attività ransomware sul Paese non può essere letta attraverso un singolo gruppo. Titan merita attenzione soprattutto per la densità locale delle nuove pubblicazioni, non perché sia improvvisamente diventato il principale attore contro l’Italia.
La concentrazione campana rende urgente cercare il denominatore comune
La priorità, per le organizzazioni coinvolte e per chi opera nello stesso ecosistema territoriale, è quindi capire se esista un denominatore tecnico comune. Provider condivisi, credenziali riutilizzate, stessa piattaforma RMM, identiche appliance vulnerabili o servizi remoti pubblicamente esposti possono trasformare ciò che appare come una serie di attacchi indipendenti in una campagna molto più coerente. La verifica dovrebbe partire dagli accessi amministrativi e dai log dei sistemi perimetrali, dalla rotazione delle credenziali privilegiate e dall’analisi delle connessioni provenienti da account di assistenza esterna. La segnalazione su Titan non dimostra ancora una supply chain compromise in Campania, ma contiene abbastanza elementi per non liquidare la vicinanza geografica come coincidenza. Quando più aziende dello stesso territorio finiscono quasi contemporaneamente sullo stesso leak site, la domanda più utile non è soltanto chi sia stato colpito, ma quale infrastruttura, fornitore o accesso possa averle rese raggiungibili nello stesso momento.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.