🛡️ Executive Summary
- Revolut ha consegnato dati di alcuni clienti dopo richieste fraudolente provenienti da un account non autorizzato appartenente a un dominio governativo autentico.
- Tra i dati potenzialmente condivisi figurano documenti di identità, selfie KYC, IBAN, estratti conto, prelievi e cronologie delle transazioni anche Bitcoin.
- I sistemi Revolut e i fondi non risultano compromessi: il problema è il processo che ha considerato attendibile una richiesta istituzionale fraudolenta.
Revolut ha consegnato informazioni personali e finanziarie di alcuni clienti a un soggetto non autorizzato senza che risultasse necessaria una compromissione diretta dei sistemi della fintech. La richiesta appariva provenire da un ente governativo legittimo e utilizzava un account appartenente al dominio ufficiale dell’organizzazione. Il dataset potenzialmente trasmesso è tra quelli che una società finanziaria dovrebbe proteggere con maggiore cautela: passaporti, patenti, selfie utilizzati per il KYC, indirizzi, numeri telefonici, IBAN, estratti conto e cronologie delle transazioni, comprese operazioni Bitcoin. Revolut sostiene che sistemi e fondi dei clienti siano rimasti integri e ha definito l’accaduto un attacco esterno di impersonificazione. Ma proprio l’assenza di un’intrusione tradizionale rende il caso più significativo: l’attaccante avrebbe colpito il processo autorizzativo, non il database.
Cosa leggere
Una richiesta governativa apparentemente autentica ha superato il processo di verifica
L’incidente è diventato pubblico dopo che alcuni clienti coinvolti hanno ricevuto da Revolut una comunicazione di sicurezza. L’ex amministratore delegato di Mt. Gox Mark Karpelès, che ha dichiarato di essere tra gli interessati, ha pubblicato parte della notifica ricevuta. Il documento descrive richieste di informazioni apparentemente provenienti da un ente governativo, ma riconducibili in seguito a un account non autorizzato utilizzato all’interno del dominio dell’organizzazione. Revolut non ha ancora identificato pubblicamente l’agenzia interessata né comunicato il numero preciso delle persone coinvolte. La società ha indicato soltanto un perimetro limitato e ha dichiarato di avere bloccato l’indirizzo utilizzato, contattato l’ente impersonato e informato autorità investigative, regolatori finanziari e autorità competenti per la protezione dei dati. Non risulta al momento un comunicato pubblico autonomo della società contenente una ricostruzione tecnica completa dell’incidente, elemento che impone di mantenere separati i fatti presenti nella notifica ai clienti dalle ricostruzioni giornalistiche successive.
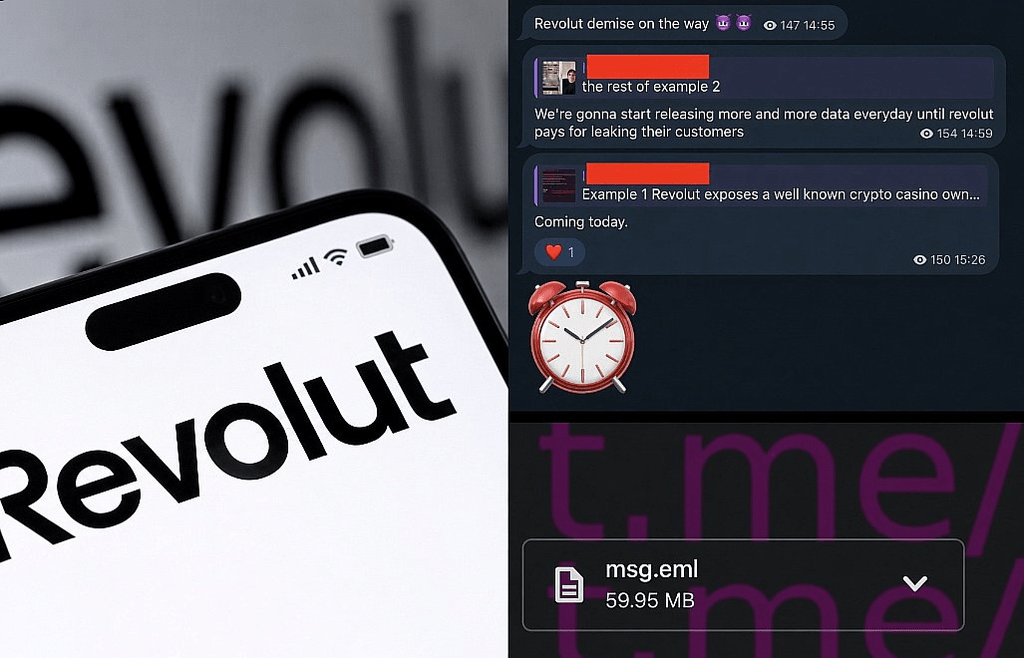
Il nodo tecnico non consiste quindi nel fatto che qualcuno abbia semplicemente falsificato il testo di una email. Un dominio ufficiale compromesso o abusato modifica profondamente il modello di fiducia: SPF, DKIM e DMARC possono attestare che un messaggio provenga da un’infrastruttura autorizzata per quel dominio, ma non dimostrano che la persona dietro la casella abbia titolo per chiedere i dati. È la stessa asimmetria osservata nelle campagne identity-based nelle quali un attaccante utilizza credenziali, sessioni o infrastrutture autentiche per rendere apparentemente normale un’operazione ostile. Il recente caso PREY-0058 e del furto di Microsoft 365 attraverso identità valide, vishing e proxy residenziali mostra il medesimo cambio di paradigma: quando l’identità tecnica appare valida, la sicurezza deve spostarsi dalla semplice autenticazione alla verifica dell’intenzione e dell’autorizzazione della singola operazione.
Passaporti, selfie KYC e cronologie finanziarie valgono più di una password
La gravità del breach dipende soprattutto dalla qualità delle informazioni potenzialmente condivise. La notifica elenca nome, data di nascita, professione, indirizzo postale, email, numero telefonico, copie di passaporto o patente e immagine facciale fornita durante l’onboarding. Per alcuni clienti possono inoltre essere presenti estratti conto, IBAN, stato del conto, registrazioni dei prelievi e cronologie complete delle transazioni, comprese quelle relative a Bitcoin. Non risultano invece indicazioni pubbliche di sottrazione di password, PIN, seed phrase, chiavi private o fondi. Questa distinzione riduce il rischio di un accesso finanziario immediato, ma non rende il dataset meno pericoloso. Una password può essere sostituita; una fotografia del volto, una data di nascita, un documento e una storia finanziaria reale non possono essere ruotati con la stessa facilità. Il precedente di Trezor, Mathspace e IDScan sui dati che sopravvivono all’incidente e diventano materiale per nuove frodi aveva già mostrato come copie di documenti e informazioni KYC possano conservare valore criminale per anni, soprattutto quando consentono di associare una persona a specifiche attività finanziarie o al possesso di criptovalute.
L’informazione finanziaria rende inoltre molto più credibile il social engineering successivo al breach. Chi conosce un IBAN, una transazione realmente avvenuta, un prelievo o un’operazione Bitcoin non deve inventare da zero il pretesto con cui contattare la vittima: può inserirsi all’interno di una relazione economica già esistente. È precisamente il problema osservato nel data breach Trenitalia, dove informazioni vere sui viaggi trasformavano un dataset privo di password e carte in materiale ideale per phishing altamente personalizzato, ed è diventato ancora più evidente con TeamSystem, dove IBAN, importi e controparti mostravano come un dato economico reale possa valere più della credenziale stessa. Nel caso Revolut il rischio è ancora più concentrato perché identità verificata e comportamento finanziario possono trovarsi nello stesso dossier.
Il punto debole non è l’email ma la procedura che autorizza la consegna dei dati
Ridurre l’incidente a un caso di phishing sarebbe quindi troppo semplice. Revolut riceve legittimamente richieste da autorità pubbliche e forze dell’ordine e deve possedere procedure per verificare e soddisfare quelle legalmente valide. Il controllo di sicurezza decisivo dovrebbe però distinguere l’autenticità del canale dall’autorità concreta del richiedente. Un messaggio proveniente dal dominio corretto non dovrebbe rappresentare da solo l’autorizzazione sufficiente per trasferire documentazione KYC e cronologie finanziarie. Servono verifiche indipendenti sul numero della pratica, sull’identità del funzionario, sull’autorità competente, sulla base giuridica della richiesta e, per dataset particolarmente delicati, un secondo canale di conferma. Il modello Zero Trust applicato alle identità parte precisamente da questo presupposto: l’autenticazione iniziale non attribuisce fiducia illimitata a tutte le operazioni successive. Nel caso di richieste istituzionali, il principio dovrebbe valere ancora di più perché l’attaccante che ottiene accesso a una casella governativa eredita immediatamente una reputazione che le normali campagne di phishing devono invece simulare.
Il rischio operativo è che procedure costruite per essere efficienti considerino la provenienza tecnica del messaggio una scorciatoia per la verifica sostanziale. Il cybercrime sta sfruttando sempre più questa sovrapposizione tra identità autentica e intenzione fraudolenta. Le false multe analizzate nell’allerta della Polizia sul phishing via SMS ed email che sottrae carte e dati personali imitano l’autorità; nel caso Revolut il salto qualitativo è maggiore perché l’attaccante avrebbe utilizzato direttamente un elemento appartenente all’infrastruttura dell’autorità impersonata. Il problema non si risolve quindi insegnando al dipendente a riconoscere un dominio scritto male. Bisogna assumere che anche una comunicazione formalmente autentica possa essere operativamente non autorizzata.
Per i clienti colpiti il rischio vero comincia dopo la chiusura del breach
Revolut afferma che i fondi non risultano sottratti e che i sistemi aziendali non sono stati compromessi, ma per i clienti interessati l’incidente può avere una coda molto più lunga. Un attaccante in possesso di dati KYC e informazioni finanziarie può costruire telefonate, email o messaggi che riproducono con notevole precisione il linguaggio di una banca, di un exchange o di un’autorità. Un falso operatore potrebbe conoscere già nome, documento, telefono, IBAN e movimenti reali, utilizzando queste informazioni per convincere la vittima ad approvare una nuova autenticazione, trasferire fondi, installare software di assistenza o fornire una credenziale mancante. La presenza di operazioni Bitcoin aumenta inoltre il rischio di identificare preventivamente utenti con esposizione alle criptovalute, lo stesso meccanismo emerso nei breach collegati agli hardware wallet: non viene rubata necessariamente la seed phrase, ma viene costruita una lista di persone dalle quali vale la pena tentare di sottrarla.
Per chi ha ricevuto la notifica, la risposta non deve quindi limitarsi al cambio della password se non esistono indicazioni di compromissione delle credenziali. È più importante aumentare la soglia di verifica delle comunicazioni ricevute nei mesi successivi, controllare eventuali tentativi di apertura di account o procedure KYC a proprio nome e diffidare soprattutto da interlocutori che dimostrano di conoscere informazioni reali. Revolut indica ufficialmente di interrompere ogni contatto con un presunto truffatore, bloccare la carta quando esiste il sospetto di esposizione dei suoi dati, modificare il passcode se si teme un accesso al conto e utilizzare l’applicazione per segnalare direttamente le operazioni fraudolente. Indicazioni ufficiali Revolut per la segnalazione delle frodi Il punto più importante resta però la verifica attraverso un canale indipendente: più informazioni autentiche possiede l’interlocutore, meno la conoscenza di quei dati può essere utilizzata come prova della sua identità.
Continua con:
- Trezor sale a 81.000 vittime: documenti e informazioni crypto mostrano perché il dato rubato resta pericoloso nel tempo
- PREY-0058 ruba Microsoft 365 senza malware: quando una sessione autentica diventa lo strumento dell’attaccante
Revolut mostra il limite della fiducia basata sull’identità tecnica
Il breach cambia significato se viene letto non come una semplice esposizione di dati ma come un fallimento del confine tra autenticazione e autorizzazione. L’attaccante, per quanto risulta dalla ricostruzione disponibile, non ha dovuto violare direttamente il core banking di Revolut, esfiltrare un database o superare una protezione crittografica. Ha presentato una richiesta che il processo interno ha considerato sufficientemente attendibile da consentire il trasferimento delle informazioni. È un problema particolarmente serio per banche, fintech, exchange, operatori telefonici e piattaforme che custodiscono grandi quantità di dati verificati proprio perché queste organizzazioni devono necessariamente interagire con autorità esterne.
Resta ancora incompleto il quadro pubblico: non è stato identificato l’ente governativo coinvolto, non è stato comunicato il numero esatto dei clienti e non è disponibile una ricostruzione tecnica pubblica che chiarisca come sia stato ottenuto l’account utilizzato per le richieste. Non è quindi corretto attribuire l’incidente a una compromissione specifica dell’infrastruttura governativa o descrivere il vettore come definitivamente accertato oltre quanto comunicato agli interessati. Ciò che è già evidente, invece, è la lezione difensiva: un dominio autentico può provare da dove arriva una comunicazione, ma non prova automaticamente che chi la invia abbia diritto a ricevere un passaporto, un selfie KYC o l’intera storia finanziaria di un cliente. Nel nuovo social engineering identity-based, è esattamente nello spazio tra queste due verifiche che si apre il breach.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.