🛡️ Executive Summary
Cosa leggere
- Revolut ha confermato di aver consegnato dati clienti a terzi dopo richieste provenienti da un indirizzo su un dominio governativo autentico, senza intrusioni nei propri sistemi.
- L’attore IAmNotAVillain sostiene di aver utilizzato sistemi delle forze dell’ordine italiane per sei mesi e di possedere 147 GB di materiale interno.
- Viminale, ACN e Polizia non hanno confermato la compromissione: dimensione dell’archivio, persistenza e perimetro italiano restano rivendicazioni dell’attore.
Revolut ha già confermato il fatto più importante: dati sensibili di alcuni clienti sono stati consegnati a un soggetto non autorizzato dopo richieste arrivate da un indirizzo email appartenente a un dominio governativo autentico. Il 14 settembre 2026 la vicenda assume però un peso ulteriore. L’account International Cyber Digest, che sostiene di essere in contatto con l’attore IAmNotAVillain, pubblica una nuova rivendicazione: il gruppo avrebbe utilizzato per circa sei mesi sistemi riconducibili alle forze dell’ordine italiane per inoltrare richieste a Revolut e disporrebbe di circa 147 GB di documenti provenienti dalla parte italiana dell’operazione. È un’affermazione grave, ma il punto giornalisticamente essenziale resta distinguere ciò che Revolut ha confermato da ciò che, al momento, viene mostrato e raccontato soltanto dall’attore.
Revolut conferma le richieste fraudolente ma non identifica l’agenzia coinvolta
Nelle dichiarazioni fornite alla stampa, Revolut definisce l’incidente una “sophisticated external impersonation scam”. Una terza parte non autorizzata avrebbe utilizzato un indirizzo email appartenente al dominio legittimo di un’agenzia governativa per inviare richieste di informazioni che la fintech ha inizialmente considerato autentiche. La società afferma di avere successivamente individuato la frode, bloccato l’indirizzo e informato l’agenzia interessata, le forze dell’ordine, le autorità privacy e i regolatori finanziari. La ricostruzione raccolta contiene il punto più importante: Revolut sostiene che i propri sistemi interni e i fondi dei clienti non siano stati compromessi. Non si tratta quindi, sulla base delle informazioni disponibili, di una violazione del core banking o di un accesso diretto alle infrastrutture interne dell’azienda. La vulnerabilità sfruttata è stata la fiducia attribuita a una richiesta che appariva provenire da un interlocutore istituzionale legittimo. Revolut parla di un numero “molto limitato” di clienti, ma non ha indicato la cifra esatta, il mercato interessato né l’agenzia governativa il cui dominio sarebbe stato utilizzato. Le notifiche agli interessati indicano invece un perimetro dati potenzialmente molto ampio: nome, data di nascita, indirizzi, numero di telefono, professione, copie di passaporto o patente, selfie di verifica KYC, estratti conto, IBAN, prelievi e cronologia delle transazioni, comprese operazioni Bitcoin. Il dato centrale è quindi già certo anche senza accettare nessuna delle successive rivendicazioni dell’attore: Revolut ha consegnato informazioni sensibili credendo di rispondere a una richiesta istituzionale autentica.
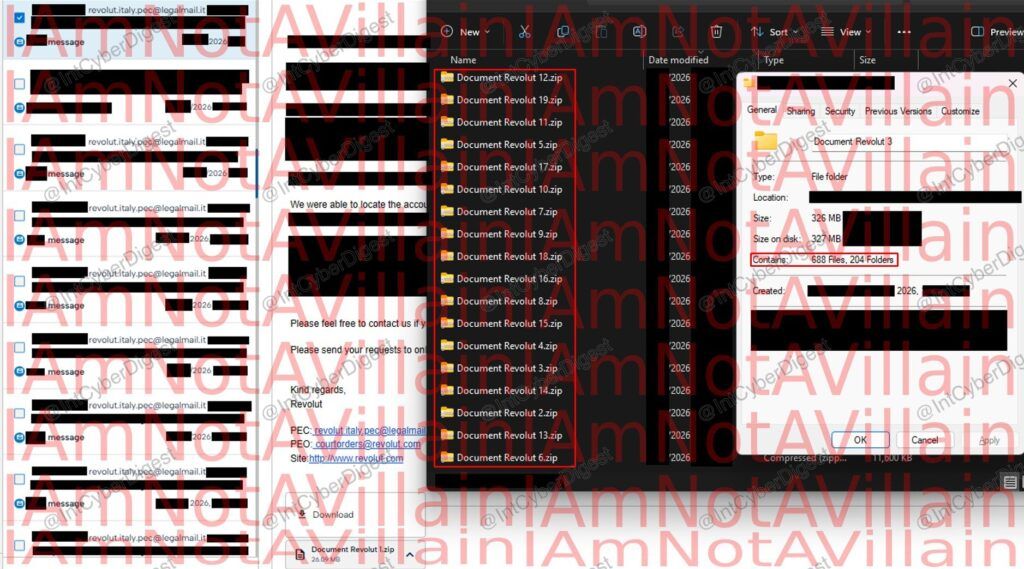
IAmNotAVillain porta il caso direttamente dentro le forze dell’ordine italiane
Il secondo livello della vicenda è molto più pesante e molto meno verificato. International Cyber Digest attribuisce a IAmNotAVillain la rivendicazione di avere compromesso “più dipartimenti” delle forze dell’ordine italiane e di avere mantenuto l’operazione attiva per circa sei mesi, utilizzando quei sistemi anche per inoltrare richieste verso Revolut.
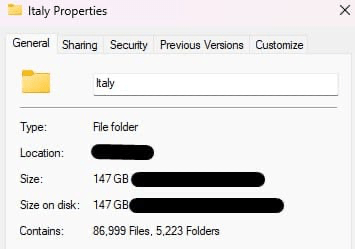
L’attore mostra inoltre la schermata delle proprietà di una cartella denominata “Italy”, nella quale compaiono 86.999 file, 5.223 cartelle e circa 147 GB di dati. Secondo la descrizione pubblicata nel thread, il materiale includerebbe documenti interni, calendari, file personali e chat riferibili anche a un funzionario. Nessuno di questi elementi costituisce però, da solo, una certificazione forense del perimetro dichiarato. Una schermata di una directory può documentare l’esistenza di un archivio chiamato “Italy”, ma non dimostra automaticamente provenienza, autenticità, completezza o data di acquisizione dei contenuti. Anche il linguaggio utilizzato dall’attore impone cautela: il riferimento a un “federal officer” non corrisponde alla struttura italiana delle forze dell’ordine, dove non esiste una polizia federale. Non è quindi possibile stabilire, sulla sola base della rivendicazione, se il riferimento riguardi Polizia di Stato, Carabinieri, un ufficio del ministero dell’Interno, una procura o un altro soggetto istituzionale. Finché non arriveranno comunicazioni da Viminale, ACN, Polizia Postale o altra autorità competente, i 147 GB, i sei mesi di persistenza e la compromissione di “più dipartimenti” devono restare qualificati esattamente per quello che sono: affermazioni dell’attore accompagnate da materiale dimostrativo, non fatti istituzionalmente confermati.
I file mostrati indicano che Revolut ha materialmente trasmesso fascicoli completi
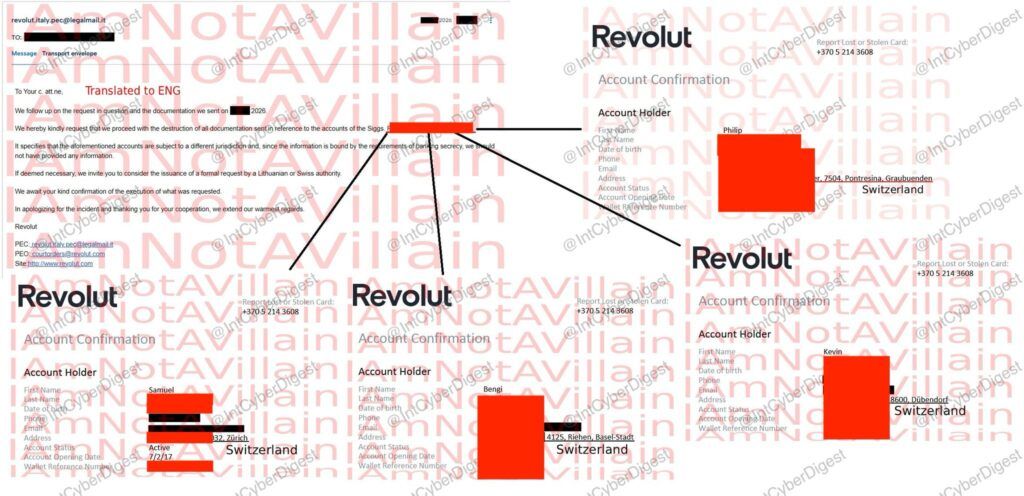
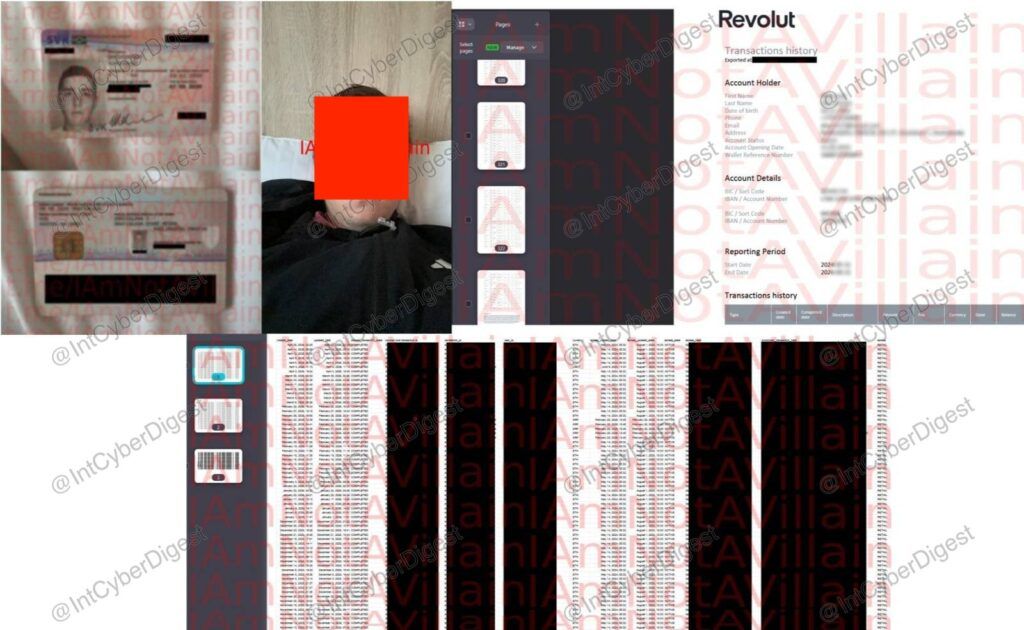
Le immagini diffuse dall’attore hanno comunque una funzione probatoria diversa rispetto alla rivendicazione dei 147 GB. Nei materiali vengono mostrati riferimenti a comunicazioni inviate verso [email protected], archivi ZIP denominati come documentazione Revolut, conferme di conto, documenti di identità e fotografie utilizzate per il processo KYC. Alcuni dati appartengono apparentemente a clienti in Svizzera e in altri Paesi europei. Quegli elementi non devono essere ripubblicati nei dettagli né trasformati in una vetrina di dati personali, ma rafforzano un punto che Revolut stessa ha già confermato: la fintech ha materialmente consegnato fascicoli contenenti documentazione sensibile dopo avere considerato legittime le richieste ricevute. L’attore sostiene inoltre che una parte consistente dei dossier riguardi clienti di Svizzera e Francia, ma cita anche numerosi altri Paesi, Italia e Regno Unito compresi. Anche questa lista resta una sua rappresentazione del perimetro, non un registro certificato degli interessati. La fase estorsiva appare invece evidente: l’operatore ha iniziato a pubblicare informazioni attribuite a clienti conosciuti e minaccia ulteriori divulgazioni finché Revolut non pagherà. Tra i nomi già circolati figurano personaggi pubblici e soggetti con disponibilità economiche elevate, coerentemente con l’ipotesi avanzata da ZachXBT secondo cui la selezione delle vittime potrebbe avere privilegiato high-net-worth individuals. Anche qui la differenza tra dato verificabile e attribuzione deve rimanere rigorosa: Revolut conferma il rilascio di informazioni, ma non conferma né il numero degli interessati né l’intero elenco pubblicato dall’attore.
Il punto debole non è stato il datacenter ma il canale delle richieste legali
La vicenda mostra un tipo di compromissione che non richiede necessariamente malware, exploit zero-day o accesso alla rete della banca. L’attore deve riuscire a presentarsi come soggetto istituzionale autorizzato a chiedere dati e superare i controlli adottati dall’organizzazione destinataria. Una casella appartenente realmente a un dominio governativo modifica radicalmente l’equilibrio della verifica: SPF, DKIM, dominio e infrastruttura possono apparire perfettamente autentici perché l’account utilizzato dall’aggressore è effettivamente interno al dominio legittimo.
È qui che una procedura di lawful request diventa una superficie di attacco. Se il destinatario verifica principalmente la provenienza tecnica dell’email ma non effettua una verifica fuori banda dell’identità e dell’autorità del richiedente, il possesso della casella istituzionale può essere sufficiente per trasformare la fiducia amministrativa in una forma di accesso ai dati. Il caso ricorda, per dinamica fiduciaria, quanto accaduto con Dropbox e Lenovo ID, dove un’identità erroneamente validata da un soggetto terzo diventava automaticamente attendibile per il servizio a valle. Qui il meccanismo è diverso ma il principio è identico: una verifica considerata affidabile a monte viene ereditata da un’organizzazione che non riesamina sufficientemente l’identità prima di concedere l’accesso a informazioni sensibili.
In Italia esiste già un precedente giudiziario quasi sovrapponibile
L’ipotesi secondo cui caselle appartenenti alle forze dell’ordine italiane possano essere utilizzate per ottenere informazioni da aziende tecnologiche non è teorica. Un procedimento della Procura di Milano, emerso pubblicamente nel febbraio 2026 e relativo a fatti del 2021-2022, riguarda sei giovani accusati di avere utilizzato due autentiche caselle email del ministero dell’Interno collegate a veri agenti di polizia e una reale casella dei Carabinieri riferita a un militare. Secondo la ricostruzione giudiziaria pubblicata all’epoca, quelle identità istituzionali sarebbero state impiegate per contattare Wind, TIM, Vodafone, Iliad, Microsoft, TikTok, Amazon, Facebook, Snapchat e Google, tentando in alcuni casi di ottenere accesso ai portali dedicati alle richieste delle forze dell’ordine e in altri di ricevere dati riservati. Le richieste avrebbero riguardato anche account Google giustificati con un falso decreto antiterrorismo, informazioni richieste a Microsoft per presunte ragioni di sicurezza nazionale e persino contatti con NSO Group e Chainalysis. Il Viminale e le aziende coinvolte risultano parti offese nel procedimento; gli indagati hanno sostenuto di non essere stati loro a compromettere direttamente i sistemi ministeriali, ma di avere ricevuto le credenziali da soggetti non identificati che li avrebbero reclutati online. Quel precedente non dimostra nulla sul caso Revolut del 2026, ma prova una cosa molto più circoscritta e importante: l’uso criminale di account istituzionali italiani autentici per ottenere informazioni da aziende private è già entrato in un procedimento penale italiano.
Il listing sulla webmail della Polizia rende la nuova rivendicazione impossibile da ignorare
Alla fine di agosto un altro episodio aveva già riacceso il problema. Un venditore underground aveva offerto un presunto accesso a una webmail della Polizia italiana, collegandolo al ministero dell’Interno, a Kodex e a documentazione attribuita alle forze dell’ordine. In quel caso la linea corretta era stata separare nettamente il listing dall’esistenza di un breach: Matrice Digitale aveva evidenziato che l’annuncio criminale era reale ma che la compromissione del Viminale non risultava provata. La nuova rivendicazione di IAmNotAVillain non certifica retroattivamente quel listing e non permette di stabilire che le due vicende siano collegate. Cambia però il livello di attenzione necessario, perché arriva poche settimane dopo e descrive esattamente il tipo di accesso che renderebbe possibile una frode come quella subita da Revolut. A ciò si aggiunge il precedente giudiziario del 2021-2022. I tre episodi non possono essere fusi in un’unica attribuzione, ma costruiscono un rischio operativo coerente: caselle o credenziali appartenenti a soggetti istituzionali possono diventare strumenti per richiedere dati a piattaforme private che considerano quel mittente intrinsecamente affidabile. È lo stesso motivo per cui una PEC compromessa possiede un valore maggiore di una normale casella criminale: il protocollo di fiducia non certifica la correttezza dell’operatore che la controlla, certifica soltanto il canale dal quale la comunicazione proviene.
L’abuso dell’identità istituzionale è già una componente stabile del cybercrime italiano
Il contesto nazionale mostra inoltre quanto l’identità della pubblica amministrazione sia diventata una risorsa criminale. CERT-AgID ha contato 540 campagne malevole nel solo mese di agosto, 421 delle quali specificamente rivolte all’Italia, con abuso continuo di PagoPA, SEND, Agenzia delle Entrate, INPS, Ministero della Salute e Polizia di Stato. La maggioranza di queste campagne si limita naturalmente all’impersonificazione grafica o nominale e non utilizza domini autentici compromessi, ma il principio di social engineering è lo stesso: l’autorità del mittente abbassa la soglia di sospetto del destinatario. Le 540 campagne monitorate da CERT-AgID ad agosto mostrano quanto il marchio istituzionale sia già centrale nella monetizzazione del phishing italiano. Il caso Revolut rappresenta però un salto di qualità potenziale. Se l’attore dispone davvero di un account o di un sistema appartenente a una forza dell’ordine, non sta semplicemente falsificando il logo dello Stato: sta utilizzando uno dei suoi attributi tecnici di fiducia per convincere una banca a eseguire un’operazione che, in condizioni normali, sarebbe perfettamente legittima.
147 GB non significano automaticamente un breach da 147 GB
Il numero destinato a dominare la discussione è inevitabilmente 147 GB, ma è anche quello che richiede maggiore prudenza. L’immagine mostrata dall’attore indica un archivio con quel volume complessivo, ma da sola non consente di stabilire quanta parte sia realmente proveniente da sistemi italiani, quanta sia costituita da duplicati, cache, archivi compressi, materiale già pubblico o file raccolti da più fonti. Non consente neppure di attribuire l’archivio a una specifica amministrazione. In incident response il volume dichiarato da un criminale è uno degli indicatori meno affidabili se non accompagnato da una verifica campionaria indipendente. Vale la stessa cautela utilizzata per i listing underground: un annuncio criminale non diventa una prova soltanto perché contiene numeri precisi. Diverso è il valore dei documenti Revolut mostrati, perché la fintech ha già confermato di aver consegnato realmente informazioni a un terzo non autorizzato. I due piani vanno quindi mantenuti separati: l’esposizione di dati Revolut è confermata; il breach da 147 GB delle forze italiane no.
Continua con:
- Il listing sulla webmail della Polizia e il perimetro cyber italiano tra TeamSystem, Viminale e dati sensibili
- CERT-AgID conta 540 campagne ad agosto tra false multe, PEC, banking e identità istituzionali abusate
Il rischio per i clienti esiste già anche senza confermare il breach italiano
Tre livelli devono quindi restare distinti. Il primo è confermato da Revolut: una terza parte ha utilizzato un indirizzo su un dominio governativo legittimo per inviare richieste fraudolente, ottenendo dati di un numero limitato di clienti; i sistemi interni e i fondi non risultano compromessi. Il secondo è visibile nell’attività estorsiva: pubblicazione selettiva di dossier, riferimenti a clienti conosciuti e minacce di nuove divulgazioni. Il terzo è ancora rivendicato dall’attore: sei mesi di accesso, più strutture delle forze dell’ordine italiane compromesse e 147 GB di dati interni. Trattare il terzo livello come un fatto acquisito senza una presa di posizione delle autorità sarebbe scorretto. Ma sarebbe altrettanto sbagliato ignorarlo dopo la conferma di Revolut, il precedente giudiziario sulle email del Viminale e dei Carabinieri e il recente listing sulla presunta webmail della Polizia. Per i clienti, intanto, il rischio più concreto non richiede ulteriori conferme. Passaporto, patente, selfie KYC, indirizzo, IBAN e cronologia finanziaria costituiscono un pacchetto sufficiente per campagne di phishing altamente personalizzate, frodi d’identità e social engineering mirato. La vera falla mostrata dal caso non è quindi un exploit nel datacenter Revolut. È il meccanismo con cui un’istituzione finanziaria distingue una richiesta autentica dello Stato da una richiesta criminale inviata utilizzando l’identità tecnica dello Stato stesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.