🛡️ Executive Summary
- L’account Reddit verificato di HBO Max è stato usato per distribuire 108 annunci ClickFix nell’arco di circa 48 ore.
- PasteSwitch seleziona piattaforma e vittima per consegnare MacSync, AMOS, Amatera, falsi wallet e malware che manipolano la clipboard.
- La campagna combina account verificati, malvertising, fingerprinting, payload memory-only e smart contract per rendere più resistente l’infrastruttura criminale.
L’account Reddit ufficiale e verificato di HBO Max è diventato per circa 48 ore il punto di ingresso di una campagna malware molto più ampia del falso client per macOS inizialmente individuato dagli utenti. I ricercatori hanno ricostruito 108 annunci malevoli collegati a un’infrastruttura cross-platform battezzata PasteSwitch, capace di scegliere esche e payload in base alla vittima e di colpire sia macOS sia Windows. Il dato più importante non è però il numero delle inserzioni: gli aggressori hanno combinato identità aziendale autentica, advertising legittimo, ClickFix, fingerprinting e malware modulari, trasformando la fiducia nella piattaforma nel primo elemento della catena di esecuzione.
Cosa leggere
L’account HBO Max dà a ClickFix una reputazione che il falso sito non potrebbe costruire
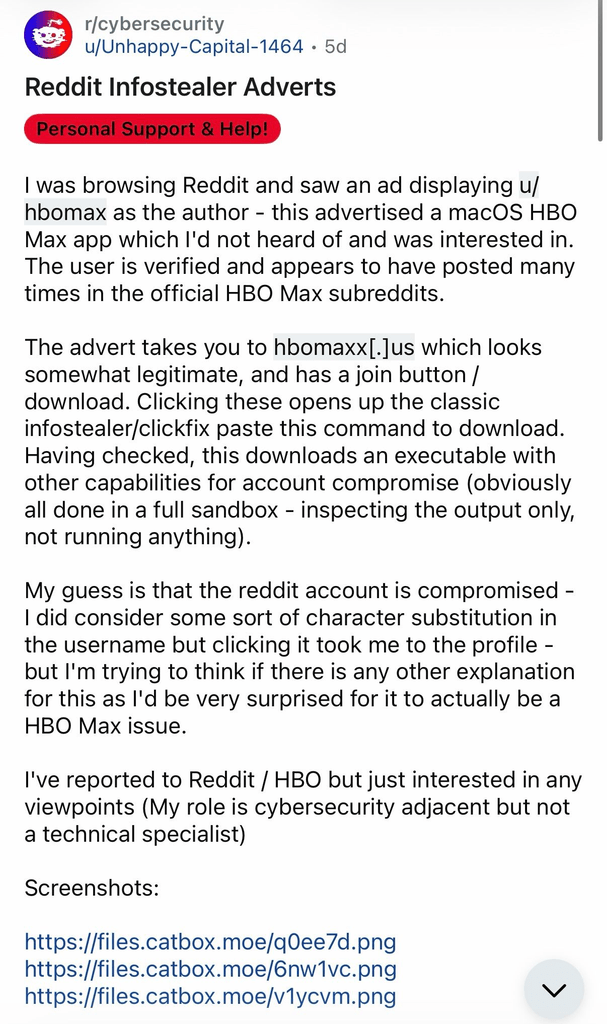
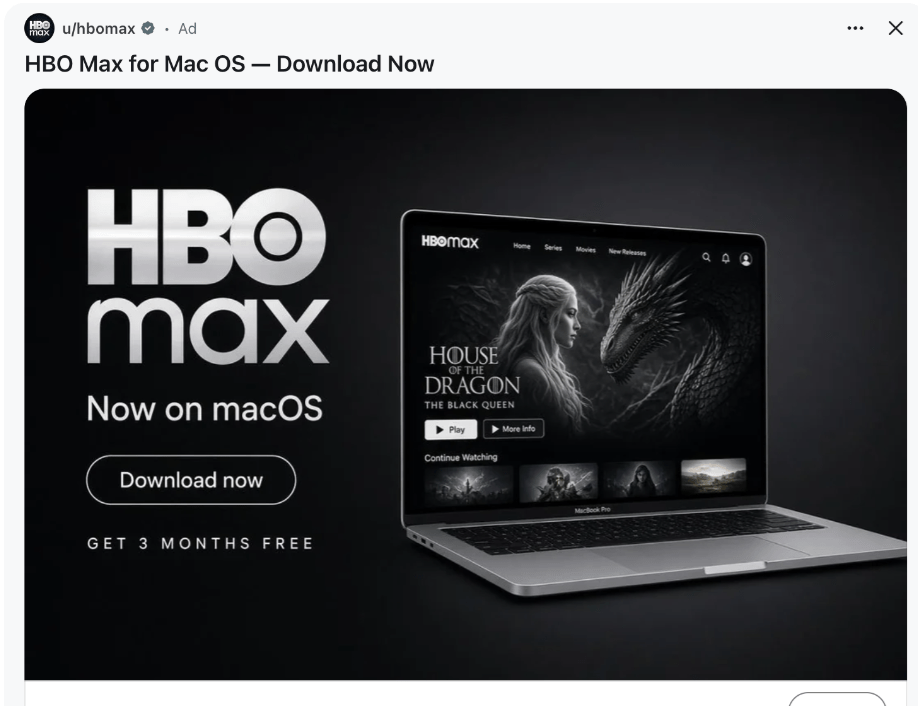
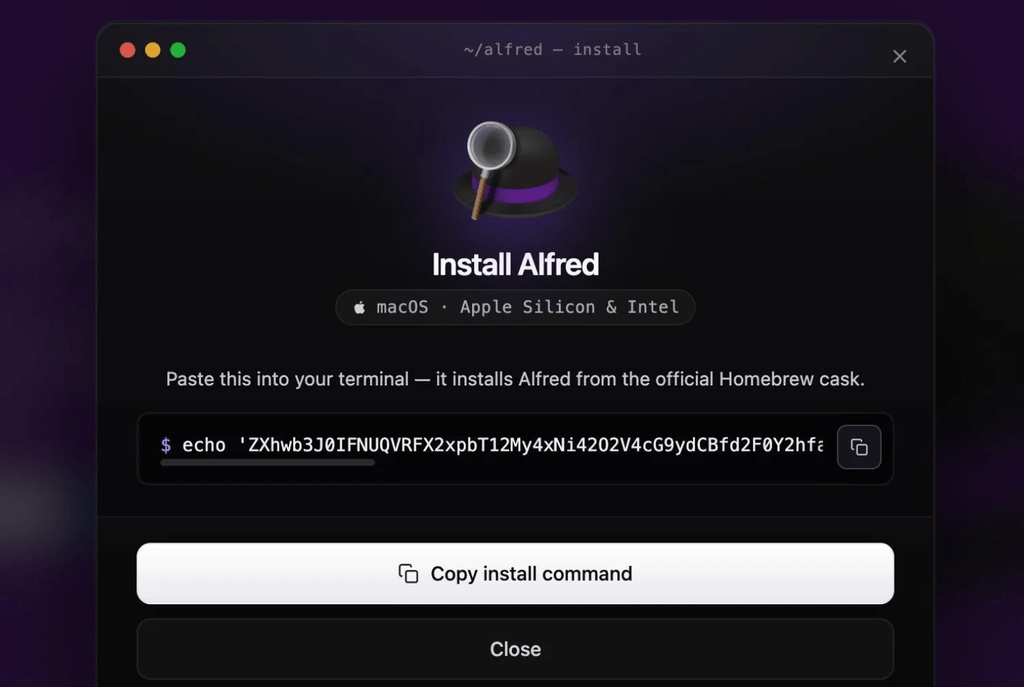
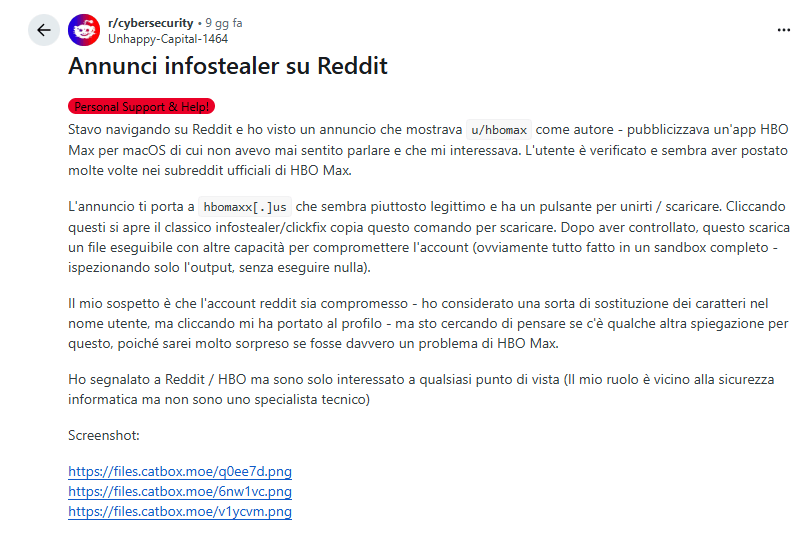
La campagna è partita da un elemento apparentemente affidabile: un annuncio pubblicato dall’account verificato u/hbomax. Un utente di r/cybersecurity ha individuato una promozione per una presunta applicazione HBO Max nativa per macOS e ha scoperto che il collegamento conduceva a hbomaxx[.]us. Il falso sito non scaricava un’applicazione: mostrava invece la tipica procedura ClickFix, chiedendo alla vittima di copiare un comando, aprire il Terminale e incollarlo manualmente. La successiva indagine tecnica congiunta pubblicata da Hudson Rock ha ricostruito 108 inserzioni distribuite in circa 48 ore, chiarendo soprattutto che HBO Max era soltanto una delle esche.
Quaranta annunci puntavano a hbomaxx[.]app, 36 promuovevano codex-craft[.]com, 15 una falsa utility Apple per la pulizia del disco, 11 un falso ambiente developer e sei un secondo clone HBO Max. PasteSwitch sfruttava quindi l’identità corporate compromessa per colpire pubblici diversi. È un passaggio ulteriore rispetto alle campagne nelle quali ClickFix aveva già raggiunto macOS attraverso annunci sponsorizzati e account verificati su X: qui il profilo utilizzato apparteneva direttamente al brand impersonato.
PasteSwitch seleziona la vittima prima di consegnare il malware
L’analisi di ADAMnetworks sull’infrastruttura PasteSwitch mostra che il falso sito rappresentava soltanto il front-end di una struttura molto più articolata. Le pagine controllavano user agent, piattaforma, WebGL, schermo, finestra, fuso orario, presenza di iframe, touch e possibili segnali di strumenti di analisi, scegliendo poi cosa mostrare al visitatore. Un Mac compatibile poteva ricevere il vero prompt ClickFix; una sandbox Windows poteva essere dirottata verso un sito legittimo; altri sistemi ricevevano pagine vuote o contenuti innocui.
La stessa logica era già emersa nella campagna con oltre 250 domini ClickFix nella quale fingerprinting hardware e browser venivano utilizzati per nascondere Atomic Stealer e MacSync alle sandbox. PasteSwitch consolida quel modello in una vera piattaforma di distribuzione: il brand è intercambiabile, il dominio è sacrificabile e il payload viene deciso soltanto dopo aver qualificato la vittima. La difesa basata sul controllo occasionale di un URL diventa quindi fragile perché due visitatori dello stesso indirizzo possono ricevere contenuti completamente differenti.
Leggi anche: AmnesiaStealer usa ClickFix e false pagine GitHub per prendere il controllo dei browser macOS
MacSync e AMOS trasformano il falso download in furto di credenziali e persistenza
Sul ramo macOS, il comando fornito dalle pagine ClickFix recuperava script remoti tramite curl, utilizzava Base64, gzip, OpenSSL e AES-128-CTR per ricostruire gli stadi successivi e avviava infine componenti nativi. I ricercatori hanno collegato l’infrastruttura a MacSync, capace di raccogliere credenziali e cookie dei browser, profili Firefox, wallet, dati Telegram, Apple Notes, materiale del Portachiavi, cronologia della shell, credenziali cloud e password macOS. Altri percorsi distribuivano componenti riconducibili ad AMOS, con directory create per assomigliare a servizi Apple come .com.apple.accountsd e .com.apple.metadata.mds. PasteSwitch ha inoltre consegnato false applicazioni Ledger, Trezor Suite ed Exodus progettate per ottenere le recovery phrase dei wallet.
La campagna dimostra perché ClickFix sia particolarmente efficace contro macOS: non ha bisogno di sfruttare una vulnerabilità del sistema operativo, perché induce direttamente l’utente ad affidare al Terminale un comando controllato dall’attaccante. Lo stesso schema è alla base delle recenti catene nelle quali ClearFake utilizza WebDAV per distribuire Amatera e ZigCryptoStealer, spostando continuamente loader e infrastruttura senza cambiare il principio di esecuzione iniziale.
Su Windows Amatera arriva in memoria e il comando incollato sostituisce il download
Il ramo Windows adotta una catena differente. PasteSwitch è stato osservato mentre induceva le vittime a lanciare comandi tramite mshta e PowerShell, con almeno un percorso costruito attorno a un file poliglotta MP3/HTA. La sequenza creava un task pianificato, avviava PowerShell a 32 bit, tentava di disabilitare AMSI e generava identificatori legati al nome della macchina e dell’utente. Gli stadi successivi caricavano Amatera Stealer direttamente in memoria, riducendo la necessità di lasciare sul disco il payload finale. Anche in questo caso la novità non risiede nell’uso di PowerShell in sé, ma nella separazione tra esca, staging e malware: PasteSwitch può mantenere costante il gesto richiesto alla vittima e cambiare tutto ciò che arriva dopo. È la stessa evoluzione già osservata quando Node.js era diventato un ulteriore vettore per ClickFix, EtherHiding e backdoor progettate per eludere gli EDR. Il download malevolo tradizionale diventa progressivamente meno importante: l’utente copia il comando e l’infrastruttura costruisce dinamicamente la compromissione.
AnimateClipper e ZigClipper spostano il comando e controllo sugli smart contract
PasteSwitch non si limita al furto di password. L’infrastruttura comprende AnimateClipper e ZigClipper, malware progettati per osservare la clipboard e sostituire gli indirizzi di criptovalute copiati dalla vittima con wallet controllati dagli aggressori. La componente più interessante riguarda la resilienza: alcuni percorsi utilizzano smart contract sulla BNB Smart Chain per memorizzare e aggiornare le informazioni necessarie a raggiungere l’infrastruttura di comando e controllo. ADAMnetworks ha ricostruito 36 aggiornamenti sulla mainnet tra marzo e luglio 2026, sincronizzati con una controparte sulla testnet. Il modello è particolarmente efficace perché il malware non deve contenere permanentemente un dominio C2 valido: può interrogare lo smart contract e ricevere un nuovo indirizzo quando quello precedente viene bloccato. La tecnica converge con EtherHiding, che ha già trasformato oltre 5.400 siti compromessi e la BSC Testnet in una rete dinamica di distribuzione e comando. Anche il furto attraverso la clipboard ha precedenti diretti nell’ecosistema criminale recente: REVSTEALER utilizza moduli capaci di riconoscere e sostituire indirizzi crypto e cercare seed phrase negli appunti.
Continua con:
- ClickFix entra direttamente nel browser e usa Google Sheets come C2 per rubare Bitcoin
- BlueNoroff usa ClickFix con falsi Zoom e Teams per sottrarre wallet e credenziali
PasteSwitch mostra che l’identità verificata è ormai parte della superficie di attacco
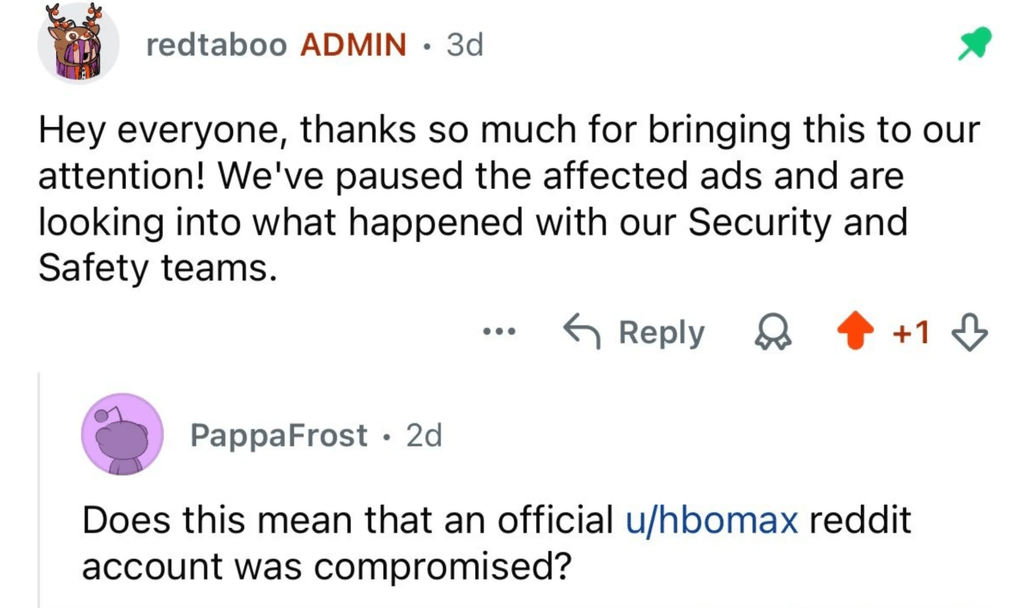
Il post originale su Reddit che ha fatto emergere la campagna contiene anche il passaggio che rende il caso particolarmente significativo: l’utente aveva controllato il profilo, verificato che fosse quello realmente associato a HBO Max e proprio per questo aveva considerato plausibile l’annuncio. Un amministratore Reddit ha successivamente confermato nello stesso thread che le inserzioni coinvolte erano state sospese e che i team Security e Safety stavano esaminando l’accaduto. Al momento non è stato chiarito pubblicamente come sia stato ottenuto l’accesso all’account HBO Max, né esistono elementi per estendere automaticamente la compromissione ad altri sistemi HBO o Warner Bros. Discovery.
PasteSwitch dimostra però qualcosa di più generale. Gli account corporate utilizzati per advertising e comunicazione non sono semplici asset marketing: sono identità privilegiate capaci di trasferire reputazione agli URL che pubblicano. Se vengono compromessi, l’attaccante non deve più convincere la vittima che un falso account appartenga al brand. Può partire direttamente dal badge verificato, acquistare visibilità attraverso la piattaforma e lasciare che sia l’utente a eseguire il malware. Per questo il segnale tecnico più stabile della campagna non è hbomaxx[.]us, destinato a scomparire, e nemmeno uno specifico hash. È il comportamento: un sito che chiede di copiare un comando dentro Terminale, PowerShell, Win+R o una console del browser sta trasferendo l’esecuzione dal proprio dominio a uno strumento fidato del sistema operativo. Cambiano HBO Max, Claude, Codex, GitHub, Homebrew o il wallet imitato; cambia il payload tra MacSync, AMOS, Amatera e clipper crypto. La tecnica rimane. Ed è proprio questa capacità di separare l’identità usata come esca dall’infrastruttura e dal malware finale che rende PasteSwitch molto più interessante di un singolo account Reddit compromesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.