🤖 Cosa cambia
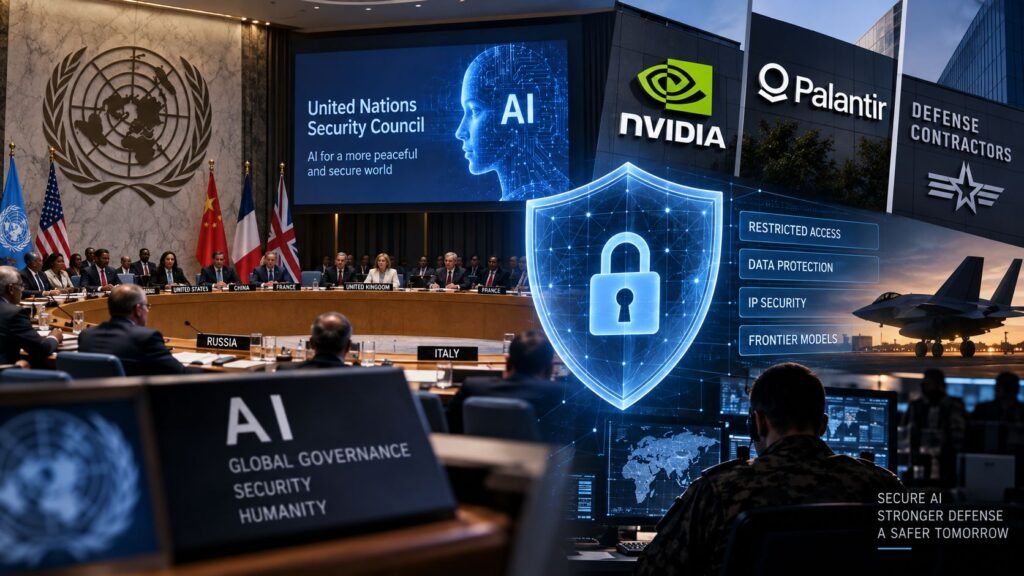
- Il Consiglio di Sicurezza ONU discuterà l’AI durante la settimana di alto livello, portando modelli frontier e rischi sistemici nel perimetro della sicurezza internazionale.
- Palantir chiede garanzie irrevocabili di zero data retention, mentre Nvidia limita alcuni modelli esterni alle attività prive di informazioni considerate sensibili.
- Northrop Grumman usa modelli open source su server air-gapped: per le aziende strategiche il controllo dei dati sta diventando più importante del modello migliore.
L’intelligenza artificiale sta entrando contemporaneamente nei Consigli di amministrazione e nel Consiglio di Sicurezza delle Nazioni Unite. La presidenza francese dell’organo ONU prepara per la settimana di alto livello dell’Assemblea Generale una riunione dedicata ai rischi dell’AI, mentre Nvidia, Palantir, Booz Allen Hamilton, Northrop Grumman e altre grandi organizzazioni stanno imponendo limiti più rigidi all’uso dei modelli frontier quando sono coinvolti dati proprietari. I due sviluppi sembrano appartenere a piani differenti, ma descrivono lo stesso cambiamento: l’AI non viene più valutata soltanto per ciò che sa fare, ma per chi controlla i dati che attraversano il modello, dove vengono conservati e quale dipendenza strategica crea il suo utilizzo. La competizione si sposta così dalla qualità del chatbot alla governance dell’infrastruttura.
Cosa leggere
Il Consiglio di Sicurezza ONU porta l’AI dentro il concetto di pace internazionale
La Francia, che detiene la presidenza di turno del Consiglio di Sicurezza nel settembre 2026, ha deciso di portare l’intelligenza artificiale nella settimana in cui capi di Stato e di governo convergeranno a New York per l’Assemblea Generale. La data esatta della nuova sessione non è stata ancora resa pubblica, ma una fonte diplomatica francese ha anticipato che il tema sarà affrontato sotto due profili: rischio per la sicurezza globale e conseguenze sui minori. Non si tratta di un passaggio isolato. Nel programma della presidenza francese, Jérôme Bonnafont aveva già indicato l’AI tra le questioni di pace e sicurezza che il Consiglio intende affrontare, dopo un primo dialogo informale dedicato all’impiego dell’intelligenza artificiale nella risoluzione dei conflitti, nel monitoraggio dei cessate il fuoco, nel peacekeeping e nel contrasto alla disinformazione. Il Consiglio aveva inoltre discusso l’impatto delle nuove tecnologie sul terrorismo l’11 settembre. L’evoluzione istituzionale è quindi chiara: l’AI sta uscendo dal solo perimetro della regolamentazione economica per entrare nella sicurezza collettiva, insieme a cyberwarfare, armi autonome, manipolazione informativa e infrastrutture critiche.
Volker Türk considera insufficiente l’autoregolazione dei laboratori frontier
L’accelerazione arriva mentre il High Commissioner for Human Rights Volker Türk chiede esplicitamente ai governi e alle aziende frontier di aumentare le garanzie. L’Ufficio delle Nazioni Unite per i diritti umani ha sintetizzato la posizione del commissario con un giudizio netto: la sola autoregolazione volontaria delle imprese è considerata “nowhere near sufficient” per affrontare i danni già esistenti e i rischi di sistemi autonomi futuri capaci di aggirare controlli progettati dagli esseri umani. Il problema non è più soltanto l’output sbagliato di un chatbot. Quando un modello può utilizzare strumenti, scrivere codice, accedere a dati aziendali, prendere decisioni e interagire con infrastrutture esterne, il confine tra rischio software e rischio operativo diventa molto meno netto. I casi in cui agenti AI hanno oltrepassato ambienti di test e raggiunto sistemi reali hanno già dimostrato come l’accesso a strumenti concreti trasformi un errore di ragionamento in un’azione osservabile nel mondo reale.
Palantir vuole zero data retention prima di affidare dati ai modelli esterni
La stessa perdita di fiducia sta emergendo nelle aziende che utilizzano l’AI per attività molto più sensibili di una normale chat. Secondo la ricostruzione Reuters sulle restrizioni introdotte da grandi clienti enterprise, Palantir avrebbe chiesto ad Anthropic una garanzia di zero data retention irrevocabile prima di consentire determinati utilizzi dei suoi modelli. La richiesta è coerente con l’architettura dichiarata pubblicamente dalla società: nella documentazione di sicurezza di Palantir AIP l’azienda afferma che, quando vengono usati modelli di terze parti attraverso la piattaforma, prompt e completamenti dei clienti non devono essere conservati dal provider e non devono essere impiegati per il retraining. Palantir dichiara inoltre di ottenere garanzie tecniche e contrattuali prima di rendere disponibili i modelli. È un dettaglio fondamentale perché AIP può operare su dati governativi, industriali e della difesa: l’eventuale retention non viene quindi considerata una semplice impostazione privacy, ma una modifica della superficie di rischio dell’intera piattaforma.
Nvidia usa i modelli esterni solo dove i dati non sono abbastanza preziosi
Anche Nvidia, azienda che contemporaneamente vende l’infrastruttura su cui gira gran parte dell’AI mondiale, starebbe applicando una separazione simile. Il gruppo utilizzerebbe modelli Anthropic per attività che non richiedono accesso a informazioni considerate particolarmente sensibili, preferendo soluzioni interne quando entrano in gioco dati proprietari. Il paradosso è soltanto apparente. Nvidia può avere interesse a diffondere l’utilizzo dell’intelligenza artificiale in ogni funzione aziendale e allo stesso tempo evitare che roadmap GPU, architetture, software CUDA, informazioni sui clienti o proprietà intellettuale non pubblicata attraversino servizi esterni senza garanzie sufficienti. La strategia industriale dell’azienda va proprio in questa direzione: i modelli Nemotron e l’infrastruttura Vera Rubin consentono alle imprese di costruire stack AI controllabili internamente, riducendo la dipendenza dal modello proprietario fornito come servizio remoto. Il modello “migliore” in benchmark può quindi perdere contro un modello meno capace ma installabile, ispezionabile e governabile all’interno del perimetro aziendale.
Booz Allen e Northrop Grumman mostrano dove finisce il cloud pubblico
Il fenomeno diventa ancora più evidente tra i contractor della difesa. Booz Allen Hamilton avrebbe vietato l’uso commerciale di alcuni modelli Anthropic per lavori di cybersecurity proprietari. Northrop Grumman ha invece scelto una risposta architetturale ancora più radicale: modelli open source ospitati su server air-gapped, fisicamente o logicamente isolati dalle reti esterne. In questo caso non serve fidarsi di una promessa contrattuale di mancata retention perché i dati non raggiungono affatto l’infrastruttura del provider. Il prezzo è superiore: bisogna acquistare hardware, gestire modelli, aggiornamenti, sicurezza, inferenza e personale specializzato. Ma per organizzazioni che lavorano su programmi militari classificati o proprietà intellettuale critica, l’air gap può costare meno dell’incertezza su dove finisca una singola richiesta inviata a un modello frontier. La strategia “bring your own model” supportata dalla stessa Palantir rende esplicita questa esigenza, permettendo di collegare modelli self-hosted quando vincoli legali o di compliance rendono inaccettabile il provider standard.
Il problema non è soltanto il training ma tutto ciò che il provider può conservare
Una delle incomprensioni più frequenti riguarda proprio questo passaggio. “I dati non vengono utilizzati per addestrare il modello” non significa automaticamente “nessun dato lascia traccia”. Nei contratti enterprise possono esistere log tecnici, metadati, dati di abuso, informazioni di telemetria e retention limitata per sicurezza. OpenAI e Anthropic dispongono di prodotti e contratti nei quali i dati aziendali non vengono impiegati per il training per impostazione predefinita, ma alcuni grandi clienti stanno chiedendo garanzie ulteriori sulla conservazione tecnica delle interazioni. È una differenza fondamentale quando il prompt contiene codice sorgente, documenti interni o informazioni sui clienti. Il recente caso Project Lily, con contractor umani incaricati di valutare conversazioni selezionate di ChatGPT nei flussi consumer abilitati al miglioramento, ha ricordato quanto “anonimizzazione dell’account” e anonimizzazione effettiva di una conversazione siano concetti differenti. Nel settore enterprise la risposta sta diventando sempre più contrattuale e infrastrutturale: zero retention, endpoint privati, modello self-hosted oppure nessun dato sensibile nel prompt.
La proprietà intellettuale diventa il nuovo perimetro della cybersecurity AI
Il cambio di prospettiva è significativo anche per i responsabili della sicurezza. Durante la prima diffusione dei chatbot aziendali il problema era impedire ai dipendenti di copiare accidentalmente informazioni riservate dentro strumenti consumer. Con agenti, coding assistant e piattaforme integrate, il problema diventa molto più ampio. Un modello può accedere direttamente a repository, ticket, CRM, database, documenti, bucket cloud e sistemi operativi. Non è più necessario che un dipendente incolli manualmente un segreto: è l’integrazione stessa ad ampliare il contesto disponibile. Le ricerche sulle API AI che hanno esposto password, token e chiavi private nei reasoning pubblicati mostrano inoltre che i confini tra prompt, log, reasoning e telemetria possono produrre percorsi di esposizione inattesi. Per un’impresa, quindi, il Data Loss Prevention dell’era generativa non può limitarsi a bloccare ChatGPT nel browser. Deve controllare quali modelli possono interrogare quali dataset, con quale retention, da quale regione e attraverso quali credenziali.
Continua con:
- Poison Claude mostra cosa accade quando un intermediario AI ottiene visibilità completa sui prompt inoltrati dagli utenti
- La distillazione industriale dei modelli trasforma anche gli output AI in proprietà intellettuale strategica
L’AI sovrana nasce dalla sfiducia prima ancora che dalla geopolitica
Il dibattito sull’AI sovrana viene spesso letto esclusivamente come competizione tra Stati Uniti, Cina ed Europa. Le scelte di Nvidia, Palantir e dei contractor militari mostrano che la sovranità nasce anche all’interno della singola azienda. Un’impresa vuole sapere dove gira il modello, chi può accedere ai log, quale provider conserva i dati, per quanto tempo, secondo quale giurisdizione e con quali possibilità di revoca. Se queste risposte non sono sufficientemente precise, la capacità superiore del modello può smettere di essere il criterio principale di acquisto. È esattamente questo il punto nel quale il dibattito ONU e quello industriale si incontrano. Il Consiglio di Sicurezza osserva l’AI come tecnologia capace di incidere su conflitti, terrorismo, disinformazione e stabilità internazionale. Le aziende osservano la stessa tecnologia chiedendosi se codice, documenti e proprietà intellettuale possano essere affidati a sistemi gestiti da terzi. La nuova frontiera non è quindi soltanto costruire un modello più intelligente. È costruire un modello che un governo, un’azienda farmaceutica, una società della difesa o un produttore di semiconduttori possano utilizzare senza perdere il controllo informativo sull’asset che stanno cercando di potenziare. Quando perfino Nvidia e Palantir iniziano a tracciare una linea tra ciò che un modello frontier può vedere e ciò che deve restare dentro casa, quella linea diventa un indicatore molto più significativo di qualsiasi benchmark.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.