📌 In Sintesi
- Reference Image firma i dati direttamente nel sensore di iPhone 18 Pro prima che iOS e la fotografia computazionale possano modificarli.
- Apple contesta C2PA perché certifica la provenienza dopo la cattura, ma Google applica già Content Credentials con protezioni hardware e privacy.
- La soluzione Apple offre una catena di fiducia più profonda, ma è proprietaria, opt-in, limitata alla fotocamera principale e assente al lancio nell’UE.
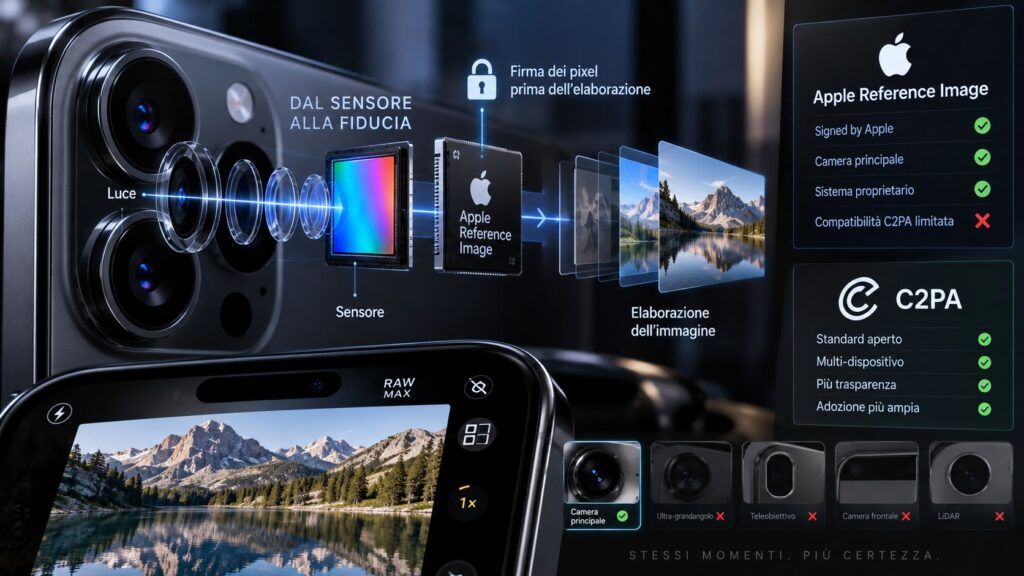
Apple Reference Image non è semplicemente un altro watermark contro le immagini AI. Con iPhone 18 Pro e iPhone 18 Pro Max, Apple prova a spostare il punto nel quale nasce la prova crittografica: non dopo che la fotografia è stata elaborata, ma direttamente nel sensore che ha acquisito i pixel. Cupertino presenta questa architettura come più robusta dei sistemi basati sullo standard C2PA, adottato invece da Google e da una parte crescente dell’industria. La differenza tecnica è reale, ma non produce automaticamente un vincitore. Apple costruisce una catena di fiducia più vicina alla sorgente fisica dell’immagine; C2PA offre invece qualcosa che Reference Image ancora non possiede: uno standard interoperabile utilizzabile da produttori, software e piattaforme differenti.
Cosa leggere
Apple firma la fotografia prima che iOS possa elaborarla
Il funzionamento completo emerge dall’analisi pubblicata da Apple Security Engineering and Architecture. Quando il sensore fotografico compatibile viene inizializzato durante la produzione dell’iPhone genera una coppia di chiavi crittografiche. La chiave privata resta all’interno del sensore, mentre quella pubblica viene registrata nella catena hardware del dispositivo e certificata durante la fabbricazione. Quando l’utente scatta in modalità Reference Image, il sensore firma i pixel acquisiti e i relativi metadati prima che quei dati raggiungano iOS e la normale pipeline di fotografia computazionale. Apple definisce il risultato intermedio come una sorta di “negativo digitale sicuro”: non è ancora il JPEG finale e non rappresenta semplicemente l’immagine elaborata dall’iPhone, ma costituisce la prova crittografica di ciò che il sensore ha effettivamente ricevuto. Anche Secure Enclave firma i metadati provenienti dall’esterno del sensore, mentre timestamp crittografici permettono di collocare l’acquisizione all’interno di un intervallo temporale verificabile senza affidarsi semplicemente all’orologio modificabile del sistema operativo. È un’evoluzione molto più significativa di quanto apparisse al keynote, quando Apple Reference Image era emersa come sistema per firmare le fotografie autentiche contro deepfake e manipolazioni AI.
Private Cloud Compute diventa una camera oscura crittografica
Il passaggio successivo chiarisce perché Apple non descriva Reference Image come una normale firma digitale. I dati provenienti dal sensore devono comunque essere sviluppati: una moderna fotografia smartphone non coincide mai con i valori grezzi registrati dai fotodiodi, perché demosaicizzazione, HDR, riduzione del rumore, correzione ottica e fotografia computazionale intervengono prima del file visualizzabile. Apple utilizza quindi Private Cloud Compute, PCC, per trasformare il negativo digitale firmato in una Reference Image JPEG verificabile. PCC controlla la firma del sensore, verifica che sensore e Secure Enclave appartengano allo stesso iPhone, controlla i timestamp e soltanto dopo esegue la pipeline di elaborazione. Il risultato viene firmato combinando crittografia tradizionale e algoritmi post-quantum, che Apple presenta come protezione della verificabilità anche rispetto a futuri computer quantistici. L’immagine di riferimento può quindi essere affiancata nell’app Foto alla fotografia normalmente elaborata e consentire di stabilire se quest’ultima sia stata successivamente modificata. Il punto architetturale è importante: Apple non tenta di riconoscere a posteriori se una fotografia “sembra falsa”; costruisce una prova positiva di ciò che una specifica fotocamera ha acquisito in un determinato intervallo temporale.
Leggi anche: iPhone 18 Pro ufficiale porta apertura variabile e nuova architettura fotografica sulla gamma Pro
Apple attacca il punto debole di C2PA ma il confronto è meno semplice
Apple contrappone esplicitamente questa architettura ai sistemi basati su C2PA Content Credentials. Lo standard C2PA associa al contenuto manifest crittograficamente firmati che descrivono origine e trasformazioni successive, consentendo di costruire una catena di provenienza. Secondo Apple, il limite è che la certificazione comincia dopo l’acquisizione e dipende dall’integrità dei diversi componenti che partecipano alla catena di elaborazione: se uno di questi viene compromesso, un verificatore finale potrebbe non essere in grado di capire che i dati originari sono già stati manipolati. Il ragionamento è tecnicamente fondato ma non esaurisce il confronto. Google ha introdotto sui Pixel una implementazione C2PA che utilizza componenti hardware di sicurezza, timestamp affidabili e certificati progettati per impedire il collegamento persistente tra fotografie dello stesso utente. Nel proprio documento tecnico sulla protezione C2PA dei Pixel, Google spiega inoltre che Pixel Camera ha ottenuto Assurance Level 2, il livello più alto previsto dal programma di conformità C2PA, e che le Content Credentials vengono associate alle fotografie prodotte dalla fotocamera. Apple può quindi sostenere che partire dal sensore riduca ulteriormente la superficie di fiducia, ma sarebbe scorretto ridurre C2PA a semplici metadati facilmente aggiunti dopo lo scatto. Le implementazioni moderne possono anch’esse utilizzare hardware trusted e chiavi protette.
Il vantaggio C2PA è l’interoperabilità che Apple sacrifica per controllare la catena
La differenza più profonda emerge invece osservando il modello industriale. C2PA è uno standard aperto progettato affinché fotocamere, sistemi operativi, editor fotografici, piattaforme di distribuzione e verificatori appartenenti a soggetti diversi possano condividere una struttura comune di provenance. Una fotografia può essere acquisita da un dispositivo, modificata in un software compatibile e successivamente pubblicata mantenendo una cronologia delle trasformazioni verificabile. È lo stesso principio utilizzato da Google nei propri sistemi generativi, dove Nano Banana 2 combina SynthID e Content Credentials C2PA. Reference Image segue la filosofia opposta: Apple controlla sensore, Secure Enclave, sistema operativo, Private Cloud Compute, formato e API di verifica. Questa integrazione verticale permette di ridurre il numero di soggetti ai quali deve essere concessa fiducia, ma rende il sistema dipendente dall’ecosistema Apple. Le API sono disponibili a sviluppatori su iOS 27, iPadOS 27 e macOS 27, ma Reference Image non nasce come standard universale per descrivere tutta la storia editoriale di un file. Serve soprattutto a rispondere a una domanda più specifica: questa immagine di riferimento deriva davvero dai pixel acquisiti da un sensore Apple riconosciuto?
La privacy è più sofisticata del semplice anonimato del fotografo
Apple insiste anche sul rischio che un sistema di provenance permetta di collegare fotografie differenti allo stesso dispositivo o alla stessa persona. Per giornalisti, dissidenti o operatori che lavorano in contesti ostili, un identificatore stabile inserito nelle immagini potrebbe diventare esso stesso un elemento di tracciamento. Reference Image evita quindi di esporre direttamente l’identità del fotografo e utilizza credenziali che impediscono, secondo Apple, a un osservatore di stabilire che due Reference Image provengano dallo stesso iPhone. Anche qui, però, il confronto con C2PA deve evitare semplificazioni: Google ha già implementato un sistema di gestione dei certificati C2PA progettato affinché fotografie differenti non possano essere correlate tra loro o ricondotte automaticamente alla persona che le ha prodotte. Apple introduce però un ulteriore meccanismo interessante: la revoca. Se un sensore viene considerato compromesso o perde il livello di fiducia richiesto, PCC può smettere di firmarne le nuove immagini; anche singole Reference Image possono essere revocate attraverso liste aggiornate periodicamente sui dispositivi. La certificazione del reale diventa quindi un sistema dinamico di fiducia, non una firma valida per sempre indipendentemente da ciò che accade successivamente all’hardware.
Reference Image ha un limite evidente: funziona solo sulla camera principale
La profondità crittografica del sistema convive con una limitazione hardware molto concreta. Al debutto Reference Image funziona esclusivamente con il sensore principale di iPhone 18 Pro e Pro Max. Fotografie catturate con ultra-grandangolare o teleobiettivo non ricevono la stessa attestazione dal sensore. L’utente deve inoltre attivare volontariamente la modalità Reference: non tutte le fotografie scattate con un iPhone 18 Pro diventano quindi automaticamente immagini verificate. È una differenza importante rispetto all’approccio adottato da Google, che punta a integrare Content Credentials nella normale pipeline della fotocamera. Anche la disponibilità geografica riduce inizialmente la portata della tecnologia. Apple conferma nel comunicato ufficiale di iPhone 18 Pro che la cattura Reference Image non sarà disponibile al lancio nell’Unione Europea, quindi neppure in Italia, mentre gli utenti europei con iOS 27, iPadOS 27 e macOS 27 potranno sviluppare e visualizzare immagini di riferimento create altrove. In Cina la funzione non sarà disponibile inizialmente per requisiti normativi.
Continua con:
- Google spinge SynthID oltre l’etichetta visibile per identificare contenuti generati o modificati dall’AI
- Adobe e Content Credentials: la provenienza crittografica delle immagini nasce prima della corsa ai deepfake
Apple prova a certificare il reale ma non sostituisce C2PA
La novità di Reference Image consiste quindi nell’avvicinare il punto di fiducia il più possibile alla scena fisica: sensore, chiave hardware, Secure Enclave, timestamp verificabili e PCC costruiscono una catena nella quale l’immagine viene autenticata prima che il sistema operativo possa interpretarla liberamente. È un approccio tecnicamente più radicale della semplice aggiunta di provenance metadata alla fine della pipeline e può essere particolarmente interessante per fotogiornalismo, investigazioni, assicurazioni, raccolta probatoria e documentazione di eventi sensibili. Ma proprio il confronto con Android mostra che sicurezza crittografica e standardizzazione risolvono problemi differenti. Apple cerca la massima garanzia sull’origine di una fotografia prodotta da hardware che controlla integralmente; C2PA prova a costruire un linguaggio comune attraverso il quale quella provenienza e le successive modifiche possano sopravvivere al passaggio tra dispositivi, software e piattaforme diverse. Reference Image non rende quindi C2PA inutile, così come C2PA non offre necessariamente la stessa garanzia che Apple può ottenere firmando i pixel direttamente nel sensore. La vera sfida sarà capire se Cupertino aprirà abbastanza il proprio sistema da permettere alle immagini verificate di circolare fuori dall’ecosistema Apple senza perdere il significato della prova crittografica. Perché una fotografia può essere autenticata perfettamente nel momento dello scatto, ma se soltanto una parte dell’ecosistema digitale è in grado di comprenderne la prova, il problema della fiducia sul Web resta soltanto parzialmente risolto. Apple iPhone, scopri su Amazon. In qualità di Affiliato Amazon riceviamo un guadagno dagli acquisti idonei.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.