🛡️ Executive Summary
- Il falso portale riproduce Agenzia delle Entrate e Riscossione, utilizza collegamenti autentici e inserisce il “Bonus Vacanze” tra servizi realmente esistenti.
- La modalità fraudolenta “Altro” chiede fronte e retro dei documenti, tessera sanitaria, tre buste paga, selfie, telefono ed email.
- CERT-AgID avverte che il pacchetto di dati può essere utilizzato per furti d’identità, finanziamenti e prestiti intestati alla vittima.
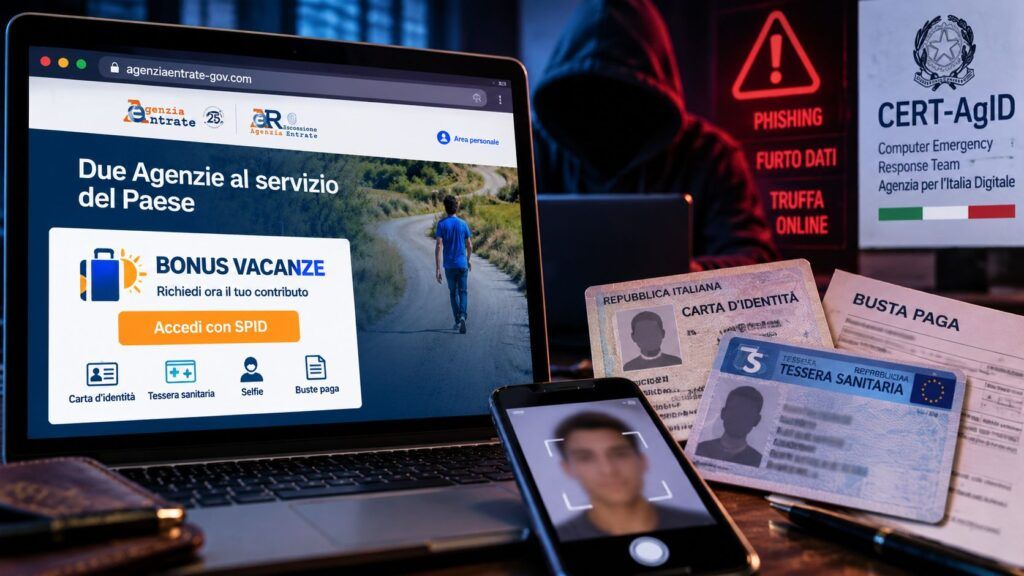
Il nuovo phishing italiano a tema Agenzia delle Entrate non cerca innanzitutto una password o il numero di una carta. Cerca qualcosa di potenzialmente più prezioso: un’identità digitale quasi completa. Il CERT-AgID ha individuato il 16 settembre una campagna costruita attorno a un inesistente “Bonus Vacanze”, con un portale contraffatto particolarmente curato che riproduce grafica, sezioni e percorsi dell’Agenzia delle Entrate e dell’Agenzia delle Entrate-Riscossione. La vittima viene progressivamente accompagnata fino al caricamento di carta d’identità, tessera sanitaria, buste paga, selfie e recapiti personali. Il salto rispetto al phishing tradizionale è netto: l’obiettivo non è soltanto accedere a un account, ma costruire un dossier utilizzabile per impersonare una persona anche fuori dal sito che ha originato la frode.
Cosa leggere
Il falso portale usa anche link autentici per abbassare la diffidenza
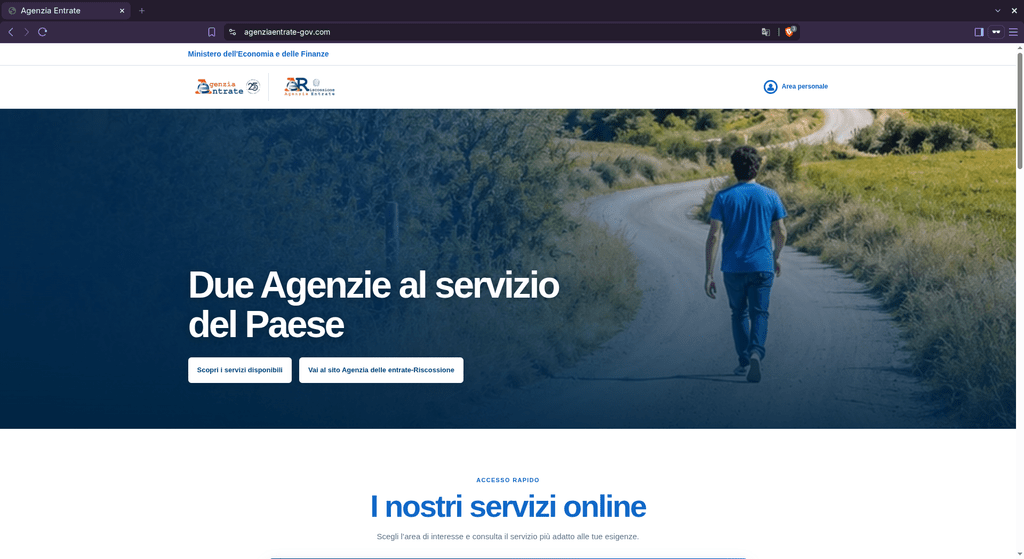
La campagna è più sofisticata della classica landing page costruita attorno a un singolo modulo. Secondo il bollettino pubblicato dal CERT-AgID, la homepage riproduce abbastanza fedelmente il portale dell’Agenzia delle Entrate e contiene numerosi collegamenti che conducono realmente al sito istituzionale. Soltanto alcuni elementi mantengono l’utente nel dominio fraudolento. È una scelta importante dal punto di vista del social engineering: il sito malevolo non prova a ricostruire completamente l’ecosistema istituzionale, ma incorpora pezzi autentici dentro il percorso falso. Una vittima che apre più sezioni e atterra effettivamente su pagine reali dell’amministrazione può abbassare progressivamente le proprie difese. Il meccanismo riprende una tendenza già osservata nel phishing istituzionale contro SPID, pagoPA e ARERA, dove il cybercrime italiano costruisce ormai procedure credibili invece di limitarsi a copiare un logo.
Il Bonus Vacanze compare come servizio fasullo dentro una struttura plausibile
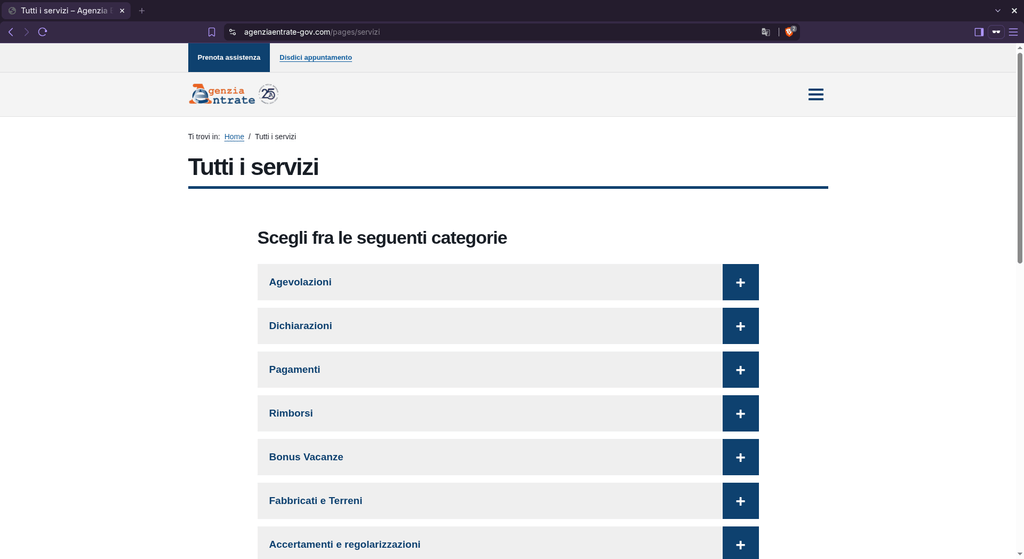
Dal pulsante “Scopri i servizi disponibili” la vittima raggiunge una seconda pagina fraudolenta che presenta diverse voci e rimanda, per molti contenuti, al vero portale dell’Agenzia. In mezzo a queste opzioni compare però “Bonus Vacanze”, che conduce alla falsa procedura.
L’efficacia dell’esca deriva dal fatto che il concetto di bonus fiscale è familiare agli utenti italiani e l’Agenzia delle Entrate ha realmente gestito in passato un Bonus Vacanze, ma ciò non rende autentica la richiesta osservata oggi. Il vecchio Bonus Vacanze descritto dall’Agenzia delle Entrate appartiene infatti a un precedente quadro normativo e non corrisponde alla procedura proposta dalla campagna criminale. Il phishing sfrutta quindi la memoria di una misura reale per rendere credibile un servizio inesistente nel contesto corrente.
Leggi anche: Falso rimborso TARI da 95 euro: il phishing pagoPA ruba identità e carte
SPID e CieID portano davvero verso pagine autentiche
La parte più insidiosa arriva nella schermata di accesso. Il sito propone SPID, CieID e una terza opzione denominata “Altro”. Se la vittima sceglie SPID o CieID, il portale malevolo non prova necessariamente a rubare quelle credenziali: secondo il CERT-AgID la reindirizza verso una pagina autentica dell’Identity Provider selezionato oppure verso il sito del Ministero dell’Interno, completando quindi l’autenticazione reale sul portale dell’Agenzia.
Questo comportamento può aumentare enormemente la percezione di affidabilità. Dopo avere visto loghi, sezioni credibili, link istituzionali e perfino un’autenticazione reale, l’utente può ragionevolmente convincersi di essere ancora dentro un percorso autorizzato. È un modello differente dalle campagne che a gennaio utilizzavano false pagine SPID dell’Agenzia delle Entrate per rubare direttamente le credenziali: qui l’autenticazione autentica diventa parte della scenografia della frode.
La modalità “Altro” costruisce un kit completo per il furto d’identità
Il vero obiettivo emerge quando viene selezionata la modalità “Altro”, la stessa indicata nelle istruzioni della comunicazione esca. Il sito chiede di caricare fotografie del fronte e del retro della carta d’identità, fronte e retro della tessera sanitaria, le buste paga degli ultimi tre mesi, un selfie, il numero di telefono e l’indirizzo email. È una raccolta qualitativamente diversa dal classico phishing finanziario. Carta d’identità e tessera sanitaria forniscono dati anagrafici e fiscali verificabili; le buste paga dimostrano reddito e datore di lavoro; il selfie può servire nei processi di verifica fotografica; telefono ed email permettono di mantenere il contatto o costruire successive campagne personalizzate.
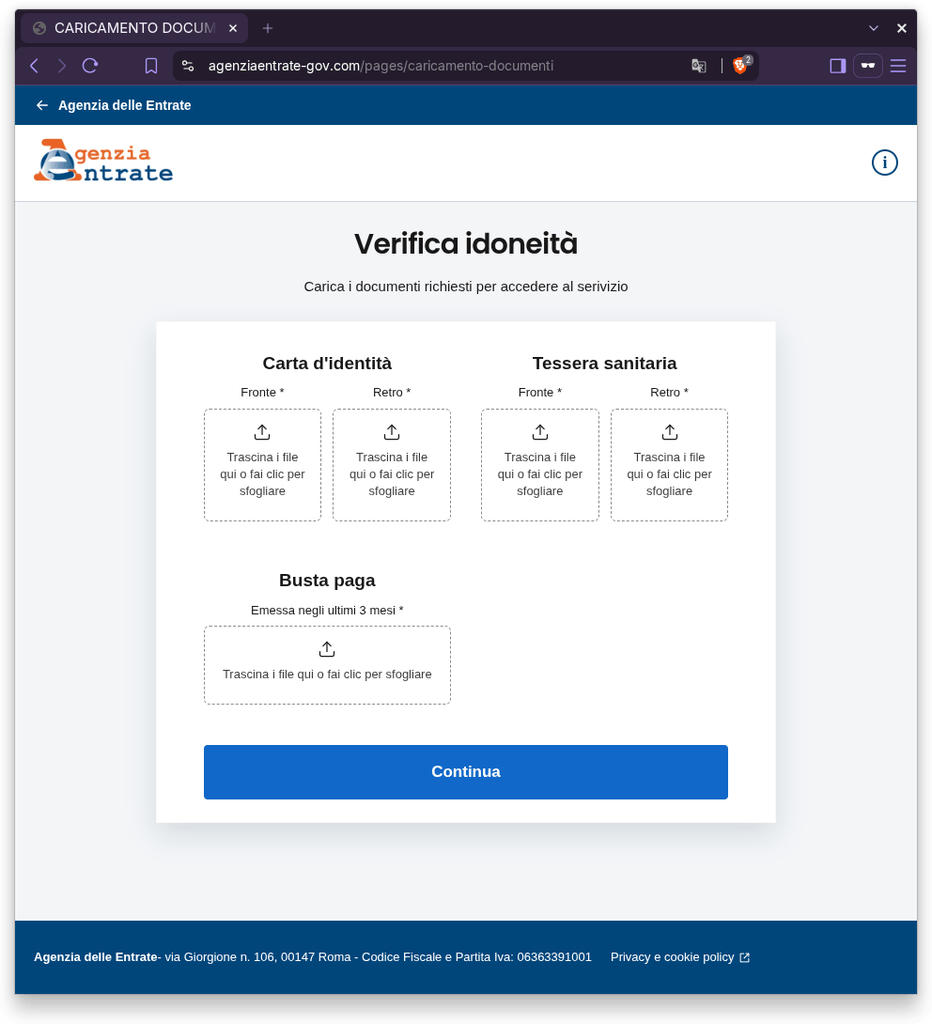
La combinazione può quindi diventare molto più pericolosa del singolo documento rubato. Il CERT-AgID indica esplicitamente richieste di finanziamento e prestiti intestati alla vittima tra gli impieghi possibili dei dati sottratti. Lo stesso modello era già comparso nelle campagne INPS che raccoglievano documenti, buste paga, CUD e selfie attraverso portali contraffatti. Il fenomeno suggerisce che alcune campagne italiane stiano passando dal furto opportunistico di credenziali alla costruzione sistematica di identità utilizzabili in procedure KYC.
Il phishing italiano sta diventando una simulazione completa della burocrazia
Il falso Bonus Vacanze si inserisce in una sequenza ormai molto riconoscibile. Ad agosto il CERT-AgID ha contato 540 campagne malevole, delle quali 421 rivolte specificamente all’Italia, con rimborsi, multe e servizi pubblici tra i pretesti dominanti. A settembre il falso rimborso TARI tramite pagoPA riproduceva una pratica completa, partendo dalla verifica del codice fiscale fino alla richiesta dei dati della carta. Il nuovo caso dell’Agenzia delle Entrate porta il modello un passo oltre: il criminale non simula più soltanto il risultato amministrativo, ma anche il percorso necessario per raggiungerlo. È questa la vera evoluzione. Una pagina di login contraffatta deve convincere la vittima in pochi secondi. Un percorso articolato può invece creare fiducia cumulativa: homepage, elenco dei servizi, link autentici, autenticazione reale, verifica dell’idoneità e caricamento dei documenti. Ogni passaggio rende quello successivo leggermente più credibile. Il sito diventa quindi una vera infrastruttura di social engineering procedurale.
Documenti e selfie sono più riutilizzabili di una password
Il cambio di obiettivo modifica anche il danno potenziale. Una password può essere cambiata; una carta può essere bloccata. Data di nascita, codice fiscale, fotografia del documento e volto della vittima non possono essere sostituiti con la stessa facilità. Una volta sottratti, possono essere conservati e riutilizzati in successive operazioni di impersonificazione, apertura di account, richieste di credito, SIM swap o campagne di spear phishing. Le buste paga aggiungono inoltre informazioni economiche estremamente utili per costruire una frode più credibile: datore di lavoro, reddito, posizione, spesso indirizzo e coordinate amministrative. Un successivo contatto può quindi contenere dettagli che soltanto un soggetto apparentemente legittimo dovrebbe conoscere. È per questo che una vittima che abbia completato l’intera procedura non dovrebbe limitarsi a cancellare l’email: deve considerare compromesso l’intero pacchetto documentale inviato.
Continua con:
- Phishing crypto, CERT-AgID smaschera truffe che usano il nome dell’Agenzia delle Entrate
- CERT-AgID: 540 campagne malevole ad agosto, rimborsi e multe dominano l’Italia
Il vero segnale d’allarme è quando un bonus chiede di dimostrare chi si è
Il CERT-AgID ha avvisato l’ente interessato, richiesto la disattivazione del sito e distribuito gli Indicatori di Compromissione alle organizzazioni accreditate. Per gli utenti, però, la difesa più efficace resta verificare il servizio separatamente dal messaggio ricevuto: un bonus deve essere cercato autonomamente sul portale istituzionale, senza utilizzare link inviati via email, SMS o messaggistica. Nel caso specifico c’è inoltre un indicatore ancora più semplice. Una procedura che, per concedere un presunto bonus pubblico, chiede di caricare documenti completi, tessera sanitaria, tre buste paga e un selfie deve essere trattata come altamente sospetta finché non viene verificata direttamente presso l’ente. Il falso Bonus Vacanze mostra quindi un’evoluzione più pericolosa del phishing italiano. Gli aggressori non vogliono necessariamente soltanto entrare in un account o svuotare una carta. Vogliono diventare la vittima abbastanza a lungo da presentarsi come lei davanti a qualcun altro.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.