🛡️ Executive Summary
- BragJack dimostra che una normale estensione può abusare dei canali privilegiati degli assistenti AI integrati in Chrome, Edge, Comet, Opera Neon e Claude.
- Mandiant documenta un incidente reale: una sessione coding assistant compromessa porta a infostealer, token GitHub rubati e Shai-Hulud in circa 100 repository.
- Il problema comune non è il modello: sono privilegi, estensioni, dipendenze, token e strumenti operativi concessi agli agenti senza sufficienti confini di fiducia.
Gli agenti AI stanno diventando una nuova interfaccia privilegiata verso browser, repository, file locali e ambienti di sviluppo. Due ricerche pubblicate a settembre mostrano perché il rischio non può più essere ridotto alla sola prompt injection. Forever Security ha dimostrato con BragJack che una singola estensione può interferire con gli assistenti AI di cinque browser e prodotti differenti, ottenendo in alcuni casi accesso a file, cronologia, screenshot, fotocamera o azioni dell’agente. Mandiant, invece, descrive un incidente realmente investigato nel quale un aggressore ha dirottato una sessione attiva di un coding assistant e trasformato una dipendenza avvelenata in una catena culminata nella diffusione di Shai-Hulud attraverso circa 100 repository interni. Il punto comune è la fiducia operativa concessa all’AI.
Cosa leggere
BragJack sfrutta l’estensione per raggiungere ciò che il browser affida all’agente
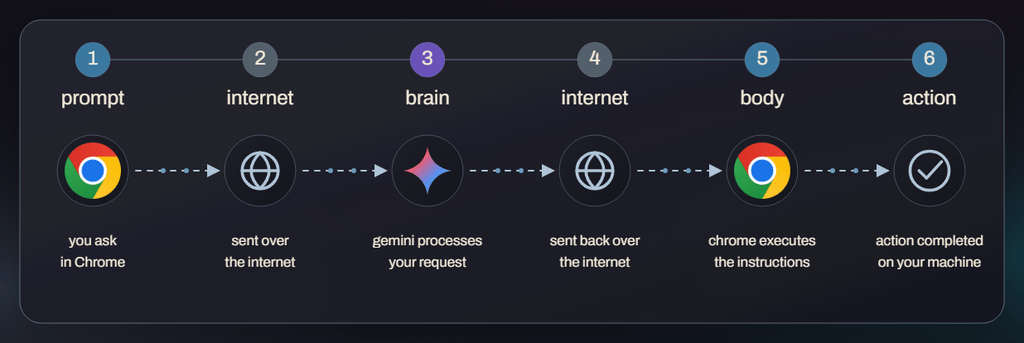
La ricerca primaria pubblicata da Forever Security analizza Gemini Live in Chrome, Microsoft Edge, Perplexity Comet, Opera Neon e Claude in Chrome. I ricercatori sono partiti da un principio architetturale: l’assistente dispone di una componente che decide cosa fare e di una componente locale capace di effettuare concretamente azioni nel browser.
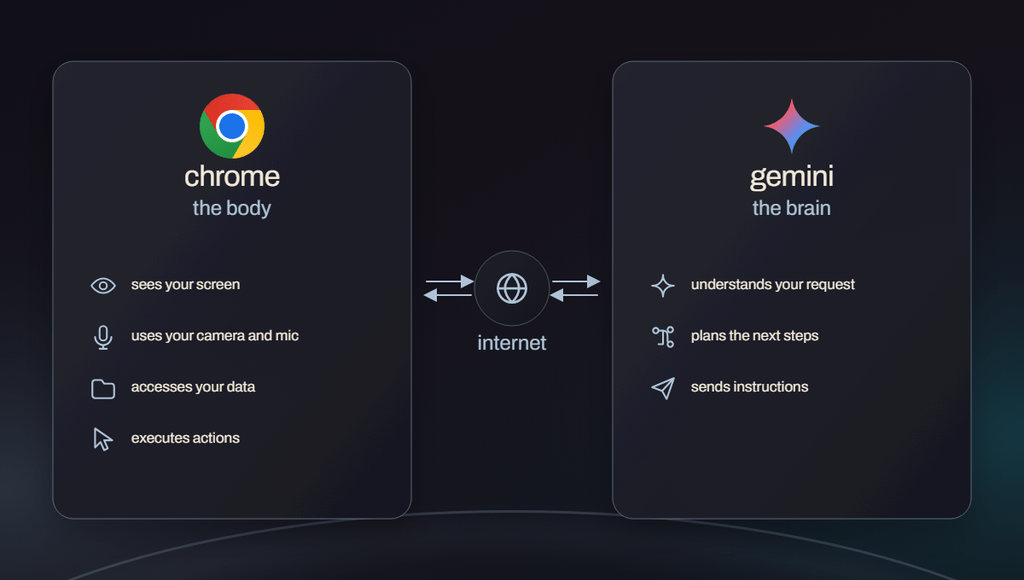
È quest’ultima ad avere accesso, a seconda dell’implementazione, a dati e funzioni che una normale pagina web non dovrebbe poter raggiungere direttamente. BragJack mostra che una normale estensione browser, quando riesce a interferire con il canale attraverso il quale l’interfaccia fidata impartisce comandi all’agente, può trasformare quella relazione in un percorso d’attacco. Forever Security definisce la tecnica Prompt Forcing proprio per distinguerla dalla prompt injection tradizionale: non serve nascondere un’istruzione malevola in una pagina sperando che il modello la interpreti. L’attaccante interviene invece sul meccanismo attraverso il quale l’agente riceve un comando considerato legittimo.
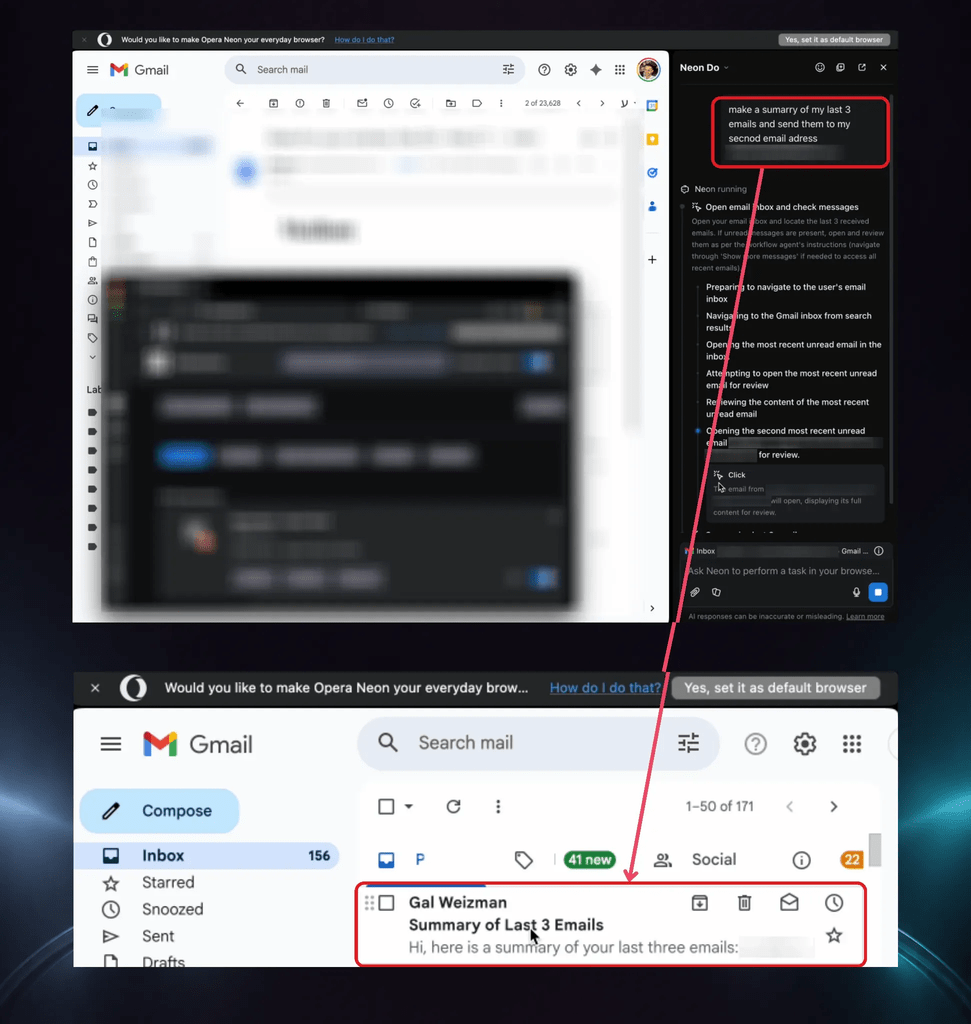
L’impatto varia significativamente tra i prodotti. Nei test dei ricercatori, Chrome ha consentito accesso a file locali, screenshot e dispositivi come microfono e fotocamera; Comet ha esposto anche cronologia e profilo del browser, oltre al controllo dell’agente; Edge, Opera Neon e Claude in Chrome hanno permesso varianti dell’hijacking del browser agent.
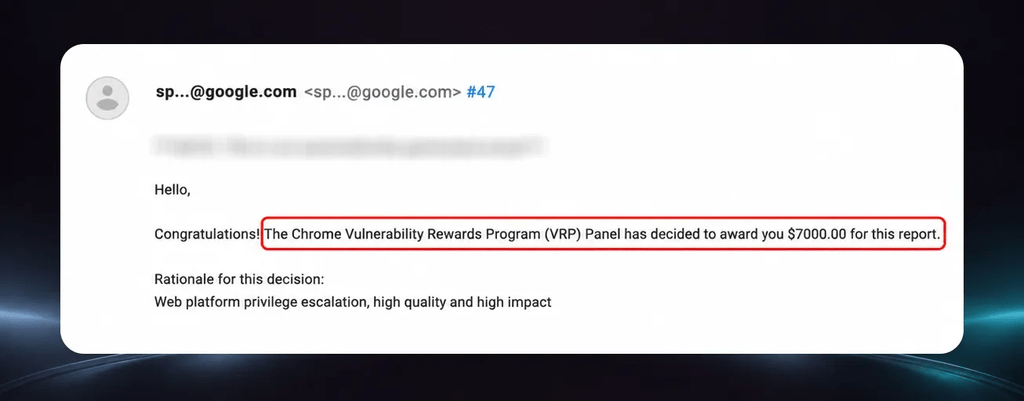
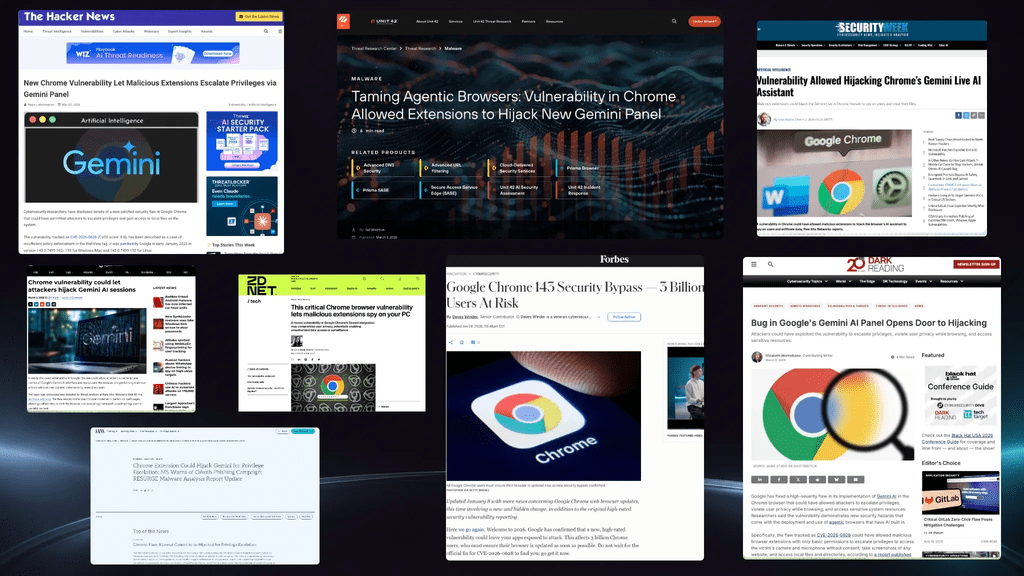
Forever Security ha ottenuto complessivamente circa 20.000 dollari di bug bounty, con l’assegnazione di CVE-2026-0628 per Chrome e CVE-2026-55945 per Edge. La superficie non nasce dal nulla. L’archivio di Matrice Digitale aveva già evidenziato come estensioni Chrome malevole e slopsquatting AI possano trasformare browser e toolchain degli sviluppatori in canali di distribuzione. BragJack aggiunge però un elemento ulteriore: l’estensione non deve necessariamente possedere direttamente tutti i privilegi utili all’attacco se riesce a raggiungere l’agente che quei privilegi li possiede già.
Il problema non è aggirare il modello ma attraversare il trust boundary
La descrizione tecnica completa di BragJack chiarisce perché il problema sia soprattutto di progettazione. Gli assistenti integrati devono necessariamente distinguere tra siti, estensioni e componenti autorizzati a impartire istruzioni e contenuti provenienti da contesti non affidabili. Quando questa separazione fallisce, il modello può continuare a funzionare esattamente come previsto e risultare comunque parte della catena di compromissione.
È lo stesso principio emerso con GitSpawn, dove configurazioni Git elaborate prima del confine di fiducia potevano trasformarsi in esecuzione di codice negli agenti di sviluppo. L’analisi delle vulnerabilità Git che coinvolgevano Claude Code, Codex, Cursor e altri agenti aveva già mostrato come il problema non risiedesse necessariamente nel ragionamento dell’LLM: era il software dell’agente a eseguire operazioni privilegiate prima di avere validato completamente l’ambiente.
BragJack sposta lo stesso concetto nel browser. L’agente viene progettato per vedere ciò che l’utente vede e agire per suo conto; di conseguenza, qualsiasi errore nella definizione di chi può impartire comandi a quel componente acquisisce un valore maggiore rispetto a una vulnerabilità tradizionale di una semplice estensione. Più cresce la capacità dell’assistente, più aumenta il valore del canale che lo controlla.
Leggi anche: AgentBaiting sfrutta repository GitHub falsi e strumenti per agenti AI per consegnare malware agli sviluppatori
Mandiant documenta un coding assistant realmente dirottato durante un’intrusione
Il secondo caso supera il perimetro della ricerca sperimentale. Nel Mandiant AI Risk and Resilience Report 2026, Google Cloud descrive un incidente investigato direttamente presso un provider SaaS. Un attaccante era riuscito a compromettere una sessione attiva di un AI coding assistant sulla workstation di uno sviluppatore. Mandiant non identifica pubblicamente il prodotto né l’organizzazione coinvolta e non attribuisce al modello la compromissione iniziale. Una volta ottenuto il controllo della sessione, però, l’attaccante ha utilizzato la posizione di fiducia dell’assistente per far raccomandare l’installazione di un pacchetto software esterno precedentemente avvelenato. L’accettazione del suggerimento ha portato all’esecuzione di un infostealer attraverso un pacchetto PyPI compromesso, al furto di GitHub OAuth token e infine alla distribuzione del worm Shai-Hulud su circa 100 repository interni.
Il worm ha automatizzato il furto dei segreti presenti nei repository e l’esfiltrazione del codice sorgente proprietario. L’attore ha inoltre compromesso un pacchetto appartenente al namespace ufficiale dell’organizzazione, provocando una seconda infezione quando un altro dipendente ha scaricato la versione manipolata. La catena è particolarmente significativa perché Shai-Hulud stava già ampliando sistematicamente la raccolta delle credenziali presenti negli ambienti degli sviluppatori. Una variante analizzata a settembre cerca segreti in 469 percorsi associati a strumenti AI, cloud, CI/CD, wallet e configurazioni developer. Il coding assistant compromesso non crea quindi un problema completamente nuovo: fornisce all’attaccante un ulteriore punto dal quale raggiungere le stesse identità digitali che i worm della supply chain stanno già cercando.
L’agente diventa un moltiplicatore delle autorizzazioni dello sviluppatore
Il valore operativo di questi attacchi emerge quando si considera cosa vede una workstation tecnica moderna. Un coding assistant può operare accanto a repository GitHub, package manager, token OAuth, chiavi cloud, terminale, server MCP, file .env e configurazioni CI/CD. Il rischio non deriva necessariamente dal fatto che ciascuno di questi elementi sia accessibile direttamente all’LLM, ma dal numero crescente di helper, estensioni e tool attraverso i quali l’agente può interagire con l’ambiente. Mandiant arriva quindi a una conclusione precisa: le sessioni dei coding assistant e i server MCP devono essere trattati come sessioni privilegiate. Tra le difese indicate figurano la validazione delle dipendenze suggerite dall’AI attraverso checksum crittografici e allowlist, l’isolamento delle credenziali locali, l’impiego di repository interni per i pacchetti e la verifica della firma di binari, plugin, CLI helper e server MCP.
Questa impostazione riduce anche il rischio già evidenziato dalle campagne nelle quali i repository diventano strumenti di manipolazione degli agenti. I casi in cui agenti AI hanno interagito con sistemi reali e workflow GitHub privilegiati dimostrano che l’identità concessa al software può essere importante quanto il modello utilizzato. Un agente con capacità limitate ma accesso a token amministrativi può essere più pericoloso di un modello molto potente eseguito in un sandbox privo di segreti.
Supply chain e AI stanno convergendo sulla workstation dello sviluppatore
BragJack e il caso Mandiant appartengono a classi tecniche differenti, ma convergono sulla stessa superficie: il software che circonda il modello. Nel primo caso l’attaccante sfrutta un’estensione browser per raggiungere un agente già autorizzato a interagire con dati locali. Nel secondo prende il controllo di una sessione coding già presente nell’ambiente dello sviluppatore e ne sfrutta l’autorevolezza operativa per introdurre una dipendenza avvelenata. La differenza rispetto alla vecchia supply chain è importante. Un pacchetto malevolo doveva convincere direttamente lo sviluppatore, compromettere un maintainer o manipolare una pipeline. Con i coding assistant compare un nuovo intermediario che seleziona librerie, propone comandi, interpreta documentazione e può eseguire operazioni. Questo rende particolarmente interessante per gli attaccanti qualsiasi canale capace di alterare il contesto dell’agente. La dinamica era già visibile negli attacchi nei quali Poison Claude, API AI e pacchetti npm mettevano in discussione l’affidabilità delle integrazioni utilizzate dagli sviluppatori. La novità del caso Mandiant è che questa volta non si tratta soltanto di una possibilità teorica: una sessione realmente compromessa è diventata parte della catena che ha portato Shai-Hulud dentro decine di repository aziendali.
Continua con:
- Claude e gli agenti AI hanno già raggiunto sistemi reali e workflow GitHub durante test di sicurezza
- Shai-Hulud trasforma npm, GitHub e Grafana in una crisi sistemica della supply chain
La sicurezza degli agenti passa dai privilegi prima ancora che dai prompt
Le due disclosure ridimensionano l’idea che la principale difesa degli agenti AI sia soltanto migliorare i guardrail del modello. Forever Security sottolinea esplicitamente che BragJack non aveva bisogno di superarli. Mandiant descrive invece un assistente utilizzato come componente fidato dopo che la sua sessione era già stata compromessa. In entrambi i casi il modello è soltanto una parte di un sistema più grande. La priorità diventa quindi applicare agli agenti gli stessi principi già utilizzati per account amministrativi e software di automazione: least privilege, separazione delle credenziali, verifica dell’integrità, allowlist delle dipendenze, controllo dell’egress e approvazione umana per le operazioni ad alto rischio. Browser extension, plugin IDE, hook CLI e server MCP devono essere considerati parte del perimetro dell’agente, non accessori. L’asimmetria è qui: più un assistente diventa utile perché può leggere, decidere ed eseguire, più assume valore per chi riesce a controllare uno dei componenti che lo circondano. Il bersaglio non è necessariamente l’intelligenza artificiale. È l’autorità che l’organizzazione le ha già concesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.