🛡️ Executive Summary
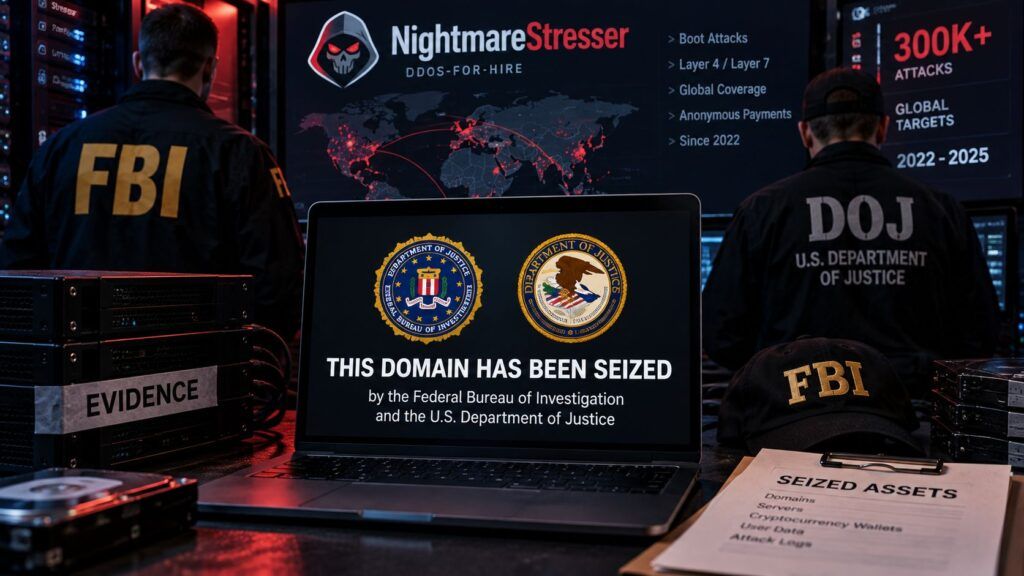
- FBI e DOJ hanno sequestrato nightmare-stresser.com e nightmarestresser.org, infrastruttura DDoS-for-hire attiva da anni.
- Secondo il mandato giudiziario, NightmareStresser ha generato dal 2022 centinaia di migliaia di attacchi o tentativi DDoS contro vittime globali.
- L’azione rientra in Operation PowerOFF, che punta a colpire contemporaneamente piattaforme, amministratori e domanda di servizi booter.
Il FBI ha sequestrato due domini utilizzati da NightmareStresser, uno dei servizi DDoS-for-hire più longevi ancora operativi, interrompendo una piattaforma che secondo le autorità statunitensi è stata utilizzata dal 2022 per lanciare centinaia di migliaia di attacchi o tentativi di attacco in tutto il mondo. L’operazione non è un intervento isolato: rientra nella campagna internazionale Operation PowerOFF, attraverso la quale Stati Uniti ed Europol stanno cercando di smantellare il mercato commerciale dei booter e stresser. Il punto centrale non è quindi soltanto la chiusura di due siti. NightmareStresser rappresentava uno dei modi con cui capacità DDoS da botnet e infrastrutture compromesse venivano trasformate in un servizio acquistabile da utenti privi di competenze tecniche avanzate.
Cosa leggere
FBI sequestra i domini di NightmareStresser dopo anni di attività
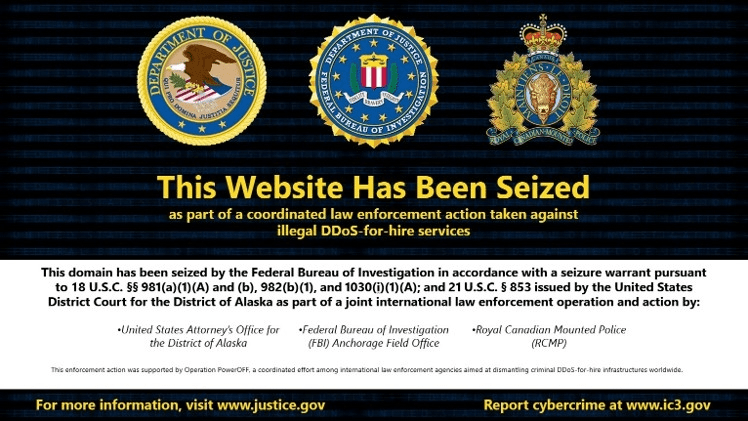
Il Dipartimento di Giustizia statunitense ha annunciato il sequestro autorizzato dal tribunale di nightmare-stresser.com e nightmarestresser.org, infrastrutture utilizzate per offrire attacchi Distributed Denial of Service a pagamento. Il provvedimento è stato eseguito dal FBI Anchorage Field Office con il coinvolgimento della Royal Canadian Mounted Police e di altre forze dell’ordine internazionali. Secondo l’affidavit depositato a supporto del mandato, il servizio è stato utilizzato dal 2022 per lanciare centinaia di migliaia di attacchi reali o tentati contro obiettivi distribuiti a livello mondiale, comprendendo istituzioni scolastiche, enti pubblici, piattaforme gaming e servizi utilizzati da milioni di persone. Al momento dell’annuncio non sono stati comunicati nuovi arresti collegati direttamente a questo sequestro.
La definizione “stresser” non cambia la natura del servizio quando l’infrastruttura viene utilizzata contro sistemi di terzi. Il FBI distingue esplicitamente i booter DDoS dai normali strumenti di stress test: questi servizi permettono di scegliere un bersaglio Internet e acquistare capacità di traffico proveniente da botnet o altre infrastrutture controllate dagli operatori. La barriera tecnica diventa minima: l’utente non deve costruire una botnet, sviluppare malware o mantenere server distribuiti, ma soltanto pagare il servizio e indicare il target.
Leggi anche: DDoS oltre 1 Tbps crescono del 519% nel secondo trimestre 2026
NightmareStresser trasformava la potenza DDoS in un servizio commerciale
La capacità di piattaforme simili non deriva necessariamente da una singola grande botnet. L’ecosistema DDoS-for-hire può aggregare router compromessi, dispositivi IoT, server esposti e tecniche di amplification, offrendo diversi vettori a seconda del bersaglio. NightmareStresser pubblicizzava attacchi sia contro il livello applicativo sia contro i protocolli di rete e si presentava pubblicamente come un servizio disponibile senza interruzioni. Le stime storiche raccolte nel 2023 da Searchlight Cyber indicavano oltre mezzo milione di account registrati e una capacità dichiarata fino a 200 Gbps, ma questi numeri appartengono a una rilevazione precedente e non permettono di quantificare automaticamente l’infrastruttura operativa al momento del sequestro.
La distinzione è importante perché nel frattempo l’intero mercato DDoS è cambiato. Nel secondo trimestre 2026 Cloudflare ha registrato oltre 800 attacchi superiori a 1 Tbps, mostrando come capacità considerate eccezionali pochi anni fa siano diventate molto più frequenti. Parallelamente botnet come Evooo1Bot trasformano router e gateway compromessi in proxy e nodi DDoS multifunzione, ampliando continuamente il bacino di infrastrutture che può essere monetizzato dai servizi criminali.
Operation PowerOFF colpisce operatori ma anche clienti
Il sequestro di NightmareStresser continua una strategia avviata da anni con Operation PowerOFF. L’operazione internazionale non punta soltanto alla rimozione dei domini, ma cerca di rendere economicamente e operativamente instabile l’intero mercato DDoS-as-a-service. Nel 2024 Europol e le forze dell’ordine di 15 Paesi avevano già smantellato 27 piattaforme booter, arrestando amministratori e identificando centinaia di utenti. Nell’aprile 2026 una nuova fase dell’operazione ha coinvolto 21 Paesi, quattro arresti, 53 domini sequestrati e oltre 75.000 utenti identificati o avvertiti.
Il modello è significativo perché prova a rompere uno degli elementi che hanno favorito la crescita del cybercrime-as-a-service: la percezione che acquistare un attacco sia molto meno rischioso che gestire direttamente una botnet. La pressione viene quindi estesa alla domanda. Se gli investigatori ottengono database degli utenti, dati di pagamento, comunicazioni o log operativi, il sequestro della piattaforma può diventare il punto di partenza per ulteriori indagini. NightmareStresser era già stato colpito nel 2022, quando il DOJ aveva sequestrato una precedente infrastruttura collegata al servizio durante un’altra offensiva contro i booter. Il ritorno della piattaforma mostra però anche il limite delle sole operazioni di takedown: domini e server possono essere sostituiti quando rimangono operatori, clienti e infrastruttura tecnica sufficienti per ricostruire il servizio.
Continua con:
- Threema colpita da DDoS su larga scala, servizi interrotti per ore
- IOCTA 2026: AI, proxy e ransomware ridisegnano il cybercrime secondo Europol
Chiudere uno stresser riduce l’offerta ma non elimina la capacità DDoS
Il valore dell’operazione NightmareStresser sta quindi soprattutto nella disruption del mercato, non nell’eliminazione della minaccia DDoS. Le botnet che generano traffico, i dispositivi vulnerabili utilizzati come nodi e le tecniche di amplification continuano a esistere anche dopo il sequestro di un frontend commerciale. Allo stesso modo, clienti e operatori possono migrare verso piattaforme concorrenti o ricostruire nuovi servizi.
Per aziende e pubbliche amministrazioni questo significa che il takedown non modifica le misure difensive necessarie: mitigazione upstream, capacità distribuita, rate limiting, protezione applicativa, monitoraggio dei picchi e procedure di continuità operativa restano indispensabili. L’interruzione di NightmareStresser toglie dal mercato un intermediario importante, ma la disponibilità di botnet sempre più grandi e servizi DDoS a basso costo continua a ridurre la distanza tra intenzione e attacco. Operation PowerOFF prova proprio a rialzare quella barriera, trasformando il DDoS-for-hire da servizio apparentemente anonimo e usa-e-getta in un’attività nella quale domini, operatori e clienti possono diventare contemporaneamente obiettivi investigativi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.