📌 In Sintesi
- KB5124008 e KB5124012 possono rompere il secure channel con Active Directory e impedire il login anche con credenziali corrette.
- Microsoft collega il problema a Machine Identity Isolation configurata su domini che non utilizzano almeno Windows Server 2025 Domain Functional Level.
- Il workaround richiede di disabilitare la funzione con lo stesso sistema usato per abilitarla e successivamente riparare il secure channel.
Gli aggiornamenti Windows di settembre aprono un altro problema enterprise. Dopo RDS, Hyper-V e audio USB, KB5124008 per Windows 11 24H2 e 25H2 può causare la perdita della relazione di trust con Active Directory e impedire agli utenti di autenticarsi al dominio nonostante username e password corretti. Microsoft ha ora confermato il legame con Machine Identity Isolation e pubblicato una mitigazione temporanea. La distinzione è importante: l’aggiornamento non abilita direttamente la funzione, ma fa sì che Windows inizi a rispettare configurazioni già presenti o distribuite tramite policy. Il problema emerge quando questa protezione viene applicata in ambienti che non soddisfano i requisiti previsti da Microsoft.
Cosa leggere
KB5124008 può rompere il secure channel con Active Directory
Le prime segnalazioni sono arrivate dagli amministratori dopo l’installazione di KB5124008, pubblicato l’8 settembre per Windows 11 24H2 e 25H2 con le build 26100.9445 e 26200.9445. I computer coinvolti continuavano in alcuni casi ad accettare credenziali memorizzate localmente quando disconnessi dalla rete, ma fallivano l’autenticazione verso il dominio. I test effettuati dagli amministratori hanno evidenziato la perdita del secure channel tra account macchina e domain controller, con errori di trust e autenticazioni Kerberos, NTLM o Netlogon non completate correttamente. Un ambiente Windows Server 2019 documentato su Microsoft Q&A riproduceva il problema rimuovendo e reinstallando KB5124008. Il problema arriva sullo stesso cumulativo che Matrice Digitale aveva già analizzato nel Patch Tuesday di settembre 2026 con 966 vulnerabilità e due zero-day sfruttati, dove KB5124008 rappresentava il principale aggiornamento per Windows 11 24H2 e 25H2.
Leggi anche: Windows, gli update di settembre rompono RDS e audio USB: KB5124008 apre due nuovi fronti
Machine Identity Isolation protegge le credenziali macchina ma richiede Server 2025 DFL
La causa operativa riguarda Machine Identity Isolation, funzione collegata a Credential Guard che sposta le credenziali dell’account macchina dentro un ambiente protetto attraverso Virtualization-Based Security. L’obiettivo è impedire che password e segreti utilizzati dai computer domain-joined possano essere letti anche da soggetti con privilegi elevati sul sistema. Microsoft specifica però che la funzione è supportata per ambienti collegati a domain controller che operano almeno a Windows Server 2025 Domain Functional Level. Il dettaglio che ha generato confusione è che l’update di settembre non imposta automaticamente Machine Identity Isolation in enforcement mode. Secondo Microsoft, KB5124008 e il corrispondente KB5124012 per Windows 11 26H1 fanno invece iniziare Windows a rispettare impostazioni già esistenti o distribuite attraverso Group Policy, Intune o registro. Un valore rimasto fino a quel momento sostanzialmente inattivo può quindi diventare operativo dopo il Patch Tuesday e produrre la rottura della relazione di dominio in ambienti non compatibili.
Microsoft indica come disabilitare Machine Identity Isolation
La mitigazione dipende da come la funzione è stata configurata. Microsoft raccomanda di disabilitare Machine Identity Isolation usando lo stesso sistema impiegato per abilitarla: Intune se proviene da Intune, Group Policy se deriva da GPO e registro se è stata impostata direttamente sul client. Nei sistemi Windows 11 24H2 e 25H2 configurati tramite registro occorre verificare i valori MachineIdentityIsolation sotto HKLM\SYSTEM\CurrentControlSet\Control\Lsa e HKLM\SOFTWARE\Policies\Microsoft\Windows\DeviceGuard. Se impostati a 2, il workaround prevede il passaggio a 0, seguito dal riavvio. Dopo avere disabilitato la funzione può essere necessario riparare la relazione di trust attraverso PowerShell con Test-ComputerSecureChannel -Repair -Credential (Get-Credential).
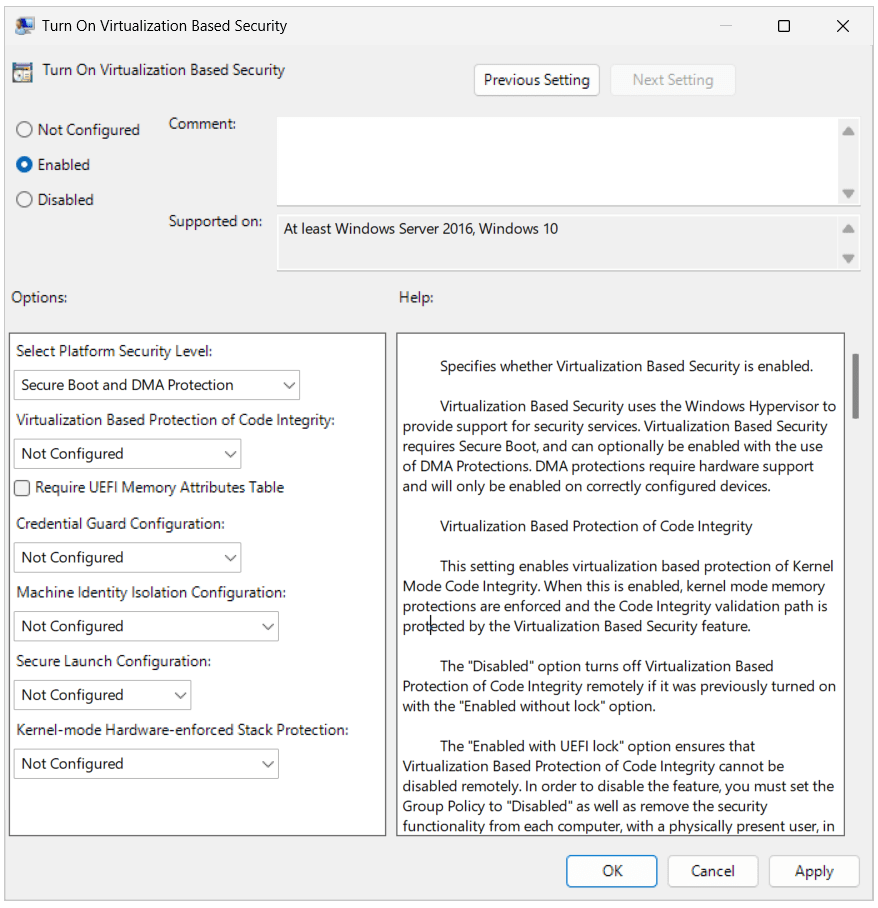
L’intervento va però pianificato con attenzione: la documentazione Microsoft su Machine Identity Isolation avverte che disabilitare una configurazione precedentemente attiva in enforcement mode può a sua volta interrompere l’autenticazione e, in alcuni scenari, richiedere l’uscita e il successivo reinserimento del computer nel dominio.
Gli update fuori banda non risolvono questo problema
Il bug del domain trust non deve essere confuso con le altre regressioni di settembre. Microsoft ha già pubblicato aggiornamenti out-of-band per correggere Remote Desktop Services, condivisioni Plan9 utilizzate da alcune VM Hyper-V e parte dei problemi USB Audio, ma questi pacchetti non eliminano automaticamente il problema legato a Machine Identity Isolation. Il ciclo di settembre aveva già costretto Microsoft a intervenire dopo che lo stesso KB5124008 aveva introdotto regressioni proprio mentre correggeva problemi delle patch precedenti. La sequenza è ormai evidente anche nell’archivio di Matrice Digitale: KB5124008 aveva corretto il bug che cancellava sfondi e personalizzazioni Desktop, per poi essere collegato pochi giorni dopo a nuovi problemi RDS, audio e ora autenticazione di dominio.
Continua con:
- Windows 11 corregge il mouse, ma gli update rompono RDS ed Excel
- Gitea sotto attacco con Red Heron: Telegram e Windows mostrano i limiti delle patch
Prima di distribuire KB5124008 va controllata la configurazione del dominio
Il problema non giustifica la rimozione indiscriminata dell’aggiornamento: KB5124008 contiene correzioni di sicurezza importanti e il Patch Tuesday di settembre comprende anche vulnerabilità già sfruttate. La priorità per gli amministratori è invece inventariare i domain controller, verificare il Domain Functional Level e controllare dove Machine Identity Isolation sia stata configurata tramite GPO, Intune o registro prima di estendere il deployment. La regressione mostra soprattutto un rischio tipico degli ambienti enterprise: una policy di sicurezza configurata mesi prima può cambiare comportamento dopo un aggiornamento del sistema operativo. Microsoft sta lavorando a una modifica che impedirà temporaneamente l’enforcement di Machine Identity Isolation negli ambienti incompatibili. Fino ad allora, il punto critico non è semplicemente installare o non installare KB5124008, ma sapere quali policy dormienti l’aggiornamento renderà effettivamente operative.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.