🐧 Novità principali
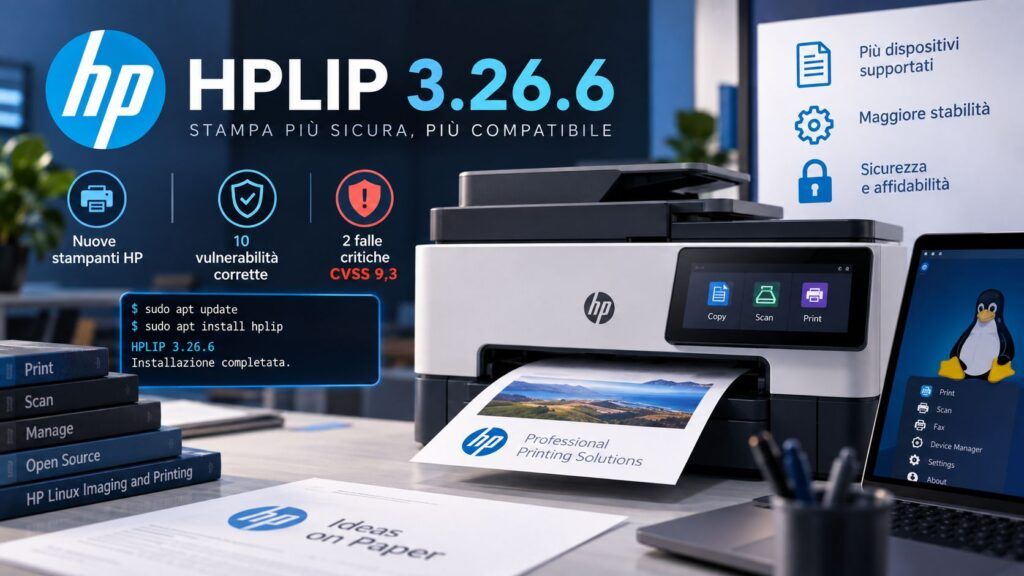
- HPLIP 3.26.6 amplia il supporto a nuove famiglie ScanJet, LaserJet Pro e LaserJet Pro MFP su Linux.
- La stessa release è anche un aggiornamento di sicurezza: HP corregge dieci CVE, due delle quali Critical con CVSS 9,3.
- Tutte le versioni precedenti alla 3.26.6 risultano interessate dal bollettino HP, che raccomanda l’aggiornamento alla nuova release o successiva.
HPLIP 3.26.6 non è soltanto il consueto aggiornamento del pacchetto HP per stampanti e scanner Linux. La release amplia il supporto hardware con nuovi ScanJet, LaserJet Pro e multifunzione, ma soprattutto rappresenta la versione minima indicata da HP per correggere dieci vulnerabilità di sicurezza appena pubblicate. Due, CVE-2026-91106 e CVE-2026-91104, raggiungono un punteggio CVSS 4.0 di 9,3 Critical e possono portare a conseguenze che comprendono remote code execution. Il vero motivo per aggiornare HPLIP non è quindi soltanto rendere utilizzabile una stampante più recente: sulle installazioni precedenti alla 3.26.6 entra direttamente in gioco la sicurezza della workstation o del print server.
Cosa leggere
HPLIP 3.26.6 amplia ScanJet e LaserJet Pro su Linux
La nuova versione è disponibile nel repository ufficiale HPLIP su SourceForge sotto forma di archivio sorgente e installer .run. L’aggiornamento amplia la matrice dei dispositivi supportati includendo, tra gli altri, HP ScanJet Enterprise Flow N9000 sn1 e 9000 s1, ScanJet Pro 4200 s1 e numerosi modelli LaserJet Pro delle famiglie 4002, 4006, 4007, 4008 e MFP 4112-4114. È un aggiornamento importante soprattutto perché HPLIP continua a essere il layer utilizzato da molte distribuzioni per integrare stampa, scansione e gestione dei dispositivi HP nel desktop Linux. L’archivio di Matrice Digitale aveva già seguito HPLIP 3.25.8 insieme all’evoluzione degli strumenti open source per la gestione hardware, ma in questo caso il passaggio di versione assume un peso molto maggiore per il contenuto del bollettino di sicurezza pubblicato parallelamente da HP.
Leggi anche: OpenSUSE Agama 18 e HPLIP 3.25.8 aggiornano installazione e stampa su Linux
HP corregge dieci CVE e classifica il bollettino come Critical
Nel Security Bulletin HPSBPI04151 pubblicato da HP il vendor identifica dieci vulnerabilità che interessano tutte le versioni HPLIP precedenti alla 3.26.6. Gli impatti possibili comprendono remote code execution, privilege escalation, denial of service, information disclosure e modifica arbitraria dei file. Le due falle più severe sono CVE-2026-91106 e CVE-2026-91104, entrambe valutate 9,3 Critical: il vettore CVSS indicato da HP prevede attacco via rete, bassa complessità, nessun privilegio richiesto e nessuna interazione dell’utente, con impatto elevato su confidenzialità, integrità e disponibilità. Altre quattro vulnerabilità sono classificate High e le restanti Medium. Non risultano indicazioni pubbliche di exploitation attiva, quindi il bollettino non va trasformato in un allarme su attacchi già osservati. Il rischio resta però concreto perché HPLIP può operare su workstation e print server collocati in reti aziendali e gestire input provenienti da dispositivi o traffico di stampa e scansione.
Stampanti e scanner non sono periferiche passive quando il driver espone servizi e parser
Il problema HPLIP ricorda perché lo stack di stampa non debba essere considerato una parte marginale del sistema. Driver, backend, parser e servizi collegati devono elaborare formati complessi, comunicare con dispositivi locali o di rete e spesso integrarsi con CUPS, aumentando la superficie esposta rispetto a una semplice periferica USB. Nel 2024 l’ecosistema Linux aveva già dovuto affrontare una catena di vulnerabilità che permetteva di sfruttare CUPS attraverso servizi di discovery e filtri di stampa. Il caso HPLIP è differente e non implica che CUPS sia nuovamente vulnerabile, ma il principio operativo resta lo stesso: un componente installato per rendere trasparente la gestione delle periferiche può finire per processare dati controllabili dall’esterno con conseguenze molto superiori alla perdita della sola funzione di stampa. Proprio per questo la classificazione Critical assegnata da HP deve prevalere sulla percezione di HPLIP come semplice pacchetto driver.
Continua con:
- CUPS esposto ad attacchi e DDoS attraverso servizi di stampa Linux
- Le vulnerabilità Linux mostrano perché parser e servizi locali restano superfici critiche
Aggiornare alla 3.26.6 conta più del supporto alle nuove stampanti
HP indica come soluzione HPLIP 3.26.6 o successivo. Per gli utenti desktop la prima scelta resta normalmente utilizzare il pacchetto aggiornato fornito dalla propria distribuzione, soprattutto perché dipendenze, integrazione con CUPS e percorsi dei servizi possono differire rispetto all’installer generico. Gli amministratori che mantengono repository aziendali o immagini Linux standardizzate dovrebbero invece verificare esplicitamente la versione installata, senza presumere che l’aggiornamento del sistema abbia già portato HPLIP alla nuova release. La novità hardware è utile, ma rappresenta la parte meno urgente dell’update. HPLIP 3.26.6 è prima di tutto una soglia di sicurezza: chi resta su una versione precedente mantiene dieci vulnerabilità note in un componente che interagisce direttamente con stampanti, scanner, rete e sottosistema di stampa del sistema operativo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.