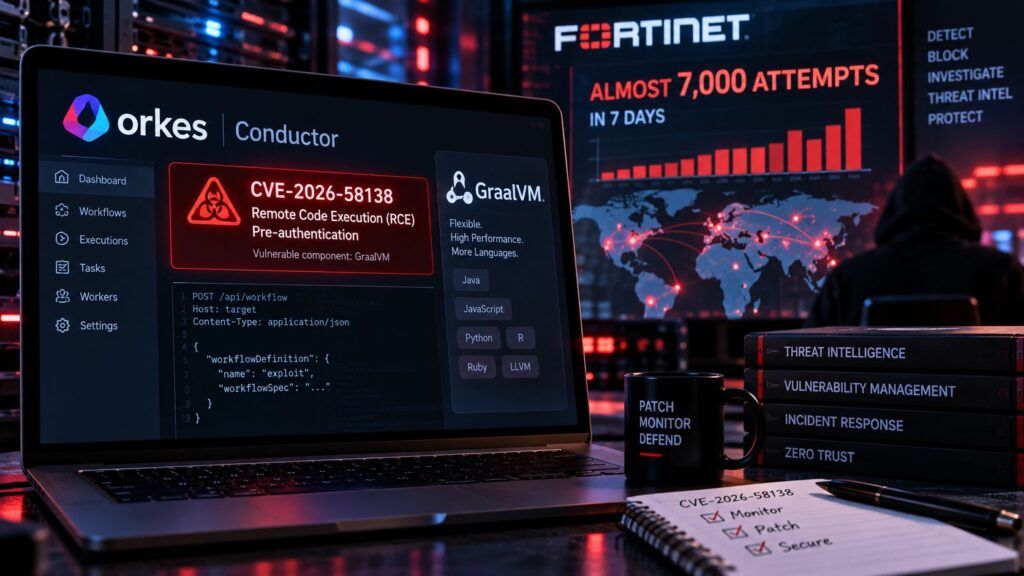
🛡️ Executive Summary
- CVE-2026-58138 consente RCE senza autenticazione tramite workflow con espressioni JavaScript o Python elaborate da GraalVM con accesso host eccessivo.
- Fortinet conferma exploitation attiva: 1.290 tentativi bloccati in 24 ore e quasi 7.000 tra il 2 e il 9 settembre.
- La correzione completa è disponibile da Conductor 3.30.2; le installazioni esposte devono essere aggiornate e la workflow API isolata.
Orkes Conductor è ormai sotto attacco per CVE-2026-58138, vulnerabilità critica che permette a un aggressore remoto non autenticato di trasformare una definizione di workflow in comandi eseguiti dal sistema operativo. Il problema interessa le versioni da 3.21.21 fino alla 3.30.1 e nasce dall’integrazione tra API accessibili prima dell’autenticazione e gli evaluator GraalVM configurati con privilegi troppo ampi verso l’host Java. Non è più soltanto un rischio teorico: Fortinet classifica la vulnerabilità come sfruttata e ha registrato 1.290 tentativi in 24 ore, con quasi 7.000 eventi bloccati tra il 2 e il 9 settembre 2026. La release 3.30.2 contiene la correzione completa.
Cosa leggere
CVE-2026-58138 porta JavaScript e Python fuori dalla sandbox GraalVM
Il security advisory di VulnCheck per CVE-2026-58138 descrive il problema come CWE-94 Code Injection e assegna CVSS 9.3 secondo la versione 4.0. Conductor consente di inserire espressioni JavaScript o Python in diversi task di workflow, tra cui INLINE, LAMBDA, DO_WHILE e SWITCH. Nelle release vulnerabili questi script vengono eseguiti attraverso contesti GraalVM configurati con HostAccess.ALL o allowAllAccess(true), consentendo al codice interpretato di raggiungere classi e funzionalità dell’host invece di restare confinato nell’ambiente previsto.
L’attaccante può quindi consegnare una definizione di workflow costruita ad hoc alla relativa API e sfruttare Java reflection oppure invocazioni dirette di subprocess per raggiungere l’esecuzione di comandi. La criticità aumenta perché il percorso può essere attivato prima dell’autenticazione. La situazione ricorda altre RCE enterprise recenti nelle quali la capacità di interpretare oggetti o espressioni controllate dall’utente diventa il ponte verso il sistema operativo: il caso Telerik con exploit pubblico e percorso pre-auth ha mostrato ancora una volta quanto sia fragile il confine tra funzionalità dinamiche e code execution quando una trust boundary viene rimossa.
Leggi anche: Check Point corregge una RCE pre-auth che può arrivare ai privilegi root
Fortinet vede quasi 7.000 tentativi e classifica la falla come sfruttata
Il passaggio decisivo arriva dalla telemetria. Nell’outbreak alert pubblicato da Fortinet CVE-2026-58138 viene marcata esplicitamente come Exploited: Yes, con severità critica e disponibilità di exploit funzionanti. Fortinet ha bloccato 1.290 tentativi di attacco in una finestra di 24 ore, con una crescita giornaliera del 132%, mentre tra il 2 e il 9 settembre il volume complessivo ha sfiorato le 7.000 richieste malevole.
Il dato rende questa vulnerabilità operativamente diversa da una RCE appena divulgata. Le organizzazioni non devono decidere se un exploit possa essere sviluppato: devono assumere che esista già un mercato dell’attacco contro le istanze vulnerabili. È lo stesso salto di priorità osservato quando N-central è passato dalla vulnerabilità critica allo sfruttamento in-the-wild. In entrambi i casi il software colpito occupa una posizione privilegiata nell’infrastruttura e la disponibilità di una RCE pre-auth riduce drasticamente il costo dell’accesso iniziale.
Il vero rischio è compromettere il motore che orchestra servizi e agenti
Conductor nasce come piattaforma di orchestrazione dei workflow e oggi Orkes la utilizza anche come base per eseguire e coordinare agenti AI. La documentazione recente dell’azienda mostra che gli agenti possono essere integrati direttamente nei workflow, ereditando stato, retry, task esterni e interazioni con altri componenti. Una compromissione del motore non riguarda quindi necessariamente una sola applicazione: può collocare l’attaccante nel punto che connette microservizi, API, credenziali e automazioni.
Questo è il motivo per cui CVE-2026-58138 deve essere letta come problema di trust boundary, non soltanto come errore di sandboxing. Un motore pensato per eseguire logica dinamica riceve input tramite API, lo passa a un runtime poliglotta e concede a quel runtime accesso a capacità dell’host. Se una sola di queste barriere viene configurata in modo permissivo, il workflow diventa un vettore di code injection. Un pattern simile era già emerso con GeoNetwork, dove funzioni Java richiamabili da XSLT hanno permesso una catena verso l’esecuzione di comandi: linguaggi e motori embedded diventano pericolosi quando l’interprete può raggiungere primitive native non necessarie.
Conductor 3.30.2 restringe GraalVM e chiude l’accesso all’host
La correzione definitiva arriva con Conductor 3.30.2. I riferimenti tecnici collegati al record CVE mostrano che la remediation non consiste in una semplice validazione dell’input: viene ridotto direttamente il potere del runtime GraalVM. La patch rimuove l’accesso generalizzato, limita class loading, native access, creazione di processi, thread, I/O e variabili d’ambiente, interrompendo il percorso che permetteva allo script controllato dall’attaccante di trasformarsi in comando di sistema.
Per questo motivo l’upgrade a 3.30.2 o successiva deve essere considerato la remediation principale. Fortinet raccomanda inoltre di limitare l’accesso esterno agli endpoint della workflow API e di monitorare definizioni anomale contenenti JavaScript o Python insieme a segnali di command execution inattesa. L’esperienza delle ultime settimane con RCE enterprise e exploit pubblici su servizi amministrativi mostra perché il solo filtraggio perimetrale non può sostituire la patch quando esiste già attività offensiva osservata.
Continua con:
N-central RCE sotto attacco e sistemi amministrativi enterprise nel mirino
SharePoint sotto attacco dopo la pubblicazione del PoC per le RCE enterprise
Le istanze esposte vanno trattate come una superficie già bersagliata
Per CVE-2026-58138 il tempo della semplice valutazione è terminato. La vulnerabilità possiede una patch disponibile, exploit funzionanti e telemetria che documenta migliaia di tentativi. Un’organizzazione che mantiene una versione precedente alla 3.30.2 con la workflow API raggiungibile deve quindi verificare non soltanto la versione installata, ma anche log HTTP, workflow creati o modificati in modo anomalo, processi figli del servizio Conductor e connessioni di rete originate dal relativo host.
Il punto più importante è architetturale. Un orchestratore concentra capacità che normalmente appartengono a componenti differenti: esegue logica, coordina servizi, manipola stato e sempre più spesso collega agenti AI a strumenti operativi. CVE-2026-58138 dimostra quanto sia pericoloso concedere a un evaluator dinamico più privilegi del necessario. Quando l’API che controlla il workflow e il runtime capace di raggiungere il sistema operativo finiscono nella stessa catena senza un confine di autenticazione efficace, l’orchestratore smette di essere soltanto il motore dell’automazione e diventa direttamente il punto di ingresso nell’infrastruttura.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.