🛡️ Executive Summary
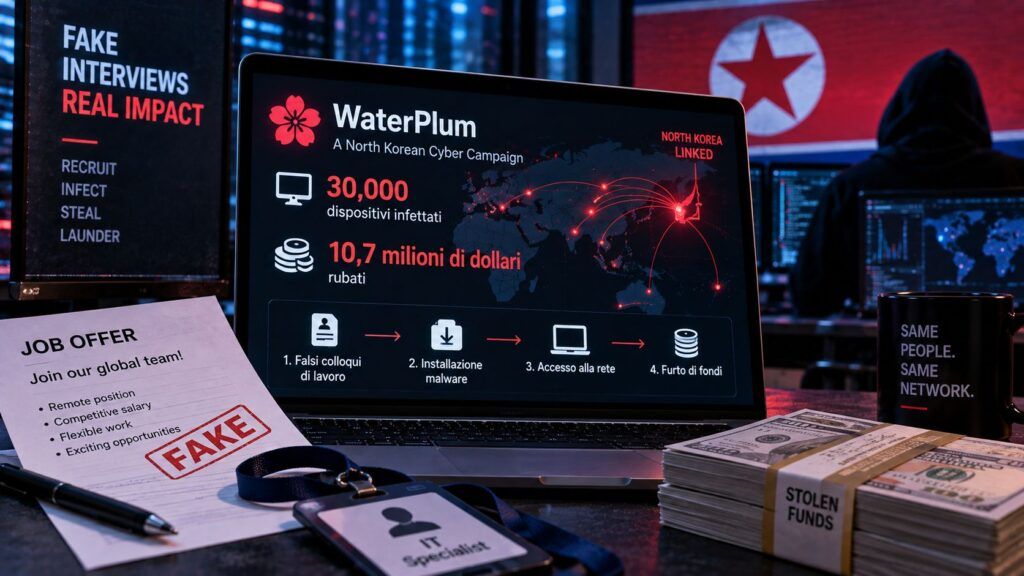
- WaterPlum ha compromesso almeno 30.000 dispositivi in oltre 100 Paesi tra dicembre 2025 e luglio 2026, secondo un advisory internazionale.
- Oltre 7.000 wallet hanno subito furti di fondi o credenziali e almeno 10,71 milioni di dollari in crypto sono stati trasferiti verso la Corea del Nord.
- FBI e NPA collegano WaterPlum e alcuni IT worker nordcoreani alla stessa struttura statale e documentano sovrapposizioni di infrastruttura e identità.
WaterPlum, nome attribuito dalle autorità alla campagna più conosciuta come Contagious Interview, non è più una sequenza di singoli falsi colloqui contro sviluppatori. Tra dicembre 2025 e luglio 2026 gli operatori hanno compromesso almeno 30.000 dispositivi in oltre 100 Paesi, sottraendo fondi o credenziali da oltre 7.000 wallet di criptovalute e trasferendo almeno 1,7 miliardi di yen, circa 10,71 milioni di dollari, verso la Corea del Nord. Il dato arriva da un advisory congiunto di autorità giapponesi, statunitensi, australiane e tedesche e cambia la scala con cui leggere la campagna: il recruiter fasullo non è soltanto un vettore malware, ma uno dei due lati di una struttura che usa il mercato globale del lavoro IT per rubare denaro, identità e accessi aziendali.
Cosa leggere
WaterPlum raggiunge 30.000 dispositivi attraverso il mercato del lavoro IT
Il joint advisory pubblicato da Cyber.gov.au attribuisce la scala dei compromessi alle indagini della National Police Agency giapponese, affiancata da FBI, Department of Defense Cyber Crime Center, Australian Signals Directorate e servizi tedeschi BND e BfV. I bersagli principali sono web designer, ingegneri e specialisti di criptovalute, blockchain e Web3, avvicinati da falsi datori di lavoro che impersonano società di AI, crypto e NFT oppure utilizzano piattaforme di recruiting reali.
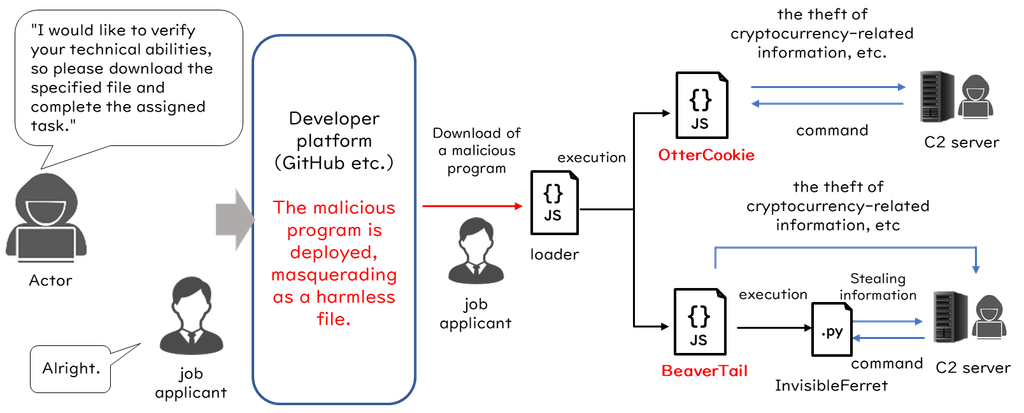
La vittima viene invitata a eseguire un progetto, risolvere un problema durante una videochiamata o completare una prova tecnica. Il codice ricevuto non appare necessariamente sospetto: può essere ospitato su GitHub, Bitbucket o distribuito attraverso npm e utilizzare strumenti normalmente presenti su una workstation di sviluppo. È il modello che Matrice Digitale aveva già ricostruito nell’analisi su Contagious Interview e i payload nascosti negli SVG dei falsi colloqui, dove il normale npm run dev diventava il trigger dell’infezione.
Leggi anche: Falsi colloqui LinkedIn, ACN avverte l’Italia tre anni dopo Matrice Digitale
BeaverTail, OtterCookie e StoatWaffle trasformano il PC in un ponte verso l’azienda
L’advisory collega a WaterPlum una toolchain ormai strutturata: BeaverTail, malware JavaScript nascosto nei pacchetti npm; InvisibleFerret, backdoor Python; OtterCookie, RAT e infostealer JavaScript; OtterCandy e il più recente StoatWaffle, malware modulare Node.js capace di sfruttare progetti Visual Studio Code manipolati. Quest’ultimo rappresenta bene il salto qualitativo. Matrice Digitale aveva già documentato StoatWaffle e l’abuso di tasks.json nei repository VS Code: aprire e considerare affidabile la cartella può avviare una sequenza capace di rubare credenziali browser, dati della Keychain macOS e altre informazioni sensibili. La catena non si limita però ai wallet personali. Gli operatori cercano clipboard, tasti digitati, screenshot, documenti, password, chiavi private e seed phrase e possono mantenere l’accesso tramite RAT.
Il valore maggiore può arrivare dopo. Un developer compromesso può possedere token GitHub, chiavi SSH, credenziali cloud, VPN e accessi ai repository aziendali. È quindi la workstation del candidato a trasformarsi nella vera supply chain. Lo stesso schema era già evidente nelle precedenti evoluzioni di Contagious Interview con BeaverTail, OtterCookie e InvisibleFerret, ma il dato dei 30.000 dispositivi mostra quanto questa industrializzazione abbia ormai superato la dimensione sperimentale.
WaterPlum e IT worker nordcoreani convergono sulla stessa infrastruttura
L’elemento più importante dell’advisory non riguarda però un nuovo malware. NPA e FBI valutano che WaterPlum e alcuni IT worker nordcoreani operino sotto il 313 General Bureau del Munitions Industry Department, struttura subordinata al Comitato centrale del Partito dei Lavoratori della Corea. È un’attribuzione delle autorità, non una prova tecnica pubblicata integralmente, ma viene accompagnata da indicatori operativi concreti. Gli investigatori hanno osservato gli stessi indirizzi IP utilizzati da operatori WaterPlum e IT worker per accedere a laptop farm, piattaforme di crowdsourcing e procedure di candidatura presso società crypto giapponesi. Alcuni operatori WaterPlum svolgerebbero inoltre direttamente attività di sviluppo web come lavoratori IT remoti.
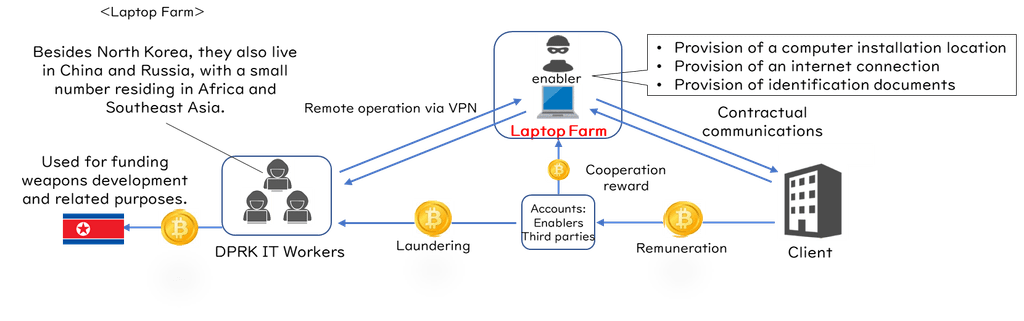
È il rovesciamento speculare della stessa trappola. Nel primo scenario il falso recruiter convince lo sviluppatore reale a eseguire malware; nel secondo è il falso sviluppatore a superare un processo di recruiting e ottenere credenziali aziendali perfettamente legittime. Matrice Digitale aveva già ricostruito questo secondo fronte nell’analisi sulle infiltrazioni nordcoreane con PiKVM, webcam e identità rubate. La stessa identità sottratta attraverso WaterPlum può diventare materiale per una candidatura successiva. L’advisory segnala infatti che documenti e dati personali rubati possono essere riutilizzati dagli IT worker per impersonare le vittime e ottenere impieghi all’estero.
AI, face swap e laptop farm trasformano l’identità in infrastruttura
Le autorità descrivono anche l’utilizzo di software AI per il face swapping, sintesi vocale e strumenti di traduzione durante i colloqui. Gli operatori possono spegnere la videocamera quando emergono problemi, attribuire le anomalie alla connessione oppure affidarsi a più persone contemporaneamente per sostenere una selezione. La tecnologia serve quindi meno a creare malware innovativo che a sostenere una identità operativa credibile. Il fenomeno era già emerso nelle indagini sugli IT worker nordcoreani che utilizzano assistenti AI durante colloqui e sviluppo: strumenti come ChatGPT, traduttori e assistenti per interview entrano nello stesso arsenale di VPN, documenti rubati e infrastrutture remote. Il Giappone ha inoltre dichiarato di avere identificato e smantellato per la prima volta nel Paese una laptop farm utilizzata da lavoratori nordcoreani. Questi sistemi permettono a un operatore fisicamente lontano di controllare computer situati nel Paese del datore di lavoro, producendo indirizzi IP e telemetria compatibili con la localizzazione dichiarata. L’indagine avrebbe rilevato anche trasferimenti per diverse centinaia di milioni di yen verso l’estero.
Continua con:
Corea del Nord infiltra aziende con falsi dipendenti: PiKVM, webcam e identità rubate
ClickFake Interview: Lazarus insiste contro l’industria crypto
Il controllo deve iniziare prima che il candidato esegua il primo comando
La scala di WaterPlum rende insufficiente una difesa concentrata soltanto sul malware conosciuto. Le aziende devono considerare recruiting, endpoint security e identity security come la stessa superficie di attacco. Un assignment ricevuto da un recruiter sconosciuto dovrebbe essere eseguito soltanto dentro VM o sandbox prive di credenziali reali, token cloud, wallet e accesso ai repository aziendali. File package.json, script npm, configurazioni .vscode, dipendenze e download secondari devono essere analizzati prima dell’esecuzione. Sul lato assunzioni vale il principio opposto: verificare identità, localizzazione, competenze e coerenza dei documenti prima di concedere accessi. Account remoti, device enrollment e repository devono partire con privilegio minimo, evitando che un nuovo contractor possa raggiungere immediatamente asset sensibili. I 30.000 dispositivi compromessi dimostrano che Contagious Interview non è più soltanto una campagna malware contro sviluppatori. Il modello nordcoreano usa la stessa infrastruttura umana e tecnica in entrambe le direzioni: infetta chi cerca lavoro e si fa assumere da chi offre lavoro. È questa convergenza, più dei 10,71 milioni di dollari sottratti, a trasformare WaterPlum da operazione cyber finanziaria a problema strutturale per l’intera catena di fiducia del lavoro tecnologico remoto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.