🛡️ Executive Summary
- APT36 usa RUSTYSHADE, nuova backdoor Rust che trasforma repository GitHub privati in infrastruttura C2 cifrata con AES-256-GCM.
- RUSTYMOVE copia payload su supporti USB e può portare la catena verso sistemi separati o reti air-gapped.
- PSNATCH e BASHNATCH raccolgono file da Windows e Linux, mentre gli operatori cercano host attivi e share per il movimento laterale.
Transparent Tribe, gruppo Pakistan-nexus monitorato anche come APT36, aggiorna ancora la propria infrastruttura offensiva e questa volta combina Rust, repository GitHub privati, supporti USB e strumenti multipiattaforma. La campagna, denominata Operation RapidRust da Zscaler ThreatLabz, ha colpito nell’agosto 2026 organizzazioni governative e della difesa in India e Afghanistan, introducendo quattro strumenti precedentemente non documentati: RUSTYSHADE, RUSTYMOVE, PSNATCH e BASHNATCH. Il dato più rilevante non è il linguaggio Rust in sé, ma il modo in cui APT36 sta riducendo la distanza tra endpoint Internet-connected, ambienti Linux e sistemi potenzialmente isolati, spostando comando, esfiltrazione e propagazione dentro servizi e dispositivi normalmente considerati legittimi.
Cosa leggere
RUSTYSHADE trasforma repository GitHub privati in server di comando
La ricerca originale di Zscaler ThreatLabz descrive RUSTYSHADE come una backdoor Windows a 64 bit scritta in Rust che utilizza repository GitHub privati controllati dagli attaccanti per il command-and-control. Le comunicazioni transitano attraverso la GitHub REST API e vengono ulteriormente protette con AES-256-GCM, creando un canale nel quale traffico ostile e normali richieste HTTPS verso GitHub possono apparire molto simili dal punto di vista perimetrale. Ogni macchina compromessa può essere associata a un repository dedicato. File specifici vengono utilizzati per comandi, risultati, heartbeat e informazioni di reconnaissance, mentre screenshot, dati rubati e altre informazioni vengono caricati nello stesso spazio. Il vantaggio operativo è evidente: bloccare semplicemente un indirizzo IP C2 non basta quando il traffico passa attraverso un servizio ampiamente autorizzato negli ambienti enterprise.
| Nome File | Scopo |
|---|---|
| command.txt | Comandi C2 cifrati |
| results.txt | Output dei comandi cifrato |
| info.txt | Dati di ricognizione del sistema |
| heartbeat.txt | Beacon keepalive contenente un timestamp epoch |
| screenshot.png | Schermata del desktop cifrata |
| webcam_photo.jpg | Cattura webcam cifrata |
| download.bin | Contenuto di file esfiltrati cifrato |
Non è neppure una scelta completamente nuova per questo ecosistema. A gennaio Matrice Digitale aveva già documentato GoGitter e GitShellPad contro enti governativi indiani, con repository GitHub privati usati per ricevere comandi e restituire risultati. RapidRust mostra quindi una continuità precisa: GitHub non è una soluzione occasionale, ma sta diventando una componente stabile dell’architettura C2 associata al cluster.
Leggi anche: PatchCord e SheetCord colpiscono telecom afghane e infrastrutture dell’Asia meridionale
RUSTYMOVE usa le chiavette USB per spingere l’attacco oltre la rete
La novità più importante sul piano operativo è RUSTYMOVE, utility Rust estremamente semplice progettata per monitorare continuamente la presenza di supporti rimovibili. Quando individua dispositivi USB, SD, MMC o altri media esterni, copia nella directory principale due file già predisposti sul sistema compromesso: un archivio DriverInstaller.zip contenente RUSTYSHADE e un collegamento .LNK costruito per apparire come un documento PDF.
Zscaler non ha potuto verificare direttamente il comando contenuto nel collegamento, ma valuta con elevata confidenza che il file serva ad avviare RUSTYSHADE dopo l’estrazione del pacchetto. La funzione di RUSTYMOVE termina qui: non contiene un C2 proprio, non integra payload e non esegue attività di furto dati. È essenzialmente un meccanismo di propagazione post-compromissione.
La scelta dei dispositivi rimovibili cambia però la superficie. Un’organizzazione della difesa può separare sistemi sensibili da Internet, ma questo isolamento perde valore quando file e strumenti vengono trasferiti manualmente tra workstation attraverso supporti USB. È una tecnica già osservata in operazioni contro reti air-gapped di altri attori statali e consente di superare un confine che il normale movimento laterale IP non può attraversare.
Il targeting afghano segue inoltre una continuità già evidente nell’Operazione XENOFISCAL contro il Ministero delle Finanze, dove SideCopy, cluster collegato all’ecosistema APT36, utilizzava esche in pashto, domini istituzionali compromessi e XenoRAT per ottenere accesso persistente a informazioni amministrative e finanziarie.
PSNATCH e BASHNATCH rendono la raccolta dati multipiattaforma
RapidRust non si limita alla backdoor. PSNATCH è uno script PowerShell destinato agli ambienti Windows che scansiona directory predefinite, seleziona file attraverso una lista di estensioni e li esfiltra verso repository GitHub privati. Ogni host utilizza un file locale per memorizzare timestamp e percorsi già caricati, consentendo agli operatori di inviare successivamente soltanto documenti nuovi o modificati.
BASHNATCH applica lo stesso modello agli ambienti Linux tramite Bash. La presenza della variante Unix conferma che APT36 non considera più Windows come unico punto d’arrivo dell’operazione, ma punta all’intera infrastruttura accessibile dopo il primo compromesso. Una precedente campagna analizzata da Acronis aveva già individuato PatchCord, SheetCord e strumenti rivolti anche ai servizi Linux, comprese utility compatibili con lo sfruttamento di regreSSHion.
Zscaler ha osservato inoltre attività di network reconnaissance, identificazione delle macchine attive e mappatura delle condivisioni di rete. L’obiettivo non sembra quindi limitato alla raccolta di documenti dal primo endpoint colpito: gli operatori cercano asset aggiuntivi e percorsi di espansione interna.
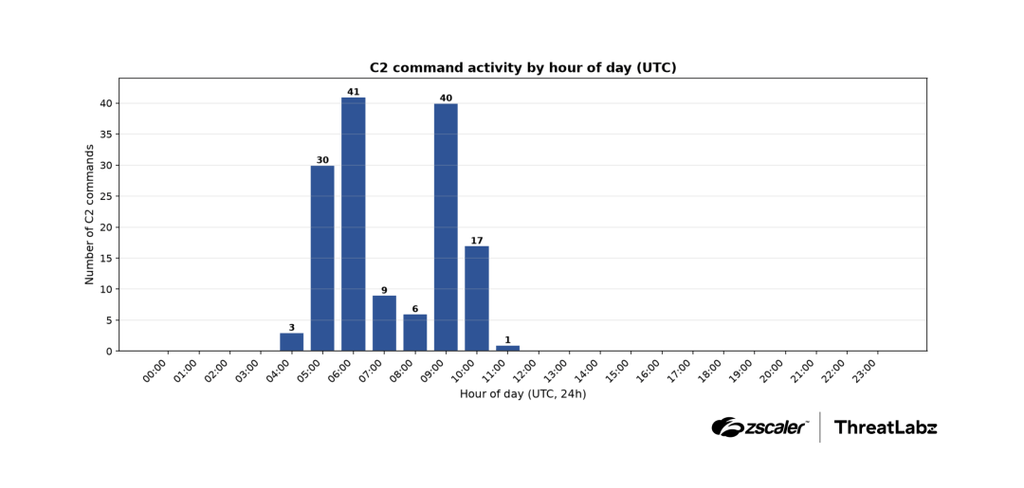
La telemetria post-compromissione osservata da ThreatLabz si concentra soprattutto tra il 20 agosto e il 1° settembre 2026. I comandi sono stati registrati nei giorni lavorativi e in una finestra tra le 04:00 e le 11:00 UTC. Il dato costituisce un indicatore operativo utile, ma non è sufficiente da solo per determinare la localizzazione degli operatori.
Typosquatting e servizi cloud rendono meno visibile l’infrastruttura APT36
Accanto ai nuovi malware, APT36 continua a utilizzare infrastruttura costruita per sembrare legittima. Zscaler ha individuato domini come theprints[.]org e indiatodays[.]org, registrati per imitare testate indiane reali e utilizzati per ospitare script PowerShell e payload intermedi. Strumenti post-compromissione sono stati distribuiti anche tramite Backblaze, mentre GitHub gestisce una parte centrale delle comunicazioni e dell’esfiltrazione. Il modello è coerente con l’evoluzione recente del gruppo: meno dipendenza da server C2 immediatamente riconoscibili e maggiore abuso di SaaS, cloud storage e piattaforme per sviluppatori. La campagna SheetCord aveva già trasformato Google Sheets in canale C2; GitShellPad utilizzava GitHub; RapidRust consolida la stessa strategia con una toolchain progettata appositamente per lavorare sopra servizi affidabili. Per i SOC il problema diventa quindi distinguere l’utilizzo legittimo di GitHub o Backblaze da processi anomali che eseguono richieste API, caricano file in modo sistematico o mantengono comunicazioni periodiche con repository non aziendali. Un blocco totale sarebbe spesso impraticabile. Servono invece telemetria di processo, controllo delle identità che accedono ai servizi cloud e correlazione tra traffico HTTPS e comportamento dell’endpoint.
Continua con:
APT36 e GoGitter usano GitHub per lo spionaggio contro il governo indiano
SideCopy usa XenoRAT contro il Ministero delle Finanze afghano
RapidRust mostra che il vero salto è raggiungere più trust boundary
L’innovazione di Operation RapidRust non coincide quindi con Rust. Il linguaggio rende più semplice produrre binari moderni e multipiattaforma, ma ciò che modifica realmente il rischio è la combinazione tra GitHub come C2, raccolta Windows e Linux, reconnaissance interna e propagazione USB. Ogni componente lavora su una trust boundary differente.
RUSTYSHADE confonde il comando e controllo con il traffico verso una piattaforma legittima. PSNATCH e BASHNATCH trasformano gli stessi repository in depositi per l’esfiltrazione. RUSTYMOVE prova invece a superare la separazione fisica utilizzando supporti rimovibili. Per organizzazioni governative e militari, la difesa deve quindi andare oltre la semplice ricerca dell’IOC: processi non autorizzati che chiamano API GitHub, token embedded, task pianificati anomali, trasferimenti verso USB e accessi insoliti alle share devono essere correlati come parti della stessa operazione. Transparent Tribe non sta soltanto aggiungendo quattro malware alla propria collezione. Sta costruendo una catena capace di seguire i dati attraverso reti, sistemi operativi e livelli di isolamento differenti, mantenendo il più possibile le proprie comunicazioni dentro infrastrutture che i difensori non possono bloccare indiscriminatamente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.