🛡️ Executive Summary
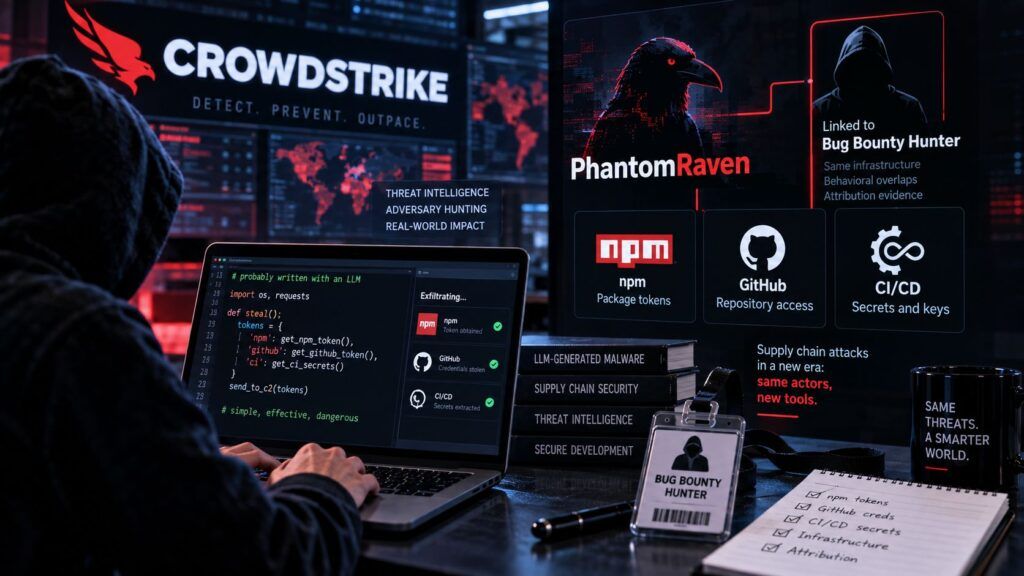
- CrowdStrike attribuisce PhantomRaven a un bug bounty hunter attivo dal 2022 e ritiene altamente probabile l’uso di un LLM per scrivere il malware.
- La campagna sfrutta pacchetti npm e Remote Dynamic Dependencies per sottrarre token npm, credenziali GitHub e segreti delle pipeline CI/CD.
- L’operatore non sembra vendere i log rubati: CrowdStrike ipotizza che utilizzi gli accessi ottenuti per individuare vulnerabilità e incassare bounty.
PhantomRaven aggiunge un elemento anomalo al problema della software supply chain: secondo CrowdStrike, dietro l’infostealer JavaScript distribuito attraverso npm ci sarebbe un soggetto che pubblicamente si presenta come bug bounty hunter e che avrebbe probabilmente utilizzato un large language model per scrivere il malware. La campagna era stata scoperta nel 2025 da Koi Security, che aveva identificato 126 pacchetti malevoli e oltre 86.000 download, ma la nuova analisi collega ora infrastruttura, account npm e comportamento dell’operatore a un modello di monetizzazione particolare. Le credenziali sottratte non sembrano essere finite nei normali mercati criminali: potrebbero essere state utilizzate per entrare nei sistemi delle vittime e successivamente trasformare l’accesso ottenuto in segnalazioni remunerate attraverso programmi di bug bounty.
Cosa leggere
CrowdStrike collega PhantomRaven a un bug bounty hunter attivo dal 2022
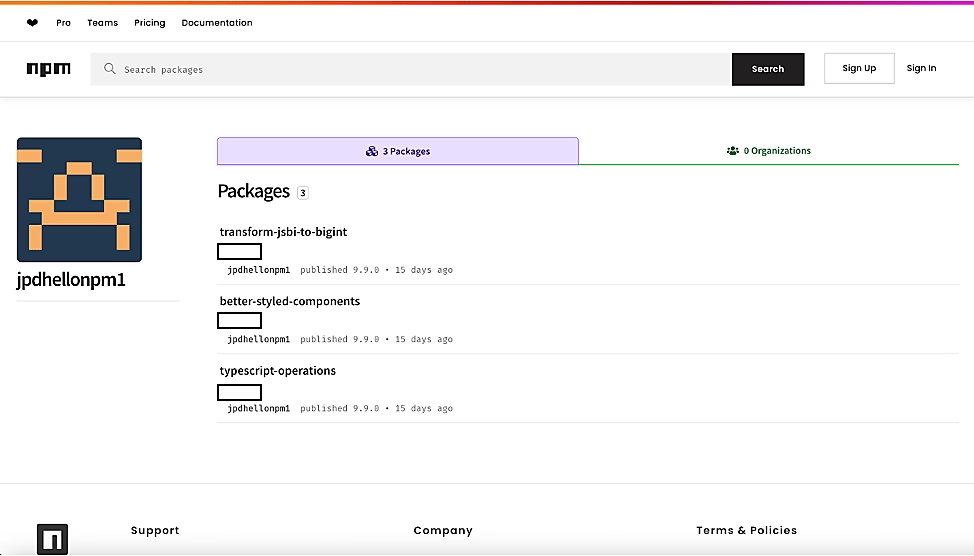
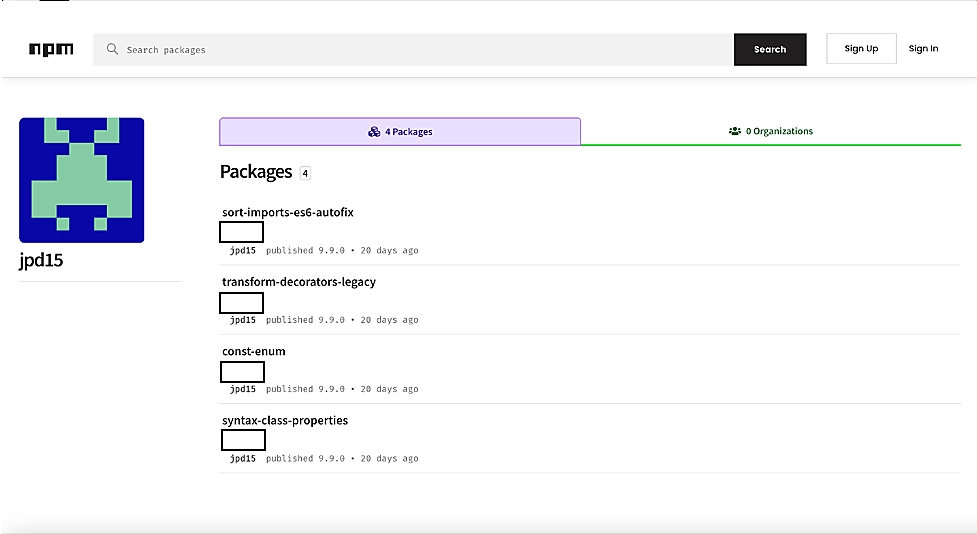
La ricostruzione più recente arriva direttamente dalla Counter Adversary Operations di CrowdStrike, che ha risposto e bonificato più incidenti nei quali PhantomRaven era presente e attribuisce con elevata confidenza diversi account npm allo stesso operatore. Il soggetto risulta pubblicamente attivo nel bug bounty almeno dal novembre 2022 e, secondo l’analisi del suo profilo pubblico, avrebbe ottenuto ricompense da almeno nove organizzazioni attraverso piattaforme come Bugcrowd, Intigriti, YesWeHack, HackenProof e HackerOne. CrowdStrike collega allo stesso attore account quali jpdhellonpm1, jpd15 e altri handle basati sulla stringa “jpd”, mentre due dei pacchetti osservati direttamente durante gli incidenti sono transform-jsbi-to-bigint e sort-imports-es6-autofix.
L’elemento più insolito riguarda la monetizzazione: il team non ha rilevato log PhantomRaven nei tradizionali marketplace di stealer data e ritiene quindi plausibile che l’operatore utilizzi direttamente le informazioni sottratte per individuare accessi o vulnerabilità da presentare successivamente come bug bounty, trasformando di fatto una compromissione provocata dallo stesso ricercatore in opportunità economica.
Leggi anche: Estensioni e coding assistant diventano vettori d’attacco: BragJack e Shai-Hulud colpiscono la fiducia AI
Koi Security aveva trovato 126 pacchetti e oltre 86.000 installazioni
La struttura tecnica della campagna era stata documentata già nell’ottobre 2025 da Koi Security nell’analisi originaria di PhantomRaven. I ricercatori avevano individuato 126 pacchetti npm malevoli, oltre 86.000 installazioni complessive e un’infrastruttura attiva almeno dall’agosto precedente. Il tratto distintivo era l’impiego delle Remote Dynamic Dependencies, dipendenze dichiarate attraverso URL HTTP esterni invece che mediante normali riferimenti al registry npm. Il pacchetto visibile poteva quindi apparire pressoché innocuo, mentre durante npm install il client recuperava codice aggiuntivo direttamente da un server controllato dall’attaccante. Il componente remoto conteneva a sua volta uno script preinstall che npm eseguiva automaticamente, permettendo al payload di partire prima del completamento dell’installazione. Questo meccanismo riduceva l’efficacia delle analisi statiche concentrate esclusivamente sui file presenti nel registry e consentiva all’operatore di modificare in qualsiasi momento il contenuto consegnato alle vittime. È la stessa superficie sulla quale negli ultimi mesi sono cresciuti slopsquatting e pacchetti npm costruiti attorno a nomi plausibili suggeriti dagli assistenti AI.
PhantomRaven cerca token npm, GitHub e segreti delle pipeline CI/CD
Una volta eseguito, PhantomRaven punta direttamente all’identità operativa dello sviluppatore. Koi ha documentato la ricerca di indirizzi email dentro variabili d’ambiente, .gitconfig, .npmrc e package.json, seguita dalla raccolta di token GitHub Actions, credenziali GitLab CI, accessi Jenkins, token CircleCI e credenziali npm. Il malware esegue inoltre fingerprinting del sistema raccogliendo indirizzo IP pubblico e locale, hostname, sistema operativo, username, directory corrente e versione Node.js, quindi esfiltra i dati attraverso più canali ridondanti, utilizzando richieste HTTP GET, POST e una connessione WebSocket di backup. Il valore di queste informazioni supera quello di una normale password perché uno sviluppatore può possedere token capaci di pubblicare pacchetti, modificare repository, avviare pipeline e raggiungere risorse cloud. La progressione è simile a quella osservata con Shai-Hulud, che ricerca centinaia di percorsi locali per sottrarre credenziali AI, cloud e CI/CD: la workstation dello sviluppatore diventa un punto d’ingresso verso l’intera catena software e non semplicemente una singola macchina compromessa.
CrowdStrike vede nel codice gli indizi di un malware scritto con un LLM
La nuova analisi attribuisce con alta confidenza a un LLM almeno parte dello sviluppo di PhantomRaven. CrowdStrike basa la valutazione sulla presenza di commenti estremamente verbosi, codice placeholder, strutture ridondanti e pattern emersi dall’analisi statistica dei token. Un esempio indicato dai ricercatori è la presenza di endpoint placeholder all’interno del codice e di più metodi di esfiltrazione implementati in modo poco raffinato, caratteristiche compatibili con codice generato o ampliato attraverso modelli linguistici. L’attribuzione va comunque mantenuta nei termini utilizzati dalla fonte: CrowdStrike non dimostra quale modello sia stato impiegato né sostiene che l’intera campagna sia stata autonomamente progettata dall’AI. Il dato interessante è piuttosto l’abbassamento del costo di sviluppo. Un operatore non deve necessariamente costruire un framework sofisticato se può utilizzare un LLM per produrre rapidamente JavaScript funzionante, correggerlo e adattarlo a un obiettivo concreto. La stessa dinamica è già emersa quando Google ha documentato attori che sfruttano AI e coding assistant per comprimere i tempi delle operazioni offensive.
Continua con:
TeamPCP colpito in Australia: due accusati per la supply chain globale
Sapphire Sleet compromette 140 pacchetti npm Mastra con un attacco supply chain
Il bug bounty diventa un problema di fiducia quando l’accesso viene creato dall’attaccante
PhantomRaven non introduce una nuova categoria tecnica di malware: credential stealing, typosquatting, lifecycle script e dipendenze remote sono tecniche già note. Ciò che rende il caso differente è il possibile modello economico dell’operatore. Se la ricostruzione di CrowdStrike è corretta, un soggetto inserito nell’ecosistema legittimo della vulnerability disclosure avrebbe utilizzato pacchetti malevoli per ottenere accessi che potevano successivamente generare segnalazioni remunerate. Per i programmi bug bounty questo significa che la verifica non può limitarsi alla validità tecnica della vulnerabilità segnalata: diventa necessario ricostruire anche come il ricercatore sia arrivato alla superficie compromessa, soprattutto quando la segnalazione coinvolge credenziali, dipendenze o macchine già infette. Per gli sviluppatori la mitigazione resta invece più concreta: ridurre l’esecuzione automatica dei lifecycle script, controllare le dipendenze risolte tramite URL esterni, verificare lockfile e provenienza dei pacchetti e trattare token npm, GitHub e CI/CD come credenziali ad alto impatto. PhantomRaven dimostra che la supply chain può essere usata non soltanto per rubare dati, ma anche per fabbricare le condizioni dalle quali ricavare un guadagno apparentemente legittimo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.